
Luật mới phải bảo vệ dữ liệu trong suốt vòng đời
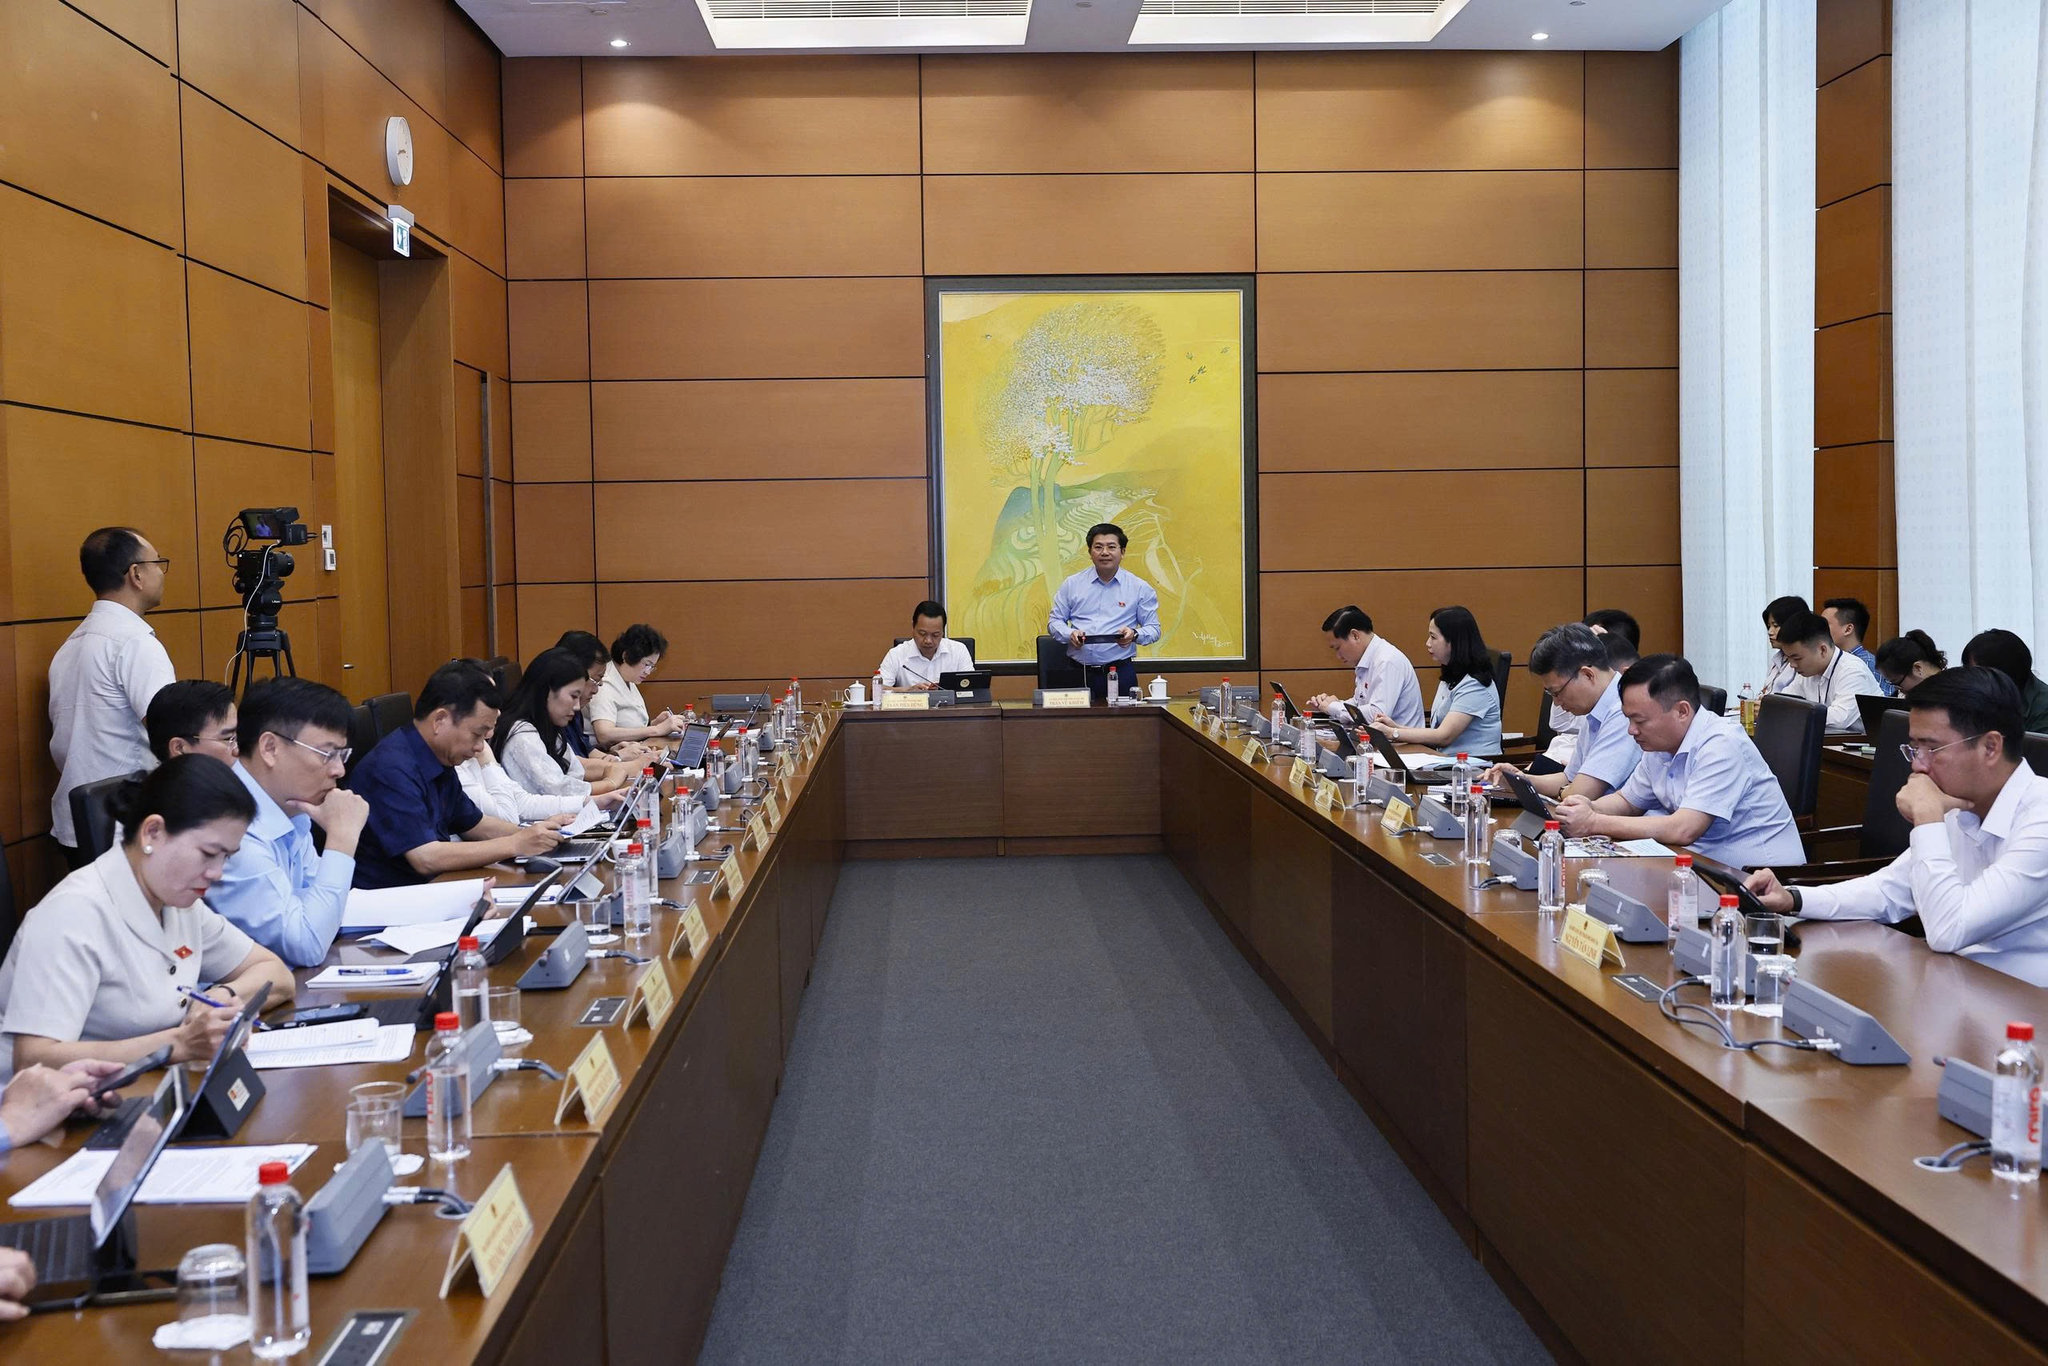
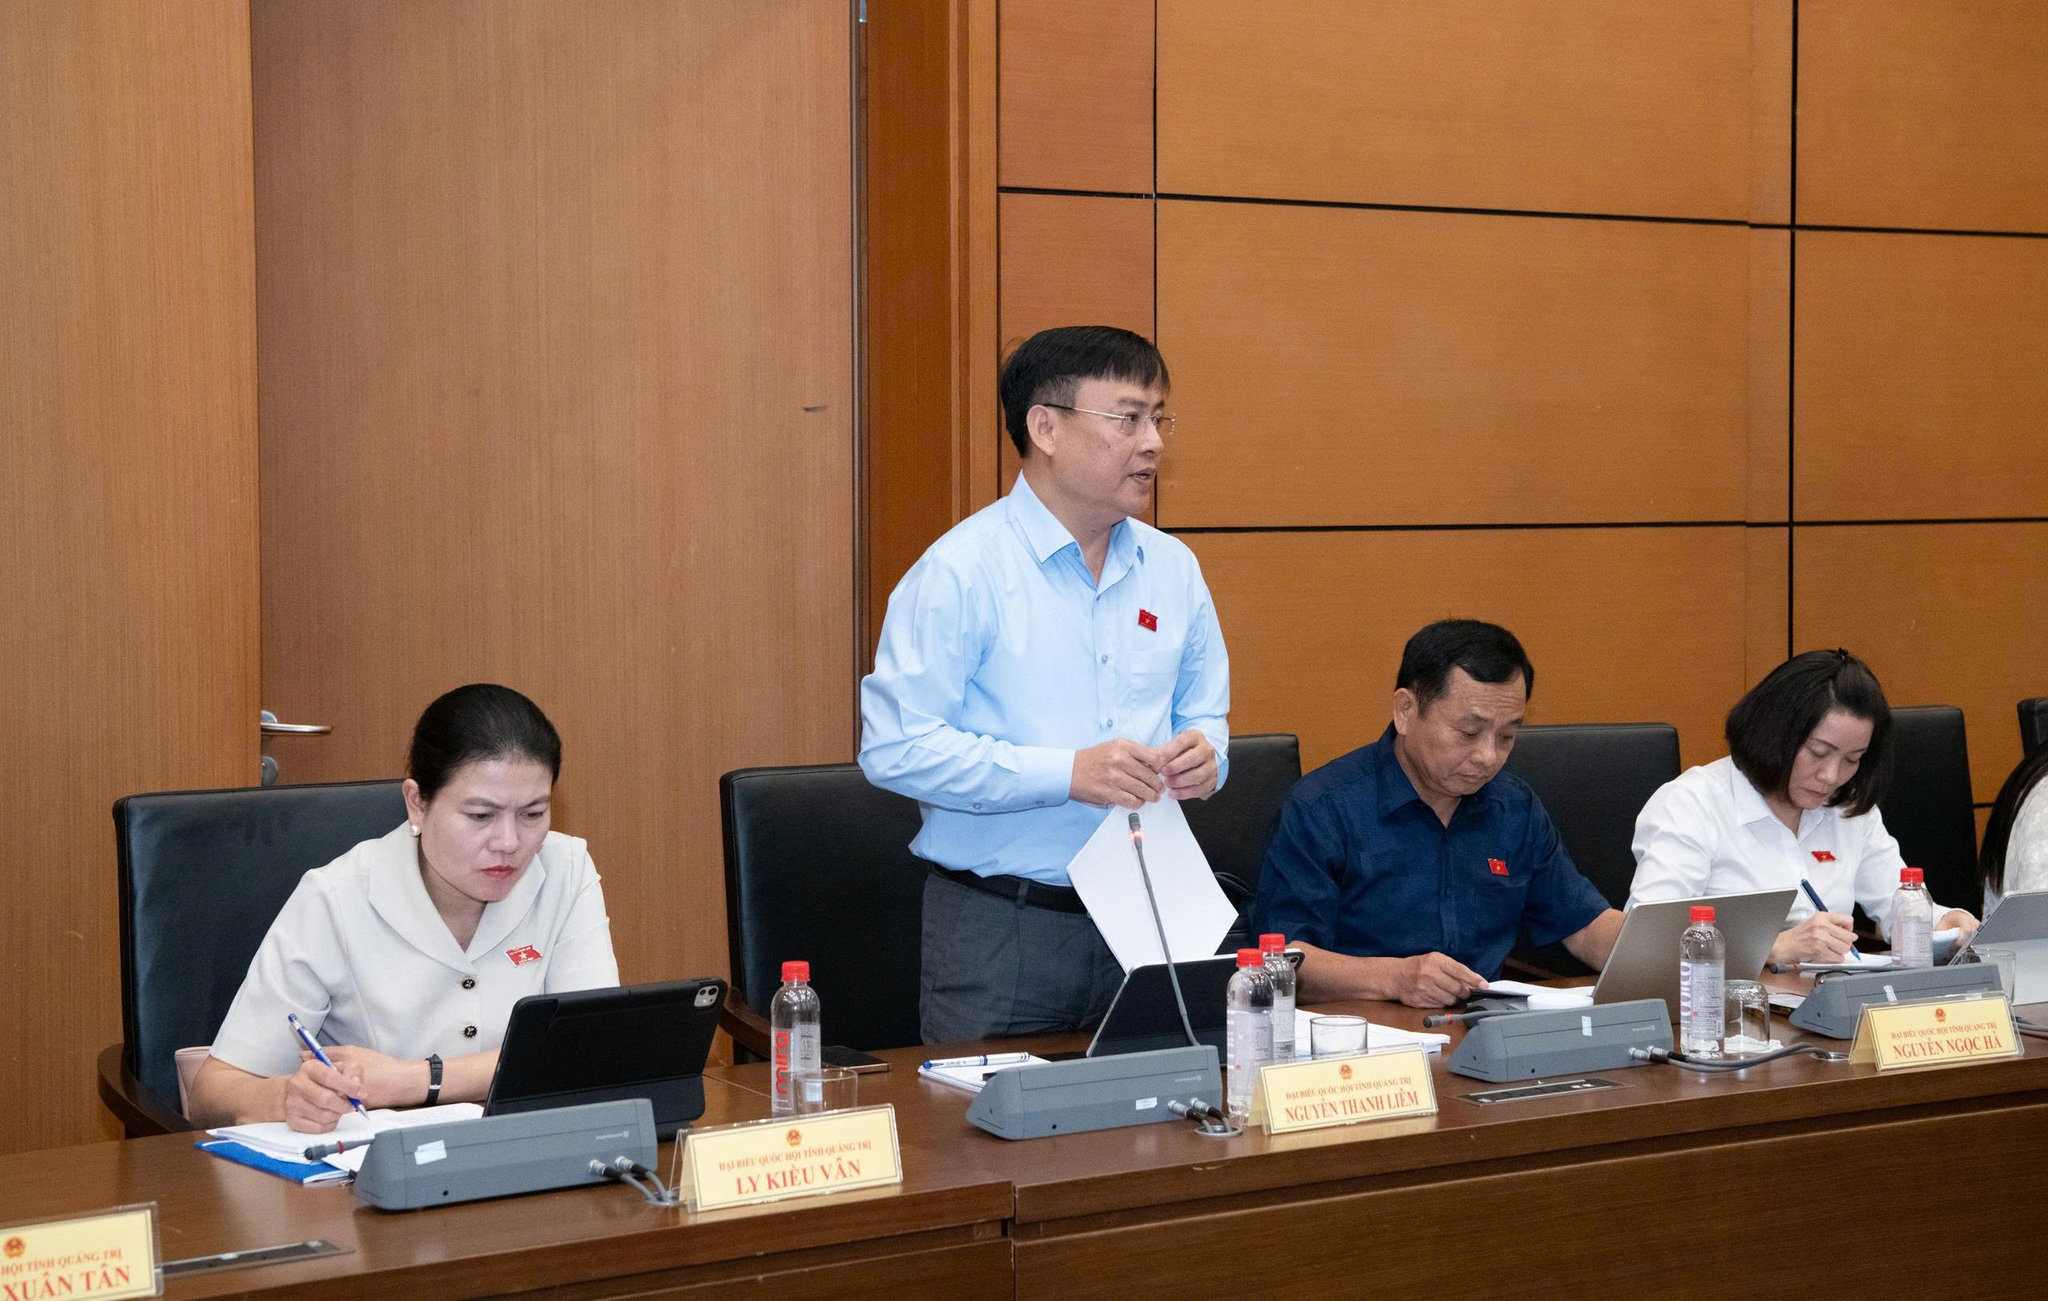
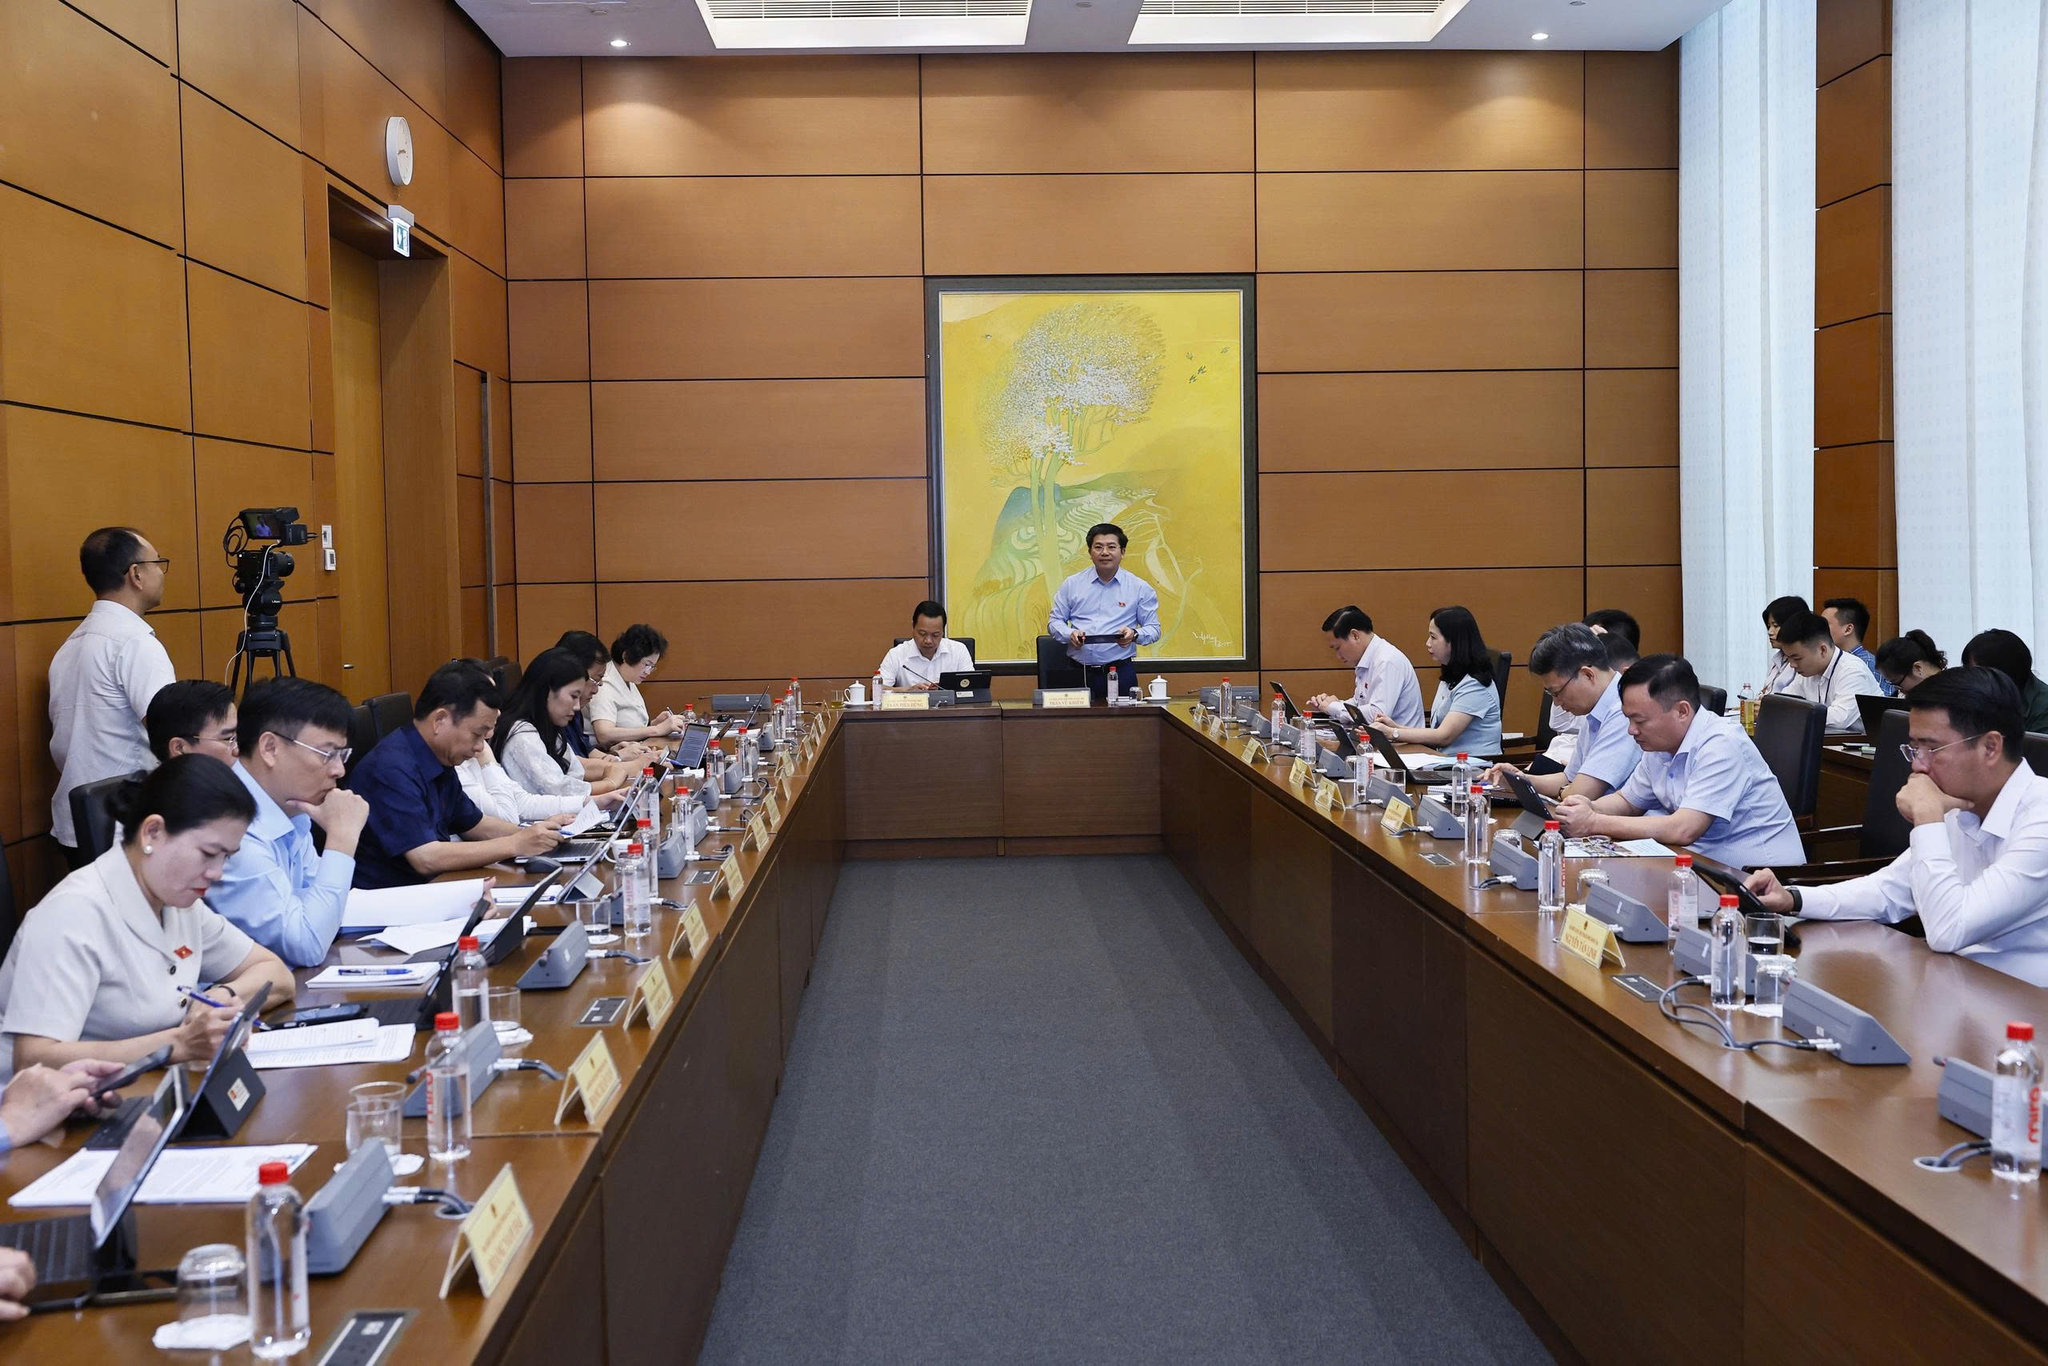
Luật An ninh dữ liệu là khuôn khổ pháp lý nhằm bảo vệ dữ liệu trước nguy cơ bị lộ, sửa đổi, phá hoại hoặc mất khả năng sử dụng trong suốt vòng đời, từ khâu tạo lập đến xử lý và lưu trữ. Tại phiên thảo luận tổ ngày 26/10, các đại biểu Quốc hội tỉnh Quảng Trị tán thành sự cần thiết ban hành cả Luật An ninh dữ liệu và Luật Định danh và xác thực điện tử, xem đây là điều kiện để đáp ứng chuyển đổi số và tăng độ tin cậy của giao dịch trực tuyến.
Sự cần thiết không nằm ở việc có thêm luật cho đủ bộ, mà ở những lỗ hổng mới mà quy định hiện hành chưa xử lý trọn vẹn. Dữ liệu ngày càng đan xen giữa nhiều lĩnh vực và chịu sự điều chỉnh của nhiều luật; trong khi đó, đầu độc dữ liệu dùng để huấn luyện trí tuệ nhân tạo hay tấn công dữ liệu điều khiển hạ tầng đòi hỏi cơ chế phòng ngừa cụ thể. Luật Định danh và xác thực điện tử cũng cần thiết khi giao dịch số phát triển, bởi các bên phải biết ai đang giao dịch, thông tin có được kiểm chứng hay không và trách nhiệm thuộc về ai.
Phân định trách nhiệm trước khi chồng chéo thành rủi ro
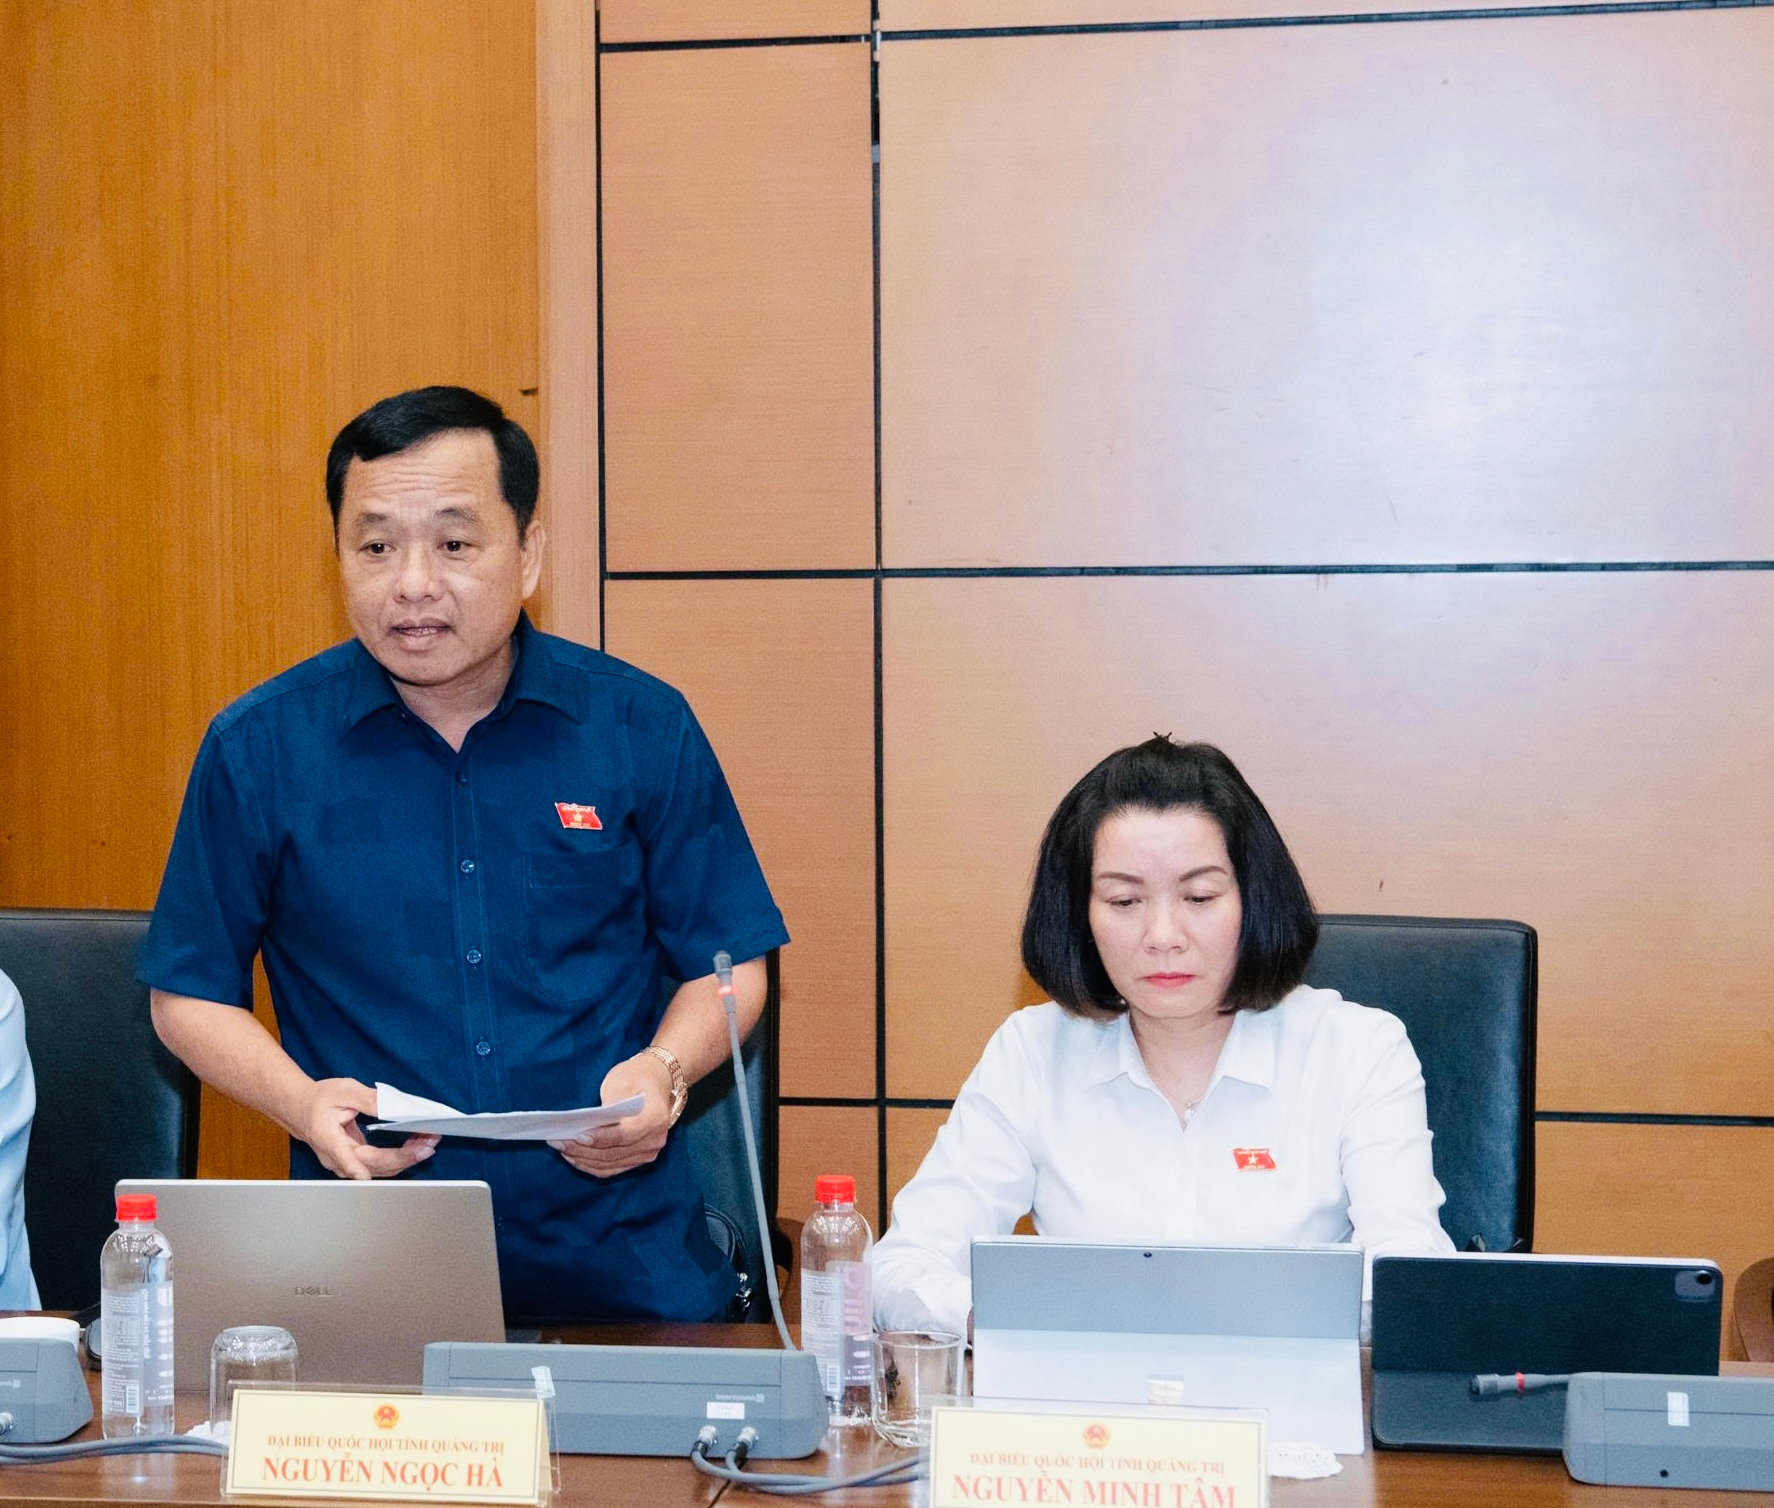
Điểm cần giải quyết trước tiên là ranh giới giữa Luật An ninh dữ liệu với các luật về an ninh mạng, dữ liệu và bảo vệ dữ liệu cá nhân. Đại biểu Nguyễn Ngọc Hà đề nghị rà soát nguyên tắc áp dụng tại Điều 3, vì quy định ưu tiên luật này khi luật khác có biện pháp quản lý, kỹ thuật hoặc thủ tục khác có thể gây xung đột. Cách làm hợp lý hơn là phân định phạm vi theo từng nội dung, tránh để cơ quan thực thi và đơn vị xử lý dữ liệu phải đoán luật nào được ưu tiên.
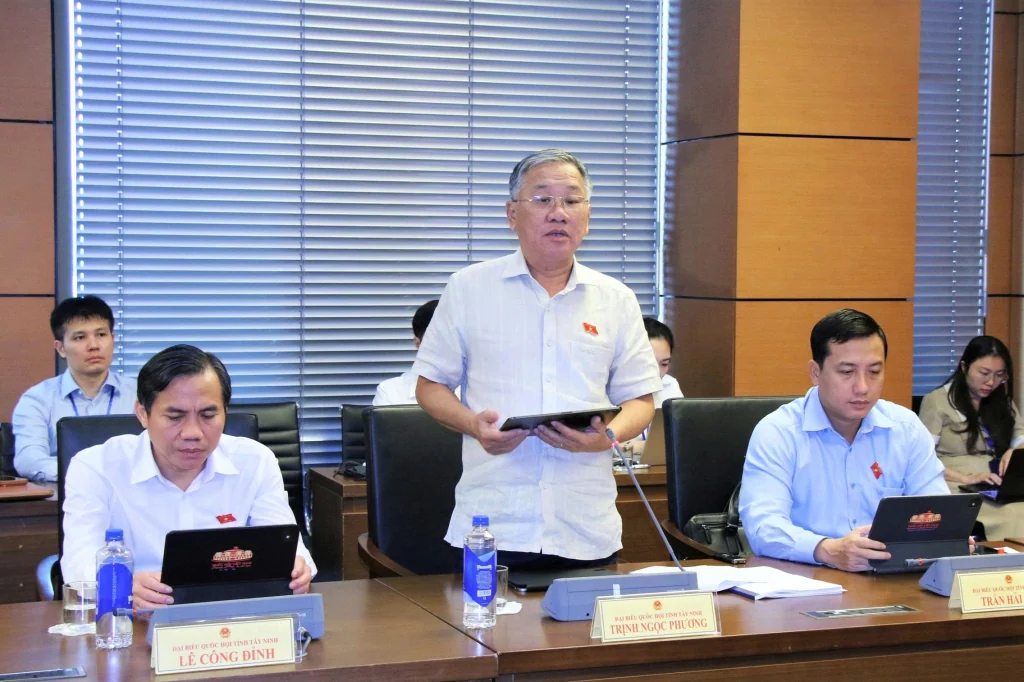
Ranh giới trách nhiệm còn cần rõ ở các hệ thống nhạy cảm. Đại biểu Nguyễn Ngọc Hà đề nghị xác định thẩm quyền Bộ Quốc phòng trong việc chủ trì thẩm định các hệ thống xử lý dữ liệu cốt lõi thuộc lĩnh vực quốc phòng, gồm cả dữ liệu tại cơ quan quân sự địa phương và cơ sở công nghiệp quốc phòng. Đại biểu Nguyễn Hải Dũng đồng thời kiến nghị làm rõ trách nhiệm bảo vệ dữ liệu khi doanh nghiệp chia, tách, hợp nhất, sáp nhập hoặc chấm dứt tồn tại, có dẫn chiếu phù hợp tới pháp luật doanh nghiệp và phá sản. Không thể yêu cầu bảo vệ dữ liệu suốt vòng đời mà bỏ trống khâu chuyển giao hoặc xử lý khi tổ chức không còn hoạt động.
Phân cấp rủi ro phải tính cả sửa đổi và gián đoạn
Dự thảo xác định năm cấp độ rủi ro, nhưng con số chỉ có ích nếu tiêu chí đủ rõ để cơ quan, doanh nghiệp áp dụng thống nhất. Đại biểu Nguyễn Thị Bích Đào đề nghị đánh giá hậu quả khi cả ba thuộc tính—bảo mật, toàn vẹn và khả dụng—bị xâm phạm, đồng thời xây dựng cơ chế phù hợp với dữ liệu cá nhân nhạy cảm. Đây là hướng tiếp cận đúng: bảo vệ dữ liệu không thể chỉ chăm chăm ngăn rò rỉ.
Dữ liệu công khai vẫn có thể gây thiệt hại nếu bị sửa trái phép; dữ liệu phục vụ dịch vụ thiết yếu cũng có thể tác động đến đời sống nếu không truy cập được đúng lúc. Vì vậy, cấp độ nên căn cứ vào tính chất dữ liệu và hậu quả tiềm tàng, còn khả năng xảy ra sự cố nên được dùng để chọn biện pháp quản trị, thay vì làm thay đổi cấp độ dữ liệu. Tiêu chí cần kiểm chứng được, nhưng cũng phải tránh buộc dữ liệu rủi ro thấp gánh nghĩa vụ quá mức. Cân bằng này vừa bảo vệ quyền lợi người dân, doanh nghiệp, vừa hạn chế chi phí tuân thủ không cần thiết.
Định danh và xác thực phải đáng tin, nhưng không thành rào cản
Luật Định danh và xác thực điện tử cần gắn đúng chủ thể với giao dịch, nhưng nghĩa vụ xác thực không nên áp đồng loạt bất kể mức độ rủi ro. Đại biểu Nguyễn Hải Dũng đề nghị chỉ bắt buộc xác thực theo mức rủi ro đối với các giao dịch thuộc danh mục do Chính phủ ban hành, kèm mức xác thực tối thiểu và lộ trình theo từng lĩnh vực. Theo ý kiến tại Quốc hội, danh tính điện tử không chỉ phục vụ quản lý hành chính mà còn gắn với quyền công dân trên không gian mạng.
Nếu buộc xác thực trong nhiều lĩnh vực mà không có phương án thay thế, người cao tuổi, người khuyết tật, người ở vùng khó khăn hoặc người chưa sử dụng VNeID có thể gặp trở ngại. Mặt khác, sự gắn kết giữa đối tượng, mô hình và mức độ xác thực với phương tiện sử dụng là cơ sở xác định trách nhiệm của nhà cung cấp dịch vụ và tăng độ tin cậy giao dịch. Luật vì thế cần yêu cầu chỉ thu thập những trường thông tin và yếu tố xác thực tối thiểu cần thiết cho mục đích hợp pháp, đồng thời triển khai theo lộ trình và mức rủi ro. Chuyển đổi số chỉ bền vững khi bảo vệ dữ liệu đi cùng khả năng tiếp cận.
Kết luận: quy định rõ để bảo vệ đúng mức
Dự thảo còn cần làm rõ khái niệm an ninh dữ liệu để tránh trùng lặp với an ninh thông tin mạng; thống nhất thuật ngữ với luật định danh, xác thực; và xác định cụ thể dữ liệu độc hại, gồm dữ liệu chứa mã độc hoặc bị đầu độc có thể làm sai lệch hệ thống thông tin, hệ thống trí tuệ nhân tạo. Với dữ liệu chuyển xuyên biên giới, các trường hợp miễn thủ tục và cơ chế cho phép riêng cũng cần tương xứng với cấp độ an ninh, thay vì dựa chủ yếu vào quyết định nội bộ.
Bước tiếp theo nên là hoàn thiện tiêu chí rủi ro có thể kiểm chứng, phân định thẩm quyền và trách nhiệm ở từng khâu, rồi triển khai nghĩa vụ xác thực theo danh mục và lộ trình phù hợp. Luật An ninh dữ liệu sẽ có giá trị khi người dân, doanh nghiệp biết dữ liệu nào cần bảo vệ, ai chịu trách nhiệm và phải làm gì khi có sự cố. Đó không phải gánh nặng bên lề chuyển đổi số, mà là điều kiện để giao dịch số đáng tin và quyền riêng tư được tôn trọng.