
RatHat: mã độc Android AI biến điện thoại thành công cụ lừa đảo tự động
Mã độc Android AI như RatHat là loại trojan ngân hàng trên Android tích hợp trợ lý trí tuệ nhân tạo, cho phép tự động đọc giao diện, điều khiển thiết bị và đánh cắp thông tin nhạy cảm như tài khoản ngân hàng, SMS, mã OTP, mã PIN mà không cần kịch bản cố định hay thao tác thủ công của kẻ tấn công. Đây không chỉ là một loại mã độc mới; nó đánh dấu bước chuyển từ việc hacker điều khiển thủ công sang tự động hóa tấn công mạng ở mức gần như tự trị. RatHat được các nhà nghiên cứu Zimperium zLabs phát hiện là một trojan ngân hàng có nguồn gốc Trung Quốc, hoạt động trên thiết bị Android và dùng trợ lý AI để quyết định thao tác chạm, cuộn màn hình, thay vì các lệnh lập trình cố định. Nói cách khác, nó là bộ não thông minh gắn vào điện thoại của bạn, nhưng thuộc quyền điều khiển của kẻ xấu.
AI trở thành ‘mắt và tay’ của kẻ tấn công: cách RatHat đánh cắp tài khoản ngân hàng
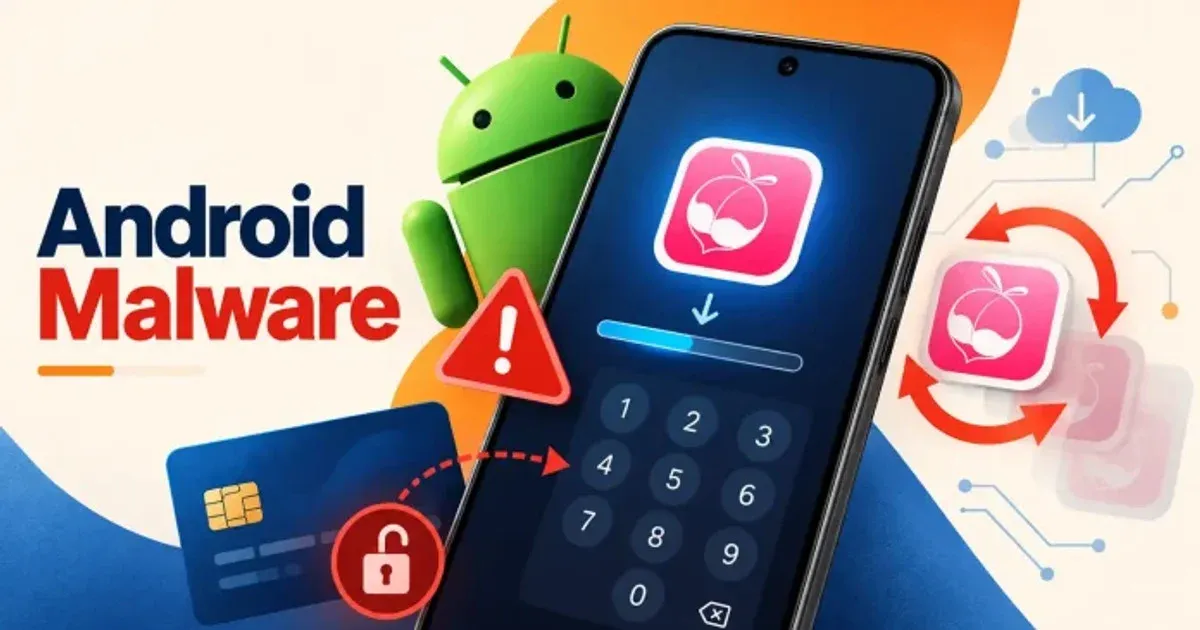
Điểm đáng sợ nhất của RatHat là cách nó dùng AI như đôi mắt và đôi tay từ xa trên điện thoại người dùng. Thay vì phụ thuộc vào layout cố định của ứng dụng ngân hàng, RatHat chụp lại nội dung trên màn hình, gửi cho trợ lý AI để giải nghĩa, sau đó AI ra lệnh cho mã độc nhấn vào nút đăng nhập, nhập mật khẩu, cuộn màn hình hay thao tác ở bất kỳ vị trí nào xuất hiện. Nhờ đó, khi ứng dụng tài chính thay đổi giao diện, mã độc Android AI vẫn thích ứng và tiếp tục đánh cắp tài khoản ngân hàng. Trên Android, RatHat tạo một lớp giao diện giả mạo phủ lên ứng dụng tài chính để lấy thông tin đăng nhập, mã OTP và mã xác thực đa yếu tố. Nguy hiểm hơn, nó ghi lại tọa độ ngón tay chạm từ trình điều khiển nhập liệu, đối chiếu với bố cục bàn phím để giải mã chính xác mã PIN hoặc hình vẽ mở khóa. Cơ chế chống đọc trộm màn hình trở nên vô nghĩa trước một đối thủ đủ thông minh để hiểu mọi cú chạm của bạn.
Tự động hóa tấn công mạng và khả năng ‘tự hồi sinh’ của mã độc RatHat
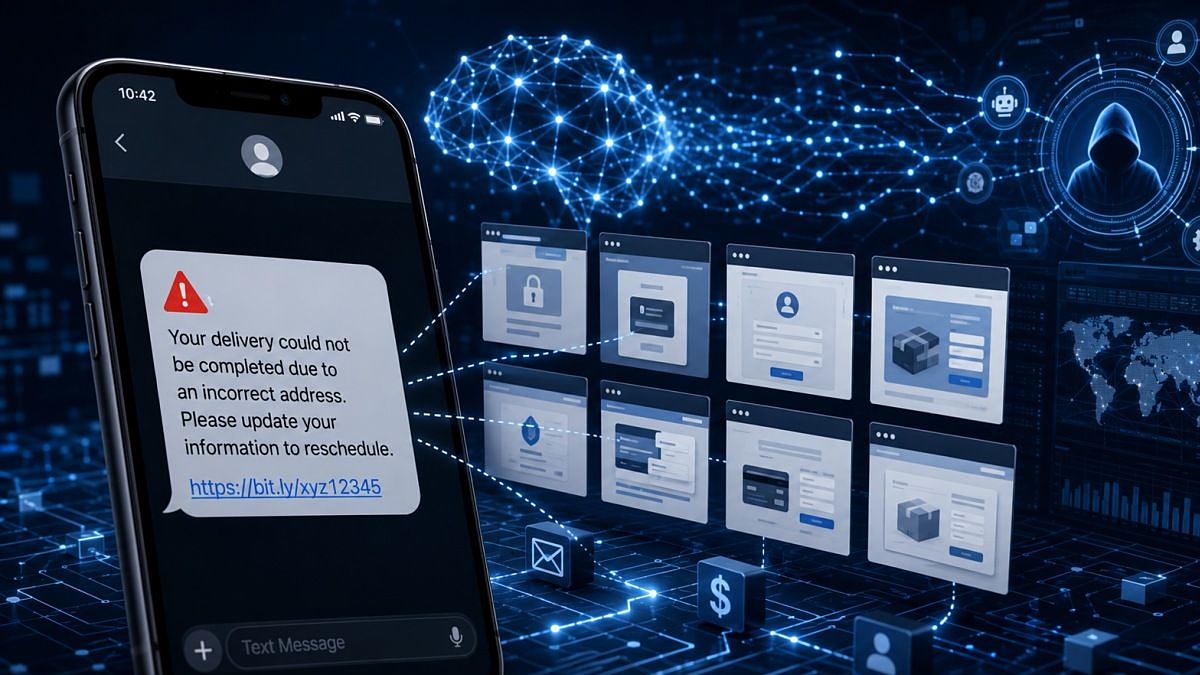
RatHat không chỉ đánh cắp dữ liệu; nó biến toàn bộ quá trình lây nhiễm và chiếm quyền điều khiển thành một chuỗi tự động hóa tấn công mạng gần như khép kín. Nạn nhân bị dụ cài tệp APK giả dạng Chrome hay ứng dụng xem phim qua SMS, mạng xã hội hoặc quảng cáo độc hại, rồi bị ép cấp quyền dịch vụ trợ năng (Accessibility). Khi có quyền này, mã độc tự bật Wireless Debugging, đọc mã xác thực ngay trên màn hình để thiết lập phiên Android Debug Bridge (ADB), tạo đường hầm vượt tường lửa mà không cần máy tính. Đây là bước leo thang đặc quyền mà đa số người dùng không hề nhận ra. Theo phân tích của Zimperium zLabs, RatHat dùng AI để điều khiển giao diện thời gian thực, khiến hoạt động của nó linh hoạt hơn và khó bị phần mềm bảo mật phát hiện so với các kịch bản tự động truyền thống. Tệ hơn, trojan này có cơ chế bám rễ: nó có thể tự động khôi phục ứng dụng độc hại sau khi bị gỡ cài đặt, hoặc chặn quá trình uninstall bằng cách hủy thao tác và hiện thông báo lỗi giả cho nạn nhân. Một khi đã lọt vào máy, bạn gần như phải xem lại toàn bộ cách bảo mật điện thoại thông minh của mình.
Người dùng phải chủ động: từ chối quyền trợ năng, tránh sideload và siết chặt xác thực
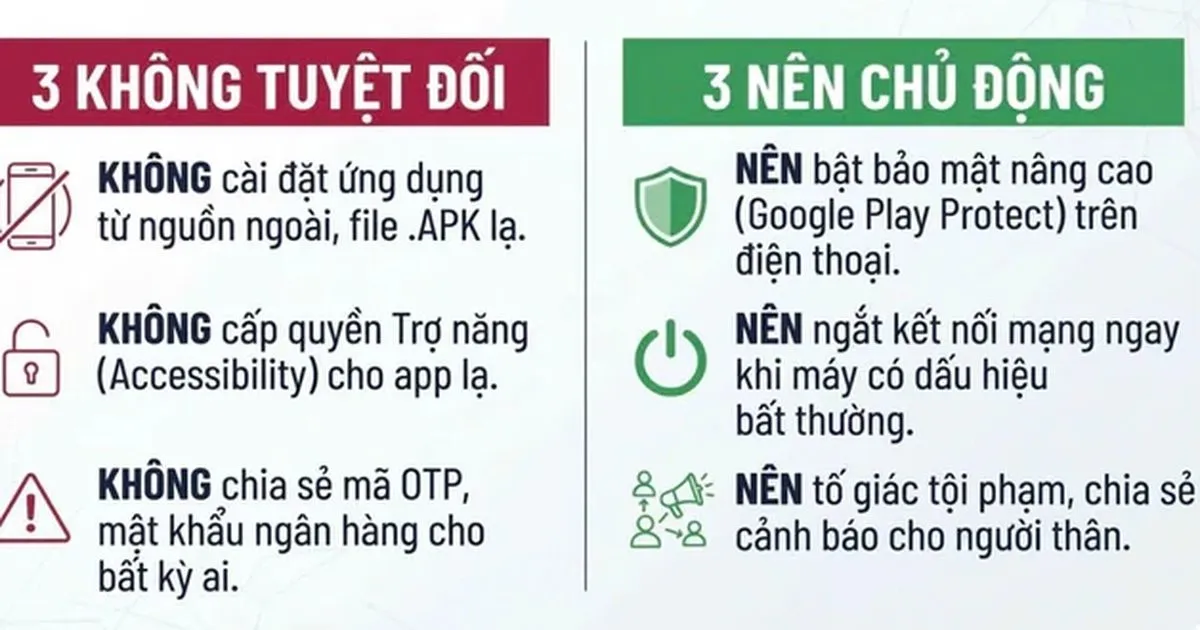
Tin tốt là RatHat không thể phát huy sức mạnh nếu người dùng biết nói “không” đúng lúc. Con đường lây nhiễm của mã độc Android AI phụ thuộc rất lớn vào việc bạn cho phép cài APK ngoài và cấp quyền trợ năng bất thường. Vì vậy, hãy coi những nguyên tắc này là hàng rào bắt buộc: chỉ cài ứng dụng từ kho chính thức như Google Play, không bật Developer Options nếu không thật sự cần và luôn từ chối mọi yêu cầu dịch vụ trợ năng từ ứng dụng lạ hoặc không liên quan đến hỗ trợ người dùng. Đồng thời, siết chặt bảo vệ dữ liệu cá nhân bằng cách bật xác thực hai yếu tố cho mọi tài khoản ngân hàng và tài chính, giám sát kỹ quyền ứng dụng (đặc biệt là SMS, Accessibility, quản trị thiết bị) và tránh sideload ứng dụng từ đường link quảng cáo, SMS hay mạng xã hội. RatHat có thể chặn tin nhắn SMS, trao quyền điều khiển bán tự động cho AI, nên việc phụ thuộc hoàn toàn vào OTP qua SMS là mạo hiểm. Người dùng cần chuyển dần sang các phương thức xác thực mạnh hơn như token, ứng dụng sinh mã hoặc sinh trắc học, tùy lựa chọn ngân hàng.
Nếu đã nhiễm RatHat: chấp nhận ‘xóa sạch’ để bắt đầu lại và chuẩn bị cho làn sóng mã độc AI mới
Sự thật khó chấp nhận là nếu thiết bị Android đã bị RatHat xâm nhập, bạn gần như không còn lựa chọn “chữa cháy” nhẹ nhàng. Với cơ chế tự khôi phục ứng dụng độc hại bằng chương trình chạy ngầm ẩn trong hệ thống, việc gỡ cài đặt thủ công không đủ để loại bỏ mối đe dọa. Khuyến nghị thẳng thắn là phải khôi phục cài đặt gốc để xóa triệt để mã độc bám rễ này và sau đó rà soát lại toàn bộ tài khoản ngân hàng, dịch vụ tài chính, đổi mật khẩu, mã PIN, hình vẽ mở khóa. Đây là cái giá của việc xem nhẹ bảo mật điện thoại thông minh trong khi mã độc AI đã tiến hóa thành những hệ thống gian lận tự động, đóng vai trò mắt và tay của kẻ tấn công, có thể chiếm quyền tài khoản ngân hàng mà không cần chúng online liên tục. Các nhà nghiên cứu bảo mật liên tục phát hiện thêm các trojan Android tích hợp AI mới, và RatHat chỉ là một trong số đó. Kết luận rõ ràng: hoặc chúng ta chủ động xây dựng thói quen bảo vệ dữ liệu cá nhân, hoặc sẽ trở thành mục tiêu hoàn hảo cho thế hệ mã độc Android AI ngày càng thông minh.