
Mã độc giả mạo AI là gì và vì sao người Việt dễ thành mồi nhử?
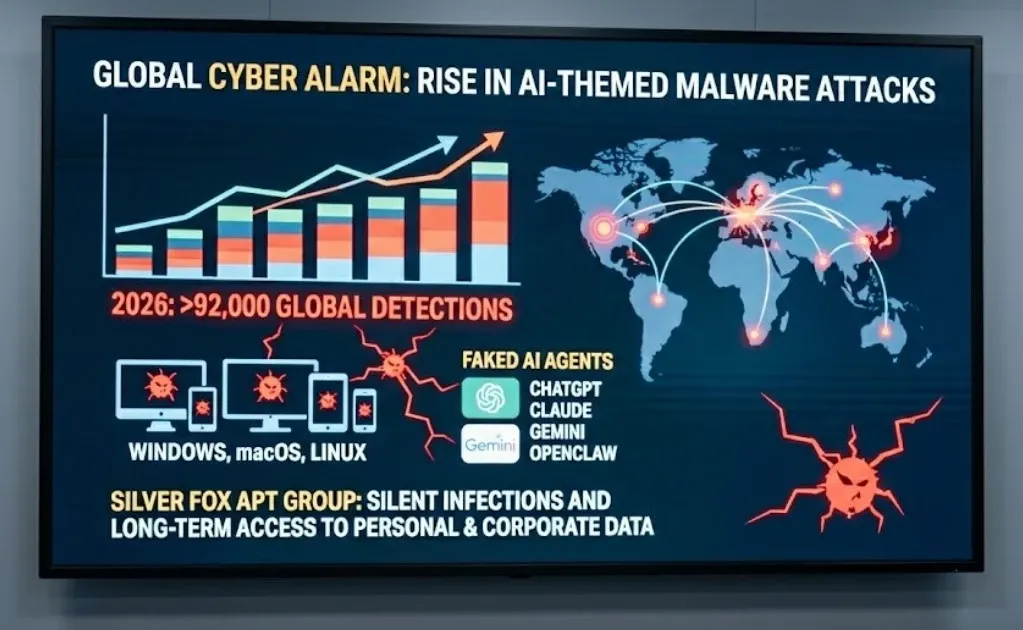
Mã độc giả mạo AI là phần mềm độc hại được ngụy trang thành ứng dụng AI giả, trang web hoặc quảng cáo cung cấp công cụ tạo ảnh, video, hoán đổi khuôn mặt và chatbot AI, nhằm lừa người dùng cài đặt lên thiết bị để đánh cắp thông tin cá nhân, dữ liệu ngân hàng và chiếm đoạt tài sản thông qua các kỹ thuật tấn công tinh vi nhắm vào điện thoại và tài khoản trực tuyến của họ.
Cơn bùng nổ trí tuệ nhân tạo khiến người dùng Việt háo hức thử mọi công cụ “AI miễn phí”, “AI xóa watermark”, “AI hoán đổi khuôn mặt siêu giống”. Tội phạm mạng hiểu rõ tâm lý thích trải nghiệm nhanh, thích bản “pro” không tốn phí và tận dụng điều đó để gieo bẫy. Chúng tạo ứng dụng AI giả, dựng quảng cáo hào nhoáng, lập trang web y hệt thương hiệu thật để phát tán mã độc, đánh cắp thông tin và chiếm đoạt tài sản. Điều đáng nói: nguy cơ không đến từ công nghệ AI, mà từ việc người dùng tải phần mềm không rõ nguồn gốc và sẵn sàng bỏ qua mọi cảnh báo bảo mật trên thiết bị của mình.
Chiêu trò tấn công: từ link quảng cáo đến chiếm đoạt tài khoản ngân hàng
Tội phạm mạng không tấn công bằng kỹ thuật quá phức tạp, mà bằng sự vội vàng của người dùng. Kịch bản thường thấy với ứng dụng AI giả là ba bước liên tiếp. Bước 1, chúng đăng quảng cáo hoặc gửi đường dẫn qua Facebook, TikTok, Zalo, tin nhắn và các nền tảng trực tuyến, mời gọi công cụ AI miễn phí, bản cao cấp hoặc tính năng đặc biệt. Nạn nhân được dẫn đến trang web giả và được hướng dẫn tải tệp cài đặt .apk từ nguồn không xác định, đồng thời bỏ qua các cảnh báo an toàn của thiết bị Android.
Bước 2, ứng dụng AI giả yêu cầu cấp hàng loạt quyền nhạy cảm như Trợ năng, đọc tin nhắn, đọc thông báo, hiển thị trên ứng dụng khác – những quyền hoàn toàn không liên quan đến chức năng tạo ảnh hay chatbot đã quảng cáo. Khi người dùng đồng ý, mã độc có thể đọc một phần nội dung hiển thị và tự động thao tác trên giao diện. Bước 3, mã độc tạo màn hình đăng nhập giả, theo dõi thao tác, đọc thông báo chứa mã xác thực, che cảnh báo giao dịch, từ đó đánh cắp thông tin và chiếm đoạt tài sản của nạn nhân.
Ai đang bị nhắm đến: người dùng Android, ứng dụng ngân hàng và thói quen thiếu cảnh giác
Thực tế, nhóm bị tấn công mạnh nhất không phải chuyên gia công nghệ, mà là người dùng phổ thông yêu thích công cụ AI “hot trend” nhưng thiếu kiến thức an ninh mạng. Cơ chế lây nhiễm mã độc chủ yếu xảy ra trên điện thoại Android khi người dùng cài đặt tệp .apk từ bên ngoài kho ứng dụng chính thức. Khi thiết bị đã bị xâm nhập, mọi thao tác đăng nhập mạng xã hội, ví điện tử, ứng dụng ngân hàng… đều có thể bị theo dõi.
Nhiều người lầm tưởng vân tay hay nhận diện khuôn mặt là tấm khiên tuyệt đối. Thực ra, đây chỉ là một lớp bảo vệ; nếu thiết bị đã nhiễm mã độc hoặc người dùng bị dụ tự xác thực giao dịch, nguy cơ mất tiền vẫn rất rõ ràng. Cơ quan chức năng đã phải lên tiếng cảnh báo về mã độc núp bóng ứng dụng AI giả mạo, cho thấy quy mô vấn đề không còn nhỏ lẻ. Người dùng Việt cần nhìn thẳng vào sự thật này: mỗi lần dễ dãi cài một ứng dụng AI lạ, họ đang đặt cả danh tính số và tiền trong tài khoản vào tay kẻ xấu.
5 cách nhận diện ứng dụng AI giả và giữ an toàn khỏi malware
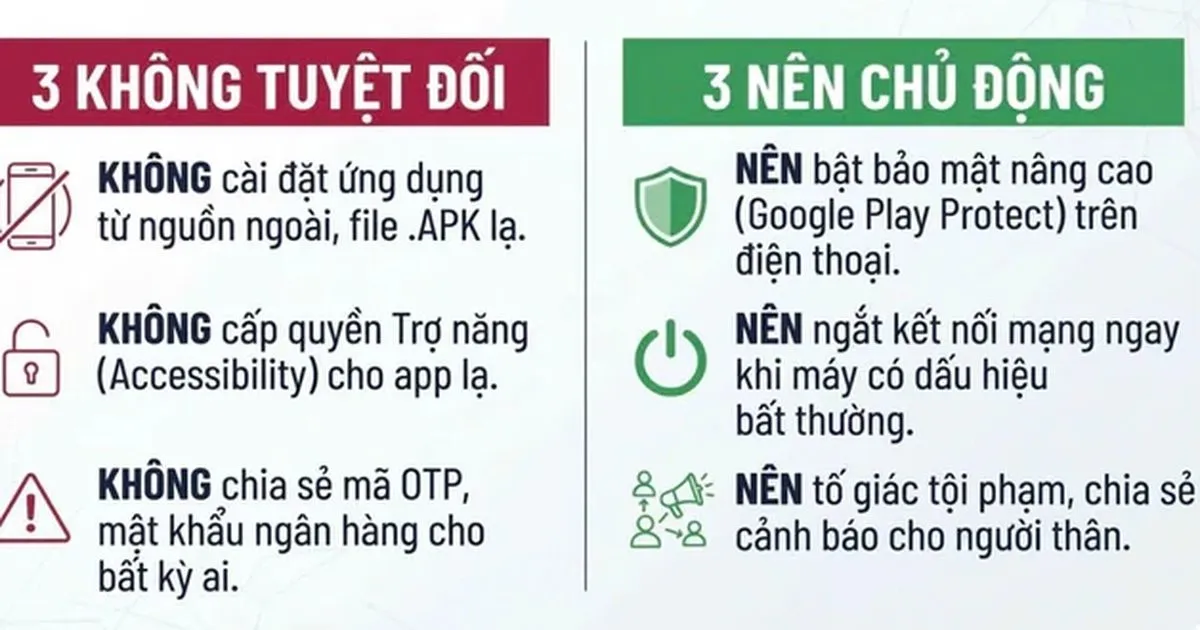
Nếu muốn an toàn ứng dụng AI, người dùng phải coi việc kiểm tra ứng dụng nghiêm túc không kém nhập mật khẩu ngân hàng. Trước hết, tuyệt đối không nhấp link, quét mã QR hay tải tệp cài đặt từ quảng cáo, tin nhắn, tài khoản không rõ nguồn gốc. Không cài tệp .apk được gửi qua Zalo, Facebook, Telegram, email hoặc SMS; với iPhone, không cài hồ sơ cấu hình hay quản lý thiết bị từ nguồn lạ.
- Chỉ tải ứng dụng từ Google Play hoặc App Store, kiểm tra đúng tên ứng dụng, nhà phát triển, quyền truy cập và thông tin công bố trên trang chính thức của nhà cung cấp.
- Từ chối mọi yêu cầu quyền Trợ năng, đọc tin nhắn, đọc thông báo, hiển thị trên ứng dụng khác nếu ứng dụng không có lý do sử dụng rõ ràng.
- Duy trì Google Play Protect trên Android, thường xuyên cập nhật hệ điều hành, ứng dụng ngân hàng và các bản vá bảo mật để bảo vệ khỏi malware.
- Không cung cấp tên đăng nhập, mật khẩu, mã OTP, dữ liệu sinh trắc học cho bất kỳ ai; không cài phần mềm điều khiển từ xa hoặc chia sẻ màn hình theo hướng dẫn qua điện thoại, tin nhắn hay mạng xã hội.
- Mỗi khi thấy lời mời tải ứng dụng AI miễn phí, phiên bản đặc biệt hoặc yêu cầu cấp quyền bất thường, hãy coi đó là tín hiệu báo động thay vì cơ hội hiếm có.
Lỡ nghi nhiễm mã độc từ ứng dụng AI giả: phải làm gì ngay?
Thứ nguy hiểm nhất không phải là bị nhiễm mã độc, mà là tiếp tục dùng thiết bị nhiễm độc để giao dịch tài chính. Ngay khi nghi ngờ điện thoại bị lây từ một ứng dụng AI giả, hãy dừng dùng máy để đăng nhập ngân hàng hoặc thực hiện bất kỳ giao dịch nào. Nếu có thể, tắt nguồn hoặc ngắt toàn bộ kết nối Internet một cách an toàn. Đây là “phanh khẩn cấp” tối thiểu để hạn chế thiệt hại.
Tiếp theo, sử dụng một thiết bị khác đáng tin cậy để liên hệ ngay với ngân hàng qua số điện thoại chính thức, yêu cầu khóa dịch vụ ngân hàng điện tử và kiểm tra giao dịch bất thường. Sau đó, đổi mật khẩu các tài khoản quan trọng trên một thiết bị an toàn, tuyệt đối không đổi mật khẩu trên chiếc điện thoại đang nghi bị nhiễm. AI mang lại lợi ích lớn, nhưng chỉ an toàn khi người dùng đặt kỷ luật bảo mật lên trước sự tò mò. Từ hôm nay, hãy coi mọi ứng dụng AI lạ là đáng nghi cho đến khi được chứng minh là an toàn.