
Một tin nhắn ẩn, nguy cơ gián đoạn cuộc gọi
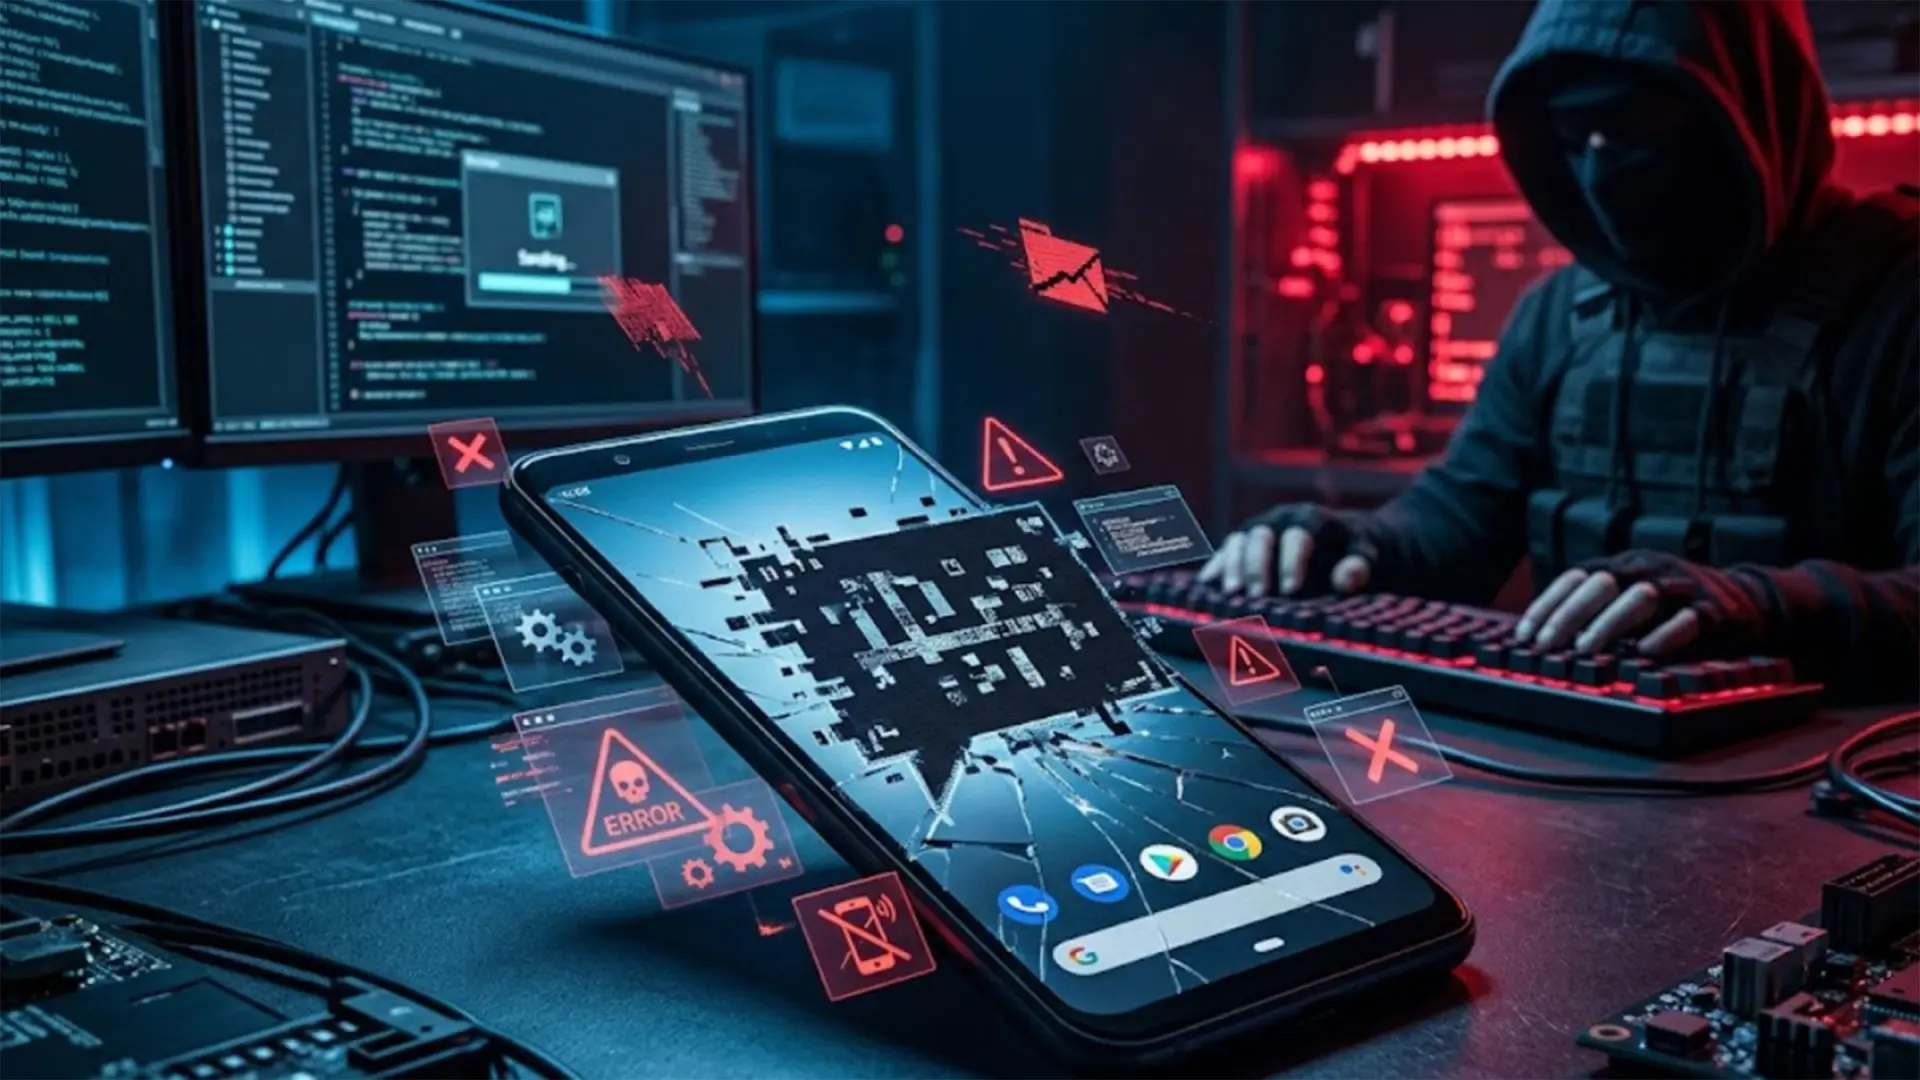
Lỗ hổng Android “SMS of Death” là lỗi trong cách hệ điều hành xử lý SMS hoặc WAP Push được tạo đặc biệt, cho phép tin nhắn gây sập dịch vụ điện thoại mà người nhận không cần mở hay chạm vào. Đây là kiểu tấn công zero-click, nên nguy cơ không nằm ở một liên kết lừa đảo mà ở khâu xử lý tự động của thiết bị. Nhà nghiên cứu Mark Blaszczyk tái hiện lỗi trên điện thoại Google Pixel và Samsung Galaxy; mã dễ tổn thương được cho là hiện diện từ Android 12 trở lên.
Cơ chế liên quan đến WAP Push, định dạng dùng để chuyển một số dữ liệu đặc thù tới điện thoại. Android phân tích loại tin nhắn này ở chế độ nền; dữ liệu sai định dạng có thể kích hoạt lỗi trong quá trình xử lý. Đáng ngại hơn, tin nhắn có thể không xuất hiện trong hộp thư thông thường, khiến người dùng khó nhận ra nguyên nhân khi dịch vụ di động chập chờn.
Từ cuộc gọi bị ngắt đến điện thoại mất ổn định
Khi lỗi xảy ra, tiến trình quản lý điện thoại có thể bị sập, làm rớt cuộc gọi đang diễn ra và khiến dịch vụ di động gián đoạn. Một tin nhắn có thể gây gián đoạn ngắn; nếu thiết bị tiếp tục nhận hoặc xử lý lại tin nhắn, sự cố có thể lặp đi lặp lại. Trong thử nghiệm được thuật lại, một SMS làm chức năng gọi gián đoạn khoảng 1–2 giây, còn việc nhận liên tiếp nhiều tin có thể khiến máy mất ổn định kéo dài.
Đây không chỉ là phiền toái trong cuộc gọi thông thường. Nhà nghiên cứu cảnh báo lỗi có thể ảnh hưởng cả cuộc gọi khẩn cấp. Trong một số tình huống, chuỗi SMS độc hại còn có thể khiến điện thoại gần như không sử dụng được hoặc rơi vào vòng lặp khởi động lại. Vì tin nhắn không nhất thiết hiện trong ứng dụng nhắn tin, người dùng có thể không biết vì sao máy mất sóng hay khởi động liên tục. Đó là lý do lỗ hổng này cần được xem như một vấn đề an toàn thiết bị, không phải một thủ thuật gây phiền đơn thuần.
Bản vá đã có, nhưng phạm vi bảo vệ còn khác nhau
Google đã phát triển cách khắc phục sau khi lỗi được báo cáo vào tháng 5; mã nguồn Android ghi nhận thay đổi vào ngày 15 tháng 6, và nội dung sửa lỗi được đưa vào bản cập nhật bảo mật tháng 10. Thay vì để thông điệp lỗi tiếp tục gây sập dịch vụ, bản sửa điều chỉnh cách hệ thống xử lý để ngăn sự cố lặp lại. Đây là hướng xử lý đúng: chặn lỗi ngay tại khâu tiếp nhận, thay vì trông chờ người dùng nhận diện một tin nhắn vốn có thể không bao giờ xuất hiện trong hộp thư.
Tuy nhiên, bản vá bảo mật được mô tả chỉ áp dụng cho thiết bị chạy Android 14 trở lên; các máy đời cũ hơn chưa được bảo vệ theo thông tin hiện có. Điều đó khiến phiên bản Android và tình trạng cập nhật quan trọng không kém thương hiệu điện thoại. Việc lỗi được tái hiện trên Pixel và Galaxy cho thấy không nên mặc định một dòng máy phổ biến đã an toàn nếu chưa xác nhận bản cập nhật.
Người dùng nên kiểm tra cập nhật ngay
Hãy mở Cài đặt trên điện thoại, tìm mục Cập nhật phần mềm hoặc Cập nhật bảo mật, rồi kiểm tra thiết bị đã cài bản cập nhật mới nhất hay chưa. Nếu có bản cập nhật bảo mật tháng 10 dành cho máy, hãy tải và cài đặt; sau đó kiểm tra lại phiên bản Android và ngày bản vá bảo mật. Tên mục có thể khác nhau tùy nhà sản xuất, nhưng nguyên tắc không đổi: đừng trì hoãn cập nhật trên thiết bị dùng để gọi điện.
Nếu máy chạy Android 13 trở xuống, các thông tin hiện có cho biết bản vá nêu trên chưa áp dụng cho thiết bị đó. Trong trường hợp này, hãy tiếp tục kiểm tra thông báo cập nhật từ nhà sản xuất hoặc nhà mạng; không có thao tác chặn SMS nào được xác nhận ở đây như một giải pháp thay thế. Kết luận đáng nhớ là SMS độc hại có thể khai thác một quy trình hệ thống vô hình, nhưng bản vá đã được phân phối cho một số thiết bị. Cài bản cập nhật ngay khi có là bước phòng vệ thiết thực nhất.