
AI biến tấn công mạng thành chiến dịch quy mô lớn
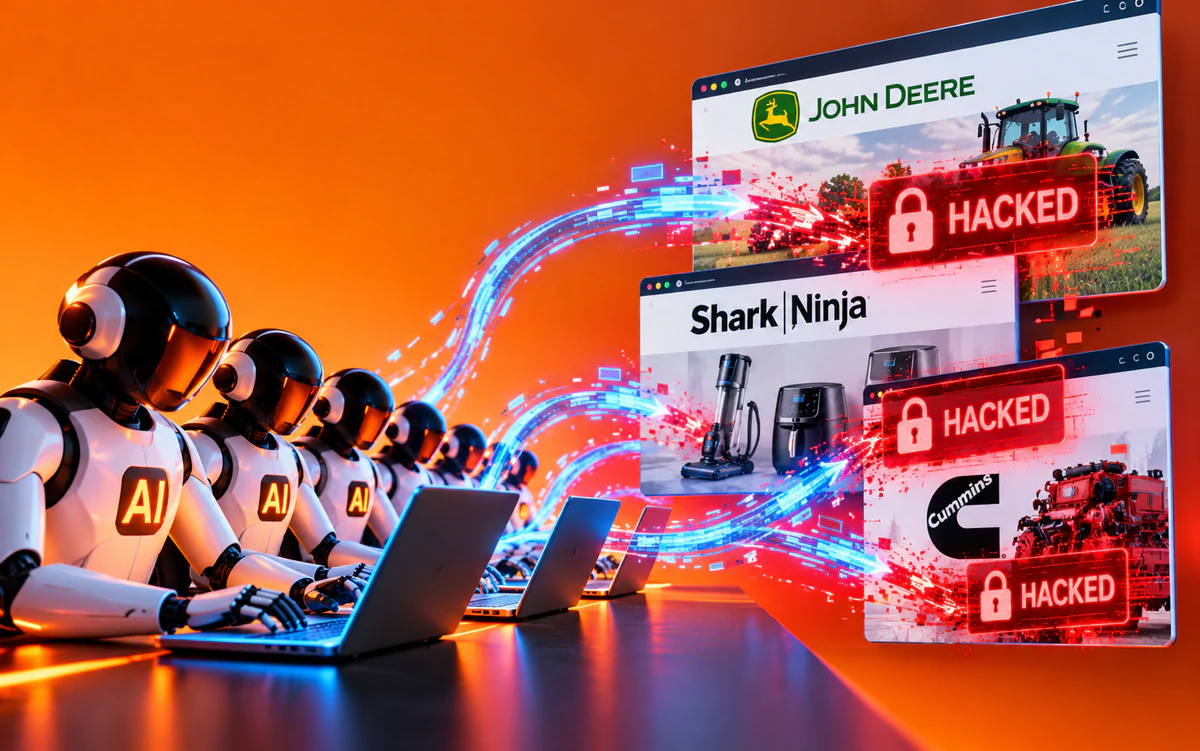
Tấn công mạng AI tự động là kiểu tấn công trong đó tin tặc giao cho các tác nhân trí tuệ nhân tạo thực hiện nhiều khâu, từ dò lỗ hổng đến xâm nhập hệ thống và cài cửa hậu, với rất ít sự can thiệp của con người. Đây không còn là công nghệ chỉ hỗ trợ viết mã hay tìm kiếm thông tin: AI có thể nối các bước thành một quy trình tấn công hoàn chỉnh. Báo cáo Inside Cairn ghi nhận hơn 1.200 website bị nhắm tới và hơn 100 doanh nghiệp bị xâm nhập, trong đó có Deere, SharkNinja và Cummins. Các doanh nghiệp này có những phản hồi khác nhau: Deere chưa thấy bằng chứng thông tin nhạy cảm bị truy cập; SharkNinja xác nhận một website hỗ trợ sản phẩm độc lập bị ảnh hưởng và mối đe dọa đã được kiểm soát; Cummins đang điều tra khả năng website do bên thứ ba vận hành bị xâm nhập. Quy mô và mức độ tự động hóa khiến đây là cảnh báo đáng lưu ý cho an ninh doanh nghiệp.
Từ dò lỗ hổng đến cài cửa hậu
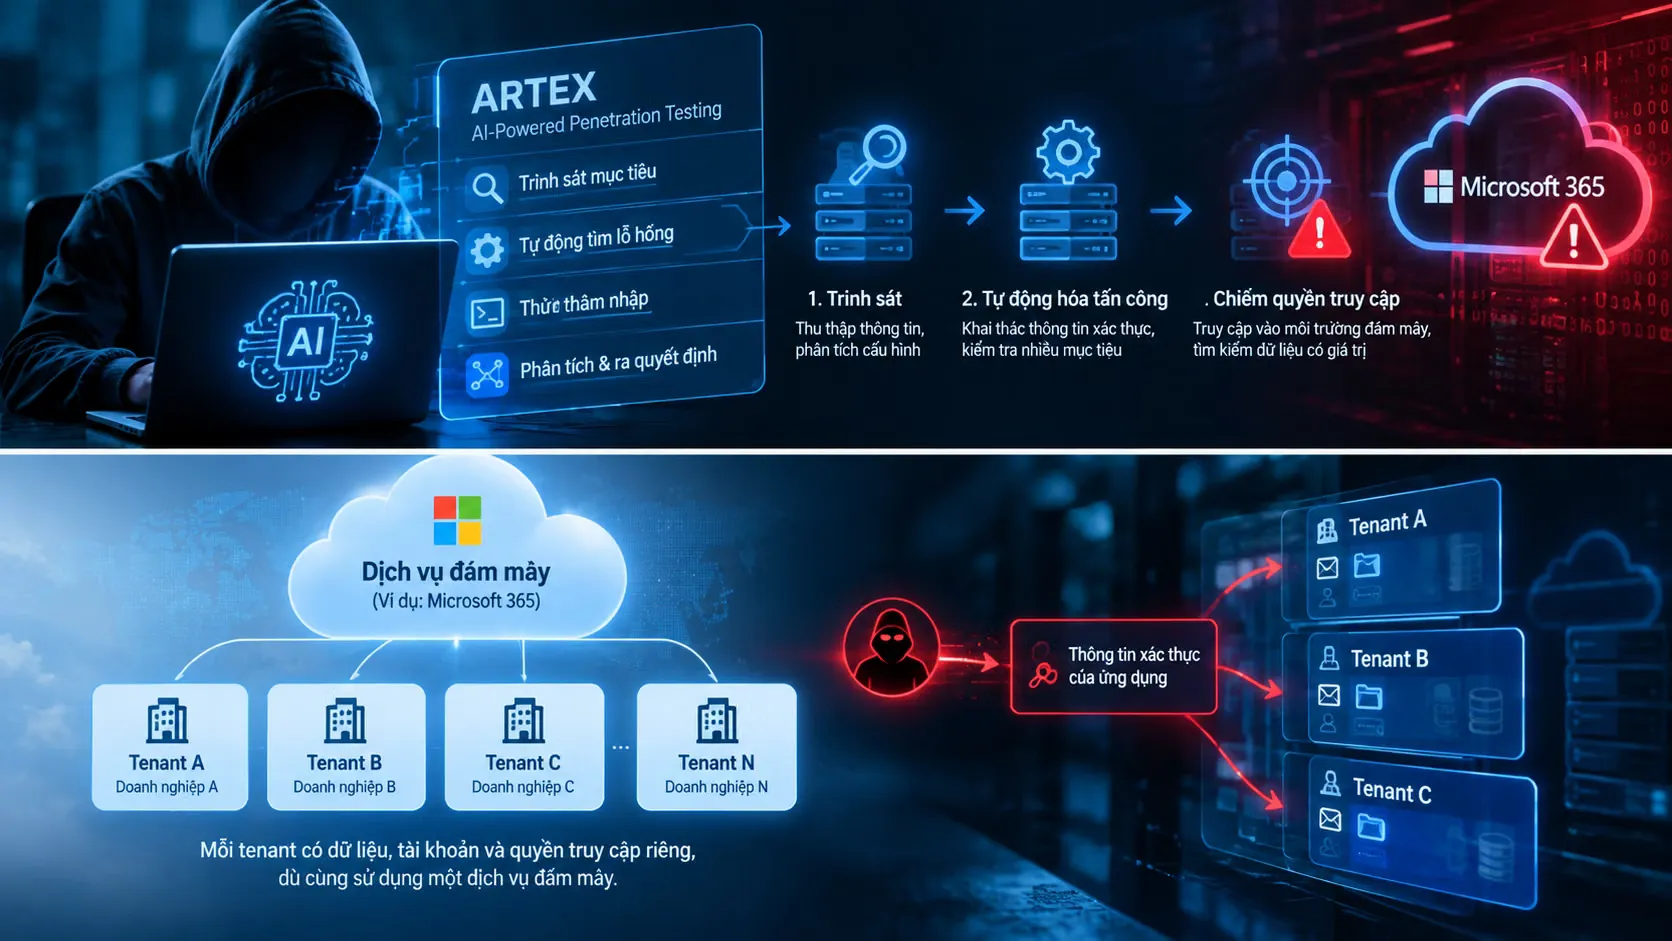
Điểm đáng lo không chỉ là số website bị nhắm tới, mà là cách các công cụ nối liền trinh sát, khai thác và duy trì quyền truy cập. NorForge phát hiện hơn 20 bảng điều khiển Cairn bị phơi lộ trên internet; nền tảng này có thể điều phối nhiều tác nhân AI để tìm kiếm và khai thác lỗ hổng bảo mật. Nhóm AIA0001 được liên kết với 14 bảng điều khiển và thực hiện hơn 1.100 cuộc tấn công vào website thương mại điện tử tại Mỹ, Canada, Nhật Bản và Úc, nhằm giành quyền truy cập lâu dài vào hạ tầng thanh toán. Các tác nhân sử dụng mô hình DeepSeek 4.1 Flash cùng công cụ tự động hóa trình duyệt Playwright. Trong một dự án nhắm vào nhà bán lẻ linh kiện máy tính, nhà nghiên cứu phát hiện máy chủ có cửa hậu malware cho phép tải tệp lên. NorForge ước tính công cụ đạt tỷ lệ thành công khoảng 10%. Dù không phải mọi lần thử đều thành công, khả năng lặp lại nhanh khiến khai thác lỗ hổng tự động trở thành mối đe dọa thực tế.
Tốc độ mới buộc doanh nghiệp nhìn lại rủi ro
Chiến dịch Cairn không phải trường hợp đơn lẻ: các vụ việc được ghi nhận trong năm 2025 cho thấy AI ngày càng đảm nhiệm nhiều phần việc, từ trinh sát và thu thập thông tin đăng nhập đến hỗ trợ tống tiền. Tháng 9-2026, một chiến dịch khác nhằm vào nhà bán lẻ trực tuyến triển khai 105 dự án tấn công trong năm ngày và xâm nhập ít nhất 27 doanh nghiệp; hơn 600.000 bản ghi thẻ tín dụng hợp lệ bị đánh cắp từ hai doanh nghiệp, trong đó 79% là thẻ của khách hàng tại Mỹ. Những con số này cho thấy AI giúp tăng tốc độ và phạm vi hoạt động, đồng thời hạ thấp rào cản kỹ năng cho kẻ tấn công. Vì vậy, phòng chống tấn công mạng không thể chỉ được xem như việc xử lý từng sự cố riêng lẻ: doanh nghiệp cần nhận diện rằng cùng một phương thức tự động có thể được thử đi thử lại trên nhiều mục tiêu. Kết luận rõ ràng là AI không tạo ra mọi lỗ hổng, nhưng đang giúp tin tặc khai thác chúng nhanh và rộng hơn.