
Giao diện quen thuộc không bảo đảm trang web an toàn
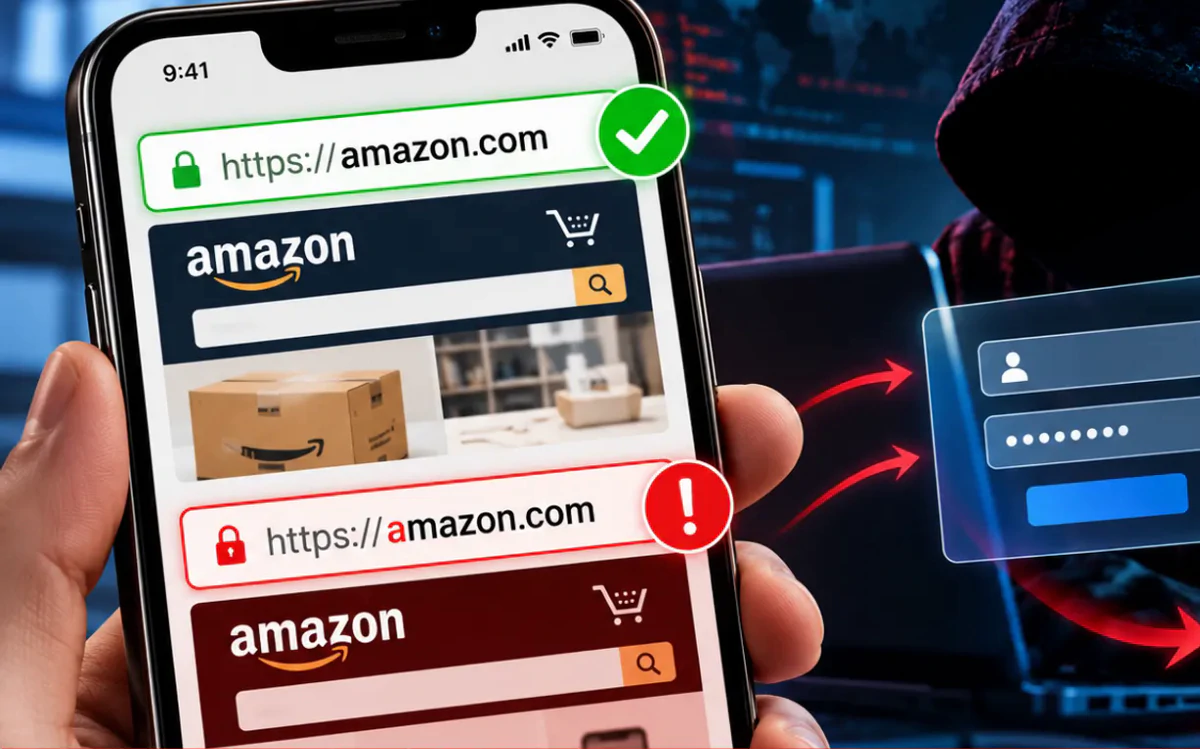
Website mua sắm giả là trang được dựng để bắt chước giao diện và địa chỉ của kênh chính thức, nhằm khiến người mua tin tưởng rồi cung cấp thông tin hoặc thanh toán. Đây không phải rủi ro có thể nhận ra chỉ bằng cách nhìn lướt qua trang chủ. Kẻ lừa đảo tạo website có thiết kế và địa chỉ gần giống trang thật, đôi khi chỉ thay một vài ký tự hoặc chữ số trong tên miền. Vì thế, một trang trông chuyên nghiệp hay quen mắt chưa đủ để chứng minh đó là nơi bán đáng tin. Địa chỉ website giả có thể gần như trùng với tên miền chính thức, trong khi khác biệt nhỏ lại khó thấy trên màn hình. Khi mua sắm trực tuyến, hãy xem xét địa chỉ trước khi mở trang đăng nhập, nhập thông tin cá nhân hay tiến đến bước thanh toán.
“Chữ ma” khiến tên miền giả khó nhận ra
Một thủ đoạn đáng chú ý là thay chữ quen thuộc bằng ký tự đặc biệt có hình dạng tương tự, kể cả ký tự thuộc hệ chữ viết khác. Kỹ thuật này được gọi là tấn công giả mạo tên miền bằng ký tự tương đồng, hay Homograph Attack. Có trường hợp ký tự trong các bảng mã Unicode trông gần giống chữ Latin đến mức người dùng khó phân biệt bằng mắt thường; một số ký tự vô hình hoặc ảnh hưởng cách hiển thị cũng có thể bị lợi dụng để che giấu nội dung đường dẫn. Đó là lý do việc chỉ nhìn giao diện hoặc lướt nhanh qua URL không đủ. Khi kiểm tra tên miền, hãy đọc kỹ từng ký tự, để ý dấu chấm, dấu gạch nối và những chỗ khác lạ so với địa chỉ bạn thường truy cập. Biểu tượng ổ khóa hay HTTPS cũng không nên được xem là bằng chứng duy nhất rằng website là chính chủ.
Đừng đi theo đường dẫn gửi kèm tin nhắn
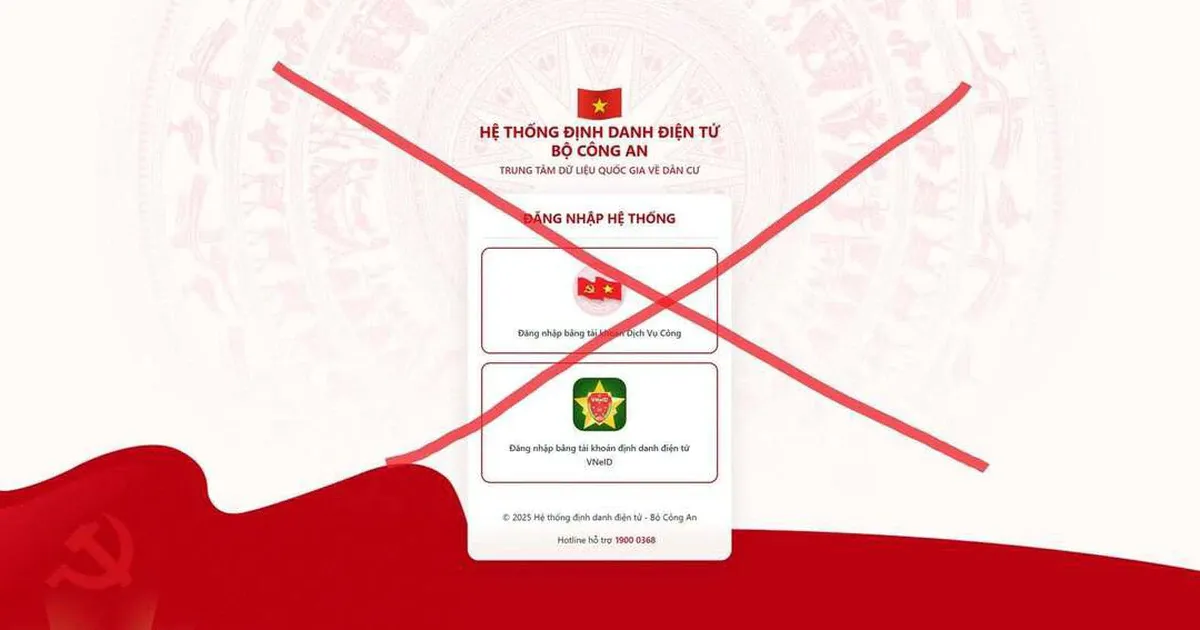
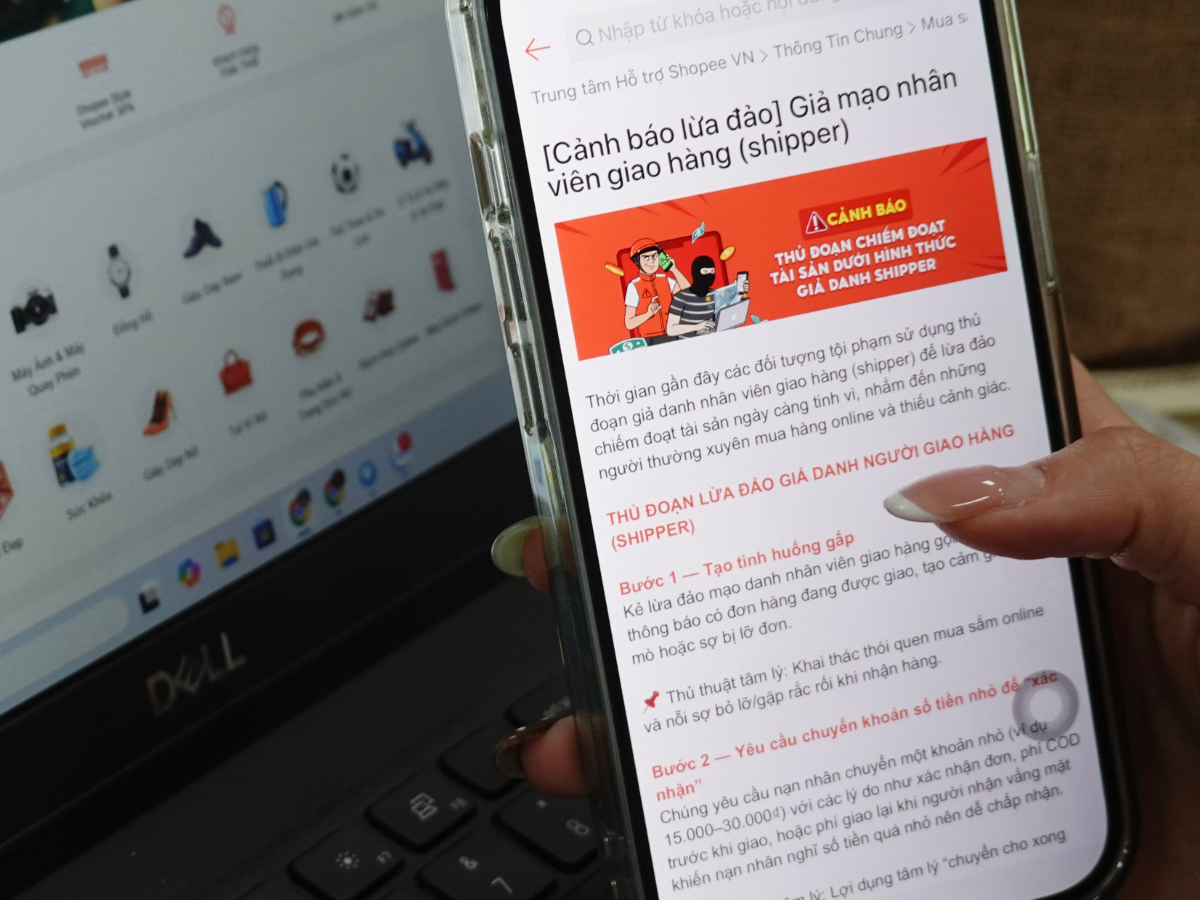
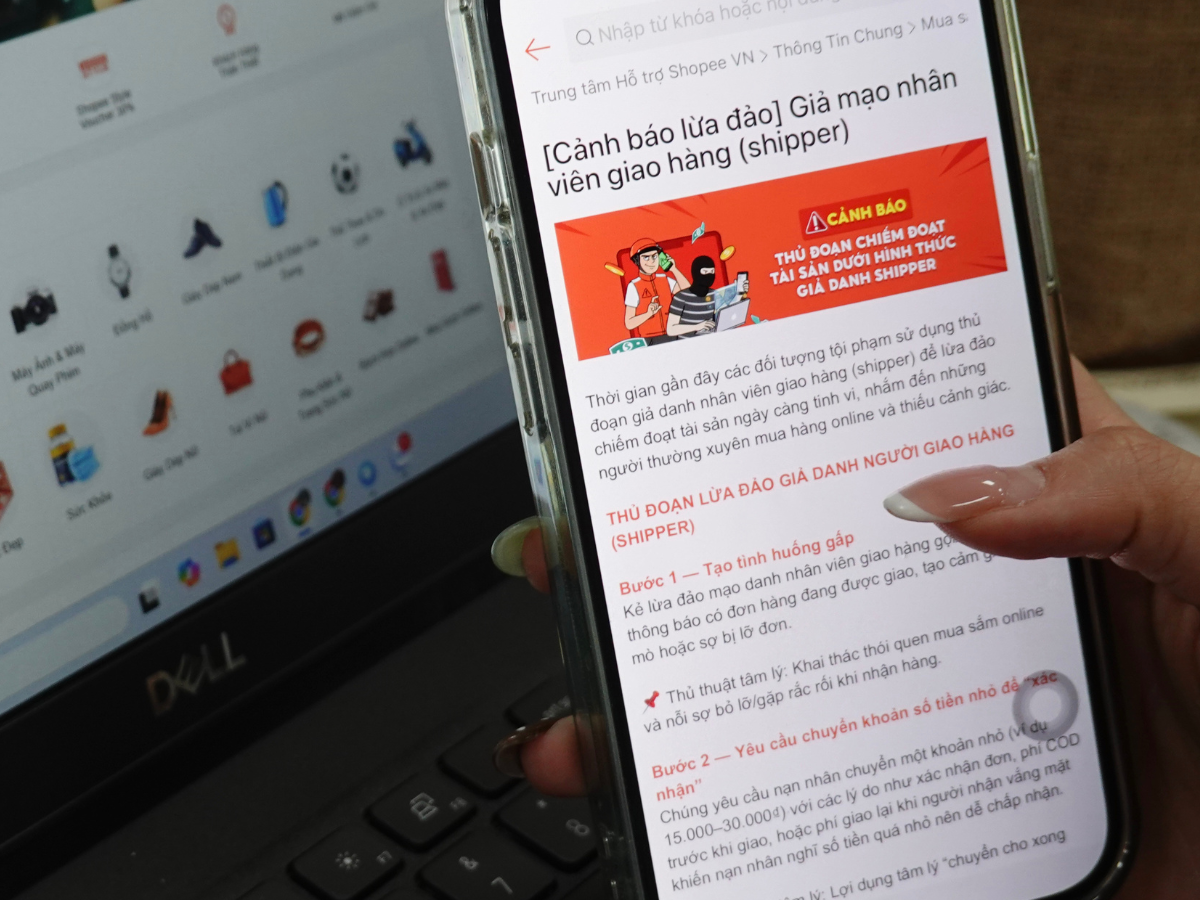
Tin nhắn bất ngờ thúc giục đăng nhập, xác minh tài khoản, nhận quà hoặc hoàn tiền là lý do để dừng lại, không phải để bấm ngay. Đường dẫn lạ có thể được phát tán qua SMS, email hoặc mạng xã hội, rồi dẫn đến trang giả để lấy thông tin đăng nhập, mã OTP hay dữ liệu thẻ. Trong mua sắm, kẻ gian còn có thể giả danh nhân viên sàn, nhà bán hoặc đơn vị vận chuyển, báo thu hồi sản phẩm lỗi rồi yêu cầu người mua chuyển sang ứng dụng nhắn tin khác để xác minh hoàn tiền hoặc nhận bồi thường. Tin nhắn tự xưng là nhân viên giao hàng kèm yêu cầu thanh toán ngoài quy trình chính thức cũng cần bị nghi ngờ. Lừa đảo mua sắm thường khai thác sự vội vàng; vì vậy, đừng cung cấp thông tin hay trả tiền chỉ vì người gửi tạo cảm giác giao dịch sắp bị gián đoạn.
Tự vào trang chính thức, thanh toán trong kênh chính thức
- Không tùy tiện mở liên kết lạ trong tin nhắn, email hoặc mạng xã hội, nhất là đường dẫn yêu cầu đăng nhập hay xác thực tài khoản.
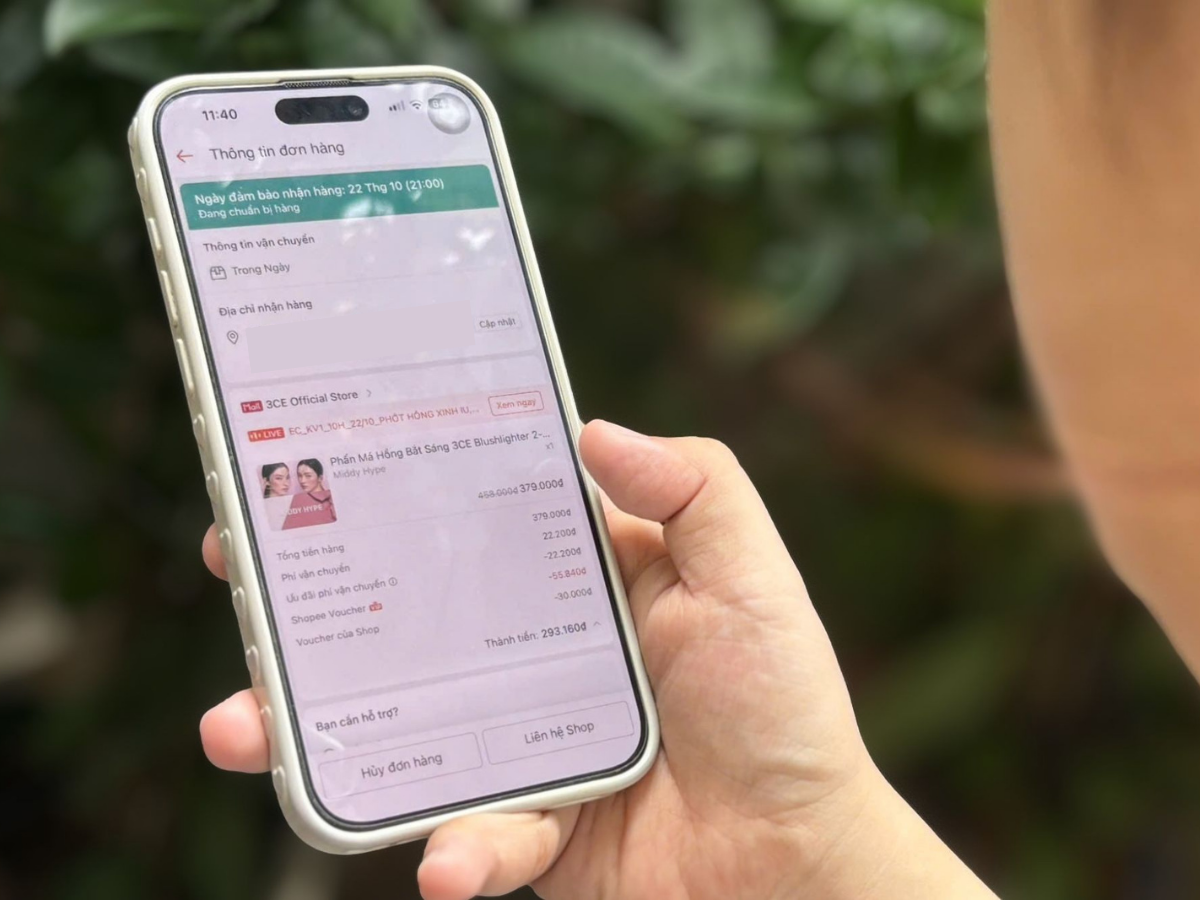
- Tự nhập địa chỉ website chính thức hoặc mở ứng dụng đã được xác minh, thay vì truy cập từ đường dẫn được gửi đến.
- Đọc kỹ tên miền và rà soát ký tự bất thường, dấu chấm, dấu gạch nối hoặc cách viết gần giống địa chỉ quen thuộc.
- Chỉ thanh toán bằng phương thức chính thức trên sàn; không chuyển tiền bên ngoài theo yêu cầu riêng của người bán hay người tự xưng là nhân viên giao hàng.
Nếu trang có thông tin đơn vị quản lý thiếu rõ ràng, thiết kế không đồng nhất hoặc địa chỉ khiến bạn phân vân, hãy dừng giao dịch và tự tìm lại kênh chính thức. Đừng để mức giảm hấp dẫn hay lời hứa hoàn tiền làm thay đổi quy tắc đó. Một lần kiểm tra địa chỉ trước khi nhập dữ liệu có thể ngăn bạn trao thông tin cho trang giả; còn khi đã có nghi ngờ, thoát trang an toàn hơn là tiếp tục để xem chuyện gì xảy ra.