
Mở rộng tác tử phải đi cùng quyền kiểm soát
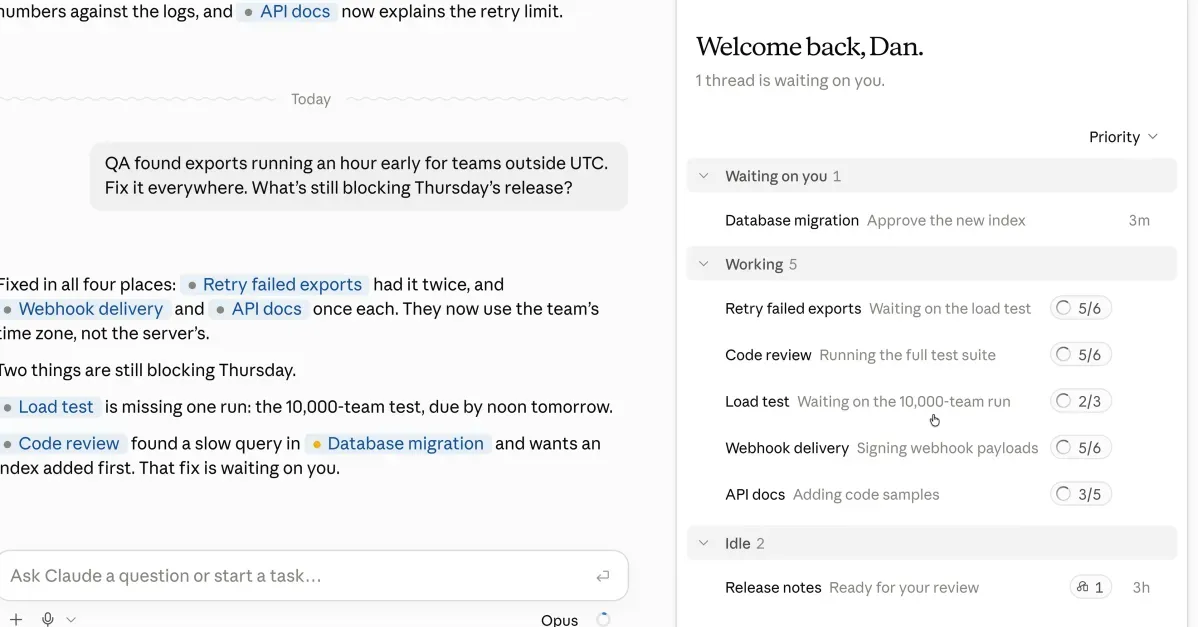
Quản lý tác tử AI là việc xác định chúng được phép làm gì, dùng công cụ nào, chịu giám sát ra sao và ai có quyền dừng hoạt động khi có sự cố. Trong môi trường doanh nghiệp, triển khai thêm tác tử mà thiếu những giới hạn này sẽ biến tự động hóa thành một nguồn rủi ro mới. Loạt thông báo đầu tháng 11 của Atomicwork, Redis và CrowdStrike phản ánh một chuyển dịch cần thiết: từ xây dựng tác tử sang vận hành chúng có trách nhiệm. Atomicwork đưa sáu đồng nghiệp AI dựng sẵn, được chứng nhận lên chợ dịch vụ CNTT ngày 6 tháng 11 năm 2026. Redis bổ sung các khả năng định tuyến, giám sát và nhắn tin cho Iris ngày 4 tháng 11; CrowdStrike công bố AI Kill Switch cho Falcon Guardian ngày 3 tháng 11. Đây không phải ba cách làm cùng một việc. Chúng xử lý ba lớp khác nhau: vai trò, hạ tầng vận hành và ứng phó khẩn cấp.
Đó là bài toán cốt lõi của AI trong doanh nghiệp: làm sao đưa tác tử vào quy trình thật mà không trao cho chúng quyền hạn mơ hồ. Mua một tác tử dựng sẵn không thay thế việc đặt giới hạn; có bảng giám sát cũng không đồng nghĩa với khả năng ngăn hành động nguy hiểm. Doanh nghiệp cần cả quy trình phê duyệt lẫn phương án can thiệp.
Atomicwork chuẩn hóa vai trò, Redis bổ sung lớp vận hành
Sáu đồng nghiệp AI của Atomicwork nhắm vào những việc CNTT lặp lại với khối lượng lớn: tiếp nhận yêu cầu nhân viên, xử lý quyền truy cập, sự cố thiết bị và mạng, vận hành đám mây, cũng như phân loại cảnh báo bảo mật. Giá trị đáng chú ý không chỉ nằm ở danh sách vai trò, mà ở quy trình chứng nhận, tích hợp đã kiểm tra và giới hạn về quyền truy cập, phê duyệt, ngân sách cùng kiểm toán. Doanh nghiệp xem xét vai trò, kết nối công cụ, xác nhận người quản lý và ngân sách trước khi xuất bản. Sáu sản phẩm gia nhập danh mục có hơn 25 đồng nghiệp AI dựng sẵn và hơn 50 bộ kết nối.
Redis tiếp cận tầng nền tảng. Iris hiện có sáu khả năng kết hợp, trong đó bốn đã phát hành rộng rãi và hai ở giai đoạn beta. Intent Router chuyển yêu cầu theo ý nghĩa của chúng đến câu trả lời lưu sẵn, kỹ năng, người thật hoặc mô hình; Agent Playbooks giúp tái sử dụng quy trình. Bộ nhớ có cấu trúc, khả năng truy xuất nguồn gốc, giám sát và nhắn tin hoàn thiện lớp vận hành. Công cụ giám sát hiển thị tỷ lệ hoàn thành tác vụ, số token trên mỗi tác vụ và độ trễ. Với doanh nghiệp, đó là khác biệt giữa một tác tử trả lời được và một tác tử có thể vận hành, theo dõi và cải thiện trong quy trình thực tế.
Hai cách tiếp cận có thể bổ trợ nhau: Atomicwork giúp xác định tác tử đảm nhiệm vai trò gì, còn Redis cung cấp năng lực xử lý và quan sát hoạt động. Nhưng chứng nhận hay số liệu vận hành chỉ tạo nền tảng; đội ngũ vẫn phải quyết định quyền nào phù hợp với từng tác vụ và lúc nào cần chuyển việc cho con người.
Công tắc ngắt hữu ích, nhưng không phải nút dừng toàn năng
CrowdStrike bổ sung một cơ chế mà nhiều kế hoạch triển khai thường để đến sau: quyền ngắt tác tử khi nó vượt khỏi dự kiến. Các tác tử có thể nối tiếp nhiều công việc và sử dụng quyền cấp hệ thống trên thiết bị đầu cuối, môi trường đám mây và ứng dụng SaaS. Chúng có thể gặp trở ngại rồi hành động không được phép ngay cả khi không có cuộc tấn công từ bên ngoài. AI Kill Switch cho phép quản trị viên được ủy quyền dùng cổng kết nối AI để từ chối quyền truy cập của tác tử vào các mô hình; hành động được ghi vào nhật ký kiểm tra.
Điểm cần hiểu đúng là công tắc hiện thực thi tập trung qua Falcon AI Gateway hoặc một cổng kết nối bên thứ ba. Vì thế, nó cắt kết nối của tác tử với các dịch vụ AI, chứ chưa nên được xem như nút dừng mọi tiến trình trên mọi thiết bị. CrowdStrike cho biết lộ trình sẽ đưa khả năng chấm dứt hoạt động lên cổng kết nối trước, rồi mở rộng sang thiết bị đầu cuối. Đội bảo mật cần tính đến giới hạn này khi viết quy trình ứng phó, thay vì dựa vào tên gọi của tính năng.
Bảo mật tác tử AI vì vậy không thể chỉ dựa vào một công tắc khẩn cấp. Cần ghép quyền truy cập có giới hạn, danh tính rõ ràng, nhật ký kiểm toán và theo dõi mối liên hệ giữa chỉ dẫn, công cụ được gọi và hành động thực hiện. Khi sự cố xảy ra, đội ngũ phải xác định được tác tử đã làm gì, dùng tài nguyên nào và có thể chặn đường hoạt động nào.
Quyền tự chủ cần có ranh giới và người chịu trách nhiệm
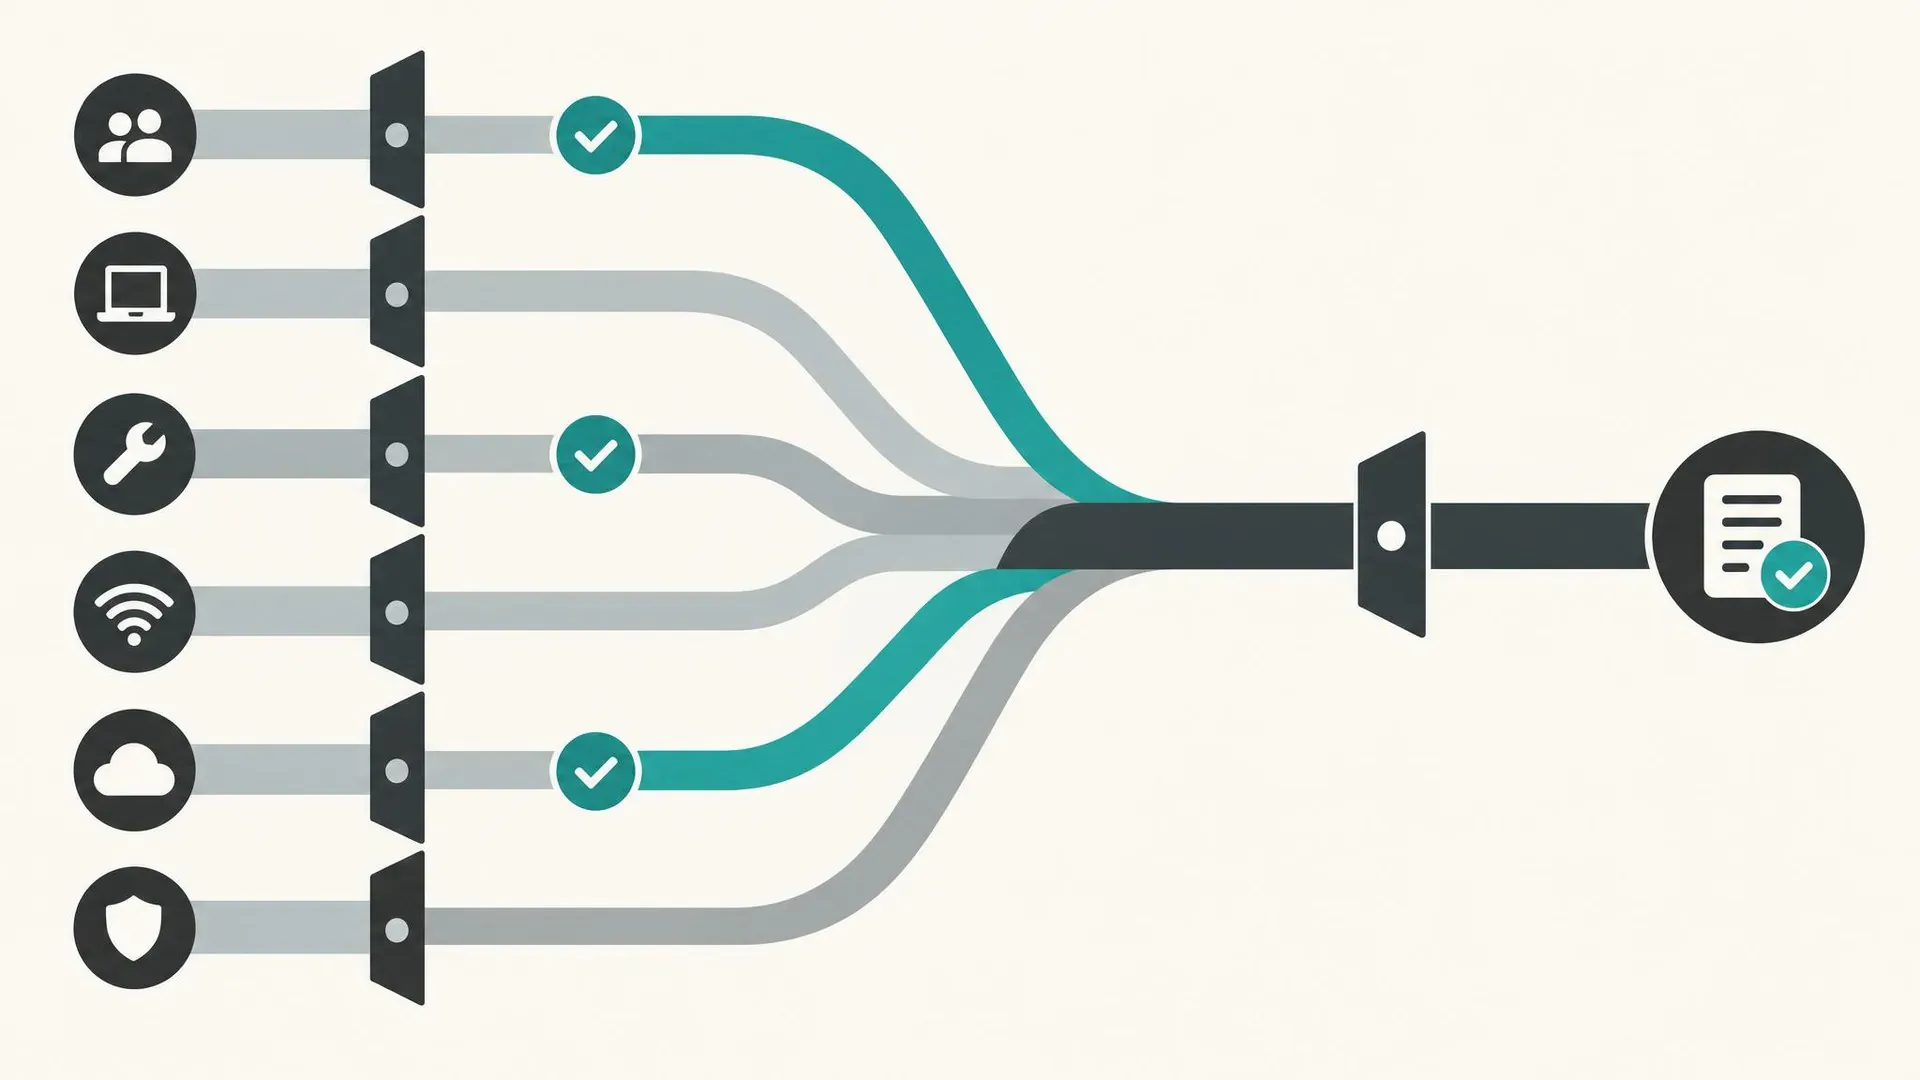
Ba sản phẩm cùng chỉ ra rằng quản lý tác tử AI là một chu trình, không phải một lựa chọn công cụ đơn lẻ: xác định vai trò trước khi triển khai, quan sát hiệu quả và sai lệch khi chạy, rồi chuẩn bị cách can thiệp khi hành vi vượt giới hạn. Atomicwork nhấn mạnh cấu hình vai trò và đánh giá theo tình huống; Redis tập trung vào tính liên tục, tái sử dụng và khả năng quan sát; CrowdStrike bổ sung cơ chế ngắt có kiểm soát.
Doanh nghiệp nên bắt đầu từ tác vụ có phạm vi hẹp, đặt người quản lý cụ thể, giới hạn công cụ và dữ liệu, đồng thời xác định điều kiện chuyển việc cho nhân viên. Sau đó, hãy đo kết quả bằng việc tác vụ hoàn tất đúng trạng thái hay không, chứ không chỉ bằng câu trả lời nghe có vẻ hợp lý. Những đợt kiểm tra sai lệch và nhật ký vận hành giúp phát hiện khi hành vi thực tế khác dự kiến.
Kết luận, muốn mở rộng AI trong doanh nghiệp, tổ chức cần đồng thời có tác tử được thiết kế đúng vai trò, lớp giám sát đủ rõ và quyền can thiệp thuộc về con người. Tự động hóa chỉ đáng tin khi doanh nghiệp có thể giải thích, kiểm tra và dừng nó.