
AI không chỉ là nơi dữ liệu được gửi đến
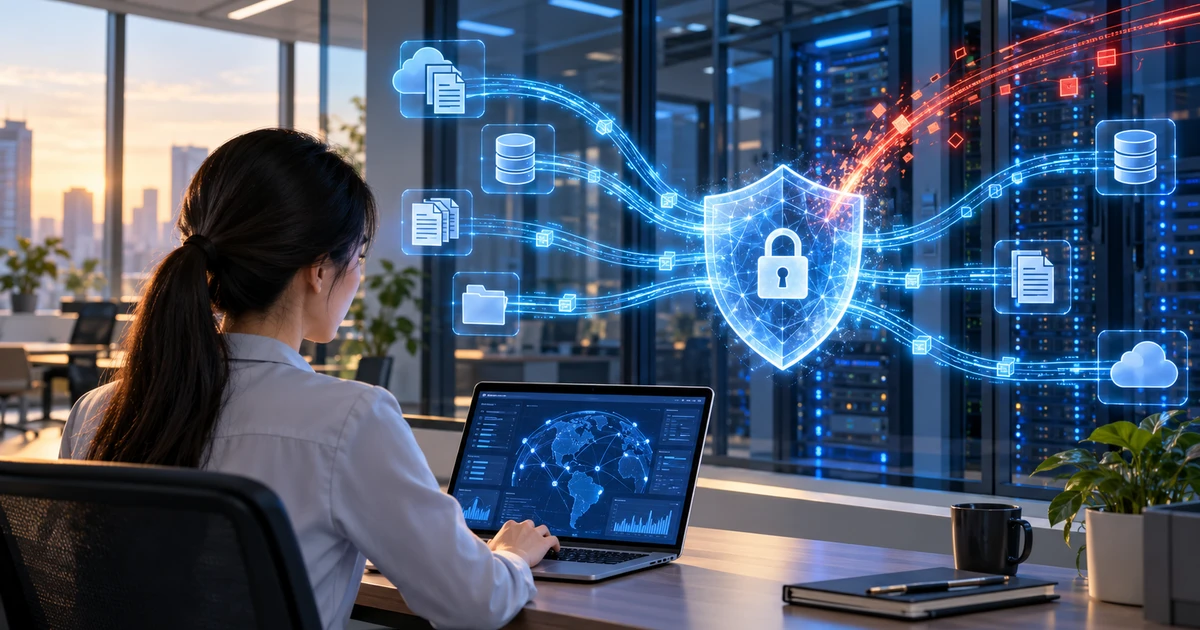
Quản trị dữ liệu AI là việc duy trì quyền kiểm soát có thể kiểm chứng đối với dữ liệu, mô hình, nền tảng và những người tham gia trong suốt vòng đời ứng dụng AI. Đây không phải nhiệm vụ có thể giao hết cho bộ phận công nghệ hay giải quyết bằng cách cấm mọi công cụ mới. Khi nhân viên dán hợp đồng, thông tin cá nhân hoặc bí mật kinh doanh vào dịch vụ AI công cộng, dữ liệu có thể rời khỏi phạm vi quản lý quen thuộc trước khi doanh nghiệp kịp đánh giá rủi ro. Vì vậy, điểm khởi đầu đúng là quy định rõ thông tin nào được phép đưa vào dịch vụ bên ngoài, công cụ AI doanh nghiệp nào đã được phê duyệt và ai chịu trách nhiệm rà soát kết quả. Nếu không có các nguyên tắc ấy, việc mở rộng AI đồng nghĩa với việc mở rộng những luồng dữ liệu chưa được giám sát.
Rủi ro thường không bắt nguồn từ việc thiếu phần mềm bảo vệ, mà từ dữ liệu phân tán trên máy nhân viên, hệ thống nội bộ, ứng dụng chia sẻ và dịch vụ đám mây. Một tài liệu có thể được bảo vệ trong kho chính thức nhưng lại nằm trong lịch sử trò chuyện của một công cụ bên ngoài. Doanh nghiệp cần xem xét cả dữ liệu đầu vào lẫn đầu ra do AI tạo ra, đồng thời xác định trách nhiệm của từng bộ phận. Cấm đoán đơn thuần dễ đẩy việc sử dụng AI vào vùng khuất; quy định dễ hiểu, đi cùng công cụ được phê duyệt và hướng dẫn thực tế, tạo điều kiện kiểm soát tốt hơn.
Phân loại dữ liệu và giới hạn quyền truy cập
Doanh nghiệp nên phân loại dữ liệu theo mức độ nhạy cảm trước khi quyết định cho phép nhân viên sử dụng AI. Dữ liệu công khai, tài liệu nội bộ, thông tin khách hàng và bí mật kinh doanh không thể được xử lý như nhau. Sau đó, hãy gắn quyền truy cập dữ liệu với nhiệm vụ thực tế: ai được xem, ai được tải lên công cụ, ai có thể chia sẻ và trong thời hạn nào. Nguyên tắc cấp quyền vừa đủ giúp hạn chế tác động nếu tài khoản bị xâm phạm hoặc người dùng vô tình chia sẻ nhầm. Cũng cần thường xuyên rà soát liên kết chia sẻ, quyền quản trị và tài khoản không còn cần thiết; xác thực đa yếu tố có thể giảm nguy cơ từ thông tin đăng nhập bị đánh cắp.
Kiểm soát không dừng ở thao tác tải tệp lên. Doanh nghiệp cần biết nhà cung cấp có lưu dữ liệu, tái sử dụng dữ liệu hay đưa dữ liệu vào huấn luyện mô hình hay không, và chỉ chấp nhận những điều khoản phù hợp với yêu cầu bảo mật. Nhật ký truy cập, mã hóa, cô lập khối lượng công việc và thời hạn lưu giữ giúp biến chính sách thành biện pháp có thể kiểm tra. Một khuôn khổ quản trị tốt còn ghi nhận dữ liệu xuất phát từ đâu, được dùng vào mục đích nào và các quyền cần thiết đã được bảo đảm hay chưa. Đây là nền tảng của bảo mật dữ liệu doanh nghiệp: không chỉ ngăn truy cập trái phép mà còn biết ai đã sử dụng thông tin và vì sao.
- Xác định nhóm dữ liệu bị cấm đưa vào dịch vụ AI công cộng.
- Phê duyệt công cụ và quy định rõ trách nhiệm kiểm tra kết quả.
- Cấp quyền theo công việc, giới hạn chia sẻ và đặt thời hạn truy cập.
- Theo dõi nhật ký, điều khoản lưu giữ và việc sử dụng dữ liệu của nhà cung cấp.
Biết dữ liệu được lưu ở đâu — và ai kiểm soát nó
Vị trí lưu trữ là một phần quan trọng của đánh giá rủi ro, nhưng biết tên trung tâm dữ liệu chưa đủ. Nhà cung cấp đám mây có thể kết nối nhiều cơ sở và chuyển khối lượng công việc giữa các địa điểm khi nhu cầu thay đổi; doanh nghiệp cần có bảo đảm rằng dữ liệu và ứng dụng vẫn ở nơi đã định. Cần hỏi rõ dữ liệu được lưu ở khu vực nào, có thể đi qua những mạng nào, ai vận hành hạ tầng và luật nào áp dụng. Nếu nhân viên, máy chủ và thiết bị biên ở nhiều nơi, dữ liệu có thể di chuyển qua nhiều hệ thống trong quá trình xử lý AI. Vì thế, vị trí, quyền sở hữu, đường truyền và quyền kiểm soát phải được đánh giá cùng nhau, thay vì coi nơi lưu trữ là câu trả lời duy nhất.
AI có chủ quyền không chỉ nói về nơi đặt hạ tầng; đó là khả năng kiểm soát dữ liệu, năng lực AI, nền tảng và con người tham gia, với quy trình có thể kiểm toán. Khái niệm này khác với việc chỉ chọn một trung tâm dữ liệu trong nước: quyền quyết định dữ liệu được dùng ra sao, ai được quản lý hệ thống và liệu dữ liệu có vượt biên giới quan trọng không kém địa chỉ máy chủ. Doanh nghiệp nên lập hồ sơ luồng dữ liệu, quyền sở hữu, nhà cung cấp liên quan và yêu cầu pháp lý theo từng khu vực. Cách làm đó giúp phát hiện sớm điểm mù thay vì chờ sự cố mới truy tìm dữ liệu đã đi đâu.
Quản trị tốt phải được thử trong tình huống thật
Chính sách chỉ có giá trị khi nhân viên hiểu và làm theo được. Hãy hướng dẫn bằng tình huống cụ thể: tài liệu nào được đưa vào công cụ đã phê duyệt, cách xử lý thông tin khách hàng và nơi báo cáo khi lỡ chia sẻ sai. Đồng thời, giao rõ trách nhiệm giữa bộ phận công nghệ, an ninh, pháp chế và chủ sở hữu dữ liệu. Doanh nghiệp nên kiểm tra định kỳ quyền truy cập, nhật ký, cấu hình lưu giữ và khả năng xóa dữ liệu theo yêu cầu. Cần cả quy trình ứng phó khi nhà cung cấp gặp sự cố hoặc dữ liệu xuất hiện ở nơi ngoài dự kiến. Những bước này biến quản trị dữ liệu AI từ văn bản chính sách thành hoạt động có thể đo lường.
Sao lưu và phục hồi cũng là một phần của bảo vệ, nhưng đầu tư giải pháp bảo mật hoặc sao lưu chưa đủ bảo đảm doanh nghiệp duy trì hoạt động sau một cuộc tấn công. Cần xác nhận bản sao bao phủ các hệ thống quan trọng, được tách khỏi môi trường vận hành chính và có thể khôi phục qua kiểm thử định kỳ. Cùng lúc, doanh nghiệp nên xem lại ai có quyền quản trị bản sao lưu để một tài khoản bị chiếm đoạt không làm mất cả dữ liệu lẫn phương án phục hồi. Mức độ sẵn sàng không nên được đo bằng số công cụ đã mua, mà bằng khả năng kiểm soát luồng dữ liệu, giới hạn quyền và phục hồi hoạt động khi có sự cố.
Kết luận: doanh nghiệp không cần chọn giữa đổi mới và an toàn, nhưng phải đặt điều kiện rõ ràng trước khi đưa dữ liệu vào AI. Hãy biết chính xác dữ liệu nào được chia sẻ, ai có quyền truy cập, nhà cung cấp lưu và xử lý thông tin ở đâu, rồi kiểm tra định kỳ các kiểm soát ấy. Khi trách nhiệm, quyền hạn và luồng dữ liệu đều minh bạch, công cụ AI doanh nghiệp mới có thể tạo giá trị mà không biến tài liệu nội bộ thành rủi ro ngoài tầm nhìn.