
Khoảng trống quản trị AI doanh nghiệp: rủi ro tăng nhanh hơn giá trị
Khoảng trống quản trị AI doanh nghiệp là tình trạng công nghệ AI, nhất là AI tạo sinh và AI Agent, được sử dụng, tích hợp và tự động hóa sâu vào quy trình nội bộ với tốc độ vượt xa khả năng thiết lập quy tắc, kiểm kê tài sản số, kiểm soát rủi ro AI và cơ chế governance công nghệ, khiến tổ chức ra quyết định, xử lý dữ liệu và phụ thuộc vào hệ thống AI mà chính mình không nhìn thấy, không đo lường được và khó truy trách nhiệm khi xảy ra sự cố. Nếu doanh nghiệp tiếp tục chạy theo trào lưu AI tạo sinh mà không đầu tư nghiêm túc vào quản trị AI doanh nghiệp, câu hỏi không còn là “có rủi ro hay không”, mà là “sự cố xảy ra khi nào và thiệt hại lớn đến mức nào”. Sự phổ biến của AI tạo sinh và lập trình theo cảm hứng đang giúp nhân viên tự phân tích dữ liệu, xây dựng ứng dụng và tự động hóa công việc trong thời gian ngắn. Nhưng mặt trái là lớp “shadow AI” và “shadow automation” vận hành âm thầm ngoài tầm kiểm soát, phá vỡ giả định cốt lõi rằng doanh nghiệp hiểu và kiểm soát được các tài sản công nghệ đang tồn tại trong tổ chức. Theo một hãng phân tích quốc tế, 86% CIO nhìn thấy rủi ro từ AI tăng nhanh hơn giá trị mà nó tạo ra, một tỉ lệ cho thấy vấn đề không còn là nhận thức mà là hành động.
Khi AI thị trường chưa “enterprise-ready”: tốc độ đổi mới vượt quá khả năng kiểm soát
Một nghịch lý khó chịu trong governance công nghệ hiện nay là những người làm model lại không ưu tiên điều kiện triển khai bền vững trong môi trường doanh nghiệp. Tại một hội nghị công nghệ lớn, các chuyên gia phân tích cấp cao đã thẳng thắn nhận xét rằng niềm tin vào các phòng thí nghiệm AI hàng đầu hiện “không được bảo đảm”, vì họ chưa hiểu về trách nhiệm pháp lý, điều kiện hợp đồng và yêu cầu liên tục của khối doanh nghiệp. Các nhà cung cấp AI liên tục thay đổi mô hình, thường xuyên cập nhật mà không cân nhắc việc có làm gãy các ứng dụng phụ thuộc hay không. Tuổi thọ mô hình chỉ khoảng sáu tháng, và nếu doanh nghiệp chọn bám vào phiên bản đầu, họ gần như bị bỏ rơi khỏi lộ trình hỗ trợ. Điều này khiến việc triển khai AI an toàn trở nên mong manh: hệ thống nghiệp vụ có thể bỗng dưng hoạt động khác đi sau một lần cập nhật. Cộng thêm hiện tượng “careless consumption” – nhân viên dùng AI cho những việc không cần thiết hoặc không phù hợp, tạo ra nội dung lỗi mà cả tổ chức phải tốn hàng giờ để giải mã – rõ ràng rủi ro không chỉ nằm ở bản thân mô hình, mà còn ở cách doanh nghiệp tiêu thụ và gắn AI vào quy trình mà không có bộ lọc.
Từ Shadow AI đến pháp lý mới: doanh nghiệp Việt Nam không còn “vùng trắng”
Ở cấp độ hoạt động, AI tạo sinh đang mở ra 4 lớp “shadow” mới đáng lo trong quản trị AI doanh nghiệp: Shadow AI, Shadow Automation/Vibe Coding, Shadow Agents và Shadow Data/Analytics. Nhân viên tự đưa dữ liệu nội bộ, mã nguồn, tài liệu mật vào chatbot công cộng; tạo ứng dụng bằng mô tả ngôn ngữ tự nhiên; cấu hình AI Agent thao tác trực tiếp trên hạ tầng, dữ liệu, quy trình; hoặc tự xây dashboard dữ liệu ngoài hệ thống quản trị trung tâm. Hệ quả là rò rỉ bí mật kinh doanh, lỗ hổng bảo mật, đặc quyền leo thang và các quyết định dựa trên dữ liệu chưa xác thực. Điều đáng nói: pháp lý đã bắt kịp nhanh hơn nhiều người tưởng. Luật Trí tuệ nhân tạo (Luật số 134/2025/QH15) có hiệu lực từ 1/3/2026 và Nghị định 142/2026/NĐ-CP từ 1/5/2026 đã thiết lập hành lang pháp lý điều chỉnh vòng đời hệ thống AI, phân hệ thống thành 3 cấp độ rủi ro, với nghĩa vụ nghiêm ngặt hơn cho nhóm rủi ro cao như đánh giá sự phù hợp, lập hồ sơ kỹ thuật, ghi nhật ký vận hành và bảo đảm cơ chế con người can thiệp hoặc dừng khẩn cấp. Doanh nghiệp không còn “vùng trắng” về nghĩa vụ, nhưng vẫn phải tự phân loại rủi ro dựa trên tiêu chí nguyên tắc khi danh mục chi tiết còn chờ hướng dẫn.
Khung quản trị AI đa lớp: cân bằng tốc độ đổi mới và kiểm soát rủi ro
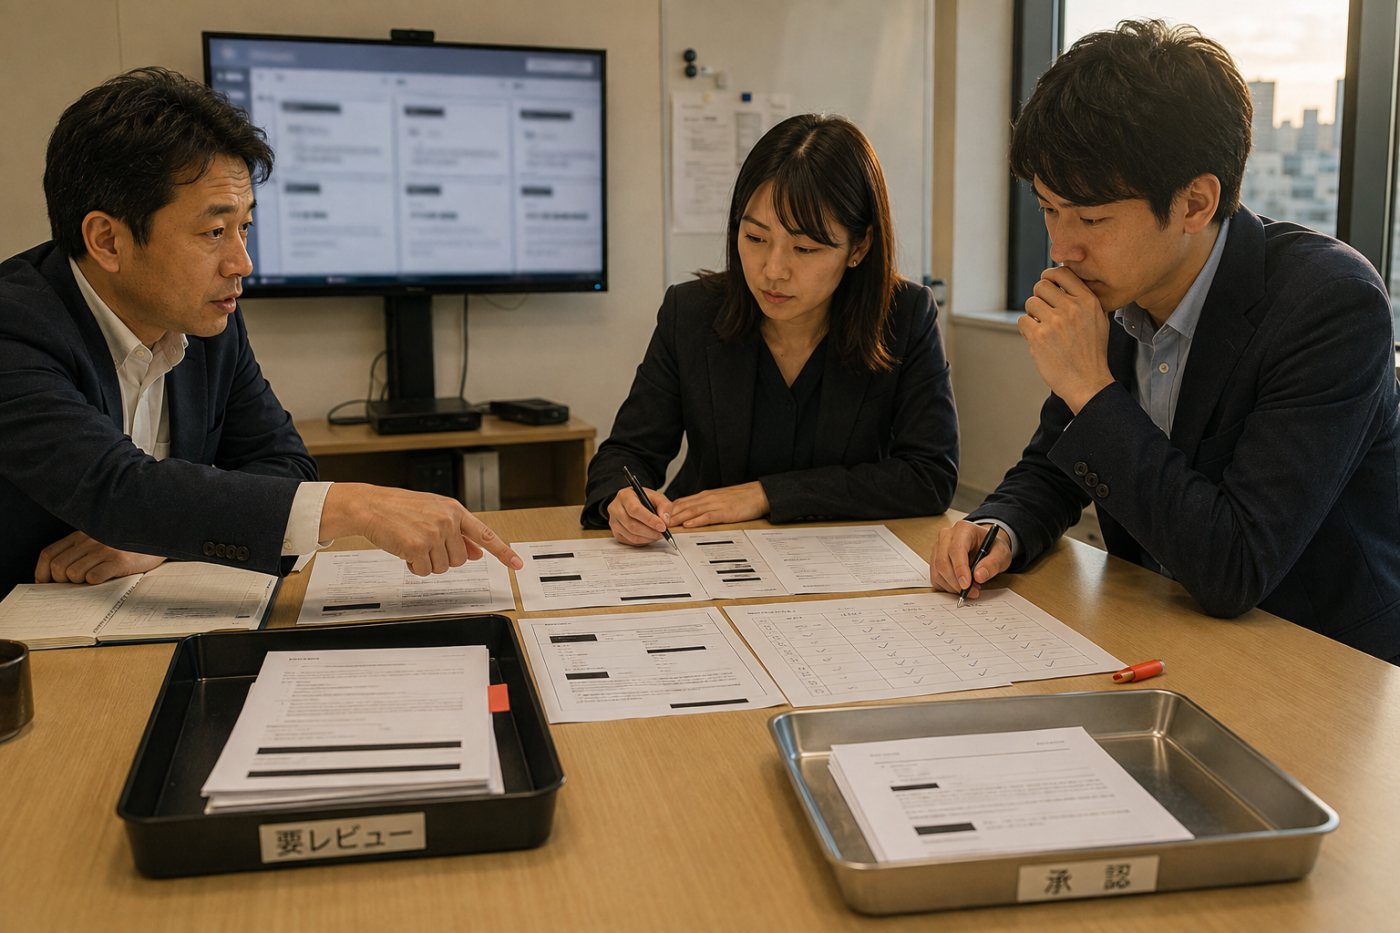
Nếu coi AI là hạ tầng chiến lược, doanh nghiệp cần xem quản trị AI doanh nghiệp như một chương trình riêng, chứ không phải phụ lục cho dự án chuyển đổi số. Tài liệu chuyên môn đề xuất mô hình quản trị tổng hợp gồm 5 lớp phòng thủ, với 4 lớp đầu mang tính chủ động để nhận diện và ngăn rủi ro trước khi phát sinh, lớp cuối tập trung xử lý khi sự cố đã xảy ra. Sai lầm phổ biến là dồn nguồn lực vào hồ sơ, thông báo và ứng phó sự cố nhưng bỏ qua khâu kiểm kê hệ thống AI, phân loại rủi ro, benchmark AI đáng tin cậy và kiểm soát kỹ thuật. Trên thế giới, một số khung đã hình thành như ISO/IEC 42001:2023, NIST AI Risk Management Framework và Generative AI Profile, COBIT 2019, mô hình phân tầng rủi ro của EU AI Act hay khung SHIELD cho vibe coding. Một hãng phân tích đề xuất thêm việc lập “AI central bank” để giám sát sử dụng AI trên toàn tổ chức, dùng “guardian agents” – các AI chuyên giám sát và có quyền “kill” những agent hành xử sai lệch, cùng đội khôi phục thảm họa chuyên xử lý “đóng băng” các mess do AI tạo ra. Đây không phải những ý tưởng xa vời mà là gợi ý để doanh nghiệp thiết kế governance công nghệ có chiều sâu, thay vì ghép vài quy định mang tính hình thức.
Lộ trình 90 ngày và nguyên tắc chọn mô hình: hành động thực tế cho triển khai AI an toàn
Điểm tích cực là doanh nghiệp không buộc phải làm mọi thứ cùng lúc. Một lộ trình thực thi trong 90 ngày đã được gợi ý: tuần 1–2 rà soát và khai báo các công cụ AI đang được sử dụng; tuần 3–5 phân loại rủi ro, lập hồ sơ; tuần 6–8 triển khai biện pháp kiểm soát kỹ thuật; tuần 9–12 hoàn thiện quy trình và đào tạo nhân viên. Đối với doanh nghiệp vừa và nhỏ, bước đầu nên có cổng khai báo AI nội bộ đơn giản, yêu cầu nhân viên đăng ký tên ứng dụng, công cụ dùng, mục đích và loại dữ liệu xử lý trước khi đưa vào sử dụng thực tế, đồng thời xây “con đường trải nhựa” bằng cách cung cấp sẵn các tài khoản, nền tảng, môi trường AI đã được phê duyệt. Ở khâu lựa chọn mô hình, doanh nghiệp phải nghiêm khắc với benchmark AI đáng tin cậy: không xem bảng xếp hạng là chân lý nếu điều kiện đánh giá không rõ ràng. Các chuyên gia kỹ thuật đã cảnh báo rằng những đánh giá thiếu minh bạch và prompt phi chuẩn làm so sánh giữa mô hình trở nên bất ổn, thậm chí kết quả độc lập có thể thấp hơn số liệu nhà phát triển công bố. Không đối chiếu điều kiện benchmark với bài toán kinh doanh và dữ liệu thực tế, mọi quyết định chọn mô hình đều giống đặt cược hơn là quản trị. Trong kỷ nguyên mà AI đi nhanh hơn mọi quy trình kiểm soát, câu hỏi quan trọng nhất không phải “có dùng AI hay không”, mà là “doanh nghiệp có dám nhìn thẳng vào rủi ro và xây khung quản trị đủ nghiêm để đồng hành lâu dài với công nghệ hay không”.