
Khoảng trống quản trị AI doanh nghiệp đang mở rộng
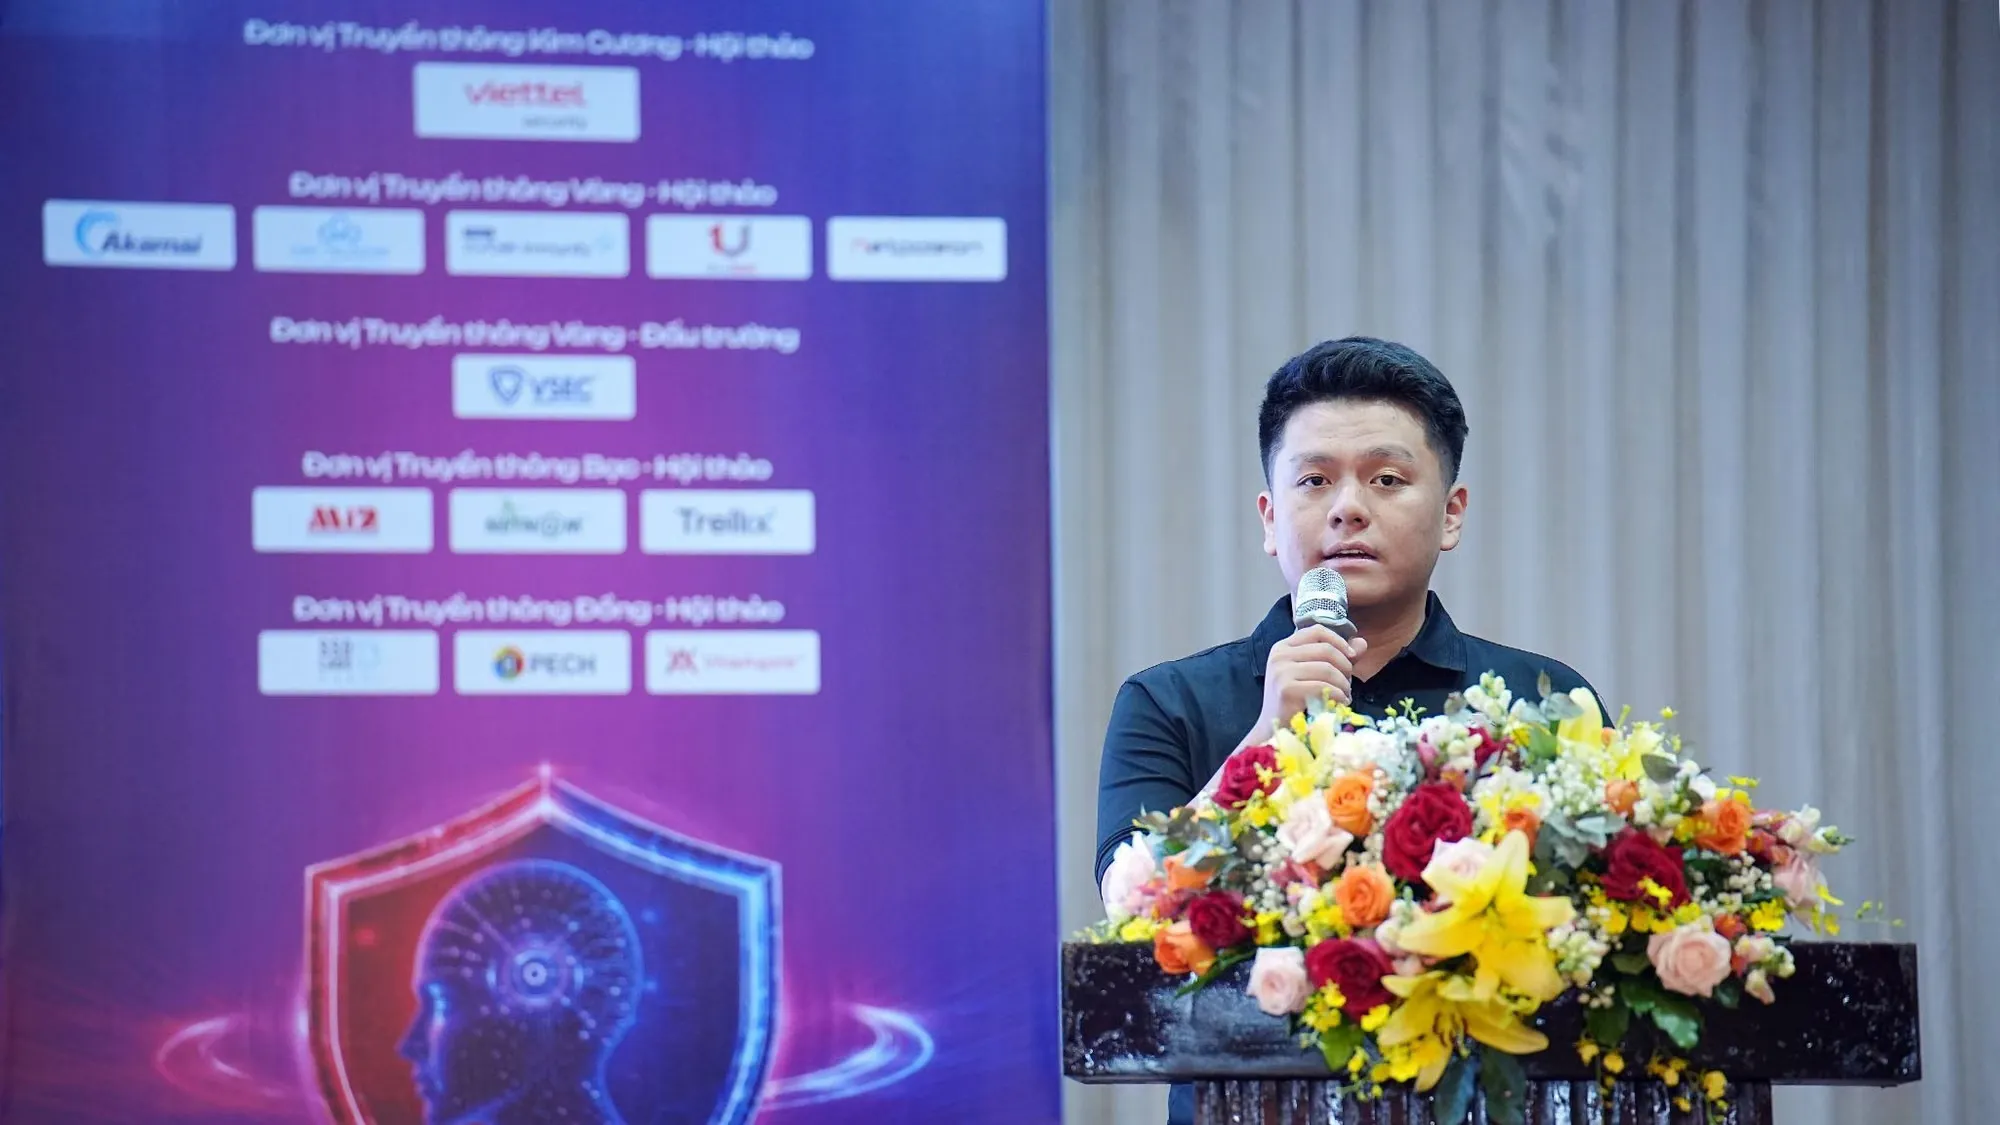
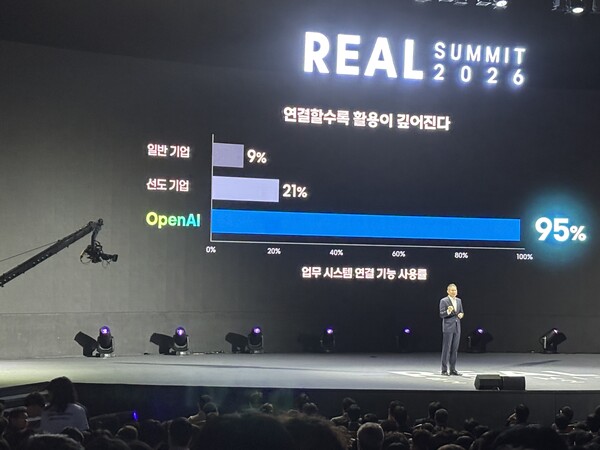
Khoảng trống quản trị AI doanh nghiệp là tình trạng tốc độ ứng dụng AI trong tổ chức tăng nhanh hơn nhiều so với việc xây dựng quy trình, cấu trúc và công cụ kiểm soát rủi ro, khiến ban lãnh đạo không thể nhìn rõ toàn bộ hệ thống, dữ liệu và tác nhân AI đang vận hành, từ đó đe dọa an toàn pháp lý, bảo mật và hiệu quả kinh doanh nếu không được xử lý kịp thời. Vấn đề này không còn mang tính lý thuyết, nó đã lộ rõ trên sân khấu công nghệ. Tại phiên khai mạc hội nghị Enterprise AX “REAL Summit 2026” ở Seoul, Giám đốc OpenAI phụ trách Hàn Quốc Kim Kyung-hoon cảnh báo khoảng cách giữa doanh nghiệp triển khai AI hiệu quả và phần còn lại đang ngày càng nới rộng. Ông nhấn mạnh lợi thế cạnh tranh không đến từ việc “có AI”, mà từ mức độ AI bám vào dữ liệu nội bộ, hệ thống nghiệp vụ và quy trình cốt lõi. Điều trớ trêu là chính mức độ tích hợp sâu này lại phơi bày những lỗ hổng quản trị mà nhiều hội đồng quản trị chưa sẵn sàng đối mặt.
Từ Shadow IT đến Shadow AI: nhân viên tự động hóa không giám sát
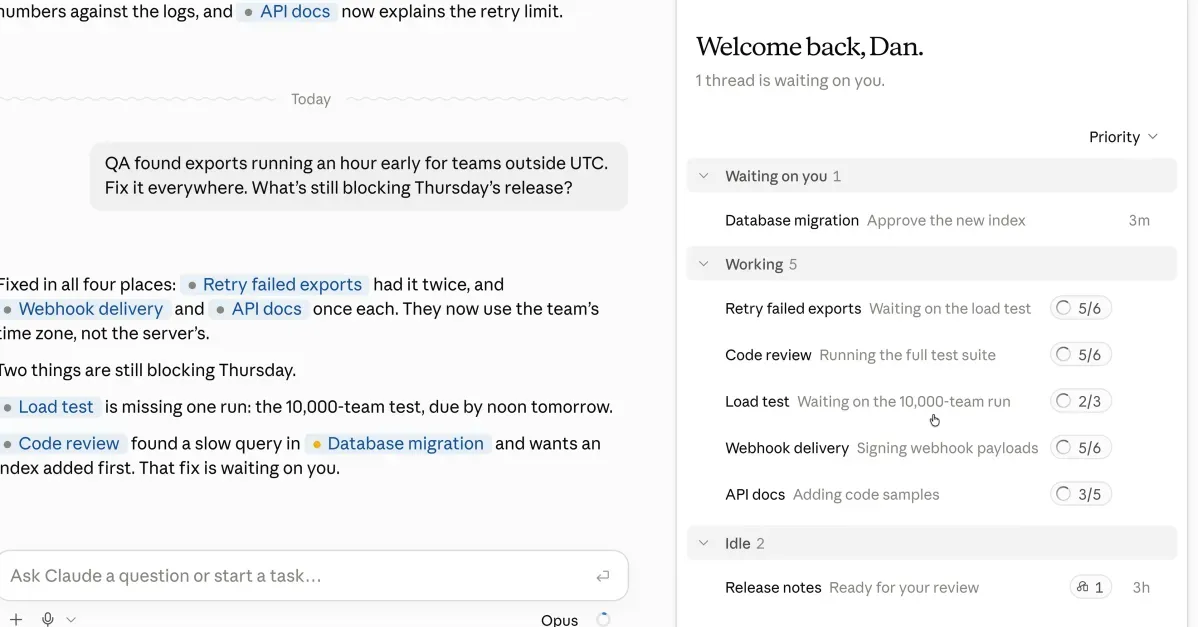
Trong vài năm qua, AI tạo sinh và lập trình theo cảm hứng (vibe coding) đã trao cho nhân viên một năng lực mới: tự phân tích dữ liệu, xây dựng ứng dụng và tự động hóa quy trình trong thời gian rất ngắn. Nhưng khi họ làm điều đó bên ngoài kênh chính thức, quản trị AI doanh nghiệp bị đặt vào thế bị động. Mô hình Shadow IT cũ đã bị mở rộng thành một hệ sinh thái Shadow AI phức tạp hơn nhiều. Nhân viên có thể đưa dữ liệu nội bộ vào chatbot công cộng, dùng dịch vụ AI SaaS chưa được phê duyệt, hoặc cấu hình AI Agent để thực hiện một phần quy trình nghiệp vụ. Đây không chỉ là câu chuyện “dùng sai công cụ”, mà là tự động hóa không giám sát: ứng dụng được tạo ra trong vài giờ, chạy trên dữ liệu thật, nhưng bộ phận CNTT, an ninh thông tin và tuân thủ chưa hề biết nó tồn tại. Khi doanh nghiệp mất quyền biết và quyền kiểm soát với tài sản công nghệ, mọi giả định của mô hình quản trị truyền thống lập tức sụp đổ.
Khi AI chuyển từ trả lời sang hành động: quản trị rủi ro phải đổi tầng
Một bước ngoặt khác làm sâu thêm khoảng trống kiểm soát là sự xuất hiện của AI Agent – các hệ thống không chỉ trả lời, mà còn phân tích, suy luận, lập kế hoạch và sử dụng công cụ để thực hiện nhiệm vụ trên hạ tầng doanh nghiệp. Khi mô hình chỉ sinh nội dung, con người vẫn có thể kiểm tra rồi mới hành động. Nhưng khi AI được cấp quyền thao tác trực tiếp trên hệ thống, rủi ro dịch chuyển từ “trả lời sai” sang “hành động sai”. Prompt bị thao túng, dữ liệu đầu vào chứa chỉ dẫn độc hại, quyền truy cập vượt quá nhu cầu hay công cụ thiếu cơ chế kiểm soát đều có thể biến AI Agent thành tác nhân gây sự cố. Vấn đề không còn là AI đúng hay sai, mà là AI được phép làm gì sau câu trả lời đó. Tại Security Bootcamp với chủ đề Agentic Security, chuyên gia VNPT Cyber Immunity đã giới thiệu lớp kiểm soát AI Guardrails, nhấn mạnh rằng doanh nghiệp phải kiểm soát cả hành vi và quyền hạn của tác nhân chứ không chỉ kiểm soát mô hình. Đây là lời nhắc trực diện gửi tới hội đồng quản trị: nếu không tái định nghĩa kiểm soát rủi ro AI, quyền hành động có thể đi trước quyền quản trị.
Pháp lý mới và AI governance framework: vì sao “có khung” vẫn chưa đủ
Nhiều lãnh đạo doanh nghiệp phản biện rằng rủi ro AI đã có khung chuẩn để bám. Thực tế, các AI governance framework quốc tế như ISO/IEC 42001:2023, NIST AI Risk Management Framework, COBIT 2019, mô hình phân tầng rủi ro của EU AI Act hay khung SHIELD dành cho vibe coding đều hướng tới quản trị vòng đời: kiểm kê, phân loại rủi ro, đánh giá tác động, ghi log, giám sát con người, kiểm soát kỹ thuật và ứng phó sự cố. Về mặt pháp lý, Luật Trí tuệ nhân tạo 134/2025/QH15 và Nghị định 142/2026/NĐ-CP đã tạo hành lang điều chỉnh toàn bộ vòng đời hệ thống AI, phân thành ba cấp độ rủi ro kèm nghĩa vụ đánh giá sự phù hợp, hồ sơ kỹ thuật, ghi nhật ký và cơ chế con người can thiệp với hệ thống rủi ro cao. Đáng chú ý, Nghị định 142 yêu cầu nhà cung cấp hoặc chủ sở hữu hệ thống AI thuộc nhóm rủi ro trung bình và cao phải thông báo qua Cổng thông tin điện tử một cửa về AI trước khi vận hành thực tế. Tuy nhiên, “có luật, có khung” không tự động đồng nghĩa “có kiểm soát”: nếu hội đồng quản trị vẫn xem AI như một công cụ CNTT bổ sung, chứ không phải nền tảng quyết định chiến lược, khoảng cách giữa giấy tờ và vận hành sẽ tiếp tục rộng ra.
Tái định nghĩa quản trị AI doanh nghiệp: từ đo mức dùng sang đo giá trị và rủi ro
Điểm yếu lớn nhất của nhiều chương trình quản trị AI hiện nay là chỉ chăm chăm đo số lượng dự án, số người dùng, thay vì đo giá trị và rủi ro. Kim Kyung-hoon nhấn mạnh rằng giá trị của AI phải được đánh giá bằng kết quả kinh doanh sau triển khai: AI đã giúp tiết giảm chi phí ra sao, đóng góp thế nào vào tăng trưởng doanh thu và cải thiện năng suất. Nếu hội đồng quản trị không gắn AI với các chỉ số kinh tế cụ thể, họ sẽ khó biện minh cho chi phí, càng khó chấp nhận đầu tư nghiêm túc vào kiểm soát rủi ro. Ở chiều ngược lại, một lộ trình 90 ngày cho quản trị AI đã được đề xuất, bắt đầu từ rà soát và khai báo các công cụ AI đang được sử dụng, phân loại rủi ro và lập hồ sơ, triển khai biện pháp kiểm soát kỹ thuật, rồi hoàn thiện quy trình và đào tạo nhân viên. Đây không phải bài tập hành chính, mà là cách đưa Shadow AI ra ánh sáng, biến tự động hóa không giám sát thành tự động hóa có trách nhiệm. Với doanh nghiệp vừa và nhỏ, chỉ cần một cổng khai báo AI nội bộ yêu cầu đăng ký tên ứng dụng, công cụ, mục đích và loại dữ liệu xử lý trước khi vận hành cũng đủ tạo nền cho văn hóa kiểm soát mới. Kết luận, khi AI phát triển nhanh hơn cơ chế kiểm soát, câu hỏi không phải “có triển khai AI hay không”, mà là “có dám quản trị AI như một hệ thống rủi ro và giá trị chiến lược hay vẫn xem nó là tiện ích phụ”. Câu trả lời của hội đồng quản trị hôm nay sẽ quyết định doanh nghiệp thuộc nhóm mở rộng khoảng cách hay bị bỏ lại phía sau.