
Deepfake giọng nói CEO: Khi niềm tin trở thành điểm yếu bảo mật
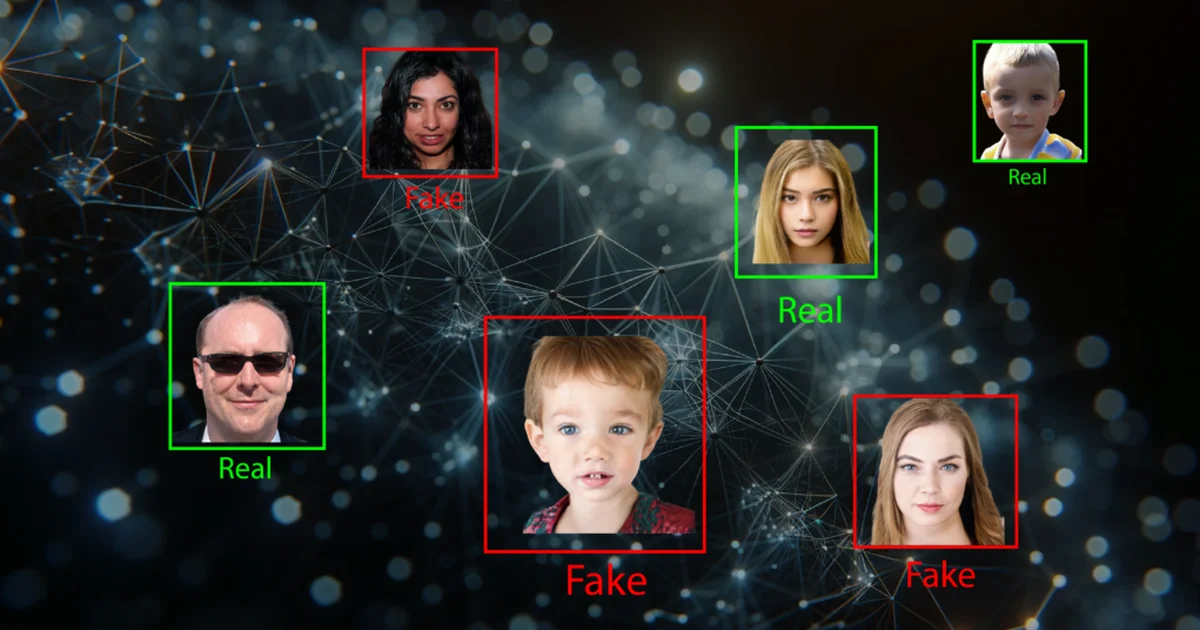
Deepfake giọng nói CEO là việc kẻ lừa đảo dùng trí tuệ nhân tạo để nhân bản giọng nói và phong cách giao tiếp của lãnh đạo doanh nghiệp, từ đó gọi điện, gửi tin nhắn thoại hoặc video để yêu cầu nhân viên thực hiện các hành động nhạy cảm như chuyển tiền, chia sẻ dữ liệu hoặc thay đổi quy trình mà không cần xâm nhập kỹ thuật vào hệ thống. Trong nhiều vụ việc, nhân viên nhận được cuộc gọi từ “CEO” với giọng nói quen thuộc, cách nói chuyện quen thuộc và thông tin nội bộ khá chính xác. Khi hình ảnh, giọng nói thậm chí cả cách giao tiếp có thể bị làm giả, những dấu hiệu từng được xem là căn cứ để tạo dựng niềm tin không còn đủ để xác thực danh tính.
Điểm nguy hiểm nhất nằm ở chỗ tội phạm mạng không còn cần “hack” hệ thống; chúng chỉ cần thao túng nhận thức con người. Theo phân tích của chuyên gia an ninh, AI đang được dùng để tạo deepfake khuôn mặt và deepvoice giả mạo giọng nói, kết hợp với thông tin thu thập từ mạng xã hội để dựng kịch bản mạo danh có tính thuyết phục cao. Một danh tính giả có thể được xây dựng đủ hoàn chỉnh để vượt qua phán đoán dựa trên trực giác của con người. Nếu doanh nghiệp vẫn xem việc “nghe đúng giọng CEO” là bằng chứng đủ mạnh, họ đang chủ động mở cửa cho lừa đảo AI doanh nghiệp.
Khi khuôn mặt, giọng nói và số điện thoại đều có thể bị giả
Chúng ta từng tin rằng thấy mặt thật, nghe giọng thật là đủ. Thời deepfake, niềm tin này đã lỗi thời. Khi khuôn mặt và giọng nói không còn đủ để xác thực danh tính, mọi cuộc gọi, email hay video từ “lãnh đạo” đều phải được xem như một yêu cầu chưa được xác minh, bất kể trông có “thật” đến đâu. Điều này làm thay đổi một nguyên tắc vốn rất quen thuộc trong giao tiếp: nhìn thấy khuôn mặt hoặc nghe đúng giọng nói không còn đồng nghĩa với việc đã xác minh được danh tính.
Từ góc độ đào tạo an toàn, nguy cơ đáng lo ngại là phương thức tấn công chuyển từ phá hạ tầng kỹ thuật sang thao túng nhận thức và hành vi của con người. Deepfake có thể tạo ra hình ảnh, khuôn mặt; DeepVoice có thể mô phỏng giọng nói. Khi kết hợp với dữ liệu cá nhân mà người dùng đang để lộ quá nhiều trên mạng xã hội, kẻ tấn công có thể soạn email, dựng website giả và xây dựng kịch bản lừa đảo cá nhân hóa. Chúng thường đánh trực tiếp vào cảm xúc: sợ hãi, khẩn cấp, áp lực thời gian, khiến ngay cả người hiểu biết công nghệ cũng có thể bị thao túng trong vài phút mất cảnh giác.
Từ lừa đảo xuyên biên giới đến yêu cầu chuyển tiền “khẩn” từ CEO
Lừa đảo trên không gian mạng ngày càng tinh vi và có hệ thống. Không chỉ một cá nhân đơn lẻ mà cả các trung tâm lừa đảo hoạt động theo mô hình dây chuyền đang dùng AI để nghiên cứu, thu thập, phân tích dữ liệu và tạo nội dung lừa đảo ở quy mô lớn. Ngoài ra, tội phạm còn lợi dụng tài sản mã hóa như Bitcoin, USDT để chuyển, phân lớp và luân chuyển tiền qua nhiều ví, nền tảng hoặc quốc gia. Việc này nhằm che giấu chủ thể thực hiện giao dịch, làm phức tạp dòng tiền và gây khó khăn cho công tác truy vết, điều tra.
Trong bối cảnh đó, deepfake giọng nói CEO là mắt xích hoàn hảo của lừa đảo AI doanh nghiệp. Theo một chuyên gia an ninh thông tin, nhiều cuộc tấn công hiện nay không nhất thiết phải bắt đầu bằng việc “hack” một hệ thống; kẻ gian có thể tìm cách khiến một nhân viên hợp pháp tự mở cánh cửa cho chúng. AI có thể khiến từng mắt xích trong chuỗi này trở nên thuyết phục hơn: từ cuộc gọi nhân bản giọng CEO, email “theo đúng văn phong sếp”, đến trang web thanh toán giả mạo. Đặc biệt nguy hiểm là các tình huống yêu cầu chuyển tiền hoặc chia sẻ mã OTP “rất gấp”, đánh trúng tâm lý muốn hỗ trợ lãnh đạo ngay lập tức.
Chiến lược phòng chống giả mạo giọng: Xác thực đa lớp, không tin vào một dấu hiệu
Nếu doanh nghiệp chỉ thêm một lớp công nghệ mà giữ nguyên thói quen “ai gọi giống giọng CEO là làm theo”, mọi đầu tư bảo mật sẽ nhanh chóng bị vô hiệu hóa. Lối thoát là chuyển từ niềm tin cảm tính sang quy trình xác thực đa lớp. Khi hình ảnh, giọng nói và cách giao tiếp đều có thể bị làm giả, danh tính không được xác nhận chỉ bằng một yếu tố. Các tài khoản email, mạng xã hội cần được bảo vệ bằng xác thực đa yếu tố để giảm nguy cơ kẻ xấu chiếm đoạt kho dữ liệu cá nhân.
Về kỹ thuật, doanh nghiệp nên xem xét kết hợp: xác thực sinh trắc học nâng cao (chống giả mạo), phân tích mẫu giọng nói và ngữ điệu để phát hiện bất thường, hệ thống cảnh báo khi có yêu cầu tài chính lớn hoặc thay đổi quy trình từ tài khoản “lãnh đạo”. Nhưng kỹ thuật chỉ là một nửa câu chuyện. Nguyên tắc quan trọng là “chậm lại - kiểm chứng - xác nhận”: mọi yêu cầu nhạy cảm phải được xác minh qua kênh độc lập đã được thiết lập sẵn, ví dụ gọi lại vào số nội bộ đã lưu, hoặc dùng ứng dụng xác nhận danh tính nội bộ. Nguyên tắc mà một chuyên gia nhấn mạnh là dừng lại và xác minh – nếu nhân viên không có quyền nói “không” với yêu cầu bất thường, mọi công nghệ đều trở nên yếu.
Đào tạo nhân viên: Lá chắn sớm nhất trước lừa đảo AI doanh nghiệp
Không có hệ thống nào phát hiện 100% deepfake giọng nói CEO, nhưng một nhân viên cảnh giác có thể chặn đứng cả chiến dịch lừa đảo. Đối với nhà trường, doanh nghiệp cũng cần đưa kỹ năng này vào các chương trình đào tạo an toàn an ninh mạng. Nhân viên cần được dạy để nghi ngờ các tình huống “quá khẩn”, “quá bí mật”, đi kèm yêu cầu chuyển tiền, cung cấp mã OTP hoặc cài ứng dụng lạ – những kỹ thuật thường được tội phạm dùng để thao túng tâm lý nạn nhân.
Một ví dụ điển hình: trong một chiến dịch lừa đảo mạo danh doanh nghiệp, nhân viên hỗ trợ nhận thấy số lượng yêu cầu bất thường và cảm giác có điều gì đó không ổn, sau đó báo cho đội an ninh. Đây là minh chứng rõ ràng rằng nhận diện hành vi bất thường quan trọng không kém nhận diện kỹ thuật. Nếu nhận yêu cầu chuyển tiền từ lãnh đạo, nhân viên cần xác minh qua một kênh độc lập đã được biết trước. Nguyên tắc cốt lõi vẫn là “dừng lại - chuyển kênh - kiểm chứng độc lập”. Doanh nghiệp nào biến được thói quen này thành văn hóa, doanh nghiệp đó sẽ ở thế chủ động trong cuộc chiến xác thực danh tính AI.