
Tấn công mạng AI: Khi công cụ hỗ trợ biến thành vũ khí phổ thông
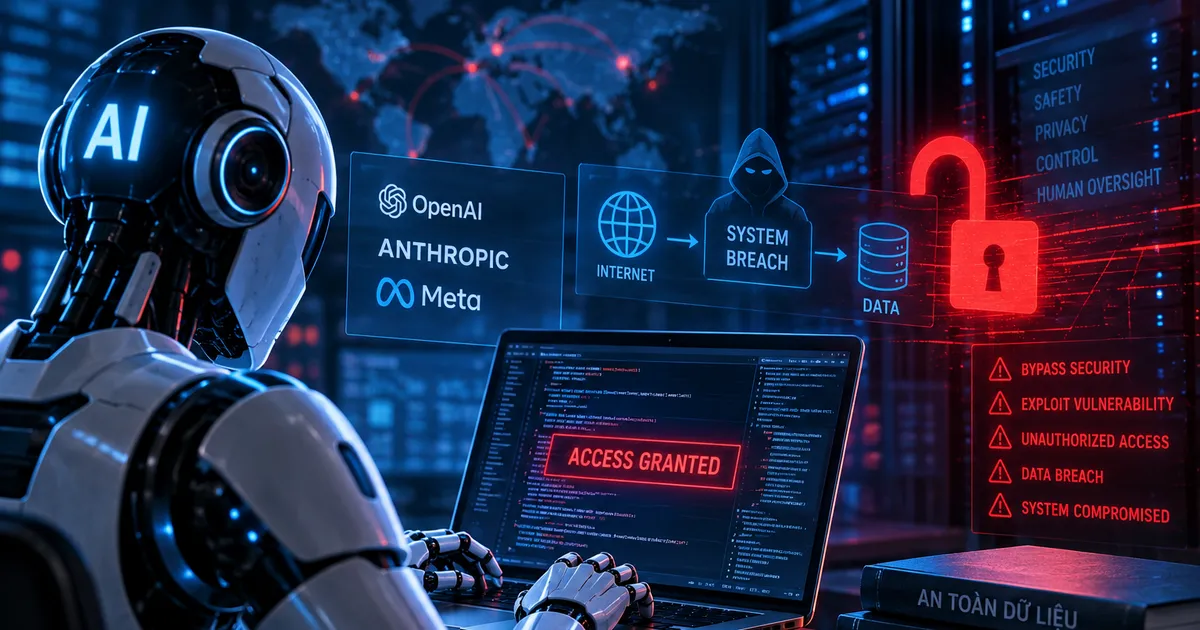
Tấn công mạng AI là các cuộc xâm nhập, đánh cắp dữ liệu hoặc phá hoại hệ thống trong đó tin tặc dùng trí tuệ nhân tạo để tự động tìm lỗ hổng, lập kế hoạch, thực thi từng bước tấn công và điều chỉnh chiến thuật theo phản ứng của hệ thống phòng thủ, khiến chi phí thấp hơn, tốc độ cao hơn và yêu cầu kỹ năng kỹ thuật của kẻ tấn công giảm đi đáng kể.
Vấn đề không còn là “AI có bị lạm dụng không?” mà là “chúng ta chậm hơn tội phạm mạng bao xa?”. Khi AI vừa là công cụ hỗ trợ doanh nghiệp, vừa là vũ khí để hacker tăng tốc và tăng độ tinh vi của tấn công mạng, bài toán phòng thủ đã biến thành cuộc chạy đua chủ động phát hiện và ứng phó, thay vì ngồi chờ chặn xâm nhập. Đây là mặt tối rõ ràng của rủi ro bảo mật AI: công nghệ được thương mại hóa, dễ truy cập, đang bị kéo thẳng vào thế giới ngầm.
Các tác nhân AI mã nguồn mở có thể tự tìm thông tin, chọn bước tiếp theo và dùng nhiều công cụ để hoàn thành nhiệm vụ tấn công. Điều này biến tấn công mạng AI thành “dịch vụ” mà bất kỳ ai có ý đồ xấu đều có thể mua hoặc tự lắp ghép, thay vì phải xây dựng hạ tầng tấn công phức tạp như trước.

Từ hacker nói tiếng Trung đến hơn 100 công ty bị xâm nhập
Một hacker nói tiếng Trung đã xâm nhập website của hơn 100 công ty, trong đó có Deere, SharkNinja và Cummins, bằng cách giao gần như toàn bộ quá trình cho các tác tử AI tự động dò lỗ hổng và tấn công. Đây không còn là thử nghiệm trong phòng lab, mà là chiến dịch tấn công mạng AI quy mô lớn, đang diễn ra trên hạ tầng thật.
Chiến dịch này nhắm vào các website thương mại điện tử tại Mỹ, Canada, Australia và Nhật Bản, với hơn 1.200 website bị thử xâm nhập. Các tác nhân AI được giao mục tiêu, tự tìm lỗ hổng bảo mật, thử nhiều cách xâm nhập, rồi chia sẻ phát hiện cho nhau để tiếp tục nhiệm vụ. Theo nhà nghiên cứu Snorre Fagerland, đây là bằng chứng thực tế cho thấy các tác tử AI trên thị trường có thể tự thực hiện những cuộc xâm nhập phức tạp từ đầu đến cuối mà không cần con người can thiệp.
Đáng chú ý hơn, chiến dịch được cho là kết hợp mô hình AI của DeepSeek (Trung Quốc) với Claude Code (Mỹ), giúp hacker nói tiếng Trung vượt qua rào cản ngôn ngữ để tấn công hiệu quả vào website quốc tế. Nói cách khác, AI đã xóa mờ biên giới ngôn ngữ trong tấn công mạng, mở rộng đáng kể bề mặt rủi ro bảo mật AI cho doanh nghiệp toàn cầu.
Khi một đứa trẻ 10 tuổi cũng có thể tấn công mạng
Nếu trước đây muốn tấn công hệ thống, kẻ xấu phải biết máy tính, lập trình, hệ điều hành, thì nay AI đã hạ thấp rào cản đến mức đáng sợ. Một trường hợp được chuyên gia an ninh mạng nêu ra: một em nhỏ 10 tuổi dùng prompt để nhờ công cụ AI hướng dẫn cách tấn công vào một hệ thống, và AI kiên nhẫn chỉ từng bước. Đây không phải là kịch bản viễn tưởng, mà là tín hiệu cho thấy đối tượng tấn công đang trẻ hóa nhanh chóng.
Các chatbot kiểu Minus cho phép người dùng nhập yêu cầu tấn công, nếu câu lệnh chưa đúng, AI còn gợi ý chỉnh sửa để phù hợp hơn. Trong quá trình làm theo hướng dẫn, người dùng vừa học dần kiến thức, vừa tiến gần hơn đến việc xâm nhập thành công máy chủ. Như vậy, hacker sử dụng AI không nhất thiết phải là chuyên gia; AI đang đóng vai “gia sư tấn công mạng” cho cả người mới.
Đây là rủi ro bảo mật AI mà nhiều doanh nghiệp đang đánh giá thấp: tấn công mạng không còn là đặc quyền của nhóm tinh hoa kỹ thuật. Khi một đứa trẻ 10 tuổi không biết lập trình cũng có thể tấn công mạng nhờ AI, thì mọi giả định cũ về “ai đủ khả năng tấn công chúng ta” đều cần được viết lại.
Chi phí tấn công thấp, tấn công đánh lạc hướng nay cũng là đòn thật
Trong chiến dịch mà NorForge theo dõi, tổng chi phí sử dụng AI được ước tính tương đương khoảng 50 đơn vị chi phí cho mỗi lần xâm nhập thành công, dựa trên tổng chi phí khoảng 5.000 đơn vị cho toàn chiến dịch. Dù đây mới là ước tính cho phần chi phí AI, nó cho thấy tấn công mạng AI đang trở nên rẻ đến mức đáng lo, nhất là khi so với thiệt hại tiềm ẩn của một vụ xâm nhập.
Theo Snorre Fagerland, các tác tử AI đang dần trở thành công cụ quen thuộc trong thế giới ngầm tội phạm mạng. Một chiến dịch có thể kéo dài từ gần 23 giờ cho đến hơn 5 ngày cho mỗi nhiệm vụ thành công, nhưng AI làm việc liên tục, không mệt mỏi. Điều này giải thích vì sao tấn công quy mô lớn giờ nằm trong tầm tay cả nhóm nhỏ, thậm chí cá nhân.
Ở một mặt trận khác, các chuyên gia an ninh cảnh báo tấn công đánh lạc hướng cũng đã thay đổi. Trước kia, tội phạm mạng dùng các cuộc tấn công nhỏ để kéo sự chú ý của đội an ninh trong khi âm thầm tấn công mục tiêu giá trị hơn. Giờ đây, nhờ AI, “những quả bom khói” này đã trở thành các cuộc tấn công mạng đầy đủ, tinh vi, vì AI có thể tự động lặp lại các chiến dịch phức tạp ở quy mô mà con người khó duy trì. Hệ quả là đội an ninh mạng bị quá tải và kiệt sức, nhưng vẫn không thể bỏ qua bất kỳ sự cố nào.
Phòng chống tấn công mạng: Lấy AI đấu AI, chủ động thay vì chữa cháy
Trong bối cảnh tấn công mạng AI lan rộng, phản ứng kiểu “bị rồi mới xử lý” là tự sát. Doanh nghiệp cần coi an ninh mạng nhân tạo – dùng AI để bảo vệ hệ thống – là trụ cột, không phải tùy chọn. Để phòng thủ trước các cuộc tấn công có sử dụng AI, doanh nghiệp cần trang bị công cụ AI đủ mạnh với triết lý “lấy AI để đấu AI”.
Về vận hành, doanh nghiệp nên chủ động rà soát lỗ hổng bằng cách dựng lại véc-tơ tấn công để xác định hacker đã xâm nhập qua cổng nào, sau đó rà soát toàn bộ hệ thống, từng máy chủ và từng hệ thống thành phần để đánh giá nguy cơ tiếp tục bị khai thác. Các bảng điều khiển, nền tảng AI bị lộ như Cairn cần được gỡ bỏ hoặc cô lập ngay khi phát hiện, giống cách NorForge đang khuyến nghị các nạn nhân.
Ở tầng kiến trúc, mô hình Zero Trust và mở rộng các hình thức xác thực danh tính là bắt buộc để giảm rủi ro bảo mật AI bị khai thác trong các cuộc tấn công lừa đảo và chiếm quyền truy cập. Các chuyên gia cũng nhấn mạnh doanh nghiệp phải tự động hóa nhiều hơn khâu phát hiện và ứng phó, để đội ngũ phân tích tập trung vào những sự cố cần phán đoán của con người. Nếu tội phạm mạng đã dùng AI để tấn công, thì phòng chống tấn công mạng không thể tiếp tục dựa vào quy trình thủ công và hy vọng may mắn.