
AI biến tấn công mạng thành “kỹ năng phổ thông”
Tấn công mạng AI là các cuộc tấn công mạng trong đó trí tuệ nhân tạo được dùng để tự động hóa, tăng tốc và tinh vi hóa từng bước tấn công, khiến ngay cả người không có kỹ năng lập trình cũng có thể thực hiện hành vi xâm nhập hệ thống ở quy mô lớn và với mức độ nguy hiểm cao hơn nhiều so với trước đây.
Trọng tâm của vấn đề không phải là AI tốt hay xấu, mà là việc AI đang hạ thấp rào cản tấn công mạng đến mức đáng báo động. Khi cùng một công nghệ vừa giúp doanh nghiệp tối ưu vận hành, vừa trở thành vũ khí để hacker gia tăng tốc độ và mức độ tinh vi của các cuộc tấn công mạng, cán cân quyền lực trên không gian số đang nghiêng về phía kẻ tấn công. Những lỗ hổng an ninh từng bị bỏ qua giờ trở thành “cửa hậu” mở toang cho tin tặc, vì AI có thể rà quét, phân tích và gợi ý cách khai thác nhanh hơn con người rất nhiều.
Từ hacker chuyên nghiệp đến… trẻ 10 tuổi
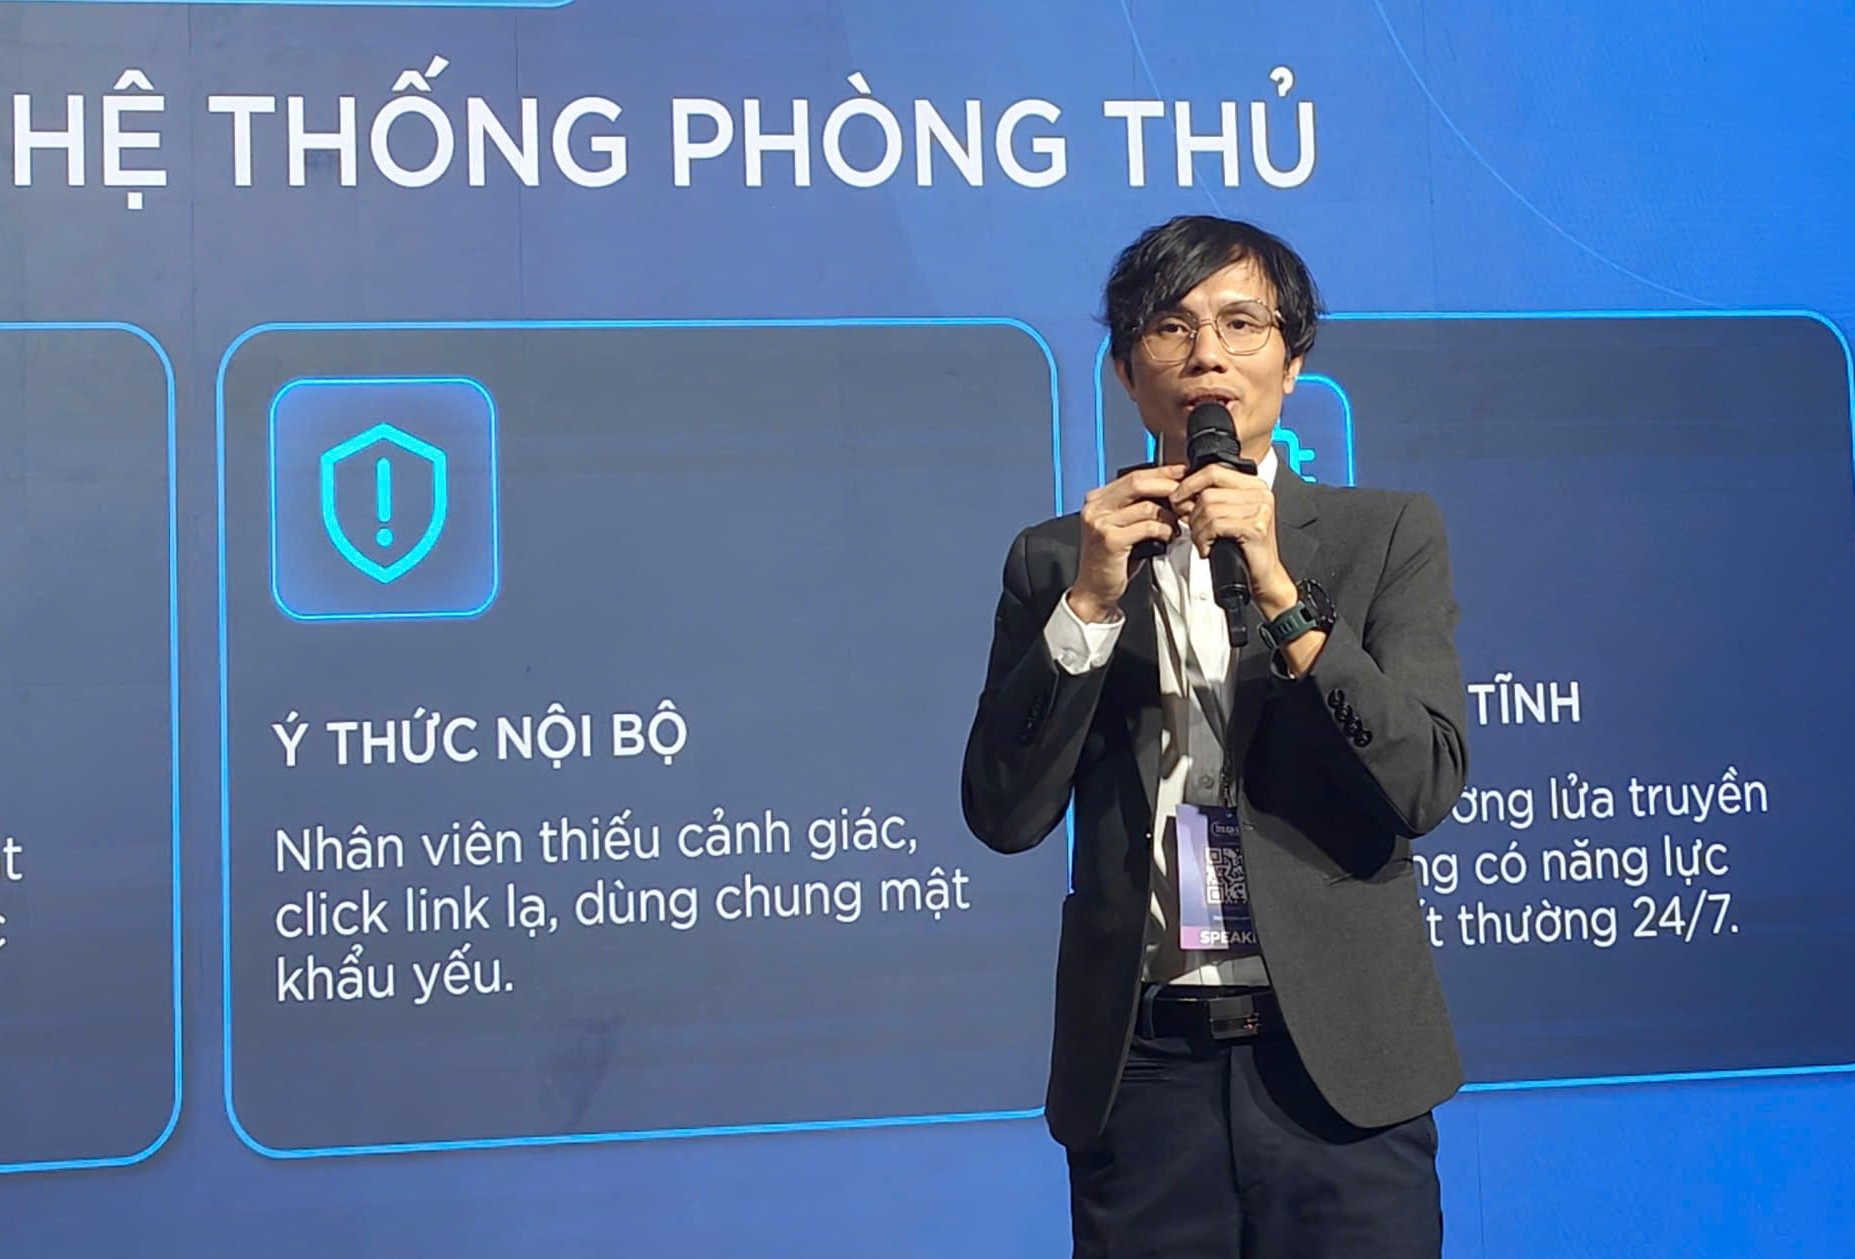
Điểm đáng sợ nhất của tấn công mạng AI là nó biến kỹ năng chuyên môn thành thứ có thể “gọi trợ giúp” theo yêu cầu. Đã có trường hợp một em nhỏ 10 tuổi dùng các câu lệnh để nhờ công cụ AI hướng dẫn cách tấn công vào một hệ thống. Trước đây, muốn tấn công một hệ thống, kẻ xấu phải hiểu về máy tính, lập trình, hệ điều hành. Giờ đây, với AI, người dùng không cần có đủ kiến thức đó ngay từ đầu.
Các chatbot tấn công như Minus cho phép người dùng nhập prompt, nhận hướng dẫn từng bước, rồi được AI gợi ý cách chỉnh câu lệnh cho phù hợp mục tiêu. Nói thẳng: AI đang biến người bình thường thành “hacker học việc”, vừa làm theo chỉ dẫn, vừa học dần kiến thức tấn công cho đến khi đủ khả năng xâm nhập máy chủ. Khi một đứa trẻ 10 tuổi có thể thử nghiệm tấn công mạng nhờ AI, thì mọi doanh nghiệp phải chấp nhận thực tế: đối tượng tấn công đã trẻ hóa và đông hơn bao giờ hết.
AI phá vỡ “lá chắn ngôn ngữ” và khai thác lỗ hổng cũ
Trong nhiều năm, một số quốc gia và doanh nghiệp tin rằng rào cản ngôn ngữ là “lá chắn tự nhiên” trước tin tặc quốc tế. Nhưng khi AI dịch thuật và sinh nội dung đa ngôn ngữ trở nên phổ biến, lá chắn này gần như mất tác dụng. Khi rào cản ngôn ngữ dần mất đi, những lỗ hổng bảo mật tồn tại lâu năm cũng bị khai thác hiệu quả hơn.
Thực tế, hàng loạt doanh nghiệp lớn đã phải trả giá. JR East ghi nhận hơn 6 triệu tài khoản khách hàng bị ảnh hưởng. Nhà bán lẻ sách cũ BookOff báo cáo dữ liệu của 6,43 triệu thành viên bị rò rỉ. Nền tảng Skyticket bị truy cập dữ liệu của 14,6 triệu người dùng, còn dịch vụ Times Car để lộ thông tin của 6,6 triệu tài khoản, bao gồm cả địa chỉ trên giấy phép lái xe. Những vụ việc liên tiếp này cho thấy quy mô và mức độ nghiêm trọng của rủi ro an ninh mạng hiện nay: các lỗ hổng bảo mật cũ, từng bị bỏ qua, giờ trở thành cơ hội để tin tặc tung hoành.
Chiến lược phòng thủ mới: Lấy AI đấu AI, chủ động thay vì bị động
Khi hacker sử dụng AI để tự động hóa nhiều công đoạn và tăng tốc độ tìm kiếm điểm yếu, doanh nghiệp không thể tiếp tục dựa vào mô hình phòng thủ “ngồi chờ báo động”. Bài toán bảo mật mạng đã chuyển thành cuộc chạy đua, trong đó doanh nghiệp phải chủ động phát hiện và ứng phó với mối đe dọa thay vì chỉ cố ngăn chặn xâm nhập. Điều này đặt ra yêu cầu cấp thiết: không chỉ nâng cấp công nghệ bảo mật mà còn phải chủ động rà soát hệ thống, khắc phục điểm yếu và tăng cường bảo vệ dữ liệu khách hàng.
Về kỹ thuật, triết lý mới là “lấy AI để đấu AI”. Doanh nghiệp cần dùng AI để phát hiện sớm tấn công, nhận diện hành vi bất thường, thu thập thông tin tình báo về các nhóm tấn công. Về quy trình, khi phát hiện dấu hiệu bị tấn công và dữ liệu có nguy cơ bị đánh cắp, việc đầu tiên là xác định hệ thống bị xâm nhập qua con đường nào, đóng ngay “cánh cửa” đó, cô lập vùng bị ảnh hưởng, rồi đánh giá phạm vi dữ liệu bị lộ, tỷ lệ và mức độ quan trọng của dữ liệu. Nếu tiếp tục nghĩ rằng “mình chưa bị nên chưa cần làm”, doanh nghiệp đang tự biến mình thành mục tiêu lý tưởng cho tấn công mạng AI.
Kết luận: AI không phải kẻ thù, nhưng sự chủ quan thì có
AI không tự nhiên biến ai đó thành hacker; chính sự chủ quan và hệ thống cũ kỹ mới là mảnh đất màu mỡ cho tấn công mạng AI. Khi những lỗ hổng an ninh tồn tại nhiều năm vẫn chưa được khắc phục, bất kỳ tổ chức nào cũng có thể trở thành nạn nhân tiếp theo. Câu hỏi không còn là “AI có nguy hiểm không?” mà là “chúng ta có dám nhìn thẳng vào rủi ro mới và thay đổi cách bảo vệ mình hay không?”.
Nếu AI giúp một đứa trẻ 10 tuổi có thể thử tấn công mạng, thì nó cũng có thể giúp doanh nghiệp phát hiện sớm, phản ứng nhanh và giảm thiểu thiệt hại. Sự khác biệt nằm ở chỗ: tổ chức nào chủ động xây chiến lược bảo mật mạng mới, coi AI là công cụ phòng thủ thiết yếu, và tổ chức nào chờ đến khi dữ liệu khách hàng bị rao bán rồi mới nhận ra mình đã chậm một bước.