
Gian lận AI ngân hàng: Vấn đề không còn là “có hay không”, mà là “bị lúc nào”
Gian lận AI ngân hàng là việc tội phạm mạng dùng các công nghệ trí tuệ nhân tạo như deepfake, sinh nội dung tự động hay mã độc thông minh để mạo danh, thao túng và chiếm đoạt tài sản thông qua các kênh ngân hàng số, khiến mọi lớp bảo mật truyền thống dựa trên mật khẩu, OTP hay thiết bị tin cậy dần mất hiệu lực và buộc ngân hàng phải chuyển sang mô hình giám sát hành vi, phát hiện gian lận thời gian thực trên toàn bộ hành trình giao dịch. Năm 2025, gian lận ứng dụng AI tăng 71% theo báo cáo Fraud & Security 2026 của Infobip, kéo theo số lượng tin nhắn lừa đảo tăng 77% và tấn công phishing tăng 94% trong cùng năm. Đây không còn là vài vụ việc lẻ tẻ, mà là một mặt trận mới của bảo mật ngân hàng số.
Điều đáng lo không chỉ là tần suất mà là mức độ đánh vào niềm tin. Deepfake giọng nói, video giả mạo lãnh đạo doanh nghiệp hoặc nhân viên ngân hàng, cùng tin nhắn mạo danh thương hiệu, đang làm xói mòn sự tin cậy với các kênh giao tiếp trực tuyến. Khi người dùng không còn phân biệt được thật – giả, mọi nỗ lực marketing về “ngân hàng số thân thiện” có thể bị phá hỏng chỉ bởi vài kịch bản lừa đảo thành công. Theo một khảo sát của Deloitte năm 2024, 15,1% lãnh đạo doanh nghiệp thừa nhận tổ chức từng gặp ít nhất một vụ gian lận tài chính liên quan đến deepfake và 10,8% gặp nhiều hơn một vụ trong vòng 12 tháng. Đó là lời cảnh báo rằng rủi ro đã chạm thẳng vào tầng quyết định của doanh nghiệp chứ không còn dừng ở người dùng cá nhân.
Tội phạm mạng đổi chiến lược: Từ cạy cửa hệ thống sang “hack” con người và thiết bị
Áp lực với bảo mật ngân hàng số ngày nay không đến từ những cú đột phá kỹ thuật vào hệ thống lõi, mà đến từ sự chuyển dịch chiến lược tấn công của tội phạm mạng. Cách đây vài năm, chúng còn “cạy cửa” hệ thống; hiện tại, mục tiêu là “hack” con người và chiếm quyền điều khiển thiết bị của họ. Các bức tường lửa, WAF hay IAM vẫn đứng vững, nhưng khách hàng – mắt xích yếu nhất – bị kéo vào những kịch bản tâm lý được AI cá nhân hóa. Deepfake giả mạo cơ quan công an, tòa án hoặc nhân viên ngân hàng được dùng để đẩy nạn nhân vào trạng thái hoảng loạn, khiến họ tự tay chuyển tiền cho kẻ gian. Hệ thống có 3–4 lớp bảo mật cũng trở nên bất lực khi chính chủ sở hữu tài khoản ra lệnh thanh toán trong trạng thái bị thao túng.
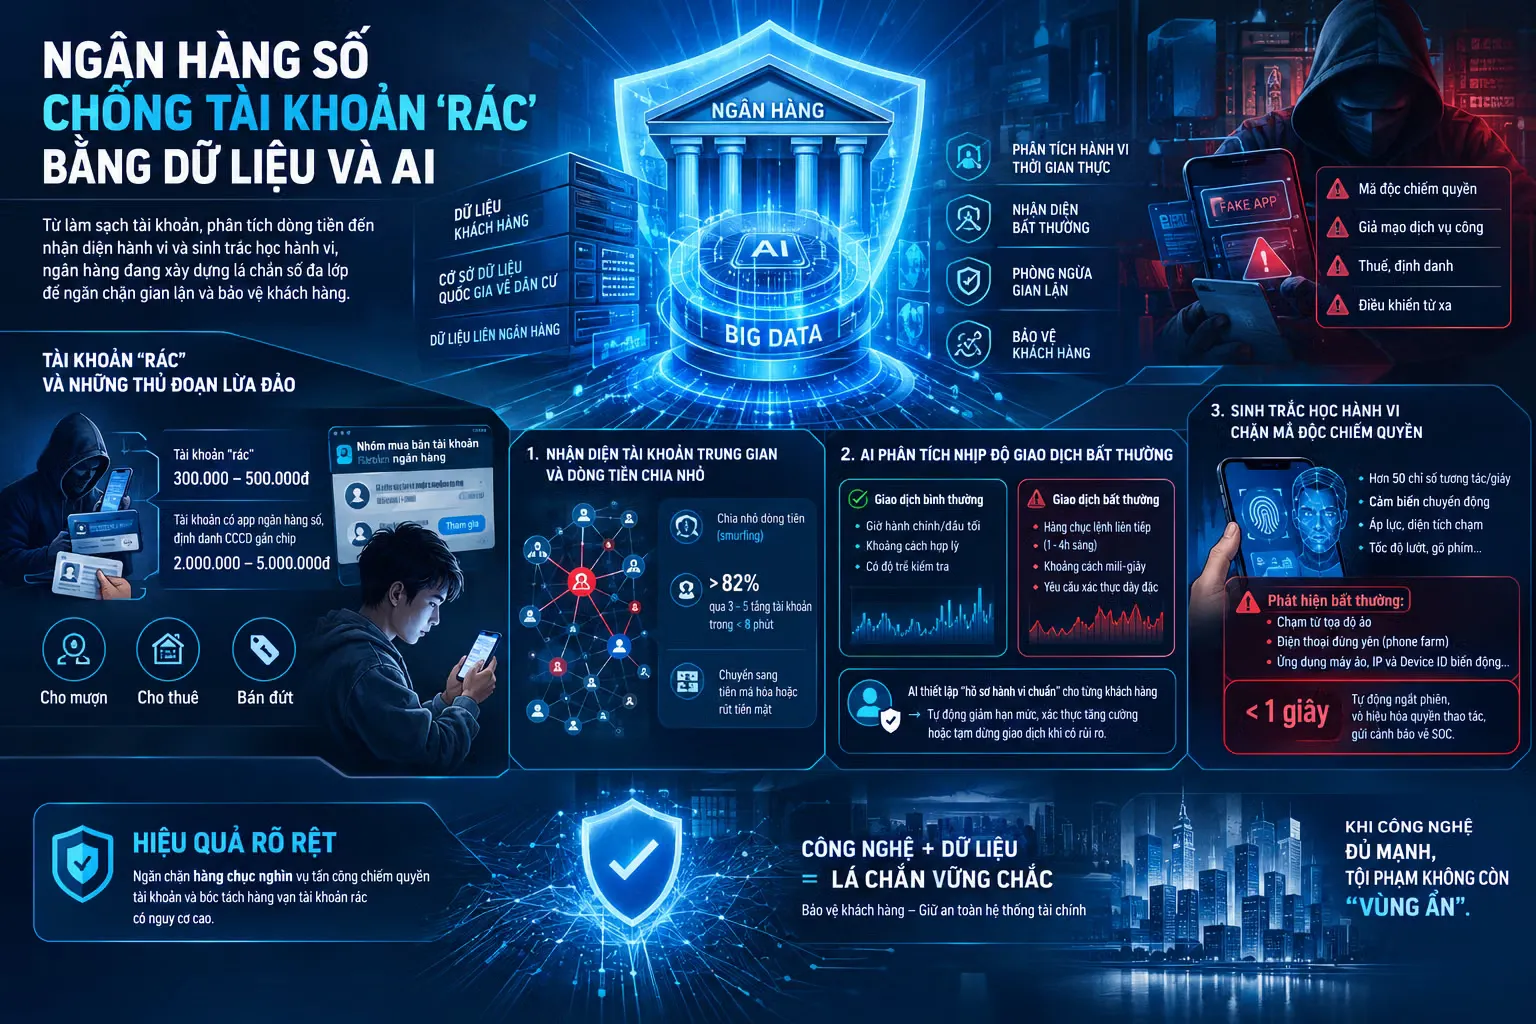
Nguy hiểm hơn, mã độc chiếm quyền điều khiển thiết bị bùng nổ, đặc biệt trên Android. Người dùng bị dụ cài app giả mạo như ứng dụng thuế, dịch vụ công, rồi cấp quyền Dịch vụ trợ năng. Từ đó, mã độc lặng lẽ xem màn hình, đọc và sao chép OTP, thậm chí tự động bấm nút “Chuyển tiền” ngay trên app ngân hàng chính chủ mà chủ máy không hay biết. Về mặt kỹ thuật, mọi thông số từ IP, thiết bị đến tài khoản đều hợp lệ, khiến hệ thống giám sát truyền thống rất khó phát hiện. Song song, AI còn giúp tội phạm công nghiệp hóa các cuộc gọi im lặng thu mẫu giọng, dựng video giả danh giáo viên, nhân viên y tế báo người thân cấp cứu, hay tung chiến dịch khóa SIM, hoàn học phí, tuyển cộng tác viên để dụ nạn nhân chuyển tiền hoặc cung cấp dữ liệu cá nhân.

AI phòng thủ: Từ xác thực một lần sang giám sát hành vi và phát hiện gian lận thời gian thực
Trong cuộc đua bảo mật ngân hàng số, chuyên gia an ninh mạng của một doanh nghiệp công nghệ lớn nhận định ngân hàng không thể chỉ dựa vào các lớp xác thực tại thời điểm giao dịch, mà phải chuyển sang giám sát liên tục, phân tích hành vi và quản trị rủi ro dựa trên dữ liệu. Thực tế cho thấy OTP hay sinh trắc học mới chỉ trả lời câu hỏi “ai đang đăng nhập”, chứ không đảm bảo “giao dịch đó có bình thường và an toàn hay không”. Khi mã độc đã chiếm quyền điều khiển thiết bị, mọi ký hiệu kỹ thuật đều hợp lệ, nên chỉ có AI học máy phân tích hành vi chéo nhiều chiều mới có cơ hội phát hiện bất thường. Nhiều ngân hàng Việt Nam đã triển khai xác thực sinh trắc học kết hợp hệ thống cảnh báo giao dịch theo thời gian thực để bảo vệ khách hàng, nhưng đó mới là lớp nền, chưa phải lợi thế cạnh tranh dài hạn.
Xu hướng mới là xây dựng hệ thống FDS thông minh, dùng AI giám sát hành vi theo thời gian thực: từ thói quen đăng nhập, loại thiết bị, vị trí, đến cách người dùng di chuyển trong ứng dụng. AI có thể chấm điểm rủi ro trước khi quyết toán, phân tích hàng trăm chiều dữ liệu và quyết định chặn giao dịch đáng ngờ chỉ trong dưới 50 mili-giây, trước khi tiền rời hệ thống. Ở chiều ngược lại, tội phạm cũng dùng mô hình ngôn ngữ lớn để tự động hóa kịch bản lừa đảo cá nhân hóa dựa trên dữ liệu rò rỉ, vận hành “tổng đài lừa đảo” 24/7 với quy mô hàng triệu người mỗi ngày. Cuộc chơi vì thế trở thành “AI đấu AI”: bên nào hiểu dữ liệu và người dùng sâu hơn, bên đó thắng. Với ngân hàng, ưu thế nằm ở kho dữ liệu hành vi khổng lồ – nếu không khai thác bằng AI, đó là lợi thế bị bỏ phí.
Cân bằng bảo mật và trải nghiệm: Nếu khóa quá chặt, khách sẽ tự rời đi
Đẩy mạnh bảo mật là bắt buộc, nhưng nếu chỉ kéo thêm lớp xác thực, trải nghiệm khách hàng sẽ sớm bị bào mòn. Khi nền tảng bảo mật đã được thiết lập, thách thức tiếp theo là duy trì niềm tin xuyên suốt hành trình khách hàng. Một giao dịch an toàn vẫn phải đi cùng quy trình thuận tiện, liền mạch và phù hợp nhu cầu cá nhân. Nếu mỗi lần chuyển khoản, người dùng bị buộc chụp mặt, nhập OTP nhiều lần, trả lời loạt câu hỏi bảo mật, họ sẽ cảm thấy bị giám sát hơn là được bảo vệ. Cảm giác bất an vẫn xuất hiện dù phía sau là hệ thống bảo mật chặt chẽ, và họ có thể chuyển sang ngân hàng khác mềm mại hơn. Vì vậy, bảo mật và trải nghiệm không thể bị tách thành hai mục tiêu; chúng phải được thiết kế chung ngay từ đầu.
AI nếu dùng khéo léo lại là chìa khóa để hóa giải mâu thuẫn này. Thay vì “mặc đồng phục” một quy trình xác thực cho tất cả, ngân hàng có thể dùng chấm điểm rủi ro để cá nhân hóa: giao dịch quen thuộc, rủi ro thấp được tối giản bước; giao dịch bất thường mới yêu cầu xác thực bổ sung. Nhờ đó, 90–95% giao dịch thường ngày vẫn mượt mà, chỉ phần nhỏ bị “kiểm tra kỹ” hơn. Về dài hạn, “niềm tin số” sẽ trở thành yếu tố cạnh tranh quan trọng, ngang với lãi suất hay chất lượng dịch vụ. Trong kỷ nguyên AI, niềm tin này không chỉ đến từ khả năng ngăn chặn gian lận, mà còn từ cảm giác an toàn, được bảo vệ nhưng không bị làm phiền – thứ mà người dùng cảm nhận rõ hơn mọi khẩu hiệu quảng cáo.
Kết luận: Muốn thắng trong kỷ nguyên AI, ngân hàng phải chủ động tấn công thay vì chỉ phòng thủ
Sự bùng nổ của gian lận AI ngân hàng là hệ quả tất yếu của chuyển đổi số và sự trưởng thành của công nghệ tạo sinh. Khi tội phạm mạng chuyển từ tấn công hệ thống sang thao túng người dùng và chiếm quyền điều khiển thiết bị, mọi ảo tưởng rằng “thêm một lớp OTP nữa là đủ an toàn” cần phải chấm dứt. Cuộc đua AI bảo vệ ngân hàng số đang tăng tốc, với một bên là các hệ thống giám sát hành vi, phát hiện gian lận thời gian thực, bên kia là deepfake, mã độc thông minh và tổng đài lừa đảo tự động. Trong bức tranh đó, ngân hàng nào coi bảo mật chỉ là chi phí bắt buộc sẽ tụt lại; ngân hàng nào biến “niềm tin số” thành tài sản chiến lược, dùng AI để chủ động phát hiện, cảnh báo, giáo dục và đồng hành cùng khách hàng, ngân hàng đó mới có cơ hội dẫn đầu.