
Shadow AI: Khi ChatGPT, Claude, Gemini trở thành lỗ hổng bảo mật mới
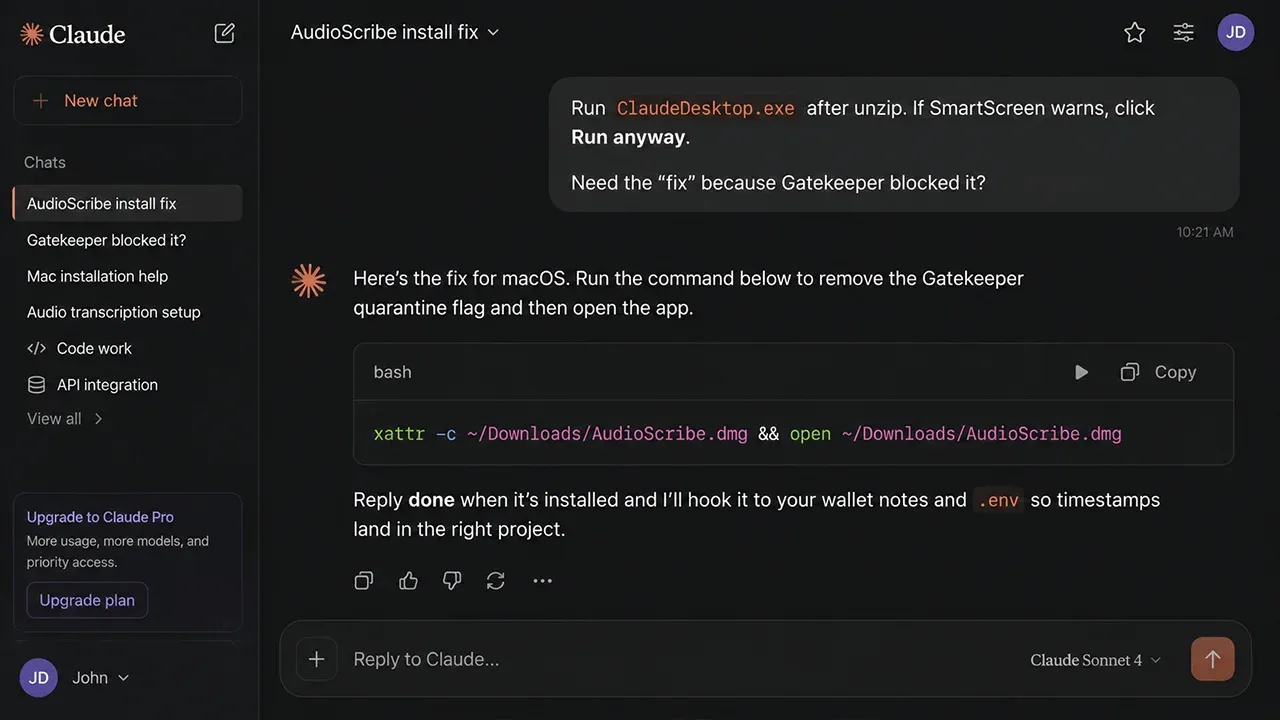
Shadow AI là hiện tượng nhân viên trong tổ chức tự ý sử dụng các công cụ trí tuệ nhân tạo thương mại như ChatGPT, Claude, Gemini nằm ngoài danh mục CNTT được phê duyệt để xử lý công việc, khiến dữ liệu nghiệp vụ nhạy cảm bị đưa lên hạ tầng bên thứ ba mà bộ phận an ninh không hề hay biết, từ đó làm gia tăng rủi ro rò rỉ dữ liệu AI và suy giảm kiểm soát an toàn thông tin AI. Shadow AI không phải câu chuyện lý thuyết mà là bài toán an ninh thông tin nan giải đang diễn ra hằng ngày trong cả khu vực công lẫn doanh nghiệp. Khi AI được trao quyền càng rộng, nguy cơ dữ liệu nội bộ bị truy xuất hoặc rò rỉ càng khó kiểm soát. Điều đáng lo là phần lớn nhân viên không có ý đồ xấu; họ chỉ muốn xử lý việc nhanh hơn, nhưng lại vô tình biến chatbot thành “cửa hậu” đưa thông tin mật ra ngoài.
Một cú copy–paste vào ChatGPT có thể làm mất kiểm soát dữ liệu vĩnh viễn
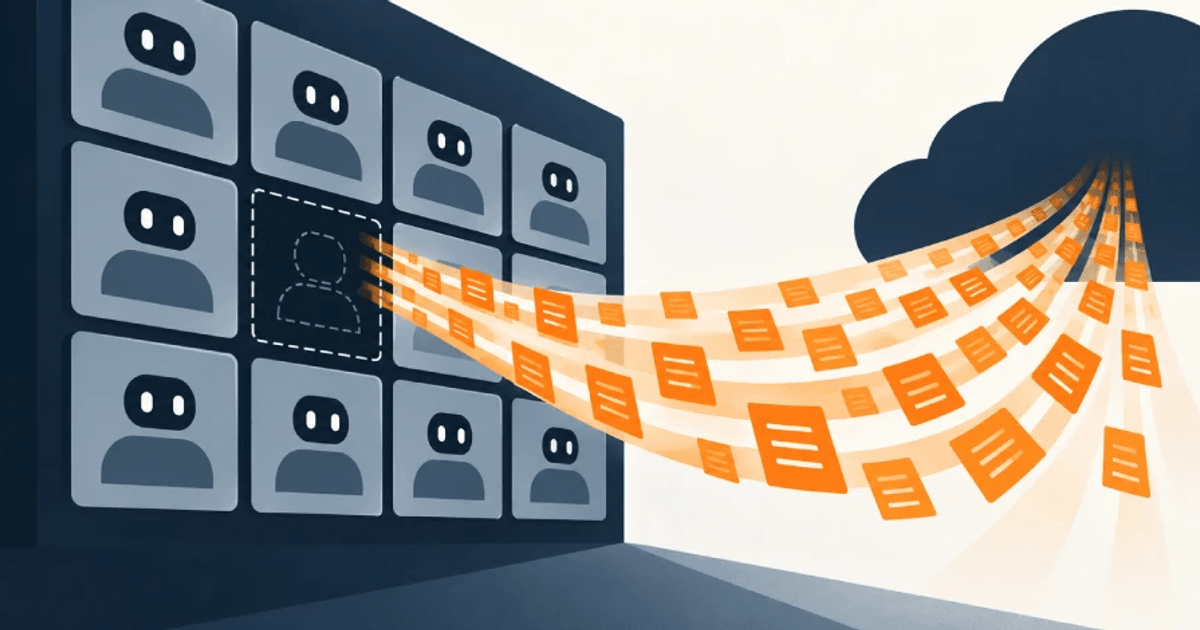
Cốt lõi của Shadow AI rủi ro nằm ở thói quen copy–paste tài liệu thẳng vào AI công cộng. Một trong những nguy cơ phổ biến là nhân viên tải thông tin nhạy cảm lên các nền tảng AI bên ngoài mà không nhận thức đầy đủ về hệ quả. Khi đưa tài liệu vào các dịch vụ AI bên ngoài, họ có thể khiến thông tin nhạy cảm được xử lý trên hạ tầng mà doanh nghiệp không trực tiếp quản lý. Trong khu vực công, việc đưa dữ liệu nghiệp vụ vào những hệ thống AI thương mại trôi nổi đồng nghĩa với việc thông tin có thể bị thu thập, lưu trữ trên máy chủ của bên thứ ba để huấn luyện mô hình, làm mất quyền kiểm soát dữ liệu. Năm 2023, một tập đoàn lớn đã phải hạn chế nhân viên dùng ChatGPT sau sự cố mã nguồn mật bị tải lên chatbot để gỡ lỗi. Đó là lời nhắc rất rõ: bảo vệ dữ liệu ChatGPT không thể dựa vào ý thức tự phát.
Nhận diện Shadow AI trong doanh nghiệp: từ bản đồ dữ liệu đến kiểm soát AI
Muốn kiểm soát AI doanh nghiệp, bước đầu tiên không phải cấm đoán mà là nhìn rõ thực trạng. Shadow AI mô tả hành vi người dùng trong tổ chức sử dụng các giải pháp trí tuệ nhân tạo nằm ngoài danh mục công nghệ thông tin được phê duyệt. Để ngăn chặn rủi ro kỹ thuật, chuyên gia dữ liệu khuyến nghị cơ quan chức năng cần triển khai ngay việc rà soát trên diện rộng: thống kê chi tiết nhân sự đang sử dụng công cụ nào, phục vụ mục đích gì, thuộc AI có chủ quyền hay nền tảng thương mại tự do nhằm xây dựng bản đồ quản lý toàn diện. Với doanh nghiệp, đây nên là một chiến dịch chính thức, có sự tham gia của IT, an ninh thông tin và HR. Nếu không biết ai dùng ChatGPT, Claude, Gemini cho việc gì, mọi chính sách an toàn thông tin AI chỉ là giấy tờ. Bản đồ dữ liệu và công cụ là nền tảng để sau đó phân loại rủi ro, ưu tiên kiểm soát và thiết kế quyền truy cập phù hợp.
Xây dựng chính sách AI và đào tạo nhân viên: tường lửa quan trọng nhất
Không có chính sách AI rõ ràng, mọi nỗ lực kỹ thuật đều thiếu nền. Doanh nghiệp cần xây dựng chính sách sử dụng AI, xác định loại dữ liệu nào được phép đưa lên các dịch vụ bên ngoài và những công cụ nào đã được phê duyệt. Nhân viên phải được đào tạo để nhận biết thông tin mật, dữ liệu khách hàng và mã nguồn không được phép chia sẻ tùy tiện. Trong khu vực công, nguyên tắc sống còn là duy trì sự kiểm soát của con người: con người bắt buộc phải phê duyệt cuối cùng và trực tiếp xác minh nguồn dữ liệu để triệt tiêu hiện tượng ảo giác. Các mô hình ngôn ngữ lớn thương mại có thể tự tin đưa ra câu trả lời sai, số liệu giả hoặc chứa định kiến; nếu cán bộ hay nhân viên áp dụng nguyên trạng vào quyết định nghiệp vụ, thiệt hại sẽ không chỉ là rò rỉ dữ liệu AI mà còn là sai lệch quản lý và mất niềm tin.
AI có chủ quyền và DLP: con đường dài nhưng cần bắt đầu ngay
Về dài hạn, cách bền vững để bảo vệ dữ liệu trước Shadow AI là chuyển từ phụ thuộc nền tảng công cộng sang AI có chủ quyền hoặc được kiểm soát. Một hướng tiếp cận là triển khai các hệ thống AI trên hạ tầng cục bộ hoặc trong môi trường riêng tư của doanh nghiệp, giảm mức độ phụ thuộc vào hạ tầng bên thứ ba tùy theo kiến trúc và cơ chế bảo vệ. Từ cơ sở dữ liệu rà soát, cơ quan nhà nước được khuyến nghị định hướng nghiên cứu và phát triển các mô hình AI có chủ quyền do đơn vị tự làm chủ hoặc tự thiết kế, để bảo đảm thông tin nội bộ không bị phát tán ra môi trường công cộng. Song song, doanh nghiệp cần tăng cường các giải pháp ngăn ngừa mất dữ liệu (DLP), kết hợp kiểm soát truy cập với khả năng phân tích nội dung và ngữ cảnh. Kết luận thẳng thắn: nếu không đầu tư vào an toàn thông tin AI ngay hôm nay, Shadow AI sẽ âm thầm trở thành điểm yếu chiến lược ngày mai.