
P7 DarkSword: Mã độc iPhone đánh thẳng vào lớp bảo mật tưởng như an toàn
P7 DarkSword là một biến thể mã độc gián điệp mới nhắm trực diện vào iPhone, tận dụng chuỗi khai thác DarkSword để vượt qua bảo mật iOS, trích xuất dữ liệu Apple Keychain, nhắm vào ví tiền điện tử iPhone và thiết lập kênh điều khiển từ xa, khiến thiết bị tưởng như an toàn trở thành điểm yếu chí mạng cho toàn bộ đời sống số của người dùng. Đây không phải lỗi thiết kế đơn lẻ, mà là minh chứng rằng hệ sinh thái iOS đang bị tấn công có hệ thống. Khi một chiếc iPhone của nhân viên ngân hàng bị phát hiện nhiễm mã độc trong quá trình điều tra chuyên sâu, câu chuyện không còn là "sự cố cá nhân" mà là lời cảnh báo trực tiếp với mọi ai đang lưu trữ tài khoản, mật khẩu và tài sản số trên điện thoại. Nếu bạn vẫn tin rằng iPhone "miễn nhiễm" với mã độc, P7 DarkSword là cú tát thức tỉnh: bảo mật iOS mạnh, nhưng không bất khả xâm phạm.
Vì sao P7 DarkSword nguy hiểm hơn: Tàng hình, trích xuất chọn lọc, điều khiển từ xa
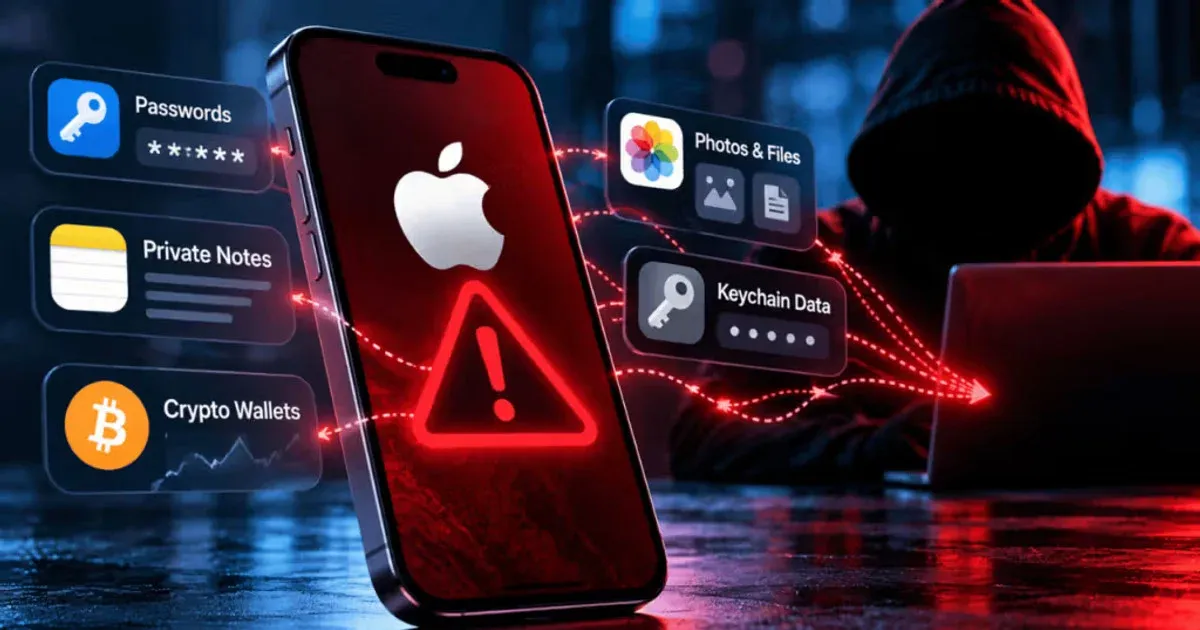
Điểm đáng sợ của mã độc iPhone P7 DarkSword không nằm ở tên gọi, mà ở cách nó hành xử như một gián điệp chuyên nghiệp. Khác với những công cụ trước đó, P7 chủ động hạn chế tạo nhật ký hệ thống và né tránh can thiệp vào các tiến trình cốt lõi của iOS, khiến dấu vết kỹ thuật gần như biến mất khỏi mắt người dùng lẫn nhiều giải pháp giám sát truyền thống. Thay vì đánh cắp dữ liệu iPhone theo kiểu "càn quét", nó trích xuất có chọn lọc, nhắm thẳng vào Apple Keychain – nơi chứa mật khẩu và thông tin xác thực nhạy cảm nhất – cùng dữ liệu ví tiền điện tử, trực tiếp mở đường tới tài khoản ngân hàng, sàn giao dịch và dịch vụ tài chính của nạn nhân. Nguy hiểm hơn, P7 thiết lập liên lạc hai chiều với máy chủ C2, gửi dữ liệu ra ngoài và nhận lệnh mới cứ mỗi 15 giây, cho phép tin tặc duyệt tệp, tải ảnh riêng tư, liệt kê ứng dụng, xâm nhập Apple Notes và quét toàn bộ hệ thống tệp trên iPhone. "Theo iVerify, P7 có ba cải tiến chính: khó bị phát hiện hơn, hoạt động ổn định hơn và thu thập được nhiều loại dữ liệu hơn."
Bảo mật iOS đang bị thử lửa: Phiên bản nào đang trong tầm ngắm?
Nếu bạn đang dùng iPhone và nghĩ rằng "máy mới thì an toàn", chuỗi Coruna – DarkSword – P7 DarkSword cho thấy suy nghĩ đó đã lỗi thời. Coruna nhắm vào các thiết bị chạy iOS 13 đến iOS 17.2.1, trong khi DarkSword tiền nhiệm được thiết kế để tấn công các dòng vận hành từ iOS 18.4 đến iOS 18.7, mở rộng phạm vi sang thế hệ hệ điều hành mới hơn. P7 DarkSword tiếp tục bám theo, có khả năng hoạt động trên iOS 18.7, nghĩa là cả những máy đã cập nhật lên bản iOS tương đối mới vẫn nằm trong vùng rủi ro nếu chưa được vá đúng cách. Các chiến dịch gián điệp mạng sử dụng bộ công cụ này đã vươn tới nhiều quốc gia, cho thấy đây là tấn công thực tế, không phải mô hình thử nghiệm trong phòng lab. Apple đã phát hành các bản vá khẩn cấp gồm iOS 15.8.7, iOS 16.7.15 và iOS 18.7.7, kể cả cho thiết bị có thể nâng cấp lên iOS 26 nhưng chưa muốn chuyển sang hệ điều hành mới. Việc hãng phải tung bản cập nhật riêng để "che chắn" cho người dùng chưa nâng cấp là tín hiệu rõ ràng: mối đe dọa này đủ nghiêm trọng để phá vỡ nhịp cập nhật thông thường.
Quảng cáo độc hại và "hố nước": iPhone bị xâm nhập chỉ từ một lần lướt web
Điều khiến P7 DarkSword đáng lo hơn các mã độc iPhone trước đây là chiến lược phát tán đã chuyển từ "bắn tỉa" sang "phủ sóng". Thay vì chỉ nhắm vào vài mục tiêu giá trị cao, nhóm vận hành triển khai qua quảng cáo độc hại (malvertising) và chiến dịch "hố nước" – cài mã độc vào những website mà người dùng mục tiêu thường xuyên truy cập. Bạn không cần tải app lạ hay bẻ khóa thiết bị; chỉ một lần lướt web, nhấp vào quảng cáo tưởng như bình thường trên trang đã bị chèn mã độc, iPhone có thể bị xâm nhập hoàn toàn. Từ đó, P7 âm thầm phân tích dữ liệu trình duyệt để tránh tấn công lặp lại trên cùng thiết bị, giảm dấu hiệu bất thường, đồng thời duy trì kết nối đều đặn với máy chủ C2 để nhận lệnh mới. Việc người dùng vẫn chủ quan với quảng cáo và website lạ khiến chiến thuật này hiệu quả hơn bất kỳ email lừa đảo cổ điển nào. Nếu bạn coi iPhone là "ví điện tử + két mật khẩu" di động, thì mỗi cú chạm vào banner quảng cáo đáng ngờ là một lần bạn tự mở cửa cho kẻ trộm.
Làm gì ngay bây giờ để bảo vệ Keychain, ví điện tử và dữ liệu iPhone?
Trước một mã độc có khả năng vượt qua bảo mật iOS hiện tại, bảo vệ Apple Keychain và ví tiền điện tử iPhone không thể dừng ở mức "cài thêm app diệt virus". Việc đầu tiên và bắt buộc là cập nhật iOS lên phiên bản mới nhất tương thích với thiết bị, ưu tiên các bản vá bảo mật như iOS 15.8.7, iOS 16.7.15 và iOS 18.7.7 mà Apple đã phát hành để giảm nguy cơ từ chuỗi DarkSword và P7. Tiếp theo, hãy xem lại thói quen lướt web: hạn chế truy cập website lạ, không nhấp vào quảng cáo đáng ngờ, đặc biệt khi chúng xuất hiện trên trang nội dung miễn phí hoặc nguồn không rõ ràng. Với dữ liệu nhạy cảm, hãy tách bớt: dùng ví lạnh hoặc giải pháp lưu trữ ngoại tuyến cho tài sản số lớn, bật xác thực hai yếu tố cho tài khoản tài chính, và định kỳ rà soát mật khẩu trong Keychain, xóa những mục không còn dùng. Cuối cùng, coi iPhone như một điểm yếu tiềm ẩn trong hệ thống tài chính cá nhân: nếu thiết bị bị xâm nhập, hãy giả định toàn bộ mật khẩu, ghi chú và ảnh riêng tư có thể đã nằm trong tay kẻ tấn công, và hành động sớm thay vì chờ dấu hiệu rõ ràng mới phản ứng.