
DarkSword là gì và vì sao iPhone bỗng trở nên nguy hiểm?
Mã độc DarkSword trên iPhone là một chuỗi công cụ tấn công lợi dụng lỗ hổng bảo mật iOS để âm thầm xâm nhập thiết bị khi người dùng truy cập website hoặc quảng cáo chứa mã độc, từ đó đánh cắp mật khẩu, thông tin xác thực ngân hàng và dữ liệu cá nhân, gây nguy cơ mất an toàn tài khoản tài chính ở mức rất cao.
Điều đáng lo không phải là iPhone “mất an toàn” hoàn toàn, mà là tâm lý chủ quan của người dùng. Nhiều người tin rằng iOS luôn an toàn nên chậm cập nhật, trong khi DarkSword lại nhắm đúng vào những thiết bị dùng phiên bản lỗi thời, chưa vá lỗ hổng. Khi bạn mở một trang web lạ, bấm vào quảng cáo bất kỳ, mã độc có thể cài vào máy mà không để lại dấu hiệu rõ ràng. Đó là lý do các ngân hàng phải lên tiếng: đây không còn là rủi ro kỹ thuật xa vời, mà là mối đe dọa trực tiếp đến tiền trong tài khoản của bạn.
Vì sao Agribank, BIDV, VietinBank đồng loạt phát cảnh báo?
Khi ba ngân hàng lớn cùng lúc phát cảnh báo về cùng một mối đe dọa, đó không phải là động thái “cho có”. Ngày 25/10, Agribank, BIDV và VietinBank đồng loạt khuyến cáo khách hàng chủ động cập nhật iOS lên phiên bản mới nhất tương thích với thiết bị. Đây là tín hiệu rất rõ: mã độc DarkSword iPhone đã chạm đến khu vực ngân hàng, chứ không còn là chuyện trong phòng thí nghiệm.
BIDV cho biết DarkSword khai thác lỗ hổng iOS để xâm nhập iPhone khi người dùng truy cập website hoặc quảng cáo chứa mã độc, rồi đánh cắp mật khẩu, thông tin xác thực và dữ liệu cá nhân, đe dọa trực tiếp đến an toàn tài khoản ngân hàng. VietinBank nêu cụ thể biến thể P7 DarkSword, mô tả đây là bộ công cụ khai thác lỗ hổng trên iPhone và yêu cầu khách hàng cập nhật iOS ngay trong ngày. Agribank thì đặt cảnh báo trong bối cảnh thủ đoạn lừa đảo trực tuyến ngày càng tinh vi, nhấn mạnh rằng nếu người dùng không thay đổi thói quen, mọi lớp bảo mật phía ngân hàng cũng khó cứu được tiền của chính họ.
Biến thể P7 DarkSword: âm thầm hơn, khó phát hiện hơn
Điểm đáng sợ nhất của DarkSword không phải là tên gọi, mà là biến thể mới P7. Trong báo cáo công bố ngày 9/10, một công ty an ninh mạng cho biết đã phát hiện P7 DarkSword, một biến thể chưa từng được ghi nhận trước đây, liên quan đến chuỗi khai thác lỗ hổng DarkSword trên iPhone. Phát hiện này xuất phát từ cuộc điều tra một thiết bị iPhone của nhân viên tại một tổ chức tài chính bị nhiễm mã độc vào tháng 8/2026. Đây là bằng chứng cho thấy mối đe dọa đã được khai thác trong thực tế, không còn là giả thuyết.
Theo mô tả, P7 để lại ít dấu vết hơn trên thiết bị, khiến những dấu hiệu nhận diện từng dùng cho các biến thể trước không còn đáng tin cậy. Nói cách khác, bạn khó có thể “nhìn bằng mắt” để biết iPhone đã bị xâm nhập hay chưa. Tin tốt là P7 không khai thác lỗ hổng iOS mới, mà là phiên bản mã độc được cài sau khi cuộc tấn công DarkSword thành công; iPhone đã được vá vẫn an toàn trước biến thể này. Điều này củng cố một thông điệp quan trọng: cập nhật iOS bảo mật không phải là lựa chọn phụ, mà là hàng rào sống còn để bảo vệ tài khoản ngân hàng trước các lỗ hổng iOS ngân hàng đang bị khai thác.
Hướng dẫn chi tiết: cách cập nhật iOS để bảo vệ tài khoản ngân hàng
Nếu bạn đang dùng iPhone, việc cần làm ngay là cập nhật iOS lên phiên bản mới nhất mà thiết bị hỗ trợ. Cả Agribank, BIDV và VietinBank đều khuyến cáo khách hàng chủ động cập nhật iOS để cài đặt các bản vá bảo mật mới nhất. Đây là bước phòng vệ chủ động quan trọng nhất trước mã độc DarkSword iPhone, vì các chuỗi tấn công như DarkSword và Coruna nhắm vào những thiết bị dùng phiên bản iOS lỗi thời.
- Kết nối iPhone với Wi-Fi ổn định và đảm bảo còn đủ dung lượng pin (nên trên 50%).
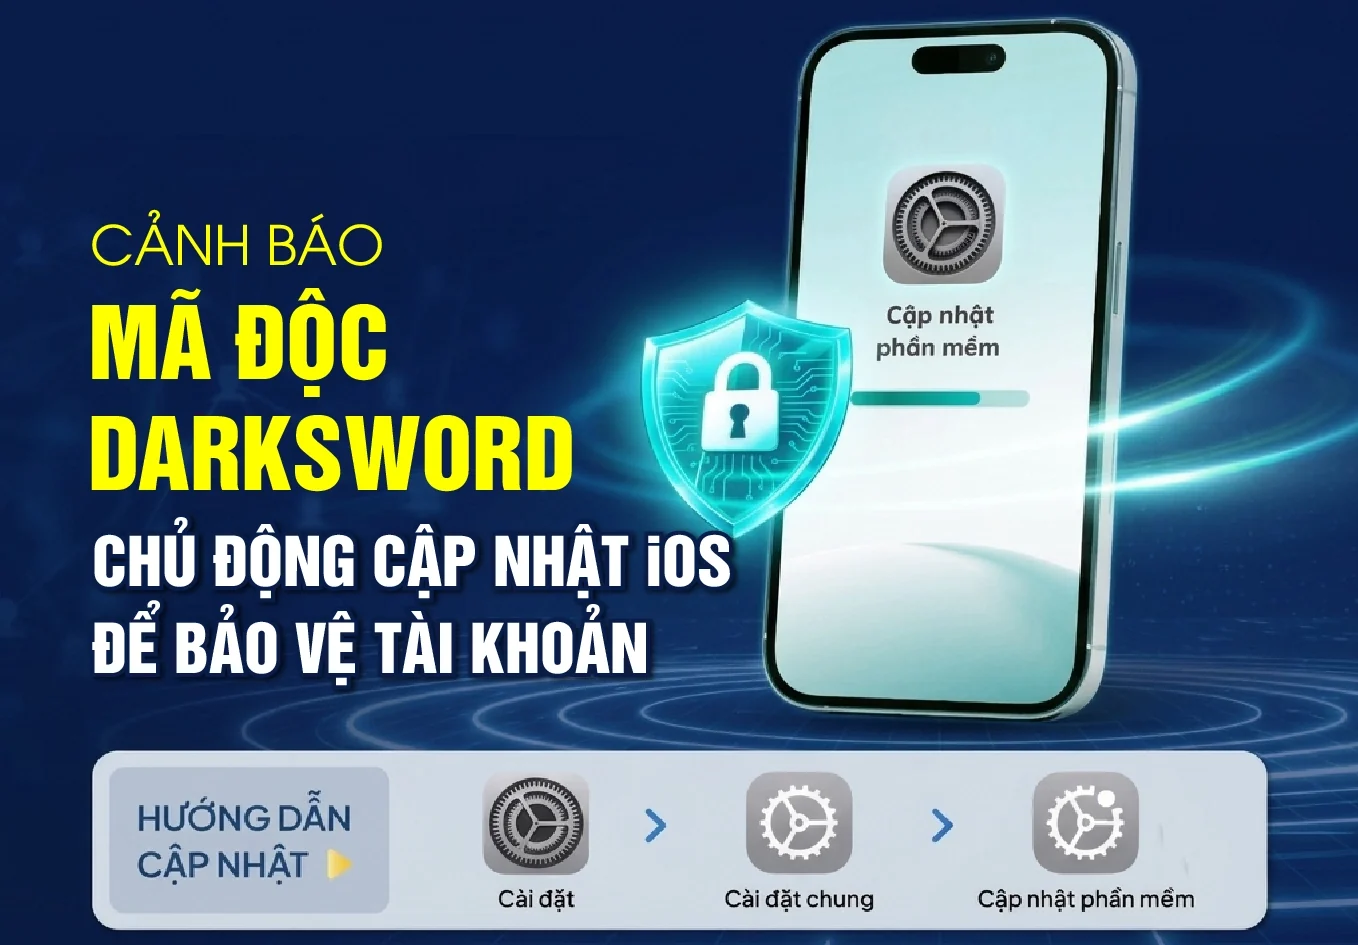
- Vào Cài đặt → Cài đặt chung → Cập nhật phần mềm.
- Chờ iPhone kiểm tra bản cập nhật, sau đó chọn Tải về và cài đặt.
- Nhập mật mã thiết bị (nếu có) và đồng ý điều khoản, rồi để máy tự cài đặt.
- Sau khi cập nhật xong, mở lại ứng dụng ngân hàng để kiểm tra hoạt động bình thường.
Cập nhật iOS bảo mật không chỉ là “làm theo khuyến cáo”, mà là cách bạn tự khóa cửa nhà mình trước khi kẻ gian kịp bước vào. Khi lỗ hổng đã được vá, DarkSword không còn cửa để xâm nhập, và dữ liệu tài chính của bạn được bảo vệ tốt hơn.
Nếu nghi ngờ iPhone đã nhiễm mã độc: đừng hoảng, hãy làm đúng quy trình
Trong trường hợp bạn thấy iPhone có dấu hiệu lạ, hoặc từng bấm vào đường link, quảng cáo đáng ngờ, hãy xử lý như một sự cố an ninh nghiêm túc. BIDV khuyến nghị: sao lưu dữ liệu quan trọng, rồi khôi phục cài đặt gốc bằng cách vào Cài đặt → Cài đặt chung → Chuyển hoặc đặt lại iPhone → Xóa tất cả nội dung và cài đặt. Sau khi khôi phục, cần cập nhật iOS ngay, rồi mới cài lại ứng dụng ngân hàng và các ứng dụng quan trọng khác.
Tiếp theo, hãy đổi mật khẩu ứng dụng ngân hàng và các tài khoản quan trọng trên một thiết bị an toàn khác. Đồng thời, áp dụng các khuyến cáo của Agribank: không truy cập đường link lạ gửi qua tin nhắn, email, mạng xã hội; không tải hoặc cài đặt tệp, ứng dụng từ nguồn không rõ ràng; không cung cấp thông tin tài khoản, mật khẩu, mã OTP cho bất kỳ ai; không nhập thông tin xác thực ngân hàng qua đường link hoặc ứng dụng không đáng tin cậy. Mỗi lần bạn bỏ qua một đường link lạ, là một lần bạn bảo vệ tài khoản ngân hàng của chính mình khỏi các lỗ hổng iOS ngân hàng đang bị tội phạm mạng khai thác.