
Android biến việc chuyển đổi mật khẩu và passkey thành tính năng hệ thống
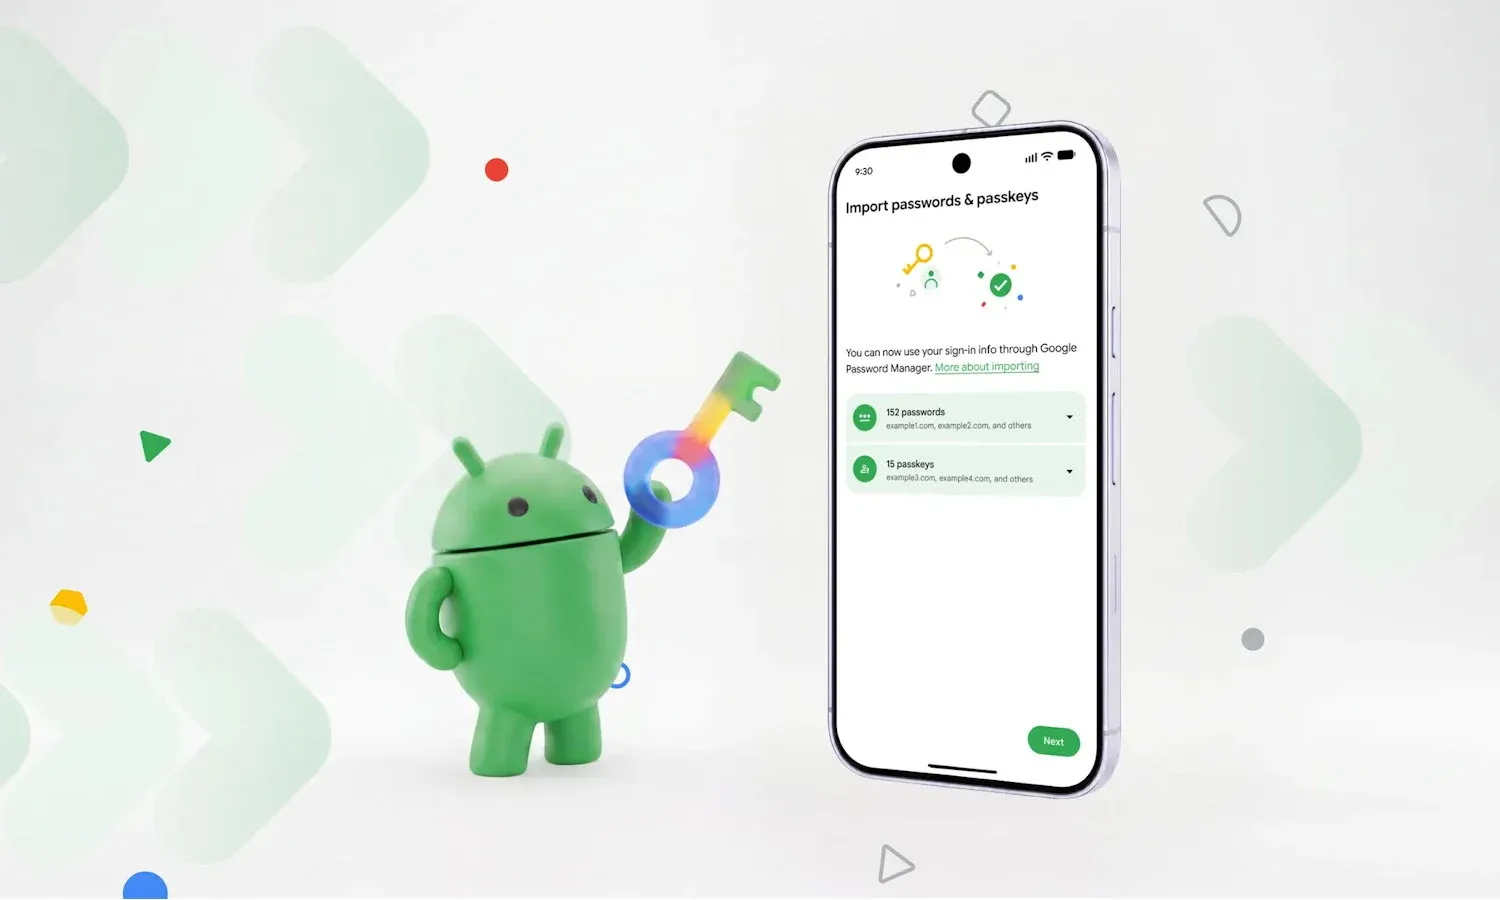
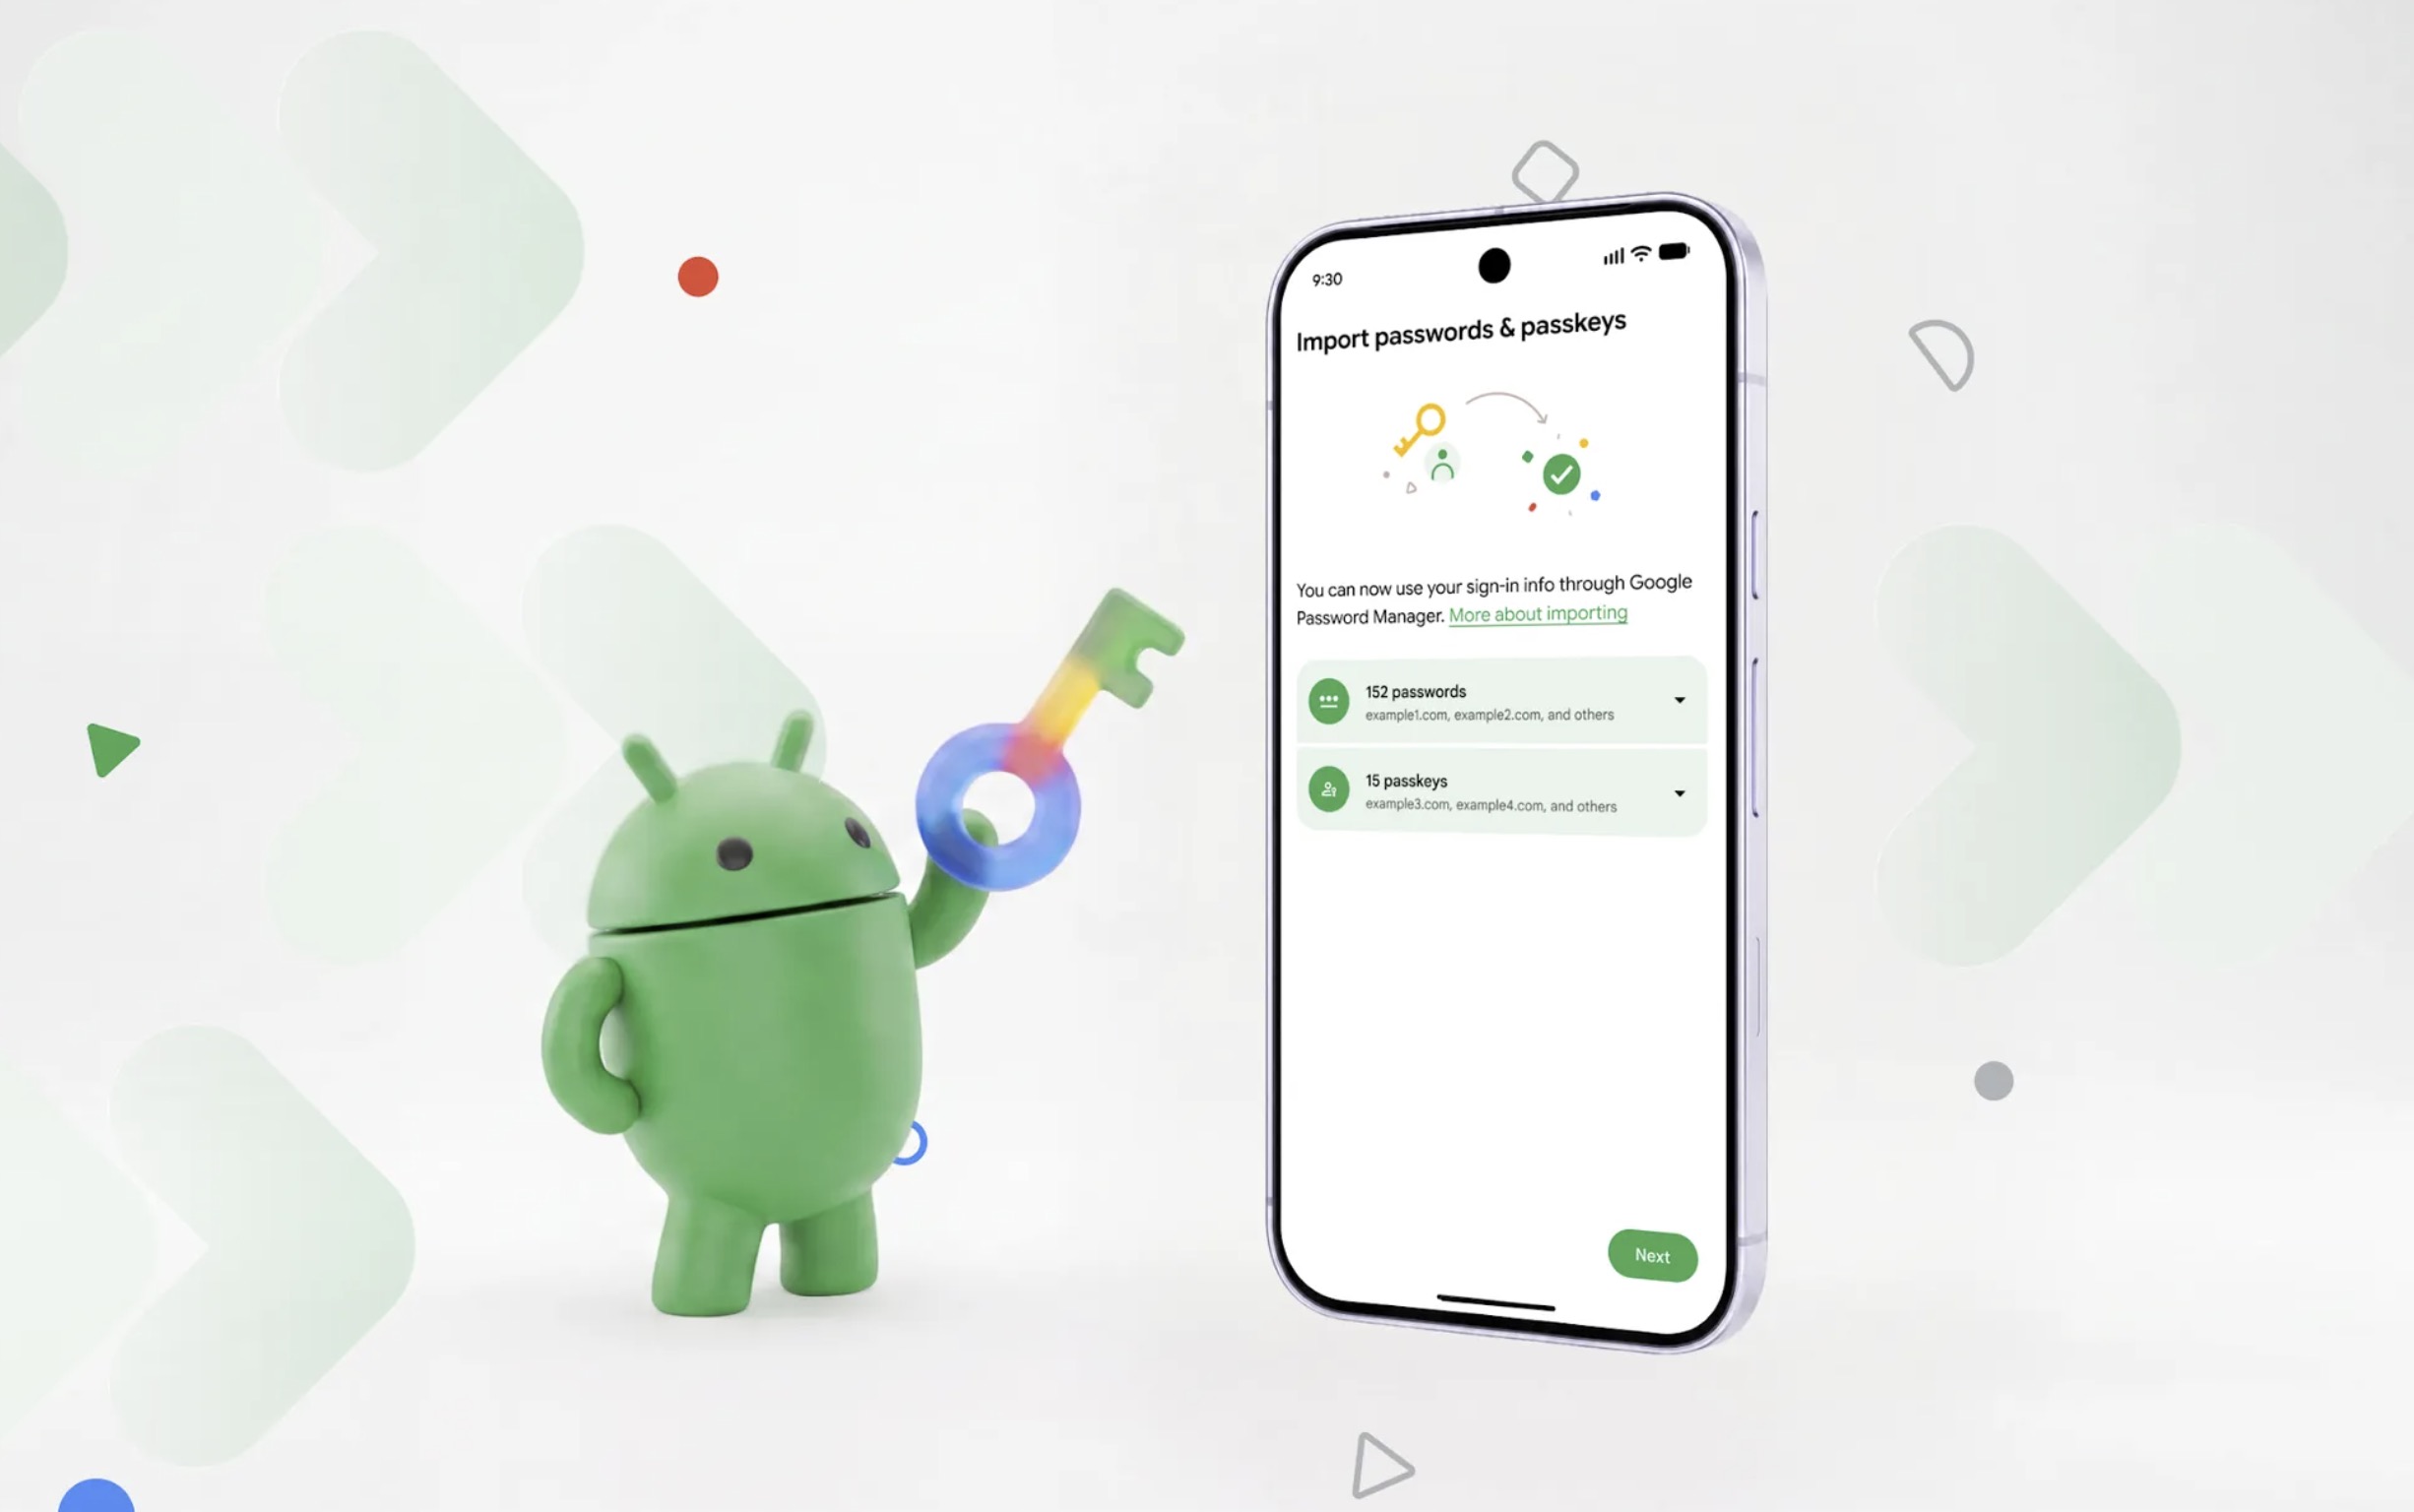
Hệ thống chuyển đổi mật khẩu Android mới là cơ chế cấp hệ điều hành cho phép người dùng di chuyển mật khẩu và passkey trực tiếp giữa các ứng dụng quản lý thông tin đăng nhập tương thích, không cần xuất file văn bản, không phải tạo lại thủ công, và giảm tối đa rủi ro bảo mật trong quá trình chuyển dữ liệu password manager giữa các nhà cung cấp khác nhau. Điểm đáng nói ở đây không phải là Android “bổ sung thêm một tính năng tiện lợi”, mà là Google đang thay đổi cách chúng ta quản lý passkey ở cấp nền tảng. Trước đây, việc chuyển đổi mật khẩu và passkey giữa các ứng dụng quản lý thường gắn với quy trình lằng nhằng: xuất dữ liệu thành file text không mã hóa rồi lại nhập vào ứng dụng mới, hoặc tệ hơn, phải tạo lại passkey cho từng dịch vụ một. Việc đó vừa phiền, vừa đi ngược mục tiêu bảo mật xác thực Android vốn được quảng bá là an toàn và chống tấn công phishing. Bằng việc công bố cơ chế chuyển đổi mật khẩu và passkey ngay trên Android, Google đang gửi một thông điệp: bảo mật mạnh không được phép đồng nghĩa với việc người dùng bị khóa chặt vào một nhà cung cấp duy nhất.

Vì sao cách cũ khiến người dùng và passkey bị “mắc kẹt”
Trong nhiều năm, chuyển dữ liệu password manager trên Android là một trải nghiệm tệ hại. Người dùng buộc phải tải về một file văn bản chứa toàn bộ mật khẩu, không được mã hóa, nằm trơ trọi trên bộ nhớ thiết bị – đúng kiểu “điểm yếu vàng” trong một chuỗi bảo mật vốn được thiết kế khá chặt chẽ. Nếu quên xóa, hoặc file bị sao lưu nhầm lên đám mây, rủi ro rò rỉ thông tin là rất thật chứ không phải lý thuyết. Tệ hơn, quản lý passkey gần như bị khóa cứng vào một ứng dụng: không có cách chính thức để chuyển, buộc người dùng phải tạo lại thủ công trên từng website và app. Điều này làm nản lòng những ai muốn nâng cấp sang giải pháp quản lý tốt hơn, vì đổi ứng dụng đồng nghĩa với công việc nhàm chán kéo dài hàng giờ. Đó là lý do nhiều người chấp nhận “sống chung” với một password manager mình không còn thích, bởi đổi sang app khác đồng nghĩa đánh cược với bảo mật xác thực Android và mất hàng loạt passkey đã thiết lập từ trước.

Cách thức hoạt động: Android đứng giữa làm nhạc trưởng bảo mật
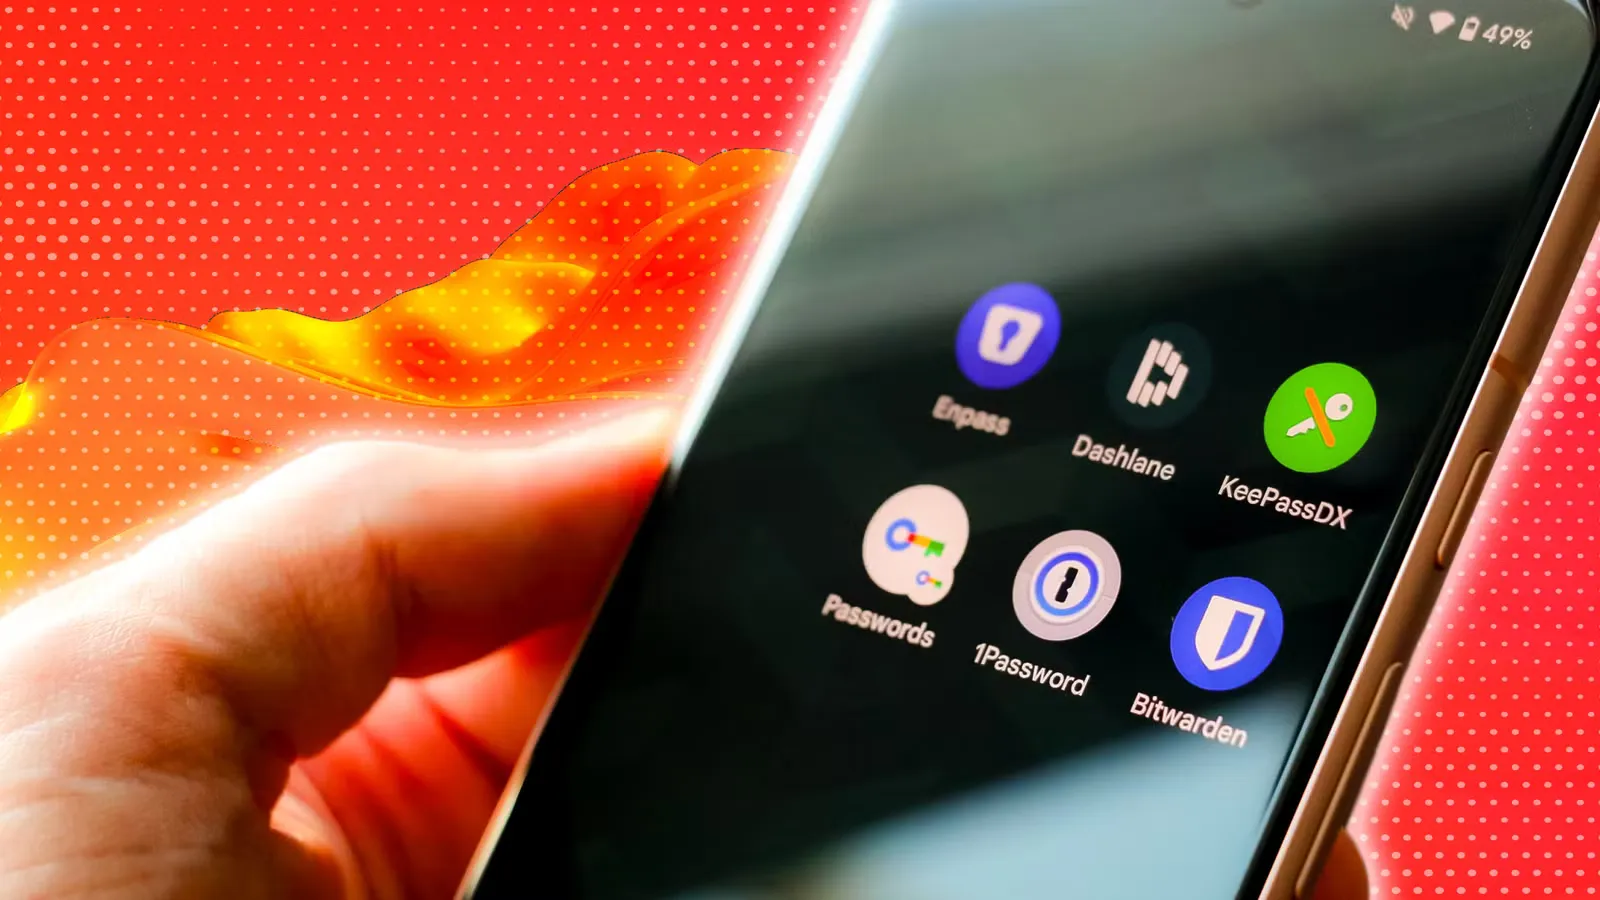
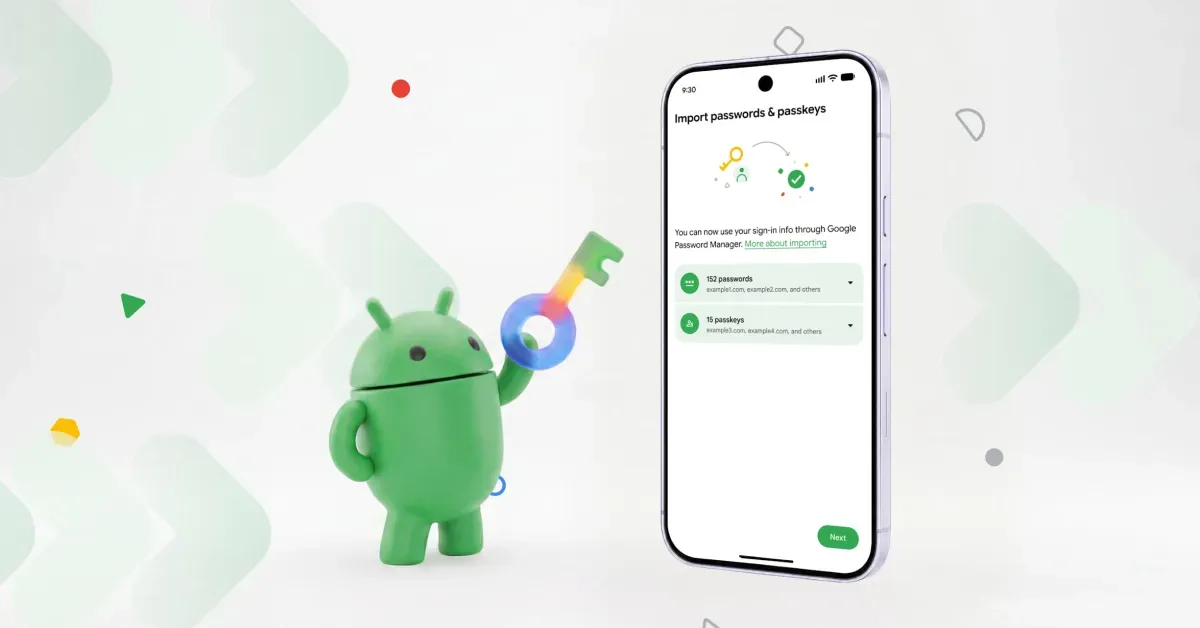
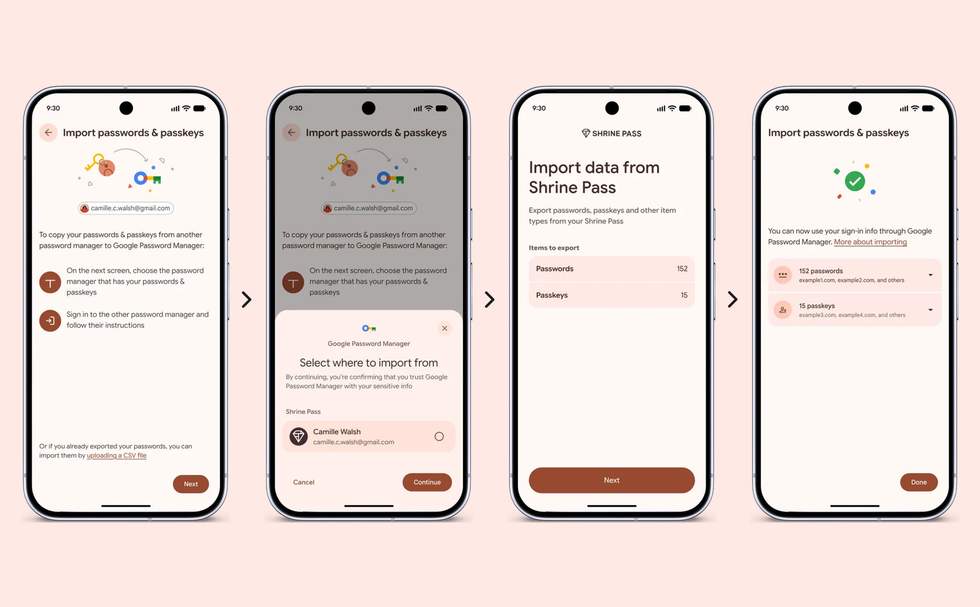
Điểm mới quan trọng là Android giờ đây trở thành “nhạc trưởng” đứng giữa các ứng dụng quản lý mật khẩu. Khi bạn cài một password manager mới và chọn nhập hoặc sao chép mật khẩu, passkey từ nhà cung cấp khác, ứng dụng này sẽ bàn giao quy trình cho hệ thống. Android tự động phát hiện những password manager tương thích đang có trên máy, hiển thị danh sách để bạn chọn nguồn dữ liệu muốn chuyển đổi. Sau đó, bạn được chuyển sang ứng dụng đang dùng để xem lại, chọn và phê duyệt việc chuyển. Mọi thứ diễn ra trong vài giây, không còn cảnh tải về rồi tự tay xử lý file không mã hóa. Điều quan trọng là dữ liệu không “trôi nổi” trên hệ thống tệp, mà được Android phối hợp chuyển trực tiếp giữa hai ứng dụng thông qua API bảo mật. Theo thông tin được công bố, trải nghiệm chuyển đổi này đang hoạt động với Google Password Manager, 1Password, Bitwarden và Dashlane, và các đối tác khác có thể tham gia thông qua Credentials Transfer API. Dashlane cho biết cơ chế này tương thích với thiết bị Android 10 trở lên có Play Services mới, trong khi Bitwarden yêu cầu Android 14+ với Play Services 26.21+.

Tác động thực tế: xóa bỏ nỗi sợ khi đổi ứng dụng quản lý mật khẩu
Nếu bạn từng trì hoãn việc đổi password manager vì ngại quy trình lằng nhằng, thì lý do đó xem như biến mất. Người dùng giờ có thể chuyển đổi mật khẩu Android và passkey trực tiếp giữa các ứng dụng được hỗ trợ, không cần xuất dữ liệu nhạy cảm ra file text, không phải “cầu nguyện” sau khi tải lên xong. Đây không chỉ là cải thiện trải nghiệm, mà là nâng cấp rõ rệt cho bảo mật xác thực Android: điểm yếu lớn nhất trong quy trình cũ – file không mã hóa – đã bị loại bỏ. Một câu nói đáng trích lại là: “Bạn có thể chuyển mật khẩu và passkey trực tiếp giữa các ứng dụng được hỗ trợ trên Android mà không cần xuất dữ liệu nhạy cảm ra một file không mã hóa.” Câu này tóm gọn cả lợi ích: quy trình đơn giản hơn, nhưng an toàn hơn. Về mặt tâm lý, người dùng sẽ bớt cảm giác bị “vendor lock-in”. Passkey vốn an toàn, chống phishing, nhưng sự lo ngại bị khóa trong hệ sinh thái một nhà cung cấp khiến nhiều người chần chừ. Khi việc chuyển dữ liệu password manager trở nên dễ dàng, adoption của passkey có lý do để tăng tốc thay vì bị kìm hãm bởi rào cản sử dụng.
Passkey bùng nổ và tương lai quản lý danh tính trên Android
Điểm thú vị là quyết định này của Google xuất hiện đúng lúc passkey đang tăng trưởng mạnh. Theo một nhà cung cấp, số lượng passkey được tạo đã tăng hơn 500% vào mùa hè so với đầu năm, với gần một nửa tổng số passkey được tạo chỉ trong ba tháng gần nhất. Con số đó cho thấy người dùng sẵn sàng chuyển sang cơ chế xác thực mới – miễn là họ không bị khóa cứng vào một ứng dụng cụ thể. Android giờ không chỉ là nền tảng chạy ứng dụng, mà trở thành tầng trung gian cho quản lý passkey và mật khẩu: điều phối chuyển đổi, giảm rủi ro, và cho phép người dùng tự do chọn công cụ họ thích. Về dài hạn, đây là bước đi hợp lý nếu Google muốn bảo mật xác thực Android trở thành chuẩn chung, không phụ thuộc vào một sản phẩm duy nhất. Kết luận: việc Google đưa chuyển đổi mật khẩu và passkey lên cấp hệ điều hành là tín hiệu tích cực cho cả người dùng lẫn ngành bảo mật. Người dùng thoát khỏi nỗi sợ mất dữ liệu khi đổi ứng dụng quản lý, còn hệ sinh thái được hưởng lợi từ một chuẩn mở hơn cho chuyển dữ liệu password manager. Nếu Android tiếp tục mở rộng hỗ trợ và các nhà cung cấp đồng loạt tham gia Credentials Transfer API, thì “đổi password manager” sẽ không còn là quyết định liều lĩnh mà là thao tác thường ngày, an toàn và đáng khuyến khích.