
Android đã thay đổi cuộc chơi với việc di chuyển mật khẩu và Passkey
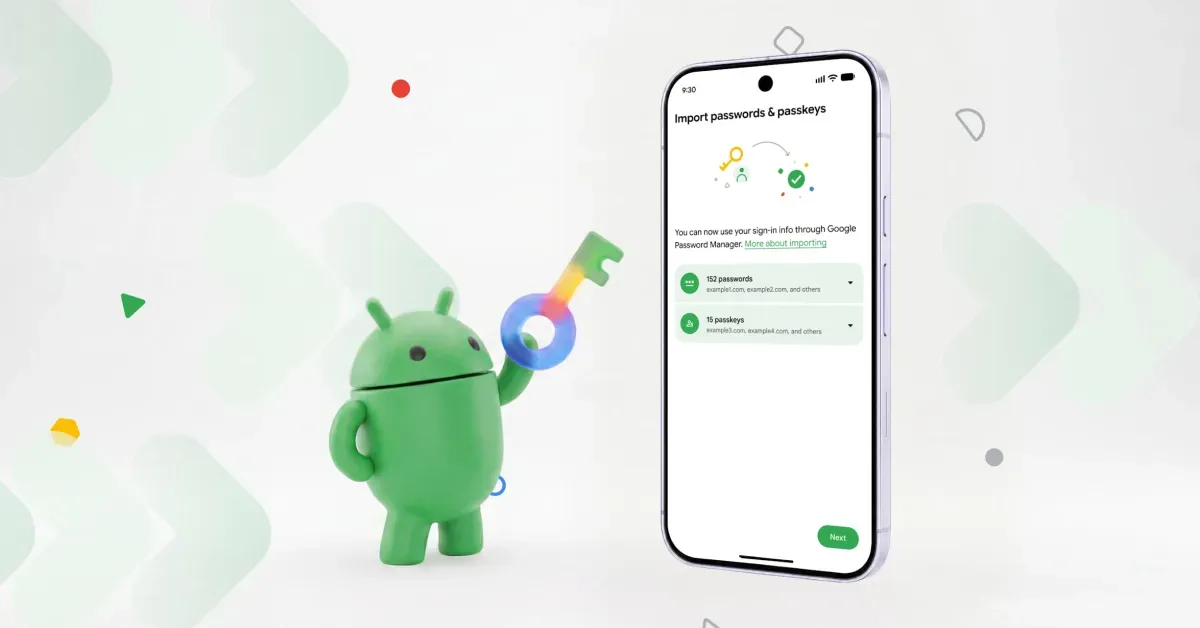
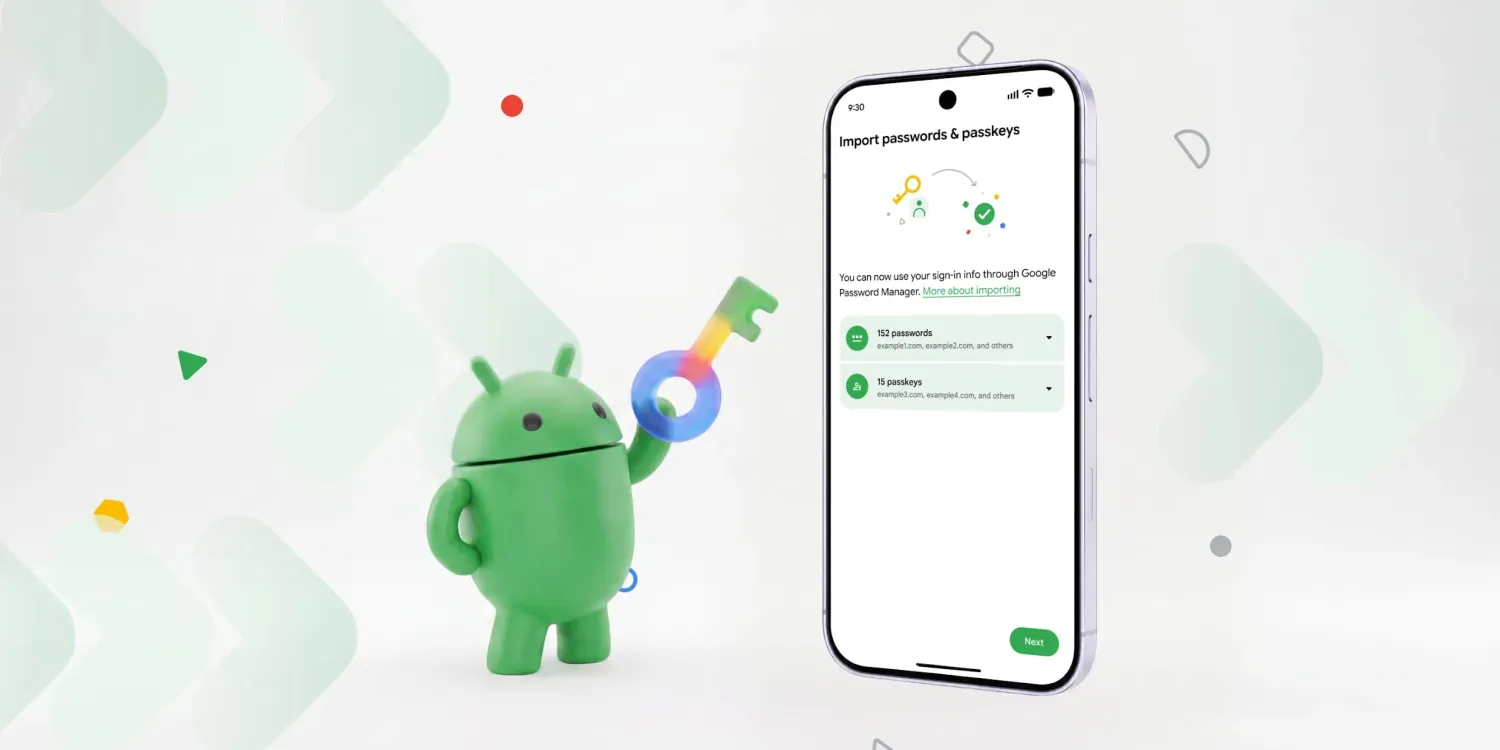
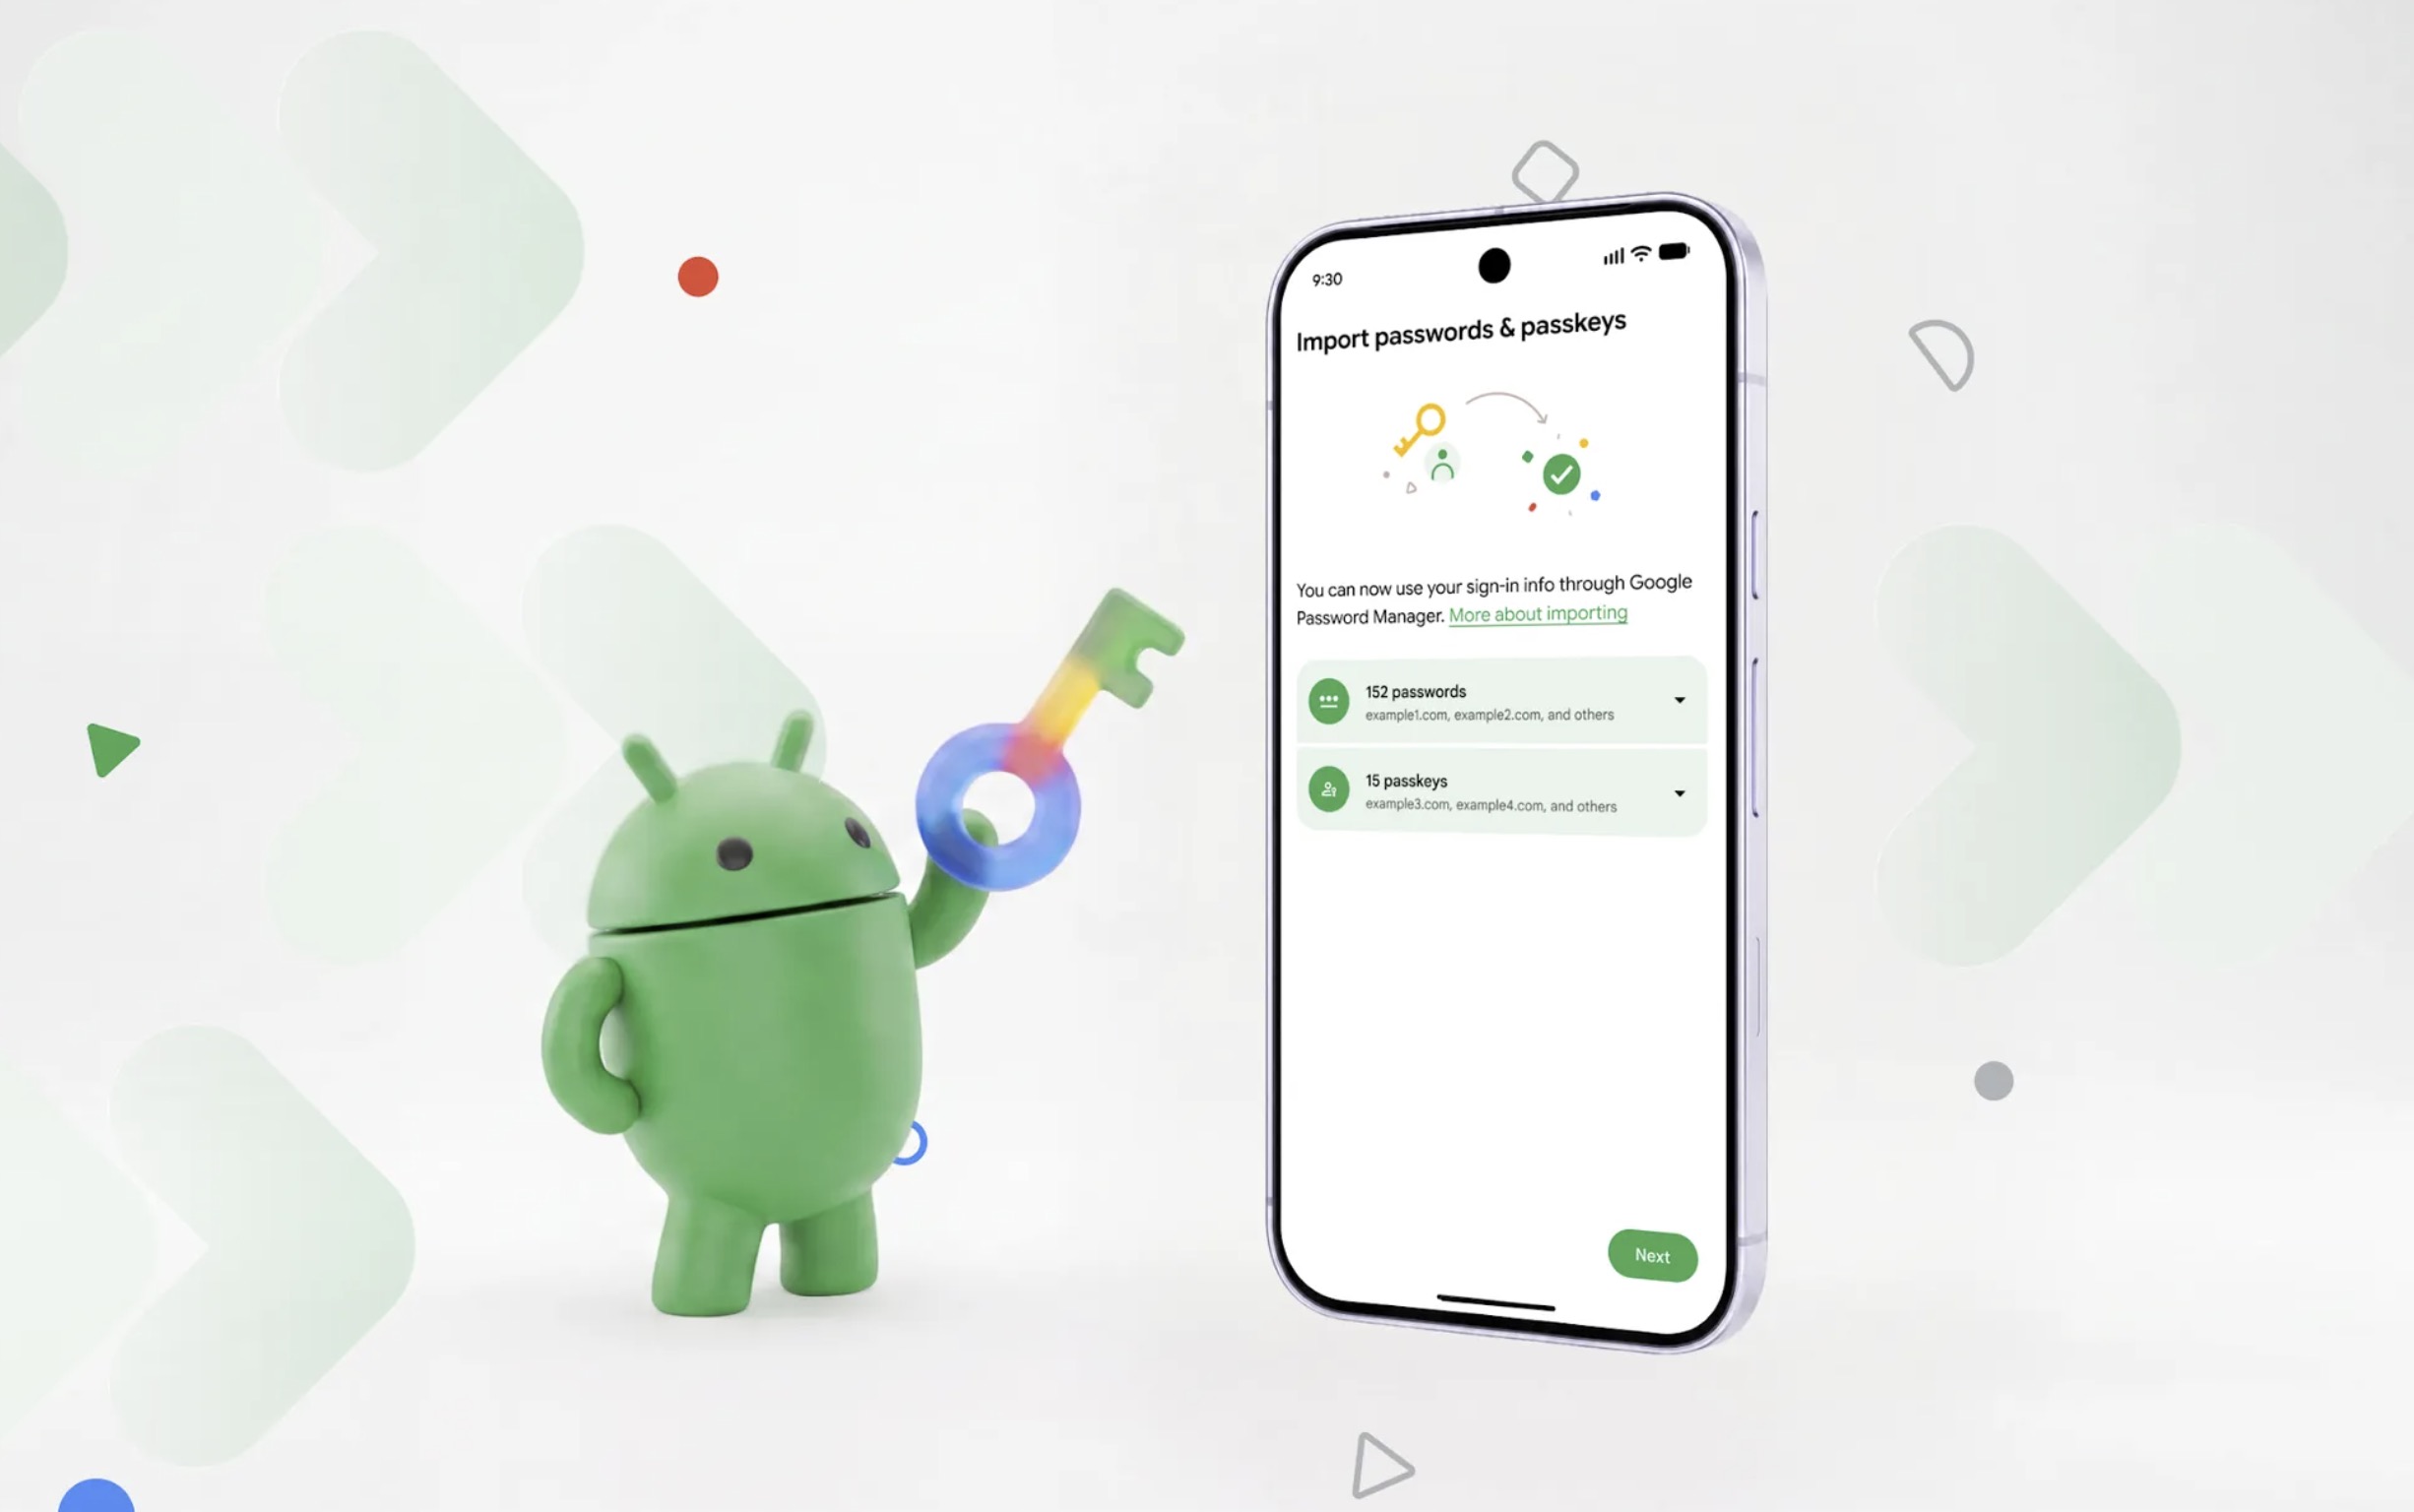
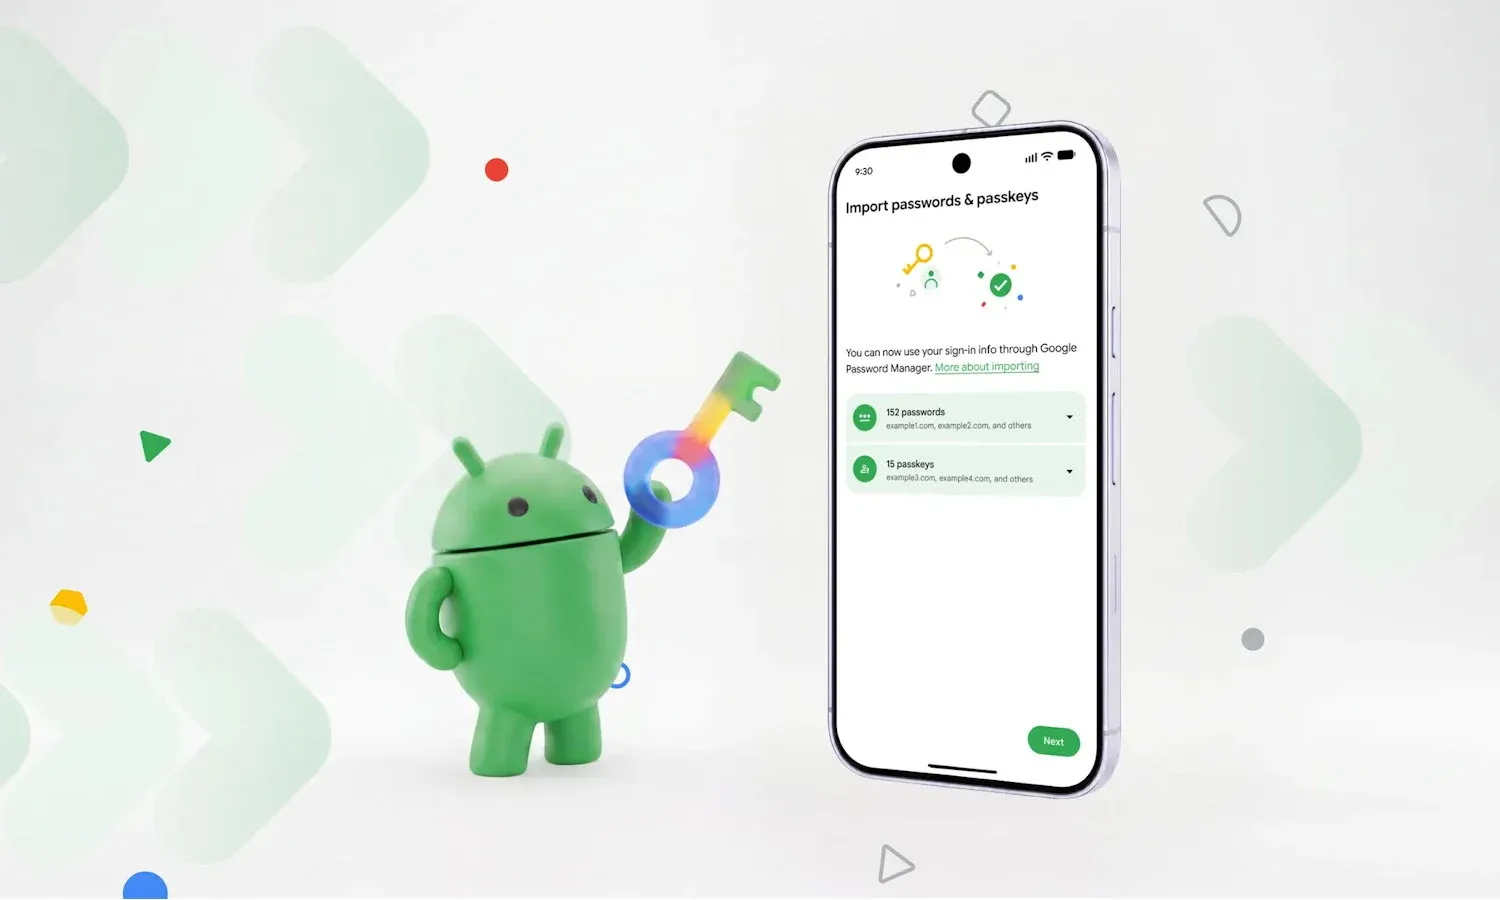
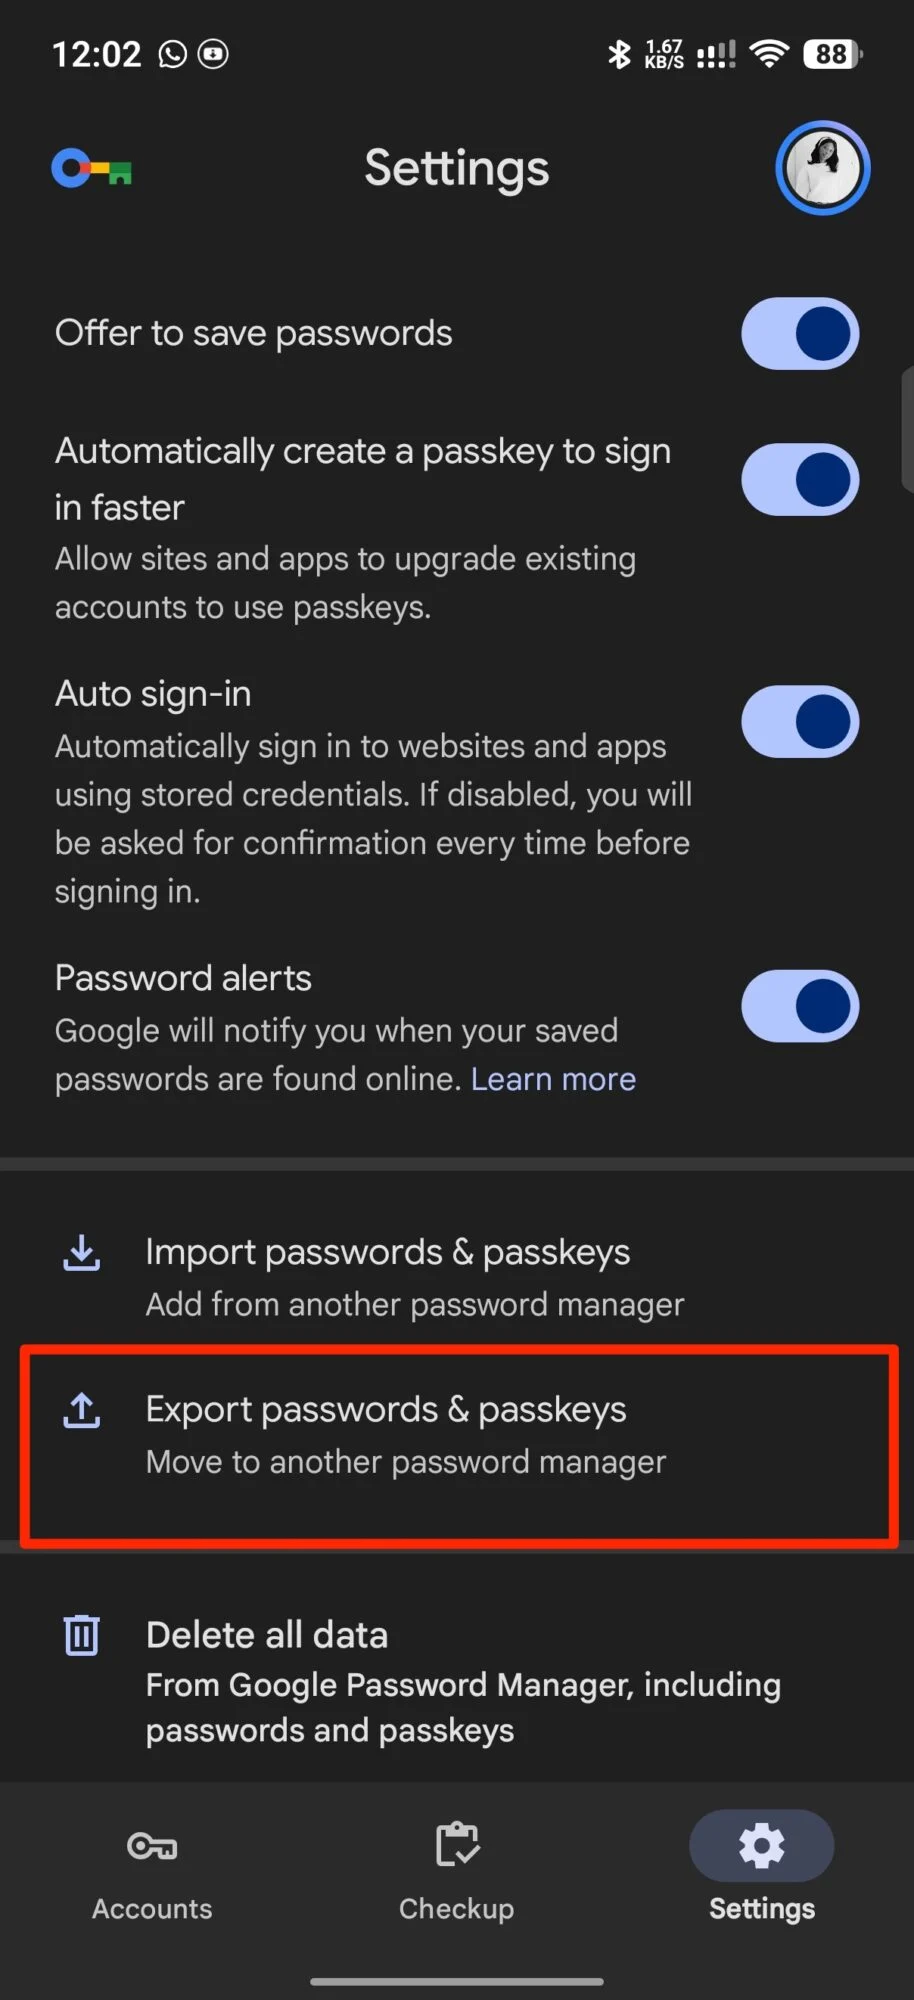
Di chuyển mật khẩu Android di chuyển giữa các ứng dụng quản lý mật khẩu giờ đây là một quy trình tích hợp ngay trong hệ điều hành, cho phép người dùng chuyển mật khẩu và Passkey mà không cần xuất ra file văn bản không mã hóa, nhờ Android đóng vai trò trung gian mã hóa giữa ứng dụng xuất và ứng dụng nhập để dữ liệu không bị lộ trong quá trình truyền tải. Đây không chỉ là một cập nhật tiện lợi; đó là một bước nâng cấp về tư duy bảo mật: mọi thao tác chuyển đều được kiểm soát ở cấp hệ điều hành thay vì để người dùng tự xoay xở với file CSV dễ bị tấn công.
Trước đây, việc chuyển sang trình quản lý mật khẩu mới trên Android đồng nghĩa với việc phải tải toàn bộ mật khẩu xuống thành file văn bản không mã hóa, rồi nhập lại, tạo ra khoảng thời gian chúng bị phơi bày trên thiết bị. Tệ hơn, Passkey bảo mật gần như không thể di chuyển vì bản chất mật mã, buộc người dùng phải tạo lại thủ công trên từng trang web và ứng dụng. Cách làm này đi ngược với mục tiêu bảo mật, và khiến nhiều người ngại đổi sang giải pháp quản lý mật khẩu tốt hơn, dù họ biết mình nên làm.
Công nghệ phía sau: Android làm trung gian bảo mật chứ không phải chiêu trò marketing
Điểm đáng khen của hệ thống mới là Android không "dán nhãn bảo mật" cho có, mà thực sự chịu trách nhiệm làm trung gian an toàn cho dữ liệu nhạy cảm. Khi người dùng mở ứng dụng quản lý mật khẩu mới và chọn nhập từ nhà cung cấp khác, Android sẽ tự động nhận diện các trình quản lý mật khẩu hiện có trên thiết bị và hiển thị chúng như nguồn để chuyển dữ liệu. Điều này tước bỏ quyền tự tung tự tác của ứng dụng, buộc mọi quá trình di chuyển phải đi qua một cơ chế thống nhất do hệ điều hành kiểm soát. Đó là cách duy nhất để nói nghiêm túc về bảo mật chứ không chỉ là khung giao diện đẹp.
Cốt lõi kỹ thuật là Credential Exchange Protocol (CXP) và Credential Exchange Format (CXF), được chuẩn hóa bởi FIDO Alliance – tổ chức đặt ra tiêu chuẩn cho Passkey bảo mật. Payload chứa mật khẩu, Passkey và các thông tin khác được truyền qua một file tạm thời đã mã hóa thay vì kênh dữ liệu chuẩn của Android, vì kho mật khẩu có thể rất lớn và dễ vượt giới hạn dung lượng khiến dữ liệu bị lộ. File tạm chỉ tồn tại trong thời gian chuyển và do ứng dụng xuất kiểm soát cho tới khi ứng dụng nhập xác nhận đã nhận xong. Nói cách khác, nếu có điểm nào cần tin tưởng, đó là cơ chế mã hóa ở cấp giao thức, không phải lời hứa của từng ứng dụng.
Những gì bạn có thể di chuyển: không chỉ mật khẩu, mà cả thế giới xác thực của bạn
Hệ thống mới không giới hạn ở mỗi mật khẩu Android di chuyển giữa các ứng dụng; nó mở rộng cho gần như toàn bộ "hệ sinh thái" định danh số của bạn. Người dùng có thể chuyển Passkey bảo mật, địa chỉ, thẻ tín dụng, khóa Secure Shell (SSH), mật khẩu Wi-Fi, bí mật xác thực hai yếu tố Android, ghi chú bảo mật và khóa API, miễn là cả ứng dụng gửi và ứng dụng nhận đều hỗ trợ các loại dữ liệu này. Điều này có ý nghĩa quan trọng: bạn không còn bị khóa trong một trình quản lý mật khẩu cũ chỉ vì trong đó chứa mã 2FA hoặc khóa SSH khó tái tạo. Tự do chuyển dịch giữa các dịch vụ mạnh hơn, nhưng vẫn giữ toàn bộ "bộ não" bảo mật của mình đi cùng.
Tuy nhiên, tự do đi kèm trách nhiệm. Hệ thống hiện mới hỗ trợ một nhóm ứng dụng quản lý mật khẩu: Google Password Manager, 1Password, Bitwarden và Dashlane, với các đối tác khác được kỳ vọng sẽ tham gia sau. Người dùng cần hiểu rõ giới hạn này để tránh kỳ vọng sai. Nếu ứng dụng bạn dùng chưa hỗ trợ CXP, bạn không thể bắt Android làm điều bất khả thi, mà phải quay lại cách cũ là xuất CSV và chấp nhận rủi ro đi kèm. Đây không phải lỗi của Android, mà là quyết định chậm chạp của từng nhà phát triển ứng dụng bảo mật.
Chuẩn bị đúng trước khi chuyển: điều kiện, lỗi thường gặp và cách tránh
Để quá trình chuyển thành công, người dùng phải đáp ứng vài điều kiện rất cụ thể, nếu bỏ qua sẽ dễ gặp lỗi và lại phải quay về file CSV nhiều rủi ro. Trước hết, cả ứng dụng quản lý mật khẩu gửi và nhận đều phải hỗ trợ giao thức CXP và được cập nhật lên phiên bản mới nhất. Nếu không, Android đơn giản sẽ không hiển thị chúng như nguồn chuyển. Đây là lỗi phổ biến đầu tiên: người dùng quên cập nhật ứng dụng, rồi hoài nghi rằng tính năng chưa mở cho họ, trong khi nguyên nhân nằm ở thói quen bỏ qua cập nhật bảo mật. Cập nhật ứng dụng quản lý mật khẩu không phải "việc lặt vặt", mà là phần của chiến lược bảo vệ tài khoản.
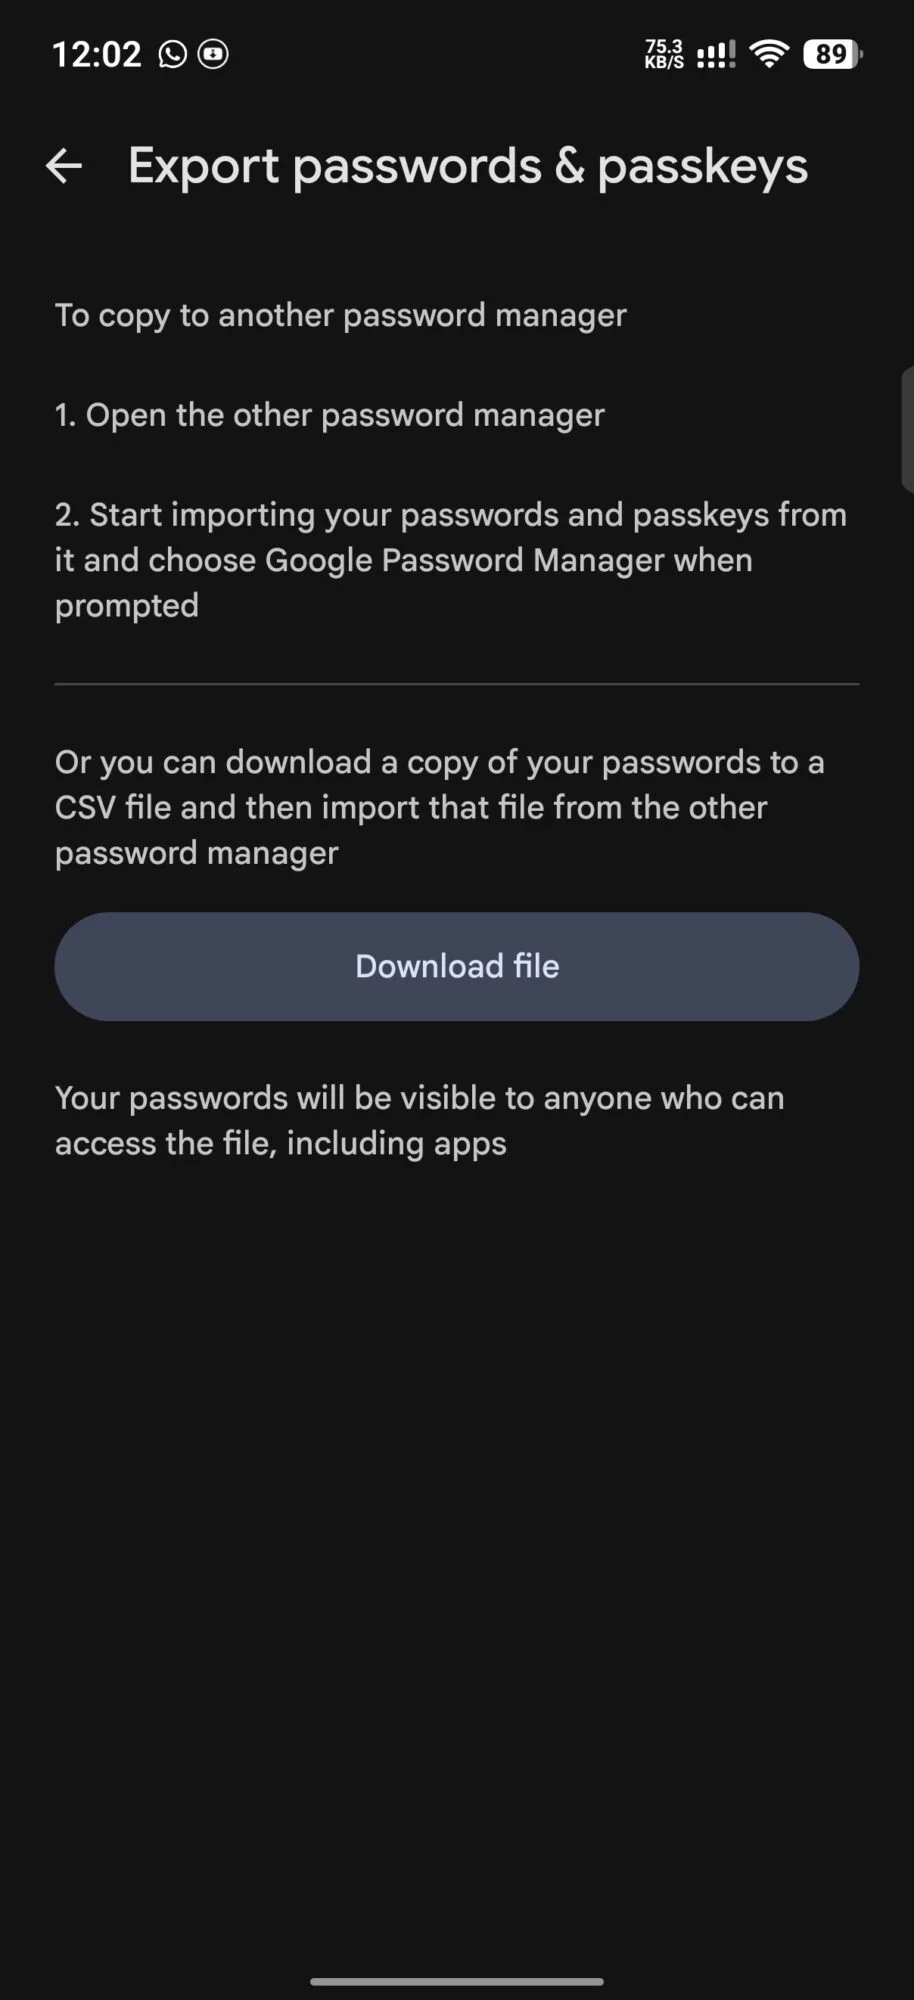
Lỗi thường gặp thứ hai là kỳ vọng sai: người dùng mở ứng dụng mới, không thấy trình quản lý mật khẩu cũ xuất hiện trong danh sách nguồn và nghĩ hệ thống hỏng. Thực tế, nếu ứng dụng hiện tại không hỗ trợ giao thức mới, Android không thể ép nó tham gia vào luồng chuyển bảo mật và bạn buộc phải dùng phương pháp CSV như giải pháp dự phòng. Người dùng nên coi CSV là phương án cuối cùng, chấp nhận rủi ro và xử lý file đó như tài liệu cực kỳ nhạy cảm. Bỏ nó trên máy, lưu lên dịch vụ lưu trữ công cộng hoặc gửi qua email mà không mã hóa nghĩa là tự tay phá vỡ toàn bộ nỗ lực bảo mật mà CXP đem lại.
Các bước di chuyển mật khẩu và Passkey trên Android: làm đúng để chuyển trong vài giây
- Mở ứng dụng quản lý mật khẩu mới, vào phần cài đặt và tìm tùy chọn nhập hoặc chuyển dữ liệu từ ứng dụng khác, không chọn nhập từ file.
- Chọn mục nhập từ ứng dụng khác; Android sẽ quét và nhận diện các trình quản lý mật khẩu đang có trên thiết bị và hiển thị chúng như nguồn để chuyển.
- Chạm vào ứng dụng quản lý mật khẩu hiện tại mà bạn muốn chuyển dữ liệu, sau đó chọn những thông tin đăng nhập, Passkey bảo mật và các loại dữ liệu khác muốn di chuyển.
- Xem lại danh sách thông tin sẽ chuyển rồi xác nhận bằng khóa màn hình của bạn; đây là lớp bảo vệ để tránh ai đó cầm máy có thể tự ý xuất toàn bộ dữ liệu.
- Chờ vài giây để dữ liệu di chuyển giữa hai ứng dụng; payload sẽ đi qua file tạm thời mã hóa do ứng dụng xuất kiểm soát cho tới khi ứng dụng nhập xác nhận đã nhận xong.
Nếu tất cả điều kiện đã đúng, kết quả mong đợi là dữ liệu – từ mật khẩu Android di chuyển cho tới Passkey, bí mật xác thực hai yếu tố Android và các loại khóa khác – sẽ được chuyển giữa ứng dụng trong vài giây, không cần bất kỳ file tải xuống nào trên thiết bị. Android đóng vai trò trung gian bảo mật, đảm bảo thông tin đăng nhập không chạm vào định dạng file dễ bị lộ ở bất kỳ điểm nào. Đây không phải tiện ích phụ; nó là sự thừa nhận rằng người dùng có quyền chuyển dịch giữa các công cụ bảo mật tốt hơn mà không phải hy sinh an toàn của chính mình. Trong bối cảnh đó, mọi ứng dụng quản lý mật khẩu chậm trễ áp dụng CXP đang tự biến mình thành lựa chọn kém an toàn hơn trong mắt người dùng.