
Chuyển mật khẩu Android lên cấp hệ thống: thay đổi nhỏ, tác động lớn
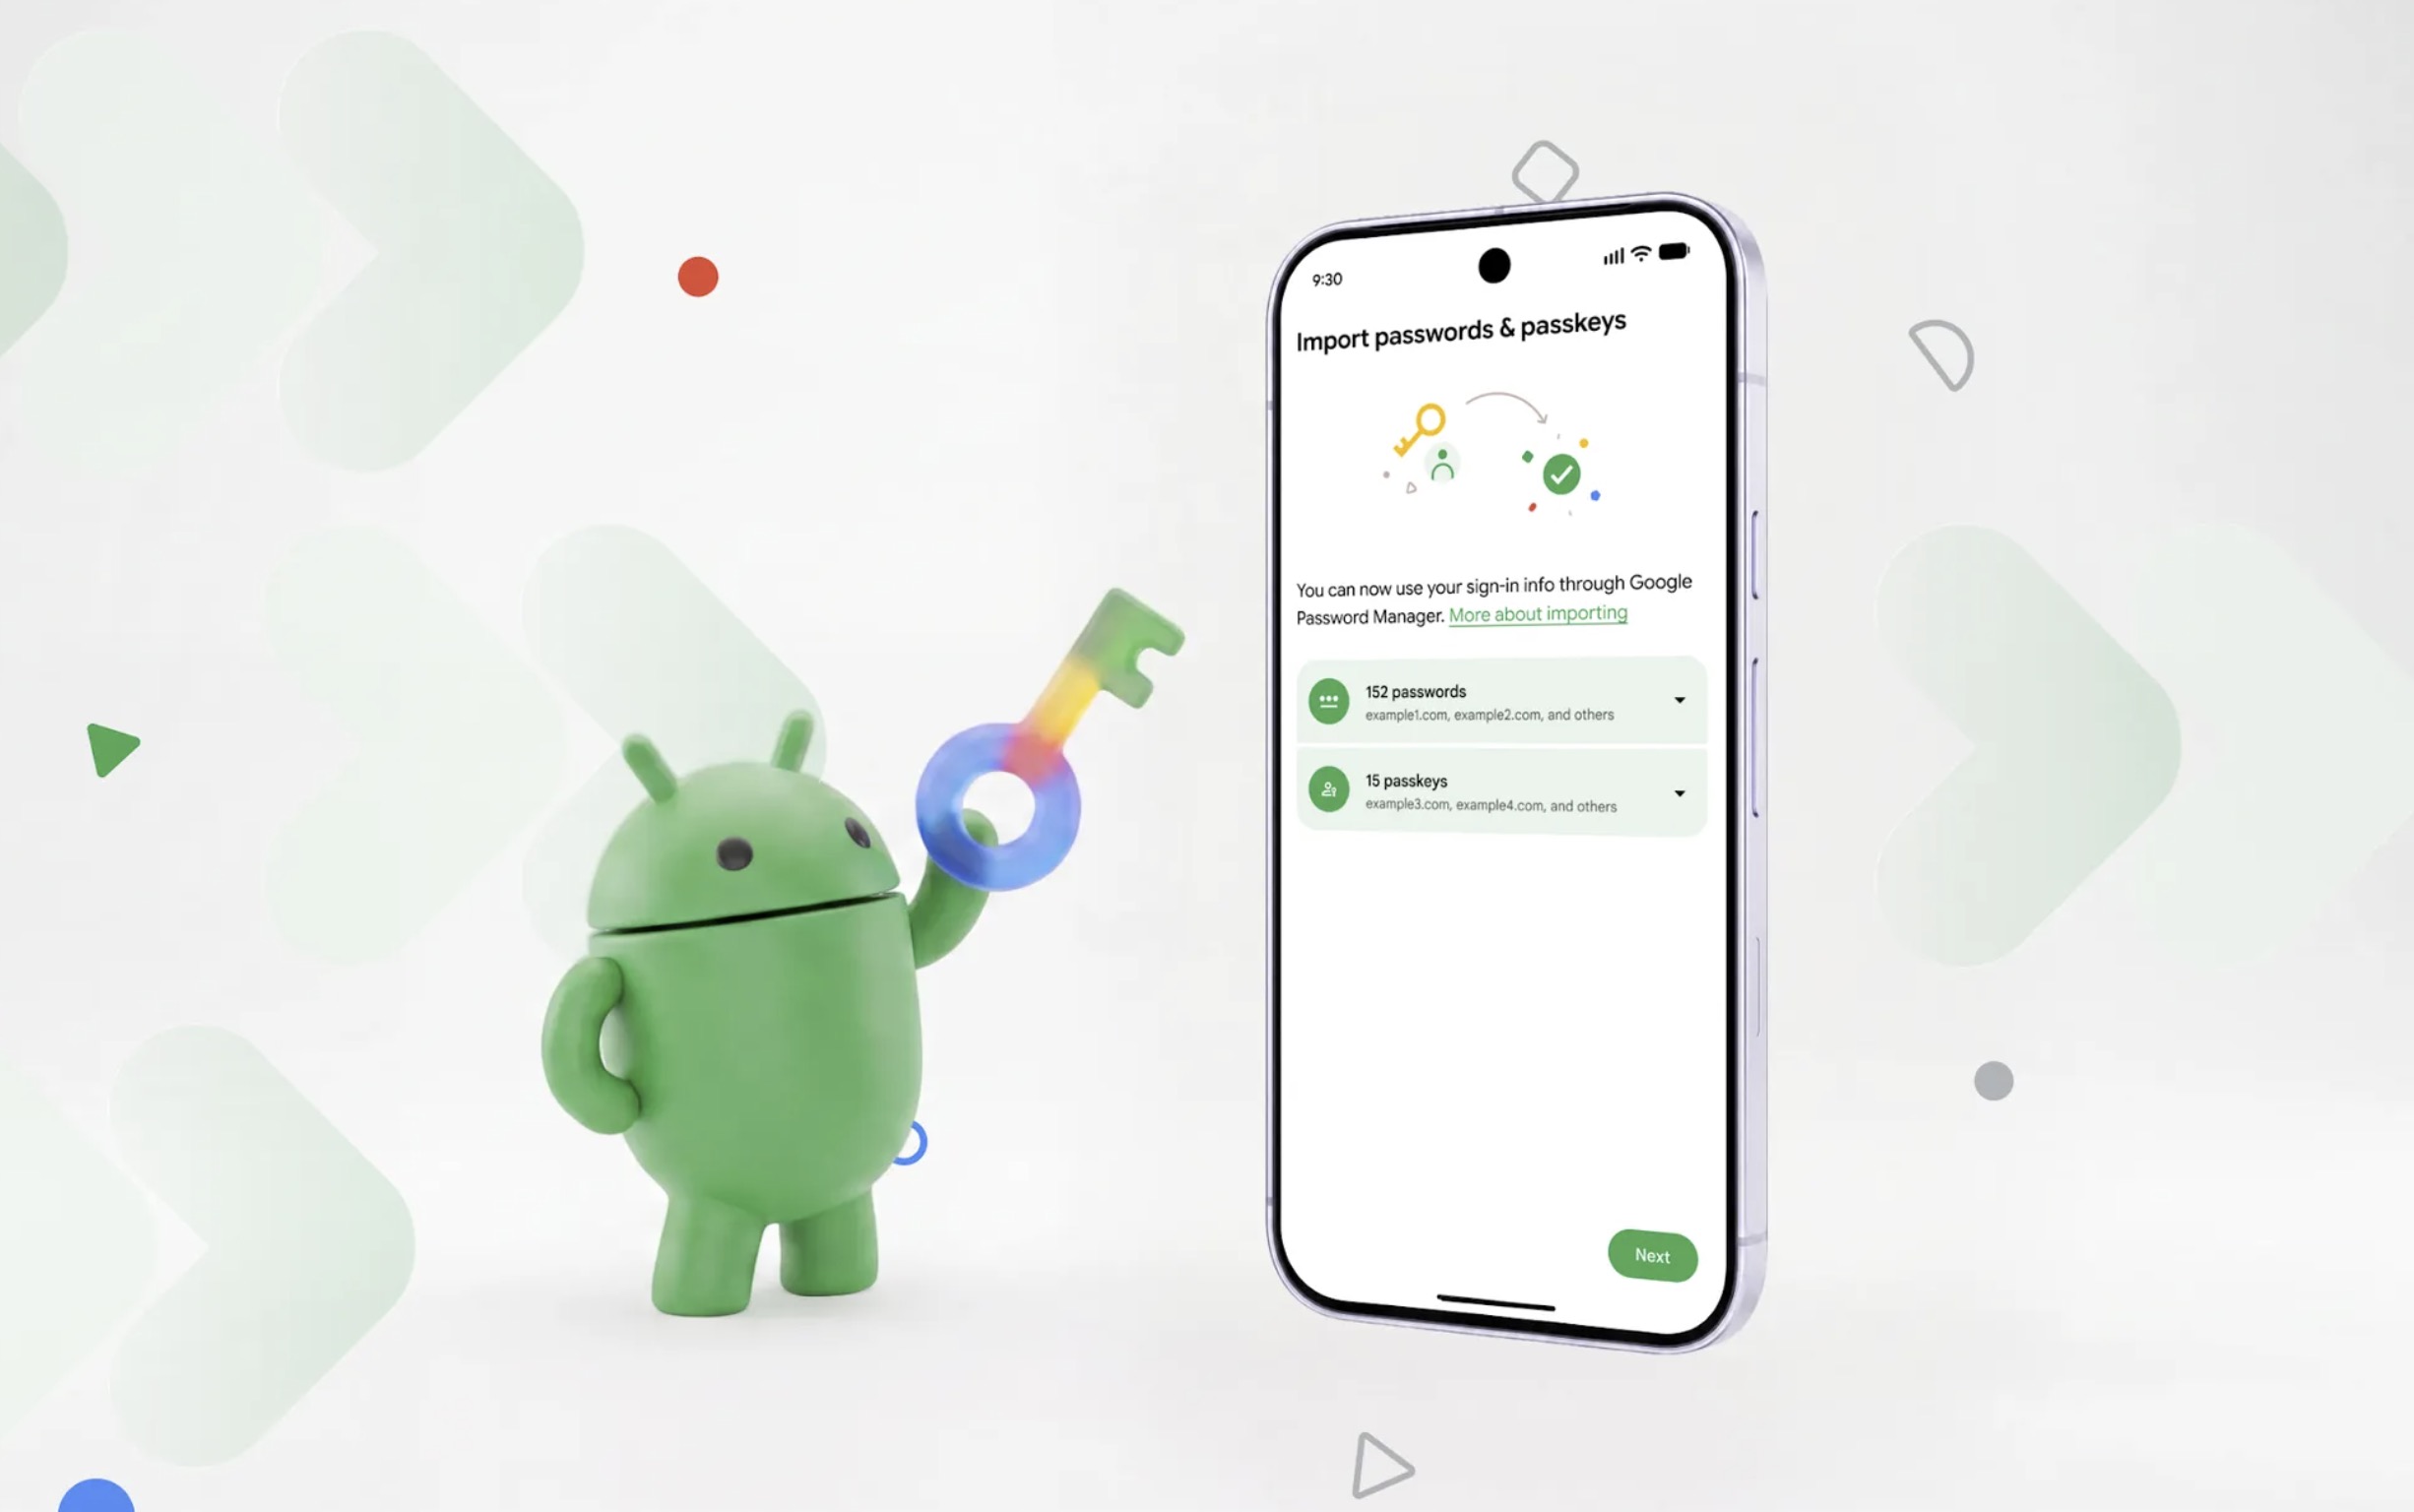
Tính năng chuyển mật khẩu Android là cơ chế cấp hệ điều hành cho phép người dùng chuyển toàn bộ mật khẩu và passkey giữa các ứng dụng quản lý mật khẩu khác nhau một cách tự động, có kiểm soát và được mã hóa, nhằm loại bỏ việc xuất dữ liệu ra file văn bản không bảo vệ và giảm tối đa nguy cơ lộ thông tin đăng nhập khi đổi nhà cung cấp quản lý mật khẩu. Google thông báo Android nay hỗ trợ chuyển mật khẩu và passkey trực tiếp giữa các trình quản lý thông tin đăng nhập ở cấp hệ thống, thay vì phụ thuộc vào từng ứng dụng riêng lẻ. Đây không phải là một bản cập nhật hào nhoáng, nhưng là bước đi rất đúng hướng: bảo mật dữ liệu phải gắn liền với khả năng dịch chuyển dữ liệu. Khi người dùng sợ mất dữ liệu, họ sẽ ngại đổi ứng dụng quản lý mật khẩu, và vô tình bị “khóa” vào một nhà cung cấp. Tính năng mới này đánh thẳng vào điểm đau đó, đồng thời chứng tỏ Android đang coi quyền di chuyển dữ liệu là một phần của bảo mật chứ không chỉ là tiện ích.

Quy trình passkey transfer mới: vì sao an toàn hơn cách cũ
Trước đây, để chuyển dữ liệu giữa các ứng dụng quản lý mật khẩu, người dùng phải tải về một file văn bản không mã hóa chứa toàn bộ mật khẩu, rồi nhập lại vào ứng dụng mới, khiến dữ liệu bị bỏ ngỏ trên thiết bị. Với passkey, câu chuyện còn tệ hơn: không có quy trình chuyển chính thức, người dùng phải tạo lại thủ công trên từng website và ứng dụng. Đó là một điểm yếu rõ ràng trong chuỗi bảo mật. Android giờ xử lý passkey transfer bằng một quy trình được hệ điều hành “bảo lãnh”. Ứng dụng quản lý mật khẩu mới khởi tạo yêu cầu nhập dữ liệu, rồi bàn giao cho Android điều phối. Hệ thống tự phát hiện những ứng dụng quản lý mật khẩu có sẵn trên máy, hiển thị nơi có thể nhập, sau đó đưa người dùng sang ứng dụng cũ để xem, chọn và cho phép chuyển. Toàn bộ diễn ra bên trong Android, không cần tạo file không mã hóa trên thiết bị, loại bỏ hoàn toàn “điểm yếu mềm” của quy trình cũ.

Từ quản lý mật khẩu đến quyền được đổi nhà cung cấp
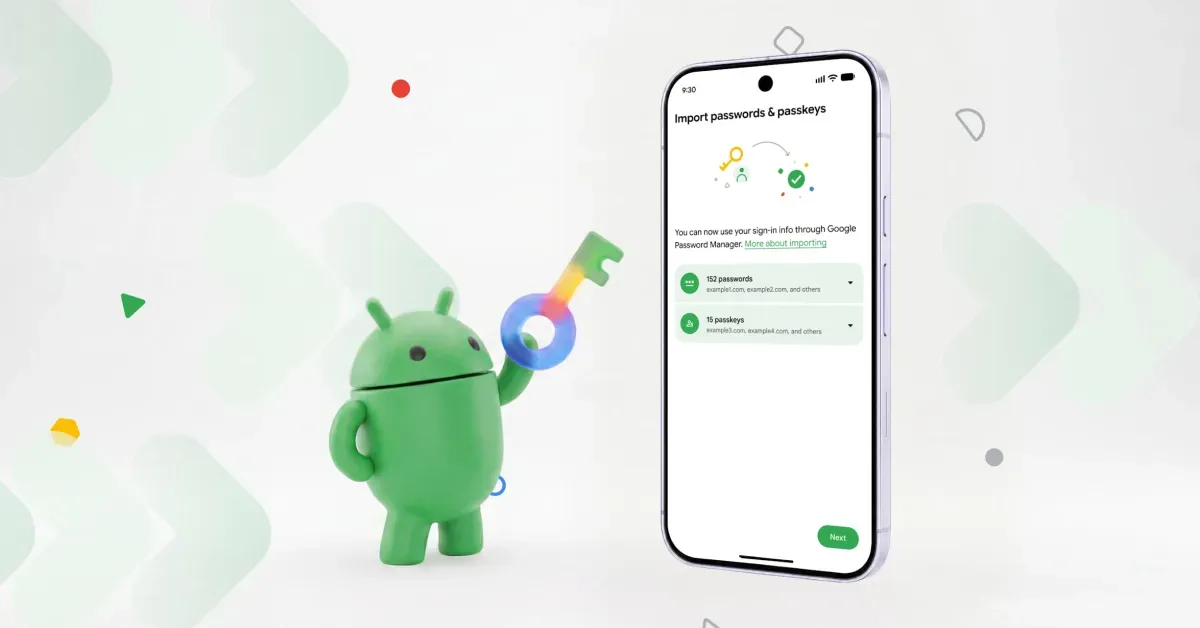
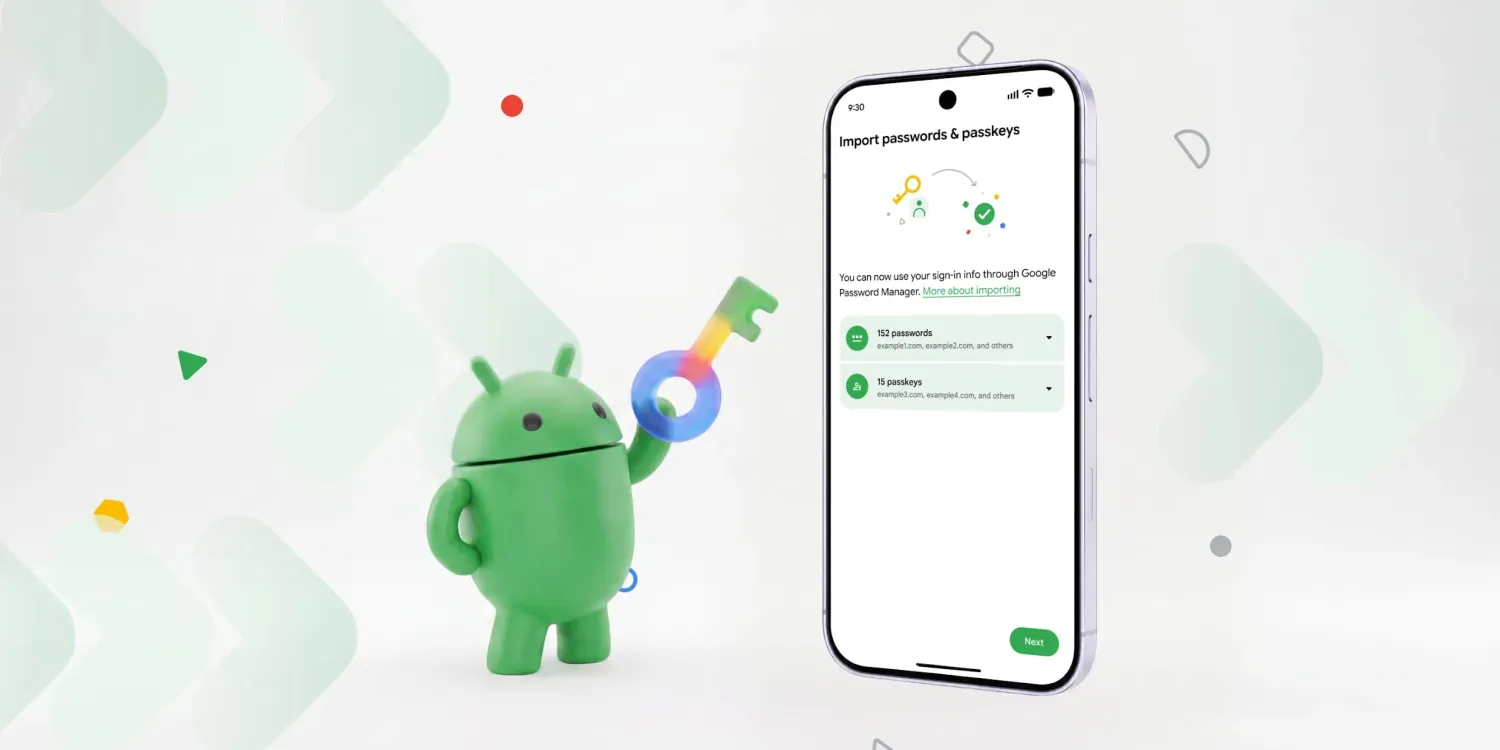
Ở góc độ người dùng, giá trị lớn nhất của tính năng chuyển mật khẩu Android mới nằm ở quyền được tự do đổi nhà cung cấp quản lý mật khẩu mà không phải trả giá bằng bảo mật hoặc công sức. Trước đây, việc phải xuất file không mã hóa, dọn dẹp thủ công, hoặc tạo lại passkey trên hàng loạt dịch vụ tạo ra một rào cản tâm lý rất lớn. Người dùng hiểu rủi ro, nhưng vẫn chấp nhận vì ngại thao tác. Giờ đây, họ có thể mở ứng dụng quản lý mật khẩu mới, chọn nhập mật khẩu và passkey từ nhà cung cấp cũ, rồi để Android xử lý phần còn lại. Dữ liệu được chuyển nhanh, an toàn và không lộ ra ngoài quy trình do hệ điều hành kiểm soát. Về bản chất, đây là một hành động “trao quyền”: bảo mật dữ liệu không nên đồng nghĩa với việc bị trói buộc vào một ứng dụng duy nhất. Khi việc chuyển dữ liệu trở nên dễ và an toàn, thị trường quản lý mật khẩu sẽ cạnh tranh hơn, và người dùng có tiếng nói mạnh hơn trong việc lựa chọn giải pháp phù hợp.
Cách hoạt động và ý nghĩa với hệ sinh thái ứng dụng quản lý mật khẩu
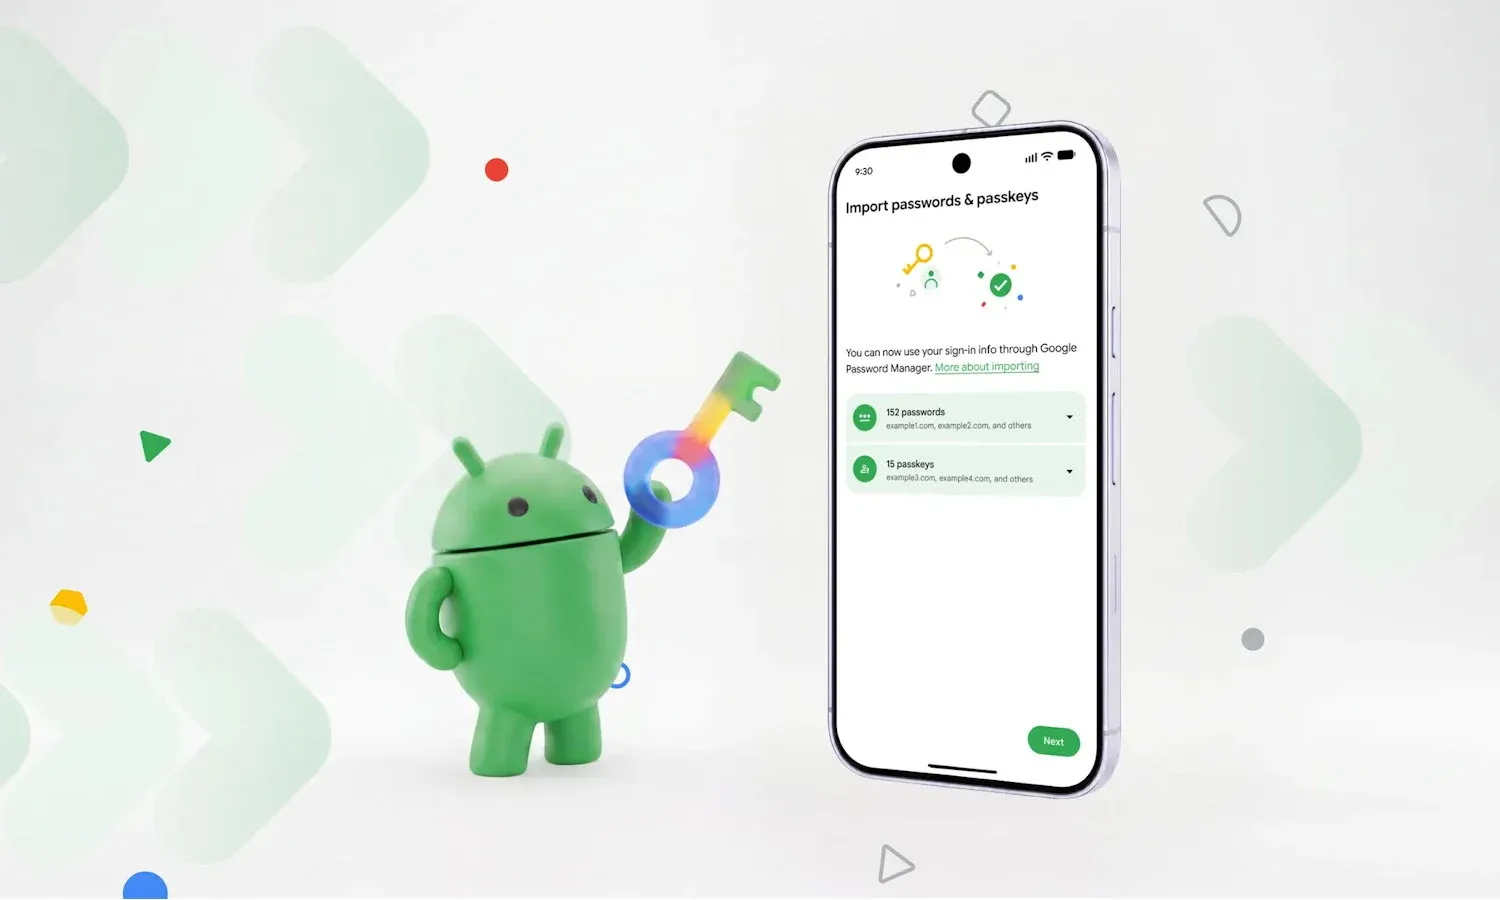
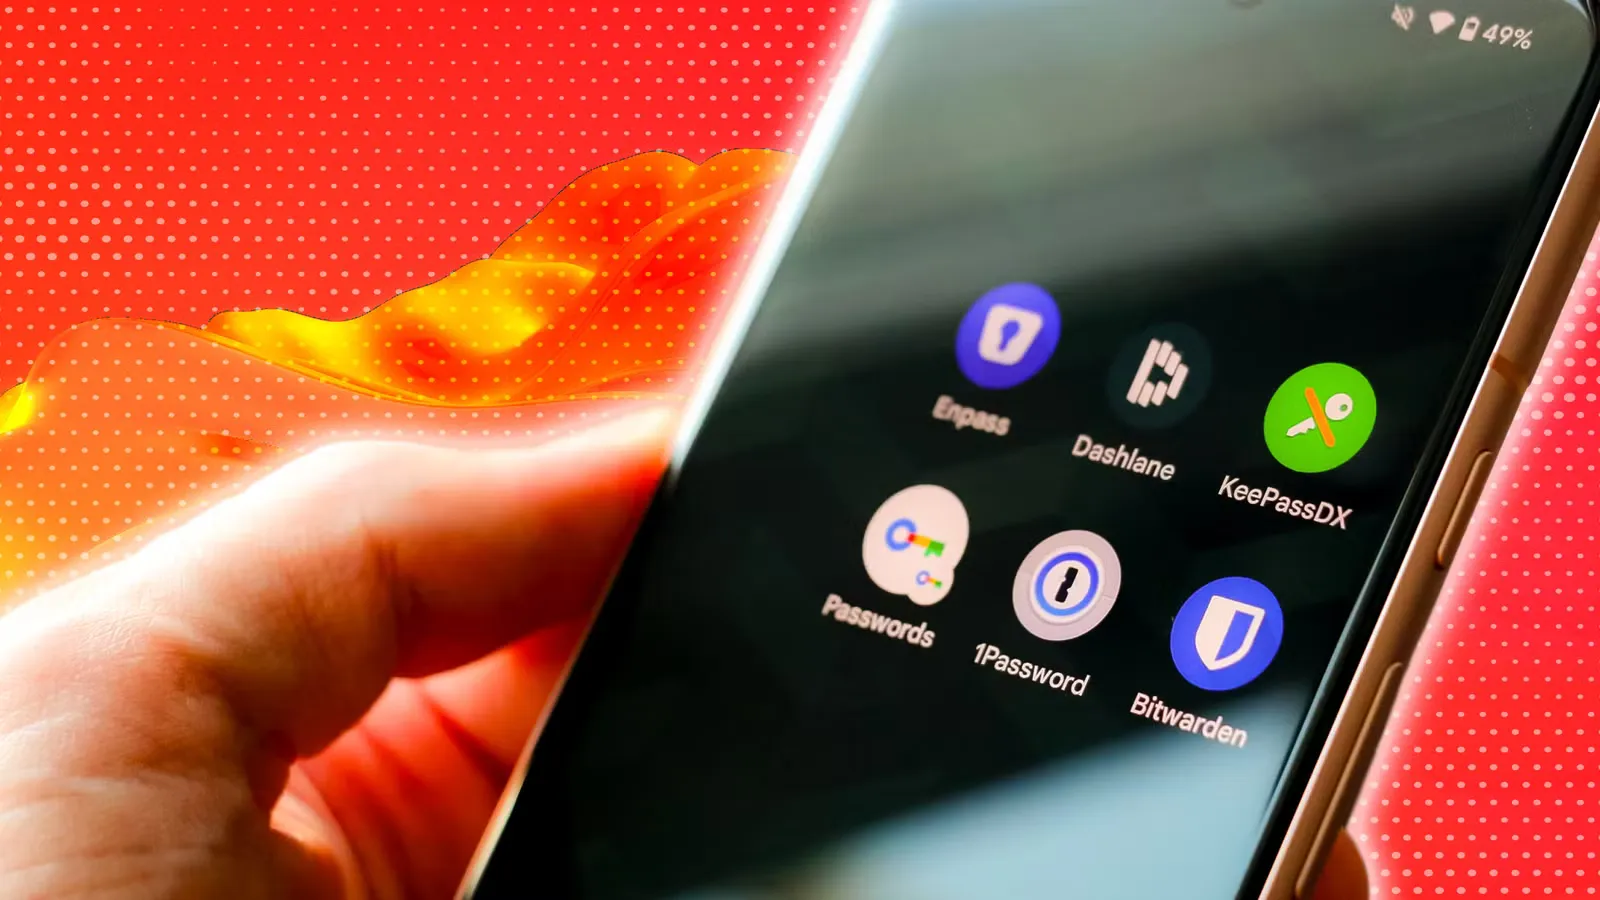
Quy trình mới khá thẳng: mở ứng dụng quản lý mật khẩu mới, chọn tính năng nhập hoặc sao chép mật khẩu và passkey từ nhà cung cấp khác, rồi để Android tiếp nhận yêu cầu chuyển. Hệ thống tự động nhận diện các ứng dụng quản lý mật khẩu hiện có trên thiết bị và cho biết những ứng dụng nào có thể dùng làm nguồn dữ liệu. Sau khi người dùng bấm tiếp tục, Android đưa họ sang ứng dụng cũ để xem lại và chấp thuận chuyển dữ liệu; phần chuyển diễn ra trong vài giây, không cần thao tác tay phức tạp. Theo thông tin hiện tại, trải nghiệm này đã hỗ trợ Google Password Manager, 1Password, Bitwarden Password Manager và Dashlane, và các đối tác khác có thể tham gia nếu hỗ trợ Credential Manager’s Credentials Transfer API. Việc Android đặt ra một API chung là tín hiệu tích cực: thay vì để mỗi bên tự “xoay” với định dạng riêng, hệ sinh thái quản lý mật khẩu có một chuẩn chung xoay quanh bảo mật dữ liệu và passkey transfer an toàn. Điều này không chỉ giúp người dùng, mà còn giảm gánh nặng kỹ thuật cho các nhà phát triển.
Kết luận: bảo mật dữ liệu phải đi cùng khả năng di chuyển
Passkey là bước tiến lớn về bảo mật đăng nhập, nhưng chúng phụ thuộc nhiều vào ứng dụng quản lý mật khẩu và dễ khiến người dùng bị “giam” trong một hệ sinh thái duy nhất. Việc chuyển passkey qua file không mã hóa là một giải pháp chắp vá, đi ngược lại mục tiêu bảo mật. Bằng việc đưa tính năng chuyển mật khẩu Android lên cấp hệ thống, Google đã thừa nhận rằng bảo mật dữ liệu không thể tách rời quyền di chuyển dữ liệu giữa các nhà cung cấp. Từ góc nhìn người dùng, thông điệp rõ ràng: bạn có thể chọn lại ứng dụng quản lý mật khẩu mà không phải hy sinh an toàn hay mất hàng giờ tự tay tạo lại passkey. Từ góc nhìn ngành, đây là lời nhắc nhở cho mọi nền tảng: nếu muốn người dùng tin tưởng, hãy cho phép họ rời đi an toàn. Khi chuyển đổi trở nên an toàn và nhẹ nhàng, bảo mật dữ liệu không chỉ là lớp “tường” bảo vệ, mà còn là quyền tự do dịch chuyển trong thế giới số.