
Mã độc đội lốt ứng dụng AI: Nguy cơ mới của thời đại trợ lý ảo
Mã độc ChatGPT giả mạo và ứng dụng Gemini giả mạo là các phần mềm độc hại được ngụy trang thành công cụ AI nổi tiếng, đánh vào tâm lý tin tưởng thương hiệu để lừa người dùng cài đặt nhằm chiếm quyền kiểm soát thiết bị, đánh cắp dữ liệu và duy trì truy cập trái phép trong thời gian dài.
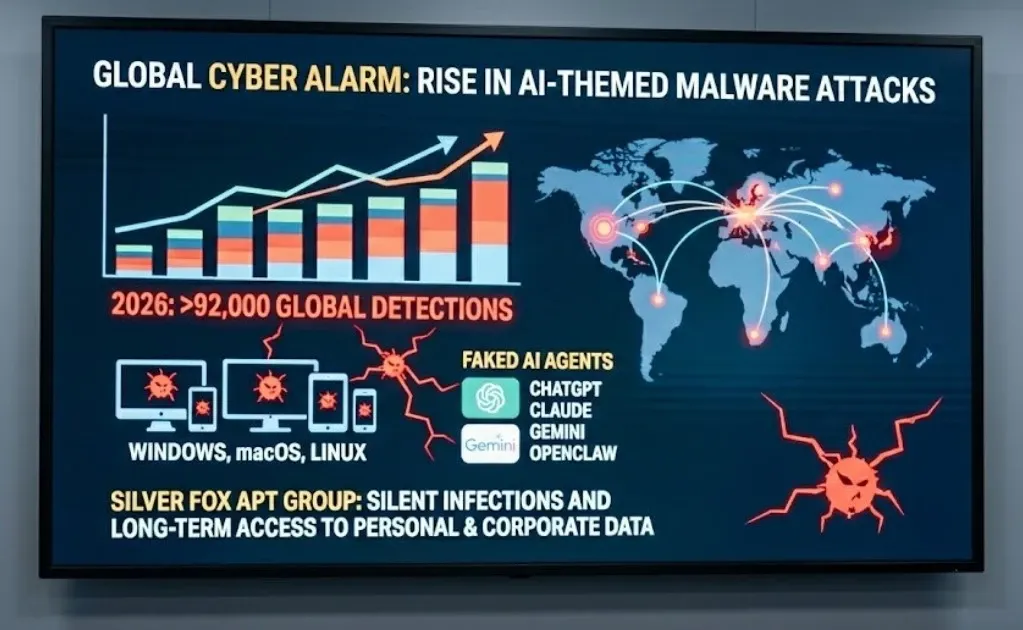
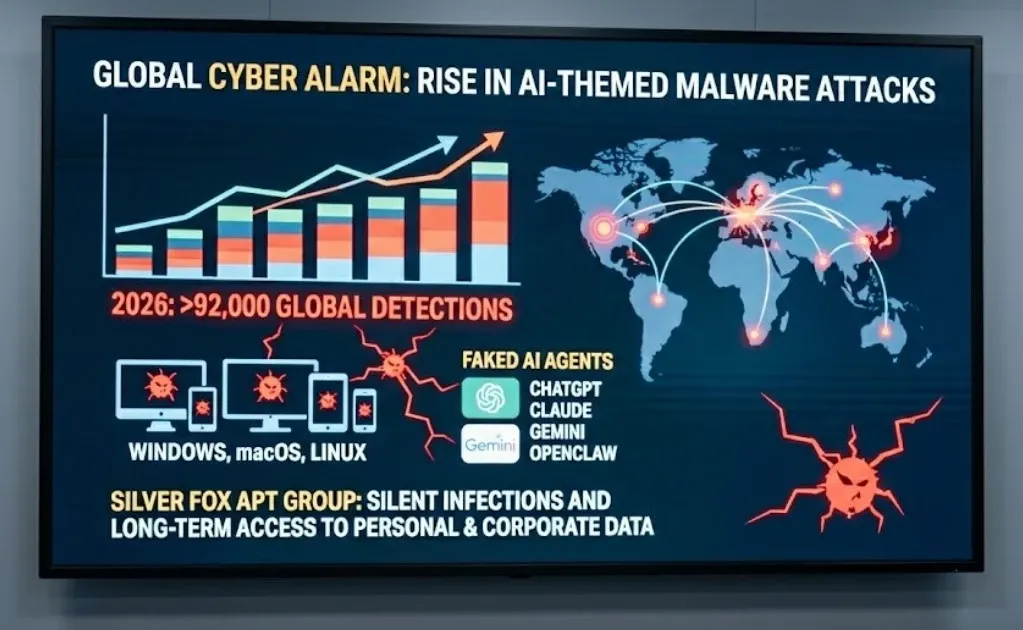
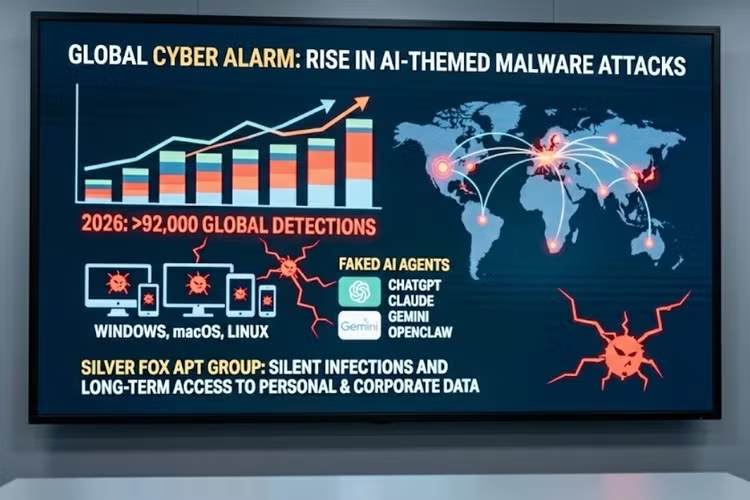
Điểm then chốt cần hiểu là: vấn đề không nằm ở bản thân công nghệ AI, mà ở việc tội phạm mạng đang khai thác cơn sốt AI để phát tán mã độc trên quy mô chưa từng có. Từ tháng 1 đến tháng 5, một hãng bảo mật ghi nhận hàng chục nghìn vụ tấn công dùng mã độc giả mạo dịch vụ hoặc tác nhân AI phổ biến, kẻ xấu dựng ứng dụng AI giả rồi cài mã độc lên thiết bị sau khi người dùng tải về. Nếu bạn coi việc tải app AI là thao tác “vô thưởng vô phạt”, bạn đang đặt cả danh tính số của mình lên bàn cược.
Vì sao ChatGPT, Gemini và Claude trở thành “mồi nhử vàng” cho hacker?
Thực tế phũ phàng: càng quen thuộc, càng nguy hiểm. Mã độc ChatGPT giả mạo chiếm tới 49% tổng số vụ giả mạo ứng dụng AI, trong khi các chiến dịch nhắm vào Claude và ứng dụng Gemini giả mạo mỗi loại chiếm 18%. Hacker hiểu rằng người dùng gần như mặc định tin những cái tên “quốc dân” này, nên chỉ cần gắn logo, màu sắc và vài câu giới thiệu quen thuộc là đủ để đánh lừa phần lớn nạn nhân.
Một chiến dịch liên quan nhóm Silver Fox cho thấy mức độ tinh vi của xu hướng mới: họ phân phối bộ cài Claude giả cho cả Windows, macOS và Linux, nhắm đúng những người đang chủ động tìm công cụ AI. Khi được khởi chạy, bộ cài âm thầm triển khai mã độc, cho phép duy trì quyền truy cập lâu dài vào hệ thống và thông tin nhạy cảm. Nói cách khác, chỉ một cú nhấp chuột “cài đặt nhanh” có thể biến máy tính làm việc thành cửa hậu cho tội phạm mạng.
Bảo mật AI 2026: Khi trợ lý ảo trở thành “nhân viên” trong quy trình làm việc
Bảo mật AI 2026 không còn là chuyện “chat chơi cho vui” mà là bài toán an toàn của cả doanh nghiệp lẫn đời sống cá nhân. Một chuyên gia từ nhóm nghiên cứu toàn cầu của một hãng bảo mật cho biết, AI đang chuyển từ công cụ hỗ trợ sang những hệ thống có khả năng tự thực hiện nhiều tác vụ, tự lập kế hoạch, sử dụng công cụ, gọi API và tham gia sâu vào quy trình làm việc. Khi AI agent được giao quyền truy cập email, kho dữ liệu, hệ thống thanh toán, mọi lỗ hổng bảo mật đều lập tức khuếch đại.
Tại Việt Nam, nhu cầu AI bùng nổ với 18,6 tỷ phiên sử dụng ứng dụng AI chỉ trong 6 tháng đầu năm, tăng hơn gấp đôi so với 8,82 tỷ phiên cùng kỳ năm trước. Con số này không chỉ thể hiện sự hứng thú với công nghệ mới, mà còn đồng nghĩa với hàng tỷ cơ hội để mã độc AI tìm đường xâm nhập. Khi con người bỏ qua bước kiểm chứng để ưu tiên tốc độ, rủi ro tăng tỷ lệ thuận với hiệu suất.
Dấu hiệu nhận diện ứng dụng AI giả mạo: Đừng để logo “xịn” đánh lừa
Nếu bạn nghĩ rằng chỉ cần nhìn logo ChatGPT hay Gemini là đủ an tâm, bạn đã đi sai nước cờ đầu tiên trong phòng chống mã độc AI. Kẻ tấn công dựng ứng dụng AI giả rất khéo: giao diện bắt mắt, mô tả tính năng y hệt bản chính, thậm chí kèm theo “khuyến mãi”, hướng dẫn chi tiết để tăng độ tin cậy. Vấn đề là phía sau màn hình cài đặt đó là mã độc đang chờ kích hoạt.
- Ứng dụng không xuất hiện trên kho chính thức (Google Play, App Store, Microsoft Store…) nhưng được chia sẻ qua link trực tiếp, file .apk, .exe, .pkg đi kèm lời mời chào hấp dẫn.
- Website tải về có tên miền sai khác nhẹ (thêm dấu gạch, số, chữ dư hoặc tên miền lạ), giao diện giống nhưng URL không trùng với trang chính thức.
- Yêu cầu quyền truy cập quá nhiều so với chức năng: truy cập SMS, danh bạ, file hệ thống, ứng dụng ngân hàng… dù chỉ là app chat AI.
- Không có đơn vị phát triển rõ ràng, thiếu chính sách quyền riêng tư hoặc đường dẫn dẫn tới trang rỗng, lỗi.
Nhớ rằng: bộ cài càng “miễn phí”, càng “full tính năng” so với bản chính thức, khả năng cao đó là cái bẫy thay vì món quà.
5 bước người dùng Việt nên làm ngay để tự vệ trước mã độc AI
Trong bối cảnh mã độc ChatGPT giả mạo và ứng dụng Gemini giả mạo đang lan rộng, thái độ “ai cũng tải, mình tải theo” là hành vi tự sát số. Một hãng bảo mật khuyến nghị người dùng ưu tiên các dịch vụ AI từ công ty uy tín, tránh bot không rõ nguồn gốc và không cung cấp thông tin cá nhân cho dịch vụ chưa được xác thực. Nhưng nói chung chung là chưa đủ; người dùng cần một “checklist” hành động rõ ràng.
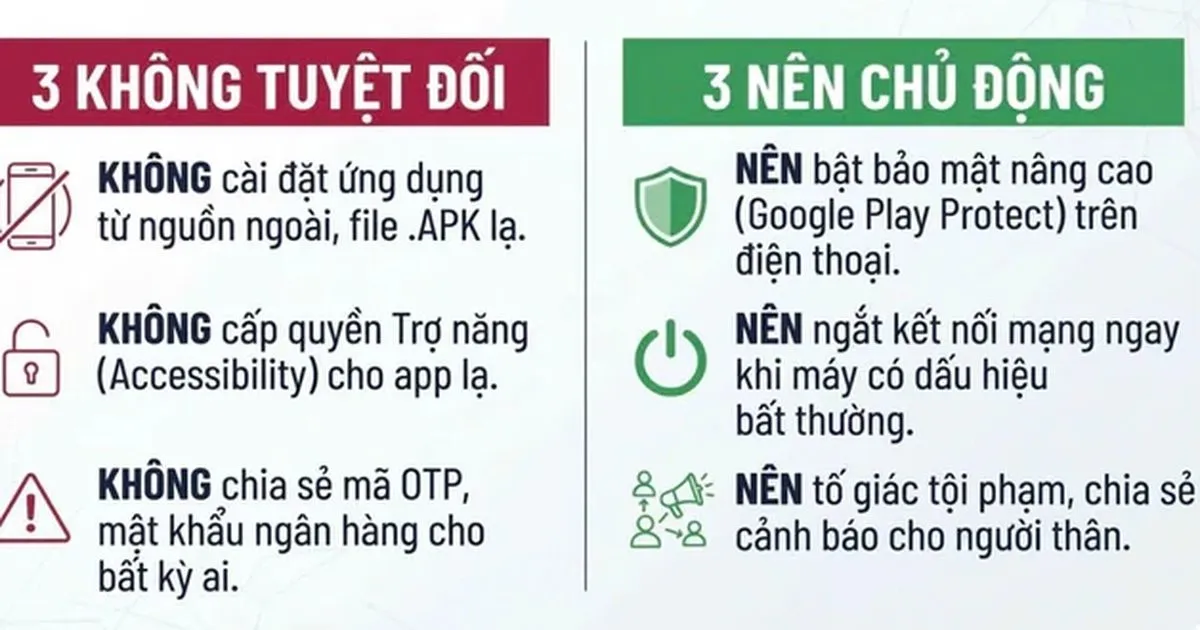
- Chỉ tải ứng dụng AI từ kho ứng dụng chính thức hoặc trang chủ đã kiểm tra kỹ tên miền; tuyệt đối không cài file trôi nổi gửi qua email, mạng xã hội, group chat.
- Vào thẳng website chính thức của ChatGPT, Gemini, Claude… rồi bấm link tải từ đó; đừng tìm qua các trang tổng hợp link không rõ nguồn.
- Kiểm tra kỹ tên nhà phát triển, số lượt tải, đánh giá và quyền truy cập mà ứng dụng yêu cầu trước khi nhấn nút cài đặt.
- Không đăng nhập tài khoản email, ngân hàng, ví điện tử trên các ứng dụng/bot AI chưa được xác minh; hạn chế nhập thông tin cá nhân nhạy cảm.
- Cài đặt và cập nhật phần mềm bảo mật, bật chế độ cảnh báo khi phát hiện file đáng ngờ, đồng thời sao lưu dữ liệu quan trọng định kỳ.
Kết luận đơn giản: chúng ta không thể quay lưng với AI, nhưng có thể và phải quay lưng với những ứng dụng AI không rõ nguồn gốc. Sự khác biệt giữa một trợ lý thông minh và một “gián điệp số” chỉ nằm ở việc bạn nhấp tải từ đâu.