
Lỗ hổng JWT Microsoft: Khi một sai sót nhỏ mở khóa dữ liệu khổng lồ
Lỗ hổng JWT Microsoft là một lỗi xác thực trong hệ thống nội bộ Titan, nơi máy chủ chấp nhận JSON Web Token chỉ dựa trên sự tồn tại của chuỗi token mà không kiểm tra chữ ký số, khiến kẻ tấn công có thể giả mạo đặc quyền quản trị viên và truy cập lượng dữ liệu khổng lồ mà lẽ ra phải được bảo vệ nghiêm ngặt.
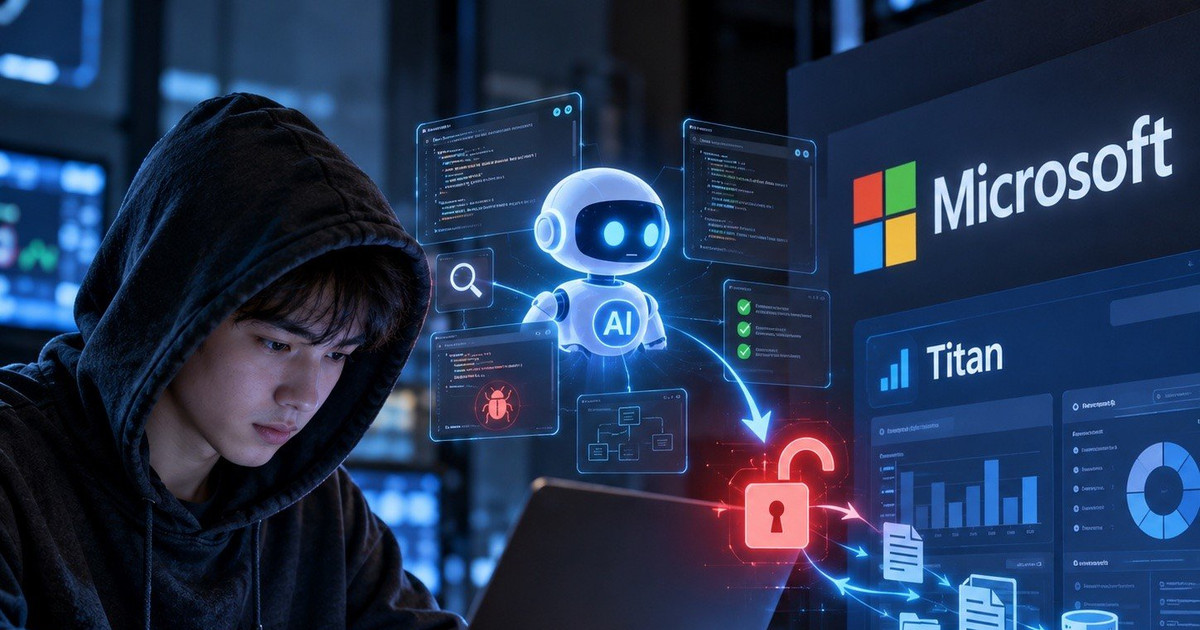
Vụ việc cho thấy một nghịch lý khó chấp nhận: một tập đoàn công nghệ hàng đầu lại để lọt một lỗ hổng xác thực cơ bản đến vậy trên nền tảng phân tích nội bộ Titan được vận hành trên Azure. Đây không chỉ là câu chuyện về một bug kỹ thuật; nó là lời cảnh báo rằng ngay cả những hệ thống hiện đại nhất cũng có thể gục ngã vì các lỗi “hiển nhiên” trong logic khai thác xác thực. Một hacker 17 tuổi, biệt danh Faav, đã dùng trợ lý AI bảo mật Antares do chính mình phát triển để dò ra kẽ hở này khi rà soát Titan cuối tháng 8, nhắm vào các endpoint API ẩn mà đội ngũ nội bộ có thể đã xem nhẹ.
Cửa ngách /v2/Query và sai lầm chết người trong kiểm tra JWT
Điểm bùng phát của sự cố nằm ở một endpoint phụ /v2/Query trên nền tảng Titan, nơi hoạt động như một “cửa ngách” API bị lỏng lẻo kiểm soát. Về thiết kế, các API quản trị phải đi qua VPN bảo mật và cổng Azure Active Directory, nhưng endpoint này lại bỏ qua cả hai lớp phòng tuyến. Nguy hiểm hơn, nó được phép nhận và thực thi trực tiếp câu lệnh truy vấn SQL từ phía người dùng, biến nó thành một cửa hậu lý tưởng cho mọi cuộc tấn công nội bộ.
Khi Faav gửi truy vấn, máy chủ từ chối vì thiếu JWT; tuy nhiên, lớp kiểm soát chỉ dừng ở việc kiểm tra xem token có tồn tại trong header hay không, hoàn toàn không xác minh chữ ký mật mã đi kèm. Nói cách khác, hệ thống hỏi “có token không?” thay vì hỏi “token này có hợp lệ và không bị sửa đổi không?”. Đây là sai lầm kiến trúc: bỏ qua chữ ký đồng nghĩa chấp nhận mọi token giả mạo, mở đường cho việc khai thác xác thực bằng các chuỗi JWT được dựng thủ công với quyền quản trị viên.
Nhận ra lỗ hổng, Faav tạo một JWT tùy ý, tự gán đặc quyền quản trị viên cao nhất mà không cần bất kỳ khóa ký bí mật hay khóa công khai nào của Microsoft. Máy chủ Titan chấp nhận token giả mạo và cấp toàn quyền thao tác cơ sở dữ liệu. Đây là minh chứng sống động rằng một cấu hình sai nhỏ trong kiểm tra chữ ký có thể phá vỡ toàn bộ mô hình tin cậy dựa trên JWT, biến chuẩn bảo mật quen thuộc thành chiếc khóa hỏng.
17.000 tỷ dòng dữ liệu nội bộ và ranh giới mỏng manh của an ninh doanh nghiệp
Hệ quả của lỗ hổng JWT Microsoft không dừng ở lý thuyết. Sau khi vượt rào xác thực, tài khoản giả mạo của Faav được phép truy vấn dữ liệu nhân sự nội bộ, bao gồm danh sách chi tiết của 25.000 nhân viên cùng sơ đồ tổ chức và báo cáo vận hành. Đối với bất kỳ doanh nghiệp nào, việc cấu trúc tổ chức, nhân sự và luồng vận hành bị lộ đã là một rủi ro chiến lược nghiêm trọng, tạo điều kiện cho do thám, tấn công có chủ đích và thao túng nội bộ.
Cấp độ nghiêm trọng tăng vọt khi hacker tiếp tục truy vấn vào kho dữ liệu phân tích của công cụ tìm kiếm Bing, nơi chứa tới 17.000 tỷ dòng thông tin được lưu trên Titan. Một câu nói đáng trích dẫn ở đây là: "Quyền truy cập mở toang khối lượng dữ liệu khổng lồ lên tới 17.000 tỷ dòng thông tin được lưu trữ trên nền tảng Titan". Nếu dữ liệu như vậy rơi vào tay một nhóm tấn công có động cơ, hậu quả sẽ vượt xa phạm vi một sự cố kỹ thuật: từ phân tích hành vi người dùng đến gián điệp công nghiệp, mọi kịch bản đều trở nên khả thi.
Điều trớ trêu là trong trường hợp này, kẻ phát hiện lỗ hổng lại lựa chọn con đường có đạo đức: Faav gửi toàn bộ quy trình khai thác cho chương trình bug bounty Microsoft và nhận phần thưởng ghi nhận đóng góp sau khi lỗ hổng được vá. Nhưng doanh nghiệp không thể tự ru ngủ rằng mọi người tìm ra lỗi đều là hacker mũ trắng; bài học ở đây là phải giả định tình huống xấu nhất: có người đang tìm cùng một lỗi với mục đích hoàn toàn ngược lại.
Trợ lý AI bảo mật Antares: Tăng tốc phát hiện lỗ hổng, nhưng cũng tăng tốc rủi ro
Điều đáng suy ngẫm nhất trong sự cố này là vai trò của trợ lý AI bảo mật Antares. Faav không ngồi thủ công quét từng endpoint; anh xây dựng một trợ lý AI để tự động hóa việc quét mạng và phân tích bề mặt tấn công. Antares kiên trì chạy suốt 10 ngày, phát hiện các đường dẫn bất thường như /v2/Query và ghi lại những phản hồi lạ từ hệ thống. Đây là ví dụ điển hình cho xu hướng mới: AI trở thành “nhân viên dò lỗi” không biết mệt, tăng tốc độ phát hiện lỗ hổng lên nhiều lần.
Tuy nhiên, AI không tự động mang lại an ninh dữ liệu AI tốt hơn nếu doanh nghiệp không kịp thích ứng. Trong câu chuyện Titan, AI chỉ đóng vai trò trinh sát; chính trực giác con người khi đọc phản hồi lỗi JWT đã nhận ra rằng hệ thống không kiểm tra chữ ký. Sự kết hợp giữa trí tuệ nhân tạo và trực giác con người biến một sai sót tưởng chừng nhỏ thành một chuỗi khai thác xác thực hoàn chỉnh. Điều này gửi một thông điệp khó chịu cho giới quản trị an ninh: mọi tổ chức đều phải tính đến khả năng đối thủ cũng có trợ lý AI tương tự, hoặc mạnh hơn, để soi vào từng ngóc ngách hạ tầng của mình.
Từ góc độ chiến lược, doanh nghiệp không thể chỉ nhìn AI như công cụ “phòng thủ”; đó cũng là con dao hai lưỡi. Cùng một lớp công nghệ có thể giúp đội ngũ nội bộ phát hiện lỗ hổng sớm, nhưng cũng có thể được những người như Faav – hoặc tệ hơn, các nhóm tấn công có tổ chức – dùng để tự động hóa việc tìm kiếm cấu hình sai, lỗ hổng JWT Microsoft và các điểm yếu xác thực khác. Nếu quá trình kiểm thử của bạn vẫn thuần thủ công, bạn đang chạy đua bằng chân trần trong khi đối thủ đã đi xe điện.
Bài học an ninh cho doanh nghiệp trong kỷ nguyên an ninh dữ liệu AI
Sự cố Titan không chỉ là một case study kỹ thuật về JSON Web Token; nó là lời nhắc rằng an ninh ứng dụng hiện đại thất bại nhiều nhất ở những chỗ tưởng như hiển nhiên. Khi hệ thống chỉ kiểm tra sự hiện diện của token mà bỏ qua hoàn toàn chữ ký mật mã, toàn bộ mô hình tin cậy đổ sụp. Đây là cảnh báo trực tiếp tới các đội kỹ sư: mọi shortcut trong logic xác thực đều sẽ bị phát hiện, đặc biệt khi đối thủ sở hữu trợ lý AI bảo mật tinh vi.
Từ góc nhìn quản trị, câu chuyện bug bounty Microsoft ở đây cho thấy một mặt tích cực: hệ sinh thái săn lỗi có đạo đức vẫn là tuyến phòng thủ quan trọng khi doanh nghiệp không thể kiểm soát hết mọi sai sót trong hàng triệu dòng mã. Nhưng dựa dẫm hoàn toàn vào cộng đồng bên ngoài là không đủ. Khi an ninh dữ liệu AI trở thành chủ đề trọng tâm, các tổ chức cần chấp nhận một thực tế: AI làm mờ ranh giới giữa tấn công và phòng thủ, và tốc độ là yếu tố quyết định.
Kết luận quan trọng nhất từ sự cố Titan là: AI không làm thay bạn trách nhiệm bảo mật; nó chỉ khuếch đại những gì đã có. Hệ thống của bạn đang an toàn hay đầy lỗ hổng? Nếu logic xác thực yếu, AI của kẻ tấn công sẽ tìm ra nó nhanh hơn bạn nghĩ. Trong một thế giới nơi một thiếu niên 17 tuổi có thể dùng trợ lý AI để mở khóa 17.000 tỷ dòng dữ liệu nội bộ, mọi doanh nghiệp đều phải xem lại giả định cũ về “độ khó” của việc khai thác xác thực và nâng chuẩn bảo vệ của mình lên một mức hoàn toàn mới.