
Từ lỗ hổng JWT Microsoft đến câu chuyện AI bị vũ khí hóa
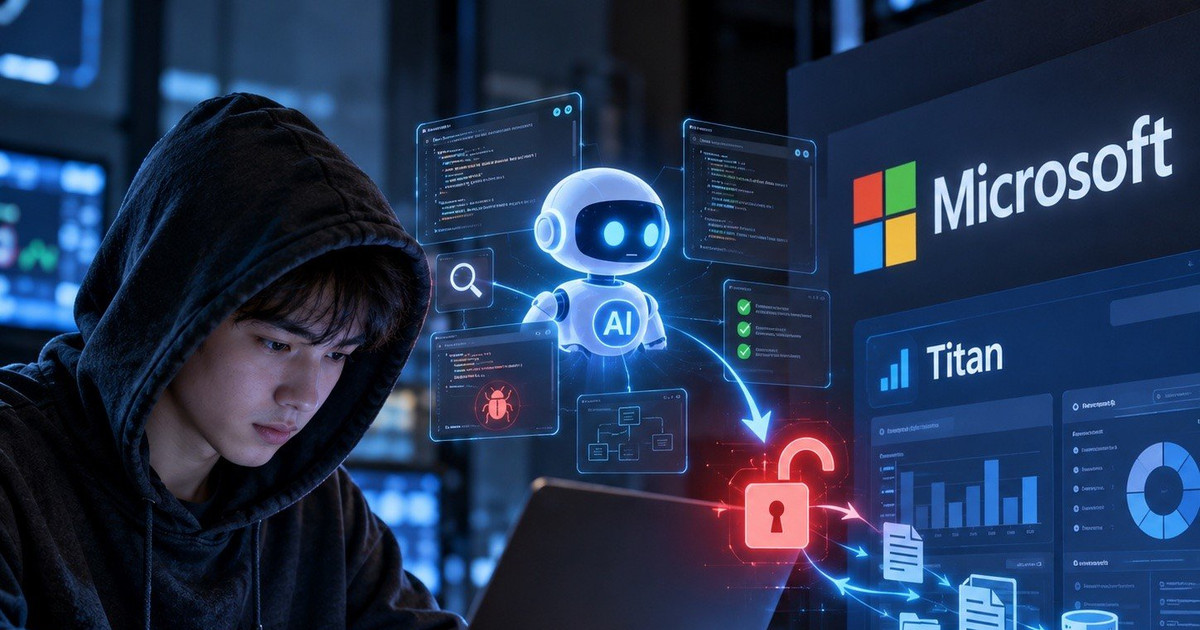
Lỗ hổng JWT Microsoft trên nền tảng phân tích nội bộ Titan là một sai sót xác thực cho phép bỏ qua kiểm tra chữ ký số JSON Web Token, mở đường cho truy cập trái phép vào dữ liệu nhân sự và kho phân tích khổng lồ của tập đoàn trên hạ tầng đám mây Azure, cho thấy trợ lý AI bảo mật có thể bị khai thác cho cả mục đích phòng thủ lẫn tấn công. Điểm gây sốc ở sự cố Titan platform breach không phải là việc Microsoft có lỗi – mọi hệ thống phức tạp đều có – mà là cách lỗi bị phát hiện và khai thác. Một hacker 17 tuổi, biệt danh Faav, đã tự viết trợ lý AI mang tên Antares để tự động hóa việc quét mạng nhằm tìm lỗ hổng an ninh trên các hệ thống lớn như Microsoft, Amazon, Google, Adobe. Điều này gửi đi một thông điệp khó chịu với giới bảo mật: khả năng khai thác AI hacker không còn là đặc quyền của các nhóm tấn công tinh vi, mà đã nằm trong tay một thiếu niên còn đang đi học.
Cửa ngách /v2/Query và lỗ hổng kiến trúc trong xác thực JWT
Về lý thuyết, Titan được bảo vệ bởi VPN nội bộ và cổng định danh Azure Active Directory trước khi xử lý bất kỳ yêu cầu quản trị nào. Nhưng thực tế, Antares đã lần ra một endpoint phụ /v2/Query trên dịch vụ Azure không yêu cầu VPN và hoàn toàn bỏ qua bước đăng nhập Azure AD. Tệ hơn, endpoint này nhận và thực thi trực tiếp câu lệnh SQL từ bên gửi yêu cầu. Khi Faav gửi truy vấn, máy chủ chỉ trả về lỗi thiếu JSON Web Token, và đó là lúc bản chất lỗ hổng JWT Microsoft lộ diện. Thay vì xác minh chữ ký số bằng khóa bí mật hoặc khóa công khai như chuẩn an toàn, hệ thống Titan chỉ kiểm tra xem chuỗi JWT có hiện diện trong tiêu đề yêu cầu rồi cho qua, bỏ hẳn bước kiểm tra chữ ký. Nói thẳng: đây không phải lỗi "biến thể mới" gì của JWT, mà là một sai sót kiến trúc sơ đẳng khiến mọi token giả mạo đều có thể được chấp nhận.
| Tiêu chí | Quy trình chuẩn | Titan platform breach |
|---|---|---|
| Kiểm tra sự hiện diện Token | Có, nhưng chỉ là bước đầu trong chuỗi xác thực | Có kiểm tra, nhưng được xem như điều kiện duy nhất |
| Xác minh chữ ký JWT (Signature) | Bắt buộc dùng khóa mã hóa để loại bỏ token giả | Bị bỏ qua hoàn toàn, không có xác minh mật mã |
| Khả năng phân quyền | Giới hạn theo quyền người dùng trong Payload | Cho phép tự gán quyền quản trị viên cao nhất trong token giả |
| Thực thi lệnh SQL | Dựa trên phân quyền, thường bị giới hạn | Thực thi trực tiếp truy vấn SQL tùy ý qua /v2/Query |
Antares: trợ lý AI bảo mật hay công cụ tấn công được tự động hóa?
Antares được Faav thiết kế như một trợ lý AI bảo mật, nhiệm vụ là kiên trì quét và phân tích bề mặt tấn công của các hệ thống lớn. Trên Titan, công cụ này đã quét liên tục trong 10 ngày để phát hiện endpoint bất thường /v2/Query, mà không gây gián đoạn hệ thống. Đây là minh chứng rõ ràng: AI là công cụ lý tưởng cho các tác vụ lặp, nhặt nhạnh chi tiết mà con người thường bỏ sót. Nhưng AI không tự trở thành lỗ hổng; chính cách ta dùng nó mới biến nó thành vũ khí. Trong vụ Titan platform breach, AI đóng vai trò trinh sát, còn bước khai thác lỗ hổng JWT Microsoft lại dựa trên trực giác và kỹ năng kiểm thử thâm nhập của chính hacker. Nhận ra phản hồi lỗi JWT không giống quy trình chuẩn, Faav đã thử tạo token giả, tự gán quyền quản trị viên và gửi lại. Máy chủ lập tức chấp nhận và cấp toàn quyền thao tác cơ sở dữ liệu. Một câu nói của Faav tóm gọn bài học này: "Sự kiên trì của trợ lý Antares trong 10 ngày kết hợp với một phán đoán trực giác của con người đã giúp phát hiện ra lỗ hổng".
Quy mô Titan platform breach và cái giá của một sai sót "sơ đẳng"
Khi token giả mạo mang quyền quản trị viên được chấp nhận, cánh cửa Titan gần như mở toang. Faav đã thâm nhập danh sách chi tiết của 25.000 nhân viên Microsoft, kèm theo biểu đồ tổ chức và báo cáo nội bộ. Quan trọng hơn, quyền truy cập này cho phép hacker đào sâu vào phân khu lưu trữ dữ liệu phân tích của Bing, nơi lưu tới 17.000 tỷ dòng dữ liệu trên nền tảng Titan. Đây không chỉ là vài bảng log, mà là bức tranh toàn cảnh về luồng sử dụng, hành vi và vận hành nội bộ – nếu rơi vào tay nhóm tấn công có chủ đích, hậu quả sẽ rất khó lường. Điều đáng nói là toàn bộ Titan platform breach bắt nguồn từ một mắt xích đơn giản: bỏ qua xác minh chữ ký JWT. Một thay đổi cấu hình đúng chuẩn đã có thể chặn đứng kịch bản giả mạo quyền cao nhất. Thay vì thế, hệ thống chấp nhận mọi token "trông có vẻ đúng". Vụ việc không chỉ phơi bày rủi ro kỹ thuật, mà còn cho thấy khoảng cách đáng lo giữa thiết kế an ninh trên giấy và triển khai trong sản phẩm thật.
AI trong an ninh mạng: con dao hai lưỡi đã vào tay thiếu niên
Kết thúc câu chuyện, Faav đã chọn con đường có đạo đức: gửi toàn bộ quy trình cho chương trình săn lỗi nhận thưởng của Microsoft, và lỗ hổng đã được vá. Nhưng việc một học sinh trung học có thể tự viết trợ lý AI bảo mật, rồi dùng nó để khai thác một lỗi kiến trúc trên hạ tầng đám mây của tập đoàn công nghệ lớn nhất thế giới, là tín hiệu rõ ràng về thời đại mới của khai thác AI hacker. AI giúp đội ngũ phòng thủ tự động hóa dò quét, phân tích log, phát hiện bất thường. Cùng lúc, AI giúp bên tấn công làm chính những việc đó, nhưng trên quy mô lớn hơn và với nhịp độ liên tục hơn. Sự kiện Titan cho thấy: khi AI "hạ giá" khả năng thăm dò và khai thác, ranh giới giữa hacker mũ trắng và kẻ tấn công càng mỏng. Thực tế, trong vụ này, hệ thống chỉ được bảo vệ vì người phát hiện là một hacker có ý thức trách nhiệm. Không có AI nào thay thế được đạo đức; nhưng AI đang khiến hậu quả của thiếu đạo đức trở nên lớn hơn bao giờ hết.