
Bắt đầu từ việc biết dữ liệu nào đang đi vào AI
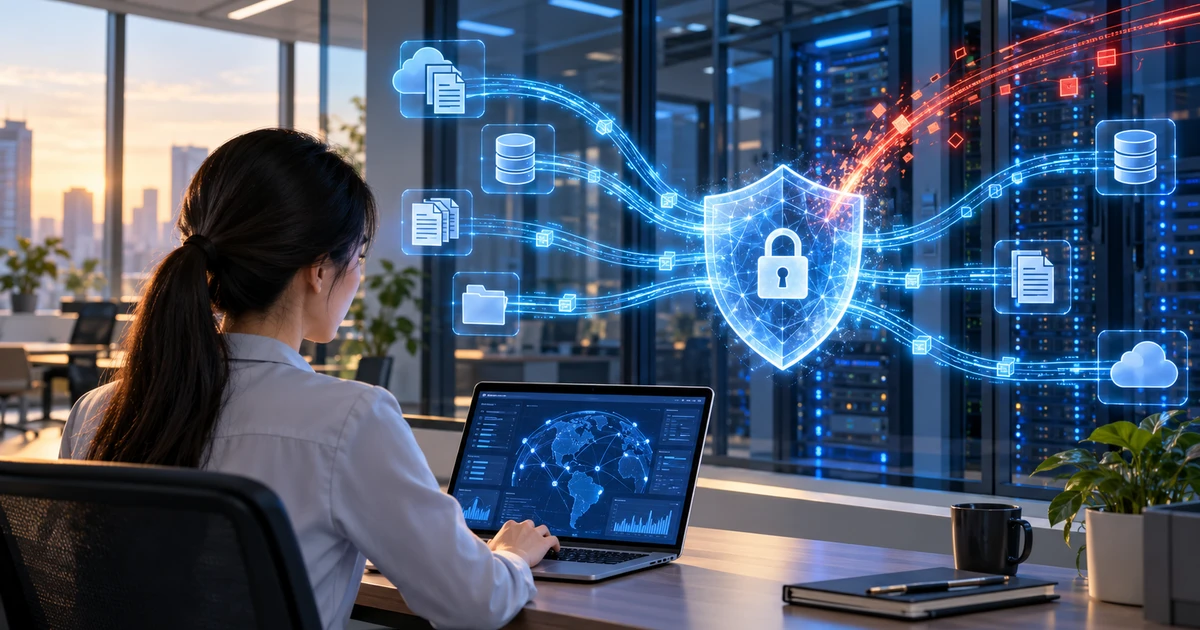
Bảo mật dữ liệu AI là tập hợp chính sách và biện pháp giúp doanh nghiệp kiểm soát tài liệu được đưa vào công cụ trí tuệ nhân tạo, người có thể truy cập, nơi dữ liệu được lưu và cách khôi phục khi có sự cố. Đây không phải việc riêng của bộ phận công nghệ: nếu nhân viên tự chọn công cụ và tải tài liệu lên mà không có quy tắc chung, tổ chức sẽ khó biết thông tin nội bộ đã đi đâu. Doanh nghiệp nên nhận diện những loại tài liệu nhân viên đang đưa vào AI, từ hợp đồng và dữ liệu cá nhân đến tài liệu vận hành, rồi phân loại theo mức độ nhạy cảm. Hợp đồng, thông tin cá nhân và bí mật kinh doanh không nên được đưa vào công cụ AI công cộng khi chưa có biện pháp bảo vệ và sự cho phép phù hợp. Theo khảo sát của Synology, 56,7% doanh nghiệp Việt Nam vẫn lo ngại về bảo mật khi ứng dụng AI, dù 97,6% đã triển khai công cụ bảo vệ dữ liệu. Khoảng cách ấy cho thấy có công cụ chưa đồng nghĩa với việc nắm được dữ liệu đang được sử dụng ra sao.
Làm rõ quyền truy cập và nơi lưu trữ
Một chính sách chia sẻ chỉ có giá trị nếu doanh nghiệp biết ai được xem, sửa, gửi đi hoặc quản trị từng nhóm dữ liệu. Hãy gắn quyền truy cập dữ liệu với nhiệm vụ thực tế, thay vì cấp quyền rộng cho thuận tiện; đồng thời giới hạn phạm vi và thời hạn của liên kết chia sẻ. Cần lập bản đồ các nơi đang lưu dữ liệu doanh nghiệp, gồm máy tính nhân viên, hệ thống nội bộ, dịch vụ đám mây và công cụ AI. Với từng dịch vụ AI, doanh nghiệp phải làm rõ thông tin có được dùng để huấn luyện mô hình hay không, lưu ở đâu và được xóa như thế nào. Những câu hỏi này không thể thay bằng giả định chung rằng dữ liệu đã được bảo vệ vì dịch vụ có điều khoản bảo mật. Phân quyền phù hợp, xác thực đa yếu tố cho tài khoản quản trị và rà soát quyền định kỳ giúp giảm nguy cơ một tài khoản bị lộ kéo theo thiệt hại trên diện rộng. Dữ liệu doanh nghiệp là tài sản gắn với hoạt động liên tục, không phải thứ có thể phó mặc cho lựa chọn mặc định của từng nhân viên.
Đặt quy trình chia sẻ thông tin nội bộ
Doanh nghiệp cần quy định rõ công cụ AI nào được phê duyệt, loại thông tin nào được phép đưa vào và ai chịu trách nhiệm rà soát kết quả. Quy trình nên bắt đầu bằng phân loại dữ liệu, sau đó xác định trường hợp được chia sẻ, mục đích sử dụng, giới hạn truy cập và thời hạn lưu giữ. Với thông tin nhạy cảm, mặc định nên là không đưa lên dịch vụ bên ngoài khi chưa có phê duyệt và biện pháp bảo vệ phù hợp. Hướng dẫn cần đủ cụ thể để nhân viên nhận biết tài liệu nào phải giữ trong hệ thống nội bộ, cách xử lý khi cần dùng AI và nơi báo cáo nếu lỡ chia sẻ nhầm. Đây là cách biến an toàn thông tin từ khẩu hiệu thành trách nhiệm có thể kiểm tra. Doanh nghiệp cũng nên đánh giá định kỳ việc sử dụng công cụ, bởi quy tắc trên giấy không thể thay thế giám sát hoạt động thực tế. Mục tiêu không phải ngăn mọi ứng dụng AI, mà là cho phép sử dụng trong ranh giới rõ ràng và có người chịu trách nhiệm.
Bảo vệ dữ liệu phải đi cùng khả năng phục hồi
Kiểm soát việc chia sẻ mới chỉ xử lý một phần rủi ro. Doanh nghiệp còn cần biết dữ liệu quan trọng được sao lưu ở đâu, bản sao có tách biệt với môi trường vận hành chính không và liệu có thể khôi phục thành công hay không. Mã độc tống tiền có thể nhắm cả vào hệ thống sao lưu, khiến bản sao tồn tại nhưng không dùng được. Vì thế, doanh nghiệp cần giới hạn quyền quản trị, bảo vệ bản sao khỏi bị sửa hoặc xóa trái phép, giám sát tập trung và kiểm thử khôi phục định kỳ. Một bản sao chưa từng được khôi phục thành công chỉ là giả định về khả năng phục hồi. Các biện pháp bảo vệ và sao lưu cũng phải được tổ chức, vận hành, kiểm tra trong thực tế. Theo ông Antoine Yang, doanh nghiệp cần duy trì nguồn dữ liệu đáng tin cậy và phương án phục hồi phù hợp khi xảy ra gián đoạn, nhất là khi ứng dụng AI mở rộng. Kết luận cần rõ ràng: chỉ nên mở rộng AI khi doanh nghiệp biết dữ liệu đi đâu, ai được phép dùng và hoạt động có thể tiếp tục sau sự cố.