
Một thiết bị đầu cuối có thể mở đường vào cả hệ thống
Laptop bị xâm nhập là thiết bị đầu cuối bị kẻ tấn công chiếm quyền, qua đó có thể dùng các quyền truy cập sẵn có để tiếp cận những thành phần khác trong hệ thống. Trong sự cố tại Binance, sàn xác định máy tính của một kỹ sư DevOps là điểm xâm nhập ban đầu.
Đây là lời cảnh báo đáng chú ý với mọi tổ chức vận hành hạ tầng số: ranh giới an ninh không nằm riêng ở máy chủ hay ví tài sản, mà còn ở thiết bị mà nhân viên dùng để kết nối với chúng. DevOps tham gia phát triển, triển khai và vận hành hệ thống; vì thế, máy tính của họ có thể mở lối tới những môi trường đặc quyền. Theo đánh giá sơ bộ của Binance, kẻ tấn công đã khai thác quyền truy cập từ máy tính kỹ sư để can thiệp vào một thành phần phần mềm nội bộ.
Tuy nhiên, cần phân biệt điều đã được xác định với điều còn đang điều tra: Binance chưa công bố cách chiếc laptop bị xâm nhập, quyền cụ thể nào bị lợi dụng hay cơ chế nào cho phép lệnh rút trái phép được thực hiện. Vì vậy, đây là hướng điều tra sơ bộ, chưa phải kết luận kỹ thuật cuối cùng.
Từ máy tính kỹ sư DevOps đến giao dịch trái phép
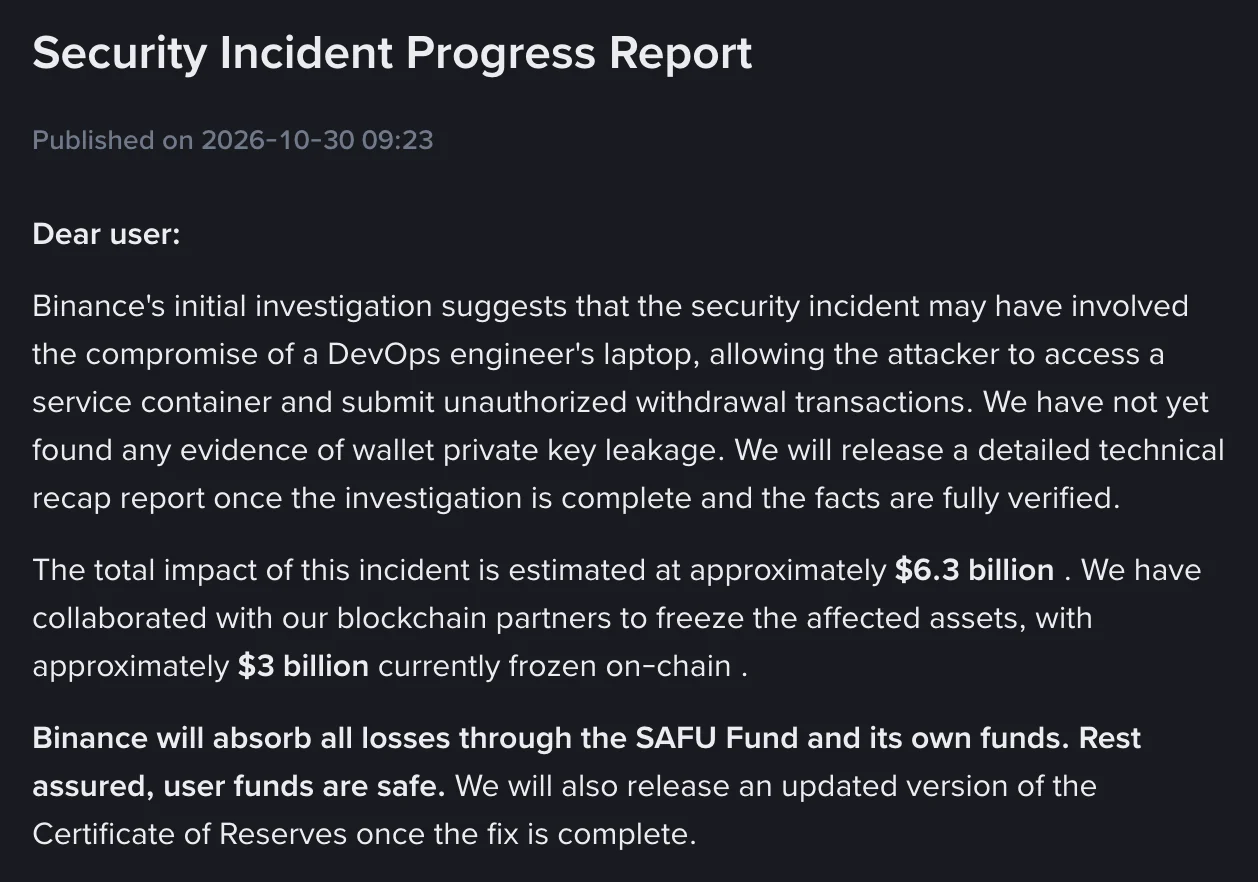
Theo diễn giải ban đầu, đường đi của cuộc tấn công Binance không nhất thiết bắt đầu bằng việc đánh cắp khóa riêng của ví. Máy tính kỹ sư DevOps bị xâm nhập có thể đã tạo điều kiện để tin tặc truy cập một service container, tức môi trường chạy một dịch vụ phần mềm, rồi gửi các giao dịch rút tiền không được cấp phép.
Binance cho biết chưa tìm thấy bằng chứng khóa riêng của ví tiền mã hóa bị rò rỉ. Chi tiết này không khiến sự cố nhẹ đi; ngược lại, nó nhấn mạnh rằng kiểm soát khóa riêng thôi chưa đủ nếu một thiết bị được quyền tiếp cận hạ tầng có thể bị chiếm quyền. Bảo mật laptop trong môi trường kỹ thuật vì vậy phải được xem là một phần của bảo vệ hệ thống, không phải việc riêng của từng nhân viên.
Nguồn tin mô tả tổng giá trị tài sản bị ảnh hưởng theo ước tính của Binance là 6,3 tỷ USD. Con số này cho thấy vì sao một điểm yếu ở đầu cuối có thể trở thành rủi ro cấp hệ thống. Nhưng dữ kiện hiện có chưa giải thích chính xác chuỗi kiểm soát nào đã thất bại; kết luận vội vàng sẽ vượt quá những gì thông báo sơ bộ xác nhận.
Ứng phó khẩn cấp và những câu hỏi chưa có lời đáp
Trong quá trình kiểm tra bảo mật, Binance tạm đình chỉ nạp và rút tiền, đồng thời thu hồi quyền cấp phép liên quan đến địa chỉ bị ảnh hưởng. Đây là biện pháp kiềm chế rủi ro trong lúc điều tra, nhưng bản thân việc tạm dừng giao dịch không thay thế được câu trả lời về cách quyền truy cập đã bị lạm dụng.
Sàn cam kết dùng quỹ SAFU cùng nguồn lực tài chính nội bộ để bù đắp toàn bộ tổn thất. Cam kết này quan trọng với khách hàng, song bài học dài hạn nằm ở việc tìm ra đường xâm nhập, xác định phạm vi ảnh hưởng và ngăn một thiết bị đầu cuối trở thành cầu nối vào thành phần vận hành nhạy cảm.
Binance cho biết sẽ công bố báo cáo phân tích toàn diện sau khi hoàn tất điều tra và xác minh dữ kiện. Cho tới khi báo cáo ấy được đưa ra, chưa thể kết luận laptop bị xâm nhập bằng cách nào hay những lớp kiểm soát cụ thể nào đã không ngăn được giao dịch. Doanh nghiệp có thể rút ra nguyên tắc ngay lúc này: máy tính của nhân sự kỹ thuật phải được coi là một phần của chuỗi an ninh, bởi sức mạnh của hệ thống phụ thuộc cả vào những mắt xích nằm ngoài máy chủ.