
Homebrew giả mở đầu chuỗi xâm nhập
Mã độc Homebrew là phần mềm lập trình bị chỉnh sửa để cài mã độc, biến một công cụ phục vụ công việc thành điểm khởi đầu cho kẻ tấn công xâm nhập hệ thống. Trong vụ tấn công Binance, đây không phải một cú đánh bất ngờ mà là bước đầu của kế hoạch chuẩn bị kéo dài nhiều tháng.
Theo Binance, nhóm tấn công bắt đầu chuẩn bị từ tháng 6 và nhắm vào một kỹ sư của sàn bằng cách dụ người này tải phiên bản Homebrew độc hại. Kỹ sư thuộc nhóm phát triển ví đã tìm phần mềm hỗ trợ công việc, nhưng thứ được tải xuống lại mở đường cho đối phương tiếp cận môi trường nội bộ.
Điểm đáng lo không chỉ là phần mềm giả mạo có thể lọt qua sự cảnh giác của một nhân viên kỹ thuật. Đáng lo hơn, kẻ tấn công biến quy trình tuyển dụng và công cụ nghề nghiệp thành phương tiện xâm nhập, khiến một thao tác quen thuộc trông như lựa chọn hợp lý.
Phát hiện mã độc chưa xóa hết rủi ro
Đội ngũ an ninh mạng của Binance phát hiện và loại bỏ mã độc, đồng thời thay thiết bị bị ảnh hưởng. Nhưng xử lý được điểm nhiễm ban đầu không đồng nghĩa với việc xóa sạch hậu quả: theo công bố của sàn, nhóm tấn công đã thu thập thông tin về kỹ sư này, đồng nghiệp và bộ phận phụ trách hệ thống ví.
Đây là mắt xích khiến vụ việc đáng chú ý hơn một trường hợp tải nhầm phần mềm. Thông tin nội bộ có thể giúp kẻ tấn công hiểu ai làm gì, nhóm nào nắm quyền truy cập quan trọng và cách tạo một câu chuyện đủ thuyết phục để tiếp cận mục tiêu tiếp theo. Việc phát hiện sự cố vẫn cần thiết, nhưng nếu chỉ nhìn vào máy tính đã bị nhiễm thì tổ chức có thể bỏ sót dữ liệu trinh sát đã bị lấy đi.
Lời mời phỏng vấn trở thành lớp ngụy trang
Đến tháng 9, nhóm tấn công tiếp cận một kỹ sư khác qua nền tảng tuyển dụng hợp pháp, giả làm nhà tuyển dụng và tổ chức phỏng vấn trực tuyến cho một công ty không có thật. Sau khi tạo lòng tin bằng hình ảnh và video trên mạng xã hội, chúng yêu cầu ứng viên tải bài kiểm tra lập trình có chứa mã độc vào máy tính công ty.
Cách dựng chuyện này cho thấy phần mềm giả mạo không nhất thiết phải mang hình thức một ứng dụng lạ mắt hay lời mời đáng ngờ. Nó có thể xuất hiện như bài tập chuyên môn trong một quy trình tuyển dụng tưởng bình thường. Theo Binance, mã độc sử dụng kỹ thuật che giấu tinh vi để kết nối với hệ thống nội bộ.
Bài học ở đây không phải là mọi lời mời phỏng vấn đều nguy hiểm, mà là danh tính trực tuyến và bối cảnh hợp lý không thể thay thế việc xác minh tệp được yêu cầu cài đặt. Kẻ tấn công đã khai thác chính sự tin cậy giữa người làm kỹ thuật và quy trình nghề nghiệp quen thuộc.
Từ quyền truy cập đến cuộc tấn công
Ngày 20 tháng 10, kẻ tấn công tiếp tục khai thác các máy tính đã bị xâm nhập và công cụ trí tuệ nhân tạo nội bộ để mở rộng quyền truy cập, đồng thời chiếm quyền kiểm soát phần mềm của hai kỹ sư khác. Chín ngày sau, mã độc được kích hoạt, dẫn đến cuộc tấn công ngày 29 tháng 10.
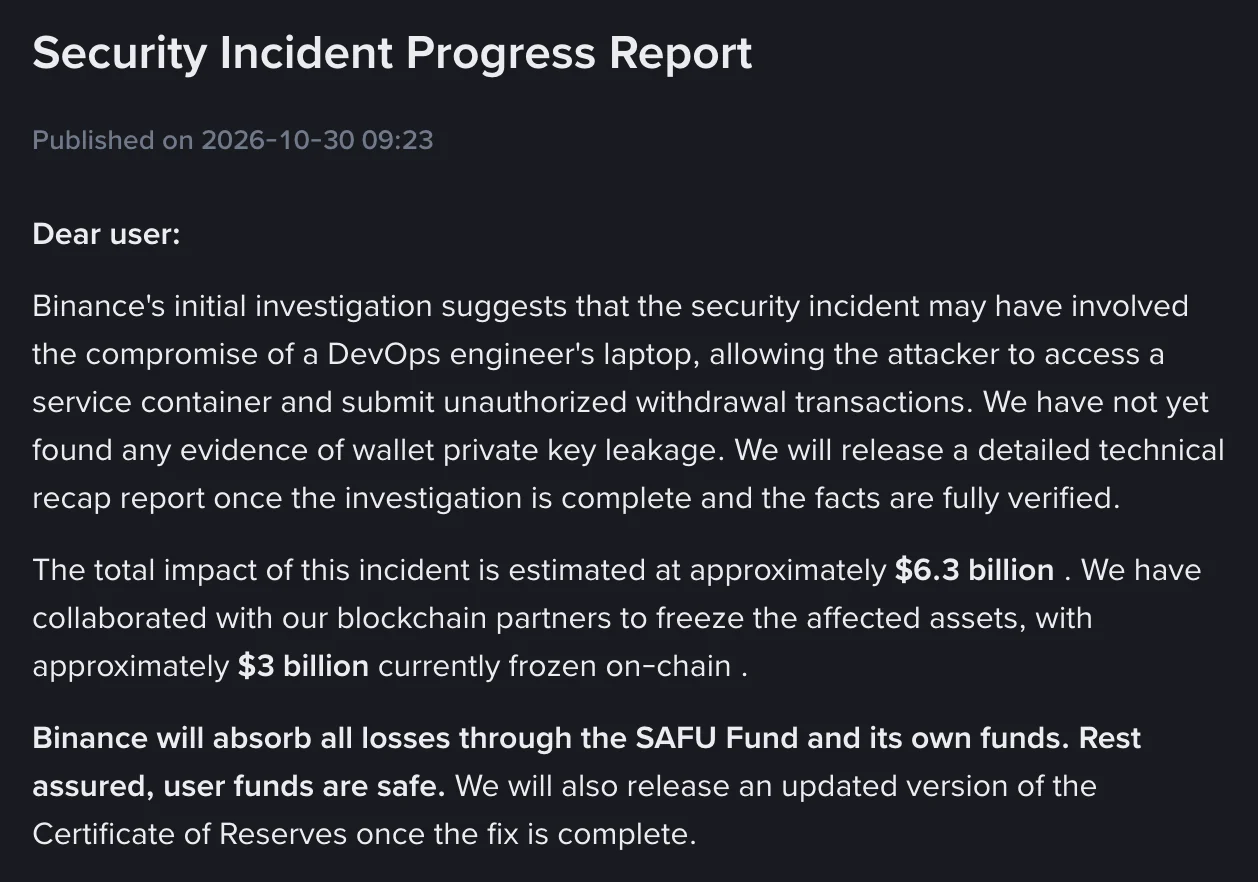
Theo Binance, phần lớn tài sản bị ảnh hưởng đã bị lấy đi trong khoảng 20 phút; sàn cho biết đã phong tỏa khoảng 2,85 tỷ USD và bồi hoàn 98% số tài sản bị ảnh hưởng. Nhóm TraderTraitor được Cục Điều tra Liên bang Mỹ nêu là bên thực hiện vụ tấn công.
Chuỗi sự kiện cho thấy đây là một chiến dịch kết hợp trinh sát, lừa đảo tuyển dụng và mã độc, chứ không phải một lần vượt qua hàng rào kỹ thuật đơn lẻ. Kết luận cần nhớ rất rõ: bảo vệ hệ thống không thể chỉ dựa vào việc phát hiện mã độc sau khi nó xuất hiện; con người, thiết bị và quy trình cấp quyền đều là một phần của an ninh mạng.