
AI đang thay đổi bản chất lừa đảo di động như thế nào?
Lừa đảo di động AI là hình thức tấn công trên điện thoại thông minh trong đó kẻ gian dùng trí tuệ nhân tạo để giả giọng, tạo nội dung, sinh ảnh hoặc video deepfake, cá nhân hóa kịch bản lừa đảo dựa trên dữ liệu của nạn nhân, từ đó khiến thông điệp trông thuyết phục hơn và ép nạn nhân tự cung cấp tiền hoặc thông tin đăng nhập. Bức tranh hiện tại khá rõ: số người dùng gặp nguy cơ có thể không tăng mạnh, nhưng số lượt tấn công trên mỗi người lại đang bùng nổ. Theo một báo cáo, số lượt phát hiện mối đe dọa di động trung bình trên mỗi người dùng bị ảnh hưởng tại 8 thị trường châu Á - Thái Bình Dương đã tăng 49%, từ 4,9 lên 7,3 lượt. Điều này cho thấy tội phạm mạng không bắn đại trà nữa, mà bám sát từng cá nhân và khai thác hành vi rất cụ thể.
Từ mã độc đến deepfake giả giọng: Kho vũ khí mới của tội phạm
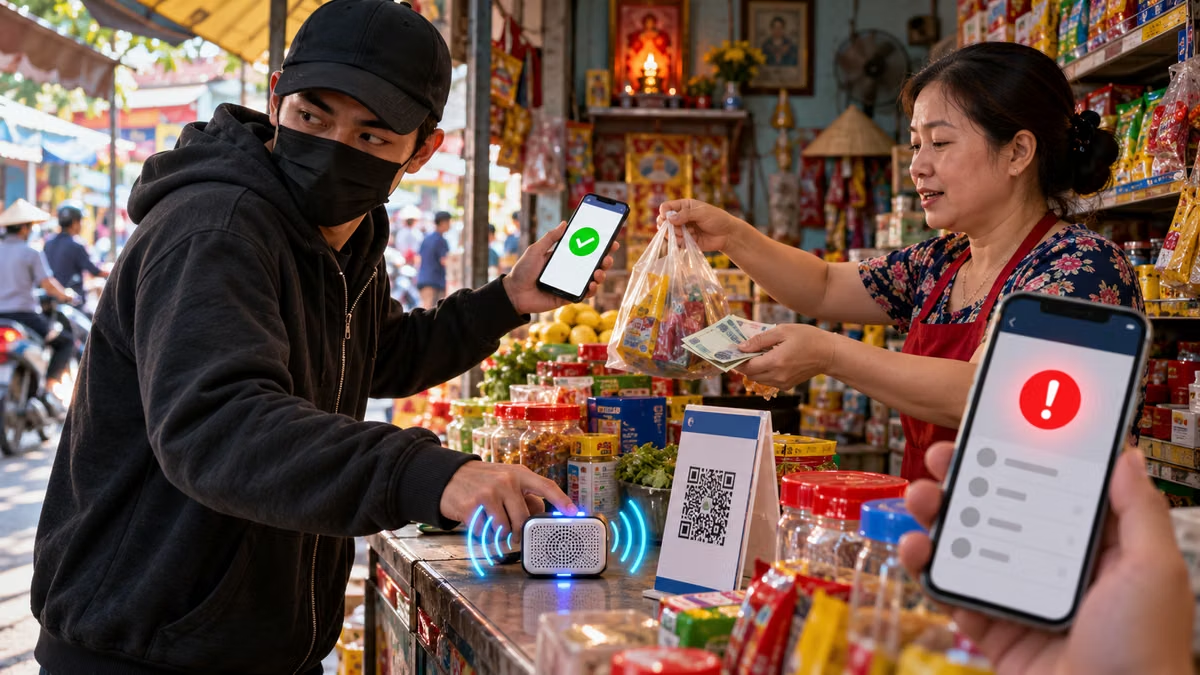
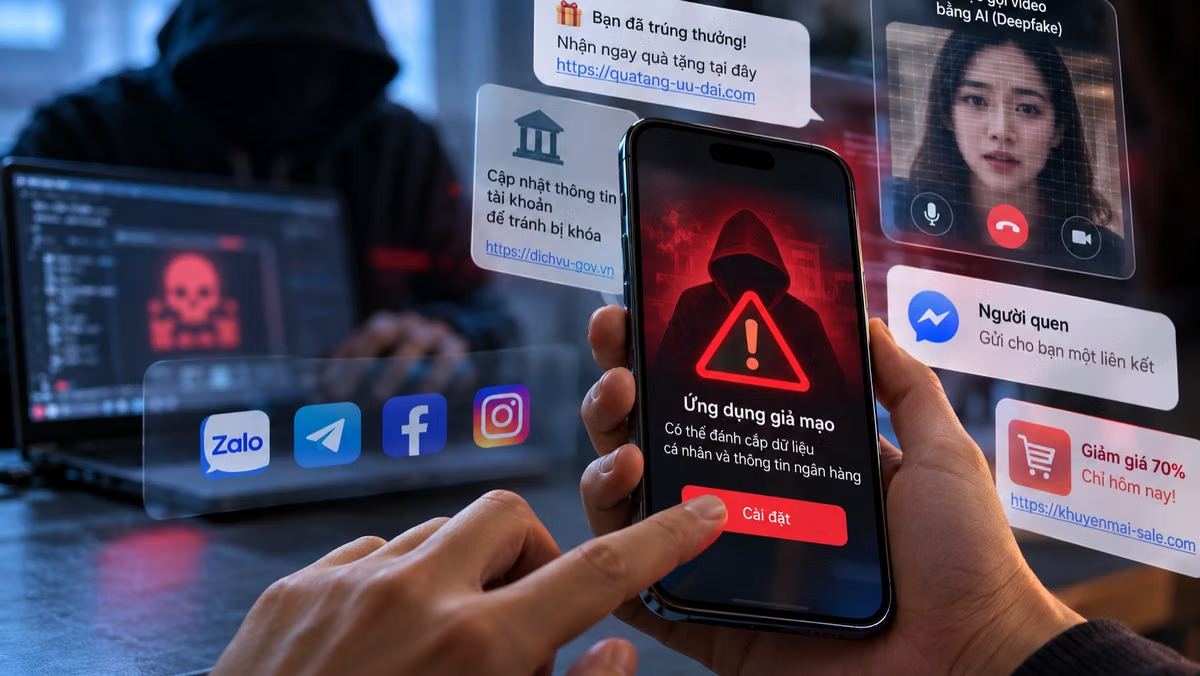
Điều đáng sợ không phải là số lượng chiêu trò, mà là cách chúng kết hợp với AI để đánh đúng tâm lý người dùng di động. Ở lớp hạ tầng, các mối đe dọa như Trojan Rewardsteal giả dạng ứng dụng nhận thưởng để đánh cắp dữ liệu và Trojan Thamera chiếm quyền điều khiển thiết bị để tạo tài khoản giả mạo cho thấy chiếc điện thoại có thể bị biến thành công cụ của kẻ gian. Trên đó, AI được dùng để soạn tin nhắn lừa đảo thuyết phục hơn, giả giọng quen thuộc và tạo video deepfake giả mạo người thân hoặc cơ quan chức năng. Trong khảo sát, 42% nạn nhân nghĩ rằng AI được dùng để soạn tin nhắn, 31% phát hiện giọng nói được tạo hoặc sao chép bằng AI, và 25% cho rằng hình ảnh hoặc video deepfake đã được sử dụng. Khi những công cụ deepfake giả giọng này chồng lên các khuyến mãi giả, website lừa đảo, quảng cáo độc hại hay khảo sát giả, ranh giới giữa thật và giả trên màn hình di động gần như biến mất.
APAC: Tấn công ít người hơn nhưng "đánh dồn" vào từng tài khoản
Số liệu cho thấy khu vực châu Á – Thái Bình Dương đang là chiến trường trọng điểm của lừa đảo di động AI. Trung bình mỗi người dùng bị ảnh hưởng tại 8 thị trường APAC ghi nhận 7,3 lượt phát hiện mối đe dọa, tăng 49% so với 4,9 lượt trước đó. Cả 8 thị trường đều chứng kiến số lượt phát hiện trên mỗi người dùng tăng, phản ánh rõ xu hướng tấn công tập trung hơn vào từng cá nhân thay vì quét diện rộng. Ấn Độ và Indonesia hiện dẫn đầu về tổng số lượt phát hiện, lần lượt đạt 18.187 và 15.163 lượt. Một số thị trường còn cho thấy mức độ tập trung cực đoan: ở Thái Lan, số lượt phát hiện trên mỗi người dùng bị ảnh hưởng tăng từ 3 lên tới 11,9. Nói thẳng: nếu bạn dùng di động trong khu vực này, hãy mặc định mình là mục tiêu, chứ không phải người ngoài cuộc.
Vì sao người dùng thua thiệt trong cuộc đua với AI lừa đảo?
Điểm yếu lớn nhất của chúng ta không phải công nghệ, mà là cảm xúc. Kẻ gian hiểu điều đó và dùng AI để "đóng vai" những người ta tin. Khi giọng nói giống hệt con, cháu hay đồng nghiệp vang lên, cộng với bối cảnh khẩn cấp được dựng sẵn, đa số sẽ phản ứng theo bản năng chứ không kịp kiểm chứng. Các nghiên cứu cho thấy nhiều nạn nhân tin rằng kẻ gian đã dùng tin nhắn do AI soạn, giọng nói giả mạo và video deepfake để lừa họ. Đáng lo hơn, 52% các vụ lừa đảo thành công qua tin nhắn diễn ra trong chưa đầy 30 phút kể từ lần tiếp cận đầu tiên cho tới khi tiền hoặc dữ liệu bị chiếm đoạt. Trong nửa giờ đó, nạn nhân không thua vì thiếu kiến thức, mà vì bị AI khai thác sự vội vã, sợ hãi và lòng tin đặt sai chỗ.
5 bước thực tế để bảo vệ tài khoản di động trước lừa đảo AI
Trong cuộc chơi này, mục tiêu của bạn không phải là an toàn tuyệt đối, mà là khiến tài khoản đủ khó xâm nhập để kẻ gian bỏ cuộc.
- Bật xác thực hai yếu tố (MFA) trên mọi ứng dụng nhắn tin, email, mạng xã hội và dịch vụ trực tuyến có hỗ trợ; điều này biến mật khẩu thành chỉ một lớp phòng thủ, không phải tất cả.
- Kiểm tra kỹ nguồn gốc ứng dụng trước khi tải; chỉ cài từ kho chính thống, đọc đánh giá và xem nhà phát triển. Đừng tin các ứng dụng hứa thưởng, hoàn tiền hoặc quà tặng "ngon ăn".
- Xem lại quyền truy cập của ứng dụng đang cài: quyền đọc SMS, truy cập danh bạ, điều khiển thiết bị… nếu không hợp lý, hãy thu hồi hoặc gỡ bỏ.
- Không nhấp vào liên kết lạ trong SMS, ứng dụng nhắn tin, mạng xã hội, tin tuyển dụng hoặc chương trình tặng tiền điện tử. Luôn kiểm tra kỹ địa chỉ liên kết và tên miền dễ bị gõ sai.
- Cập nhật hệ điều hành, ứng dụng thường xuyên và dùng giải pháp bảo mật di động uy tín để phát hiện sớm Trojan và các mối đe dọa khác.
Lừa đảo di động AI đang ở thế thượng phong, nhưng người dùng không vô lực. Kịch bản lừa đảo có thể thông minh hơn, song một tài khoản được bảo vệ tốt bằng xác thực hai yếu tố, thói quen bấm link thận trọng và ý thức nghi ngờ mọi "tin mừng" đến từ mạng sẽ khó bị đánh bại. Cuối cùng, hãy coi mọi cuộc gọi hoặc tin nhắn khẩn cấp yêu cầu chuyển tiền là nghi vấn, đặc biệt khi xuất hiện giọng nói và hình ảnh quá hoàn hảo – vì khả năng cao đó là deepfake giả giọng, chứ không phải người thân của bạn.