
Tự động tải mã nguồn lên cloud: rủi ro bảo mật AI bị xem nhẹ
Rủi ro bảo mật AI trong doanh nghiệp là tình huống các công cụ hỗ trợ lập trình và trợ lý thông minh tự động tải dữ liệu nhạy cảm, đặc biệt là mã nguồn doanh nghiệp và tài liệu nội bộ, lên hạ tầng cloud hoặc dịch vụ AI công cộng thông qua cấu hình mặc định, khi lập trình viên không hề nhận thức rõ việc truyền dữ liệu và không được giải thích minh bạch về những gì rời khỏi máy, điểm đến, thời gian lưu trữ và quyền truy cập tương ứng. Đây không phải câu chuyện giả định. Khi một trợ lý mã có thể “đóng gói toàn bộ repository và gửi tới nơi tôi không hề phê duyệt rõ ràng”, vấn đề không nằm ở mô hình AI, mà là lỗi kiến trúc an ninh: đặc quyền được cấp quá rộng, quyền truy cập hệ thống file và mạng gần như không giới hạn.
Cái nguy hiểm ở đây là mọi thứ diễn ra trong im lặng. Nhà phát triển bật tính năng hỗ trợ code để tăng năng suất, nhưng phía sau là cơ chế tải dữ liệu lên cloud theo mặc định, với mức quyền tối đa chứ không phải tối thiểu. Kết quả: mã nguồn doanh nghiệp, cấu hình bí mật, dữ liệu khách hàng… có thể bị gửi đến bên thứ ba ngay khi công cụ AI bắt đầu hoạt động, mà không có bất kỳ vòng xét duyệt nào từ bộ phận an ninh hay pháp chế. Cộng thêm hiện tượng Shadow AI – nhân sự tự đưa mã nguồn chưa phát hành và báo cáo tài chính lên dịch vụ AI công cộng dưới danh nghĩa “tiện lợi” – doanh nghiệp đang mở rộng bề mặt tấn công mà không hay biết.

Cấu hình công cụ AI: mặc định nguy hiểm hơn hành vi cố ý
Điều đáng nói là rủi ro bảo mật AI hiện nay ít đến từ ý đồ xấu của lập trình viên, mà chủ yếu xuất phát từ cấu hình công cụ AI được bật sẵn ở chế độ “thoải mái” hơn là “an toàn”. Người dùng “thường không có ý định làm lộ dữ liệu. Họ chỉ muốn hoàn thành công việc nhanh hơn”, nhưng chính sự tiện lợi đó khiến họ bỏ qua câu hỏi: dữ liệu đi đâu, ai giữ, và giữ bao lâu. Ở tầng kỹ thuật, hệ thống chạy local cũng không an toàn hơn nếu trợ lý AI được cấp quyền truy cập toàn bộ filesystem và kết nối mạng không kiểm soát. Chỉ cần một đặc quyền lỏng lẻo, kẻ xấu có thể thao túng trợ lý ảo bóc trần kho dữ liệu tối mật hoặc kích hoạt tiến trình ngoài luồng mà không tạo tiếng động. Dưới góc độ kiến trúc, đây là lỗi thiết kế quyền truy cập và chính sách dữ liệu, không phải lỗi “AI quá thông minh”.
Rủi ro tăng lên khi công cụ AI hỗ trợ lập trình được tích hợp sâu vào quy trình DevOps mà không có kiểm toán bảo mật tương ứng. Mã nguồn doanh nghiệp vốn là tài sản chiến lược, nhưng lại bị xem như “nguyên liệu” để AI phân tích, tối ưu code, gợi ý refactor… Nếu cấu hình công cụ AI mặc định cho phép thu thập toàn bộ repository và gửi về máy chủ mà không cần xác nhận từng lần, doanh nghiệp đã chấp nhận kịch bản rò rỉ dữ liệu ở cấp độ hệ thống. Nói cách khác, mặc định nguy hiểm hơn hành vi cố ý: một lập trình viên gửi một file lên AI là tình huống quản trị còn xử lý được, nhưng một công cụ âm thầm đồng bộ cả kho code lên cloud mới là tai nạn chiến lược.

Prompt Injection và Shadow AI: AI trở thành “hacker vô hình”
Khi doanh nghiệp để công cụ AI chạm vào mã nguồn và hệ thống nội bộ, họ không chỉ đối mặt với rò rỉ dữ liệu mà còn mở cửa cho một lớp tấn công mới: Prompt Injection. Đây là kiểu tấn công mà tin tặc dùng ngôn ngữ tự nhiên để thao túng đầu vào và khiến AI thực hiện lệnh trái phép hoặc ngoài ý muốn, thông qua câu lệnh ẩn trên website hay tài liệu. Một trợ lý AI có quyền đọc repository, tài liệu kỹ thuật, log hệ thống… có thể bị “đầu độc” để tiết lộ bí mật hoặc chạy mã nguy hiểm mà người vận hành không nhận ra. Hiệu ứng cộng hưởng rất rõ: AI hạ chuẩn kỹ năng cần thiết để tiến hành tấn công; bất kỳ kẻ xấu nào cũng có thể phóng thích chiến dịch quy mô lớn bằng vài câu lệnh. Trong môi trường mà đặc quyền của tác tử thông minh không được siết chặt, mỗi yêu cầu tới công cụ AI lại là một cơ hội để mã độc tự động hoá len vào quy trình và phá vỡ mọi rào cản kỹ thuật truyền thống.
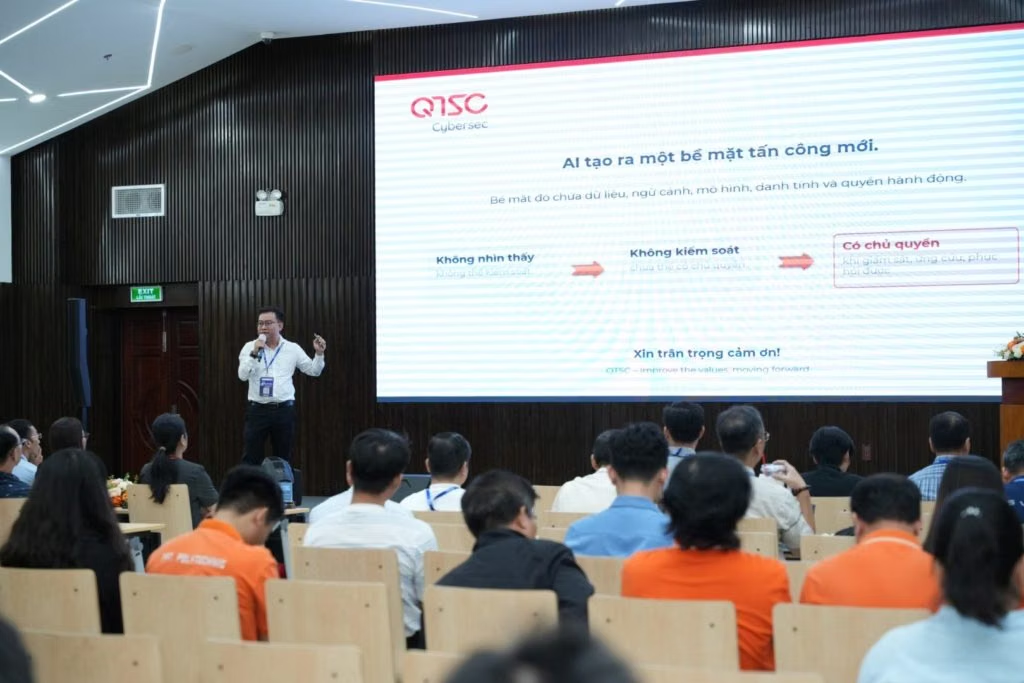
Song song đó, Shadow AI biến các nhân viên bình thường thành “điểm cuối rủi ro” mới. Dưới vỏ bọc sự tiện lợi, họ ném mã nguồn chưa phát hành, báo cáo tài chính, thông tin định danh khách hàng lên không gian AI công cộng. Ngay tại thời điểm dữ liệu được đưa lên một dịch vụ AI công cộng, tổ chức đã mất khả năng kiểm soát. Điều nguy hiểm là mọi việc thường diễn ra ngoài tầm mắt bộ phận CNTT: không có chính sách, không có AI Gateway kiểm soát, không có nguyên tắc đặc quyền tối thiểu cho từng trợ lý và agent thông minh. Kết quả là doanh nghiệp tạo ra một bề mặt tấn công mới rộng hơn cả hệ thống chính thức, nơi kẻ tấn công có thể lợi dụng AI như một “hacker vô hình” len lỏi vào mọi quy trình.
Doanh nghiệp nên làm gì ngay: từ cấu hình công cụ AI đến chiến lược bảo vệ dữ liệu
Nếu tiếp tục tích hợp AI theo kiểu “cứ bật rồi tính sau”, doanh nghiệp đang tự mời rủi ro bảo mật AI vào trọng tâm hệ thống. Cần đảo ngược tư duy: mọi tác tử thông minh phải bắt đầu với quyền tối thiểu, không phải tối đa. Khi cho AI truy cập mã nguồn doanh nghiệp, phải có công khai rõ ràng về dữ liệu rời khỏi máy, điểm đến, thời gian lưu trữ và bên có quyền truy cập. Đây là baseline bắt buộc trước mọi triển khai. Chiến lược bảo vệ dữ liệu không thể là “cấm đoán tuyệt đối” vì sẽ phản tác dụng. Thay vào đó, cần thiết lập các cổng truy cập tập trung (AI Gateway), nơi mọi tương tác với mô hình AI – từ code assistant đến chatbot nội bộ – đều đi qua lớp kiểm soát, ghi log và lọc dữ liệu nhạy cảm. Song song, doanh nghiệp phải ban hành hành lang pháp lý minh bạch về dữ liệu nào được phép đưa lên dịch vụ AI, dữ liệu nào phải ở lại on-prem.
Ba nhóm hành động cần ưu tiên: Thứ nhất, kiểm toán toàn bộ cấu hình công cụ AI đang dùng: quyền filesystem, thông số mạng, cơ chế đồng bộ repository, chính sách lưu trữ và chia sẻ mã nguồn doanh nghiệp. Mục tiêu là tắt mọi tính năng tự động tải dữ liệu lên cloud không có sự phê duyệt rõ ràng. Thứ hai, thiết kế chiến lược bảo vệ dữ liệu xoay quanh nguyên tắc đặc quyền tối thiểu cho từng agent và tài khoản kỹ thuật, áp dụng triệt để trong cả hệ thống chính thức lẫn kịch bản Shadow AI. Thứ ba, huấn luyện lập trình viên và nhân sự nghiệp vụ nhận diện rủi ro: từ Prompt Injection đến thói quen copy-paste dữ liệu nhạy cảm lên dịch vụ AI công cộng. Công nghệ có thể hỗ trợ giám sát và vá lỗ hổng theo thời gian thực, nhưng “phanh gấp” cuối cùng luôn phải nằm trong tay con người.