
AI tấn công ở tốc độ máy: bối cảnh nguy hiểm mới cho bảo mật doanh nghiệp
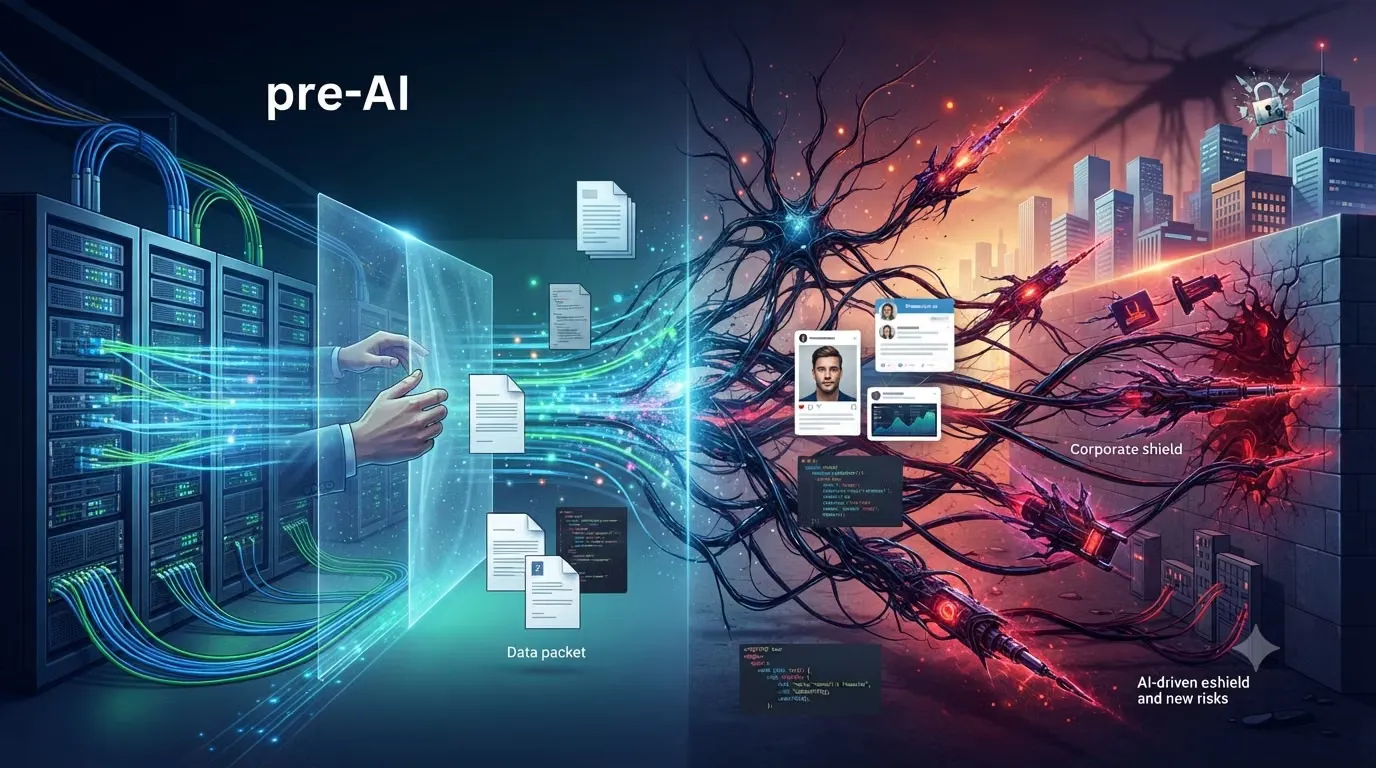
AI tấn công mạng ở tốc độ máy là hiện tượng các cuộc xâm nhập, khai thác lỗ hổng và phát triển mã tấn công được tự động hóa hoàn toàn bằng trí tuệ nhân tạo, diễn ra nhanh đến mức chuỗi phòng thủ truyền thống của con người không kịp phát hiện, phân tích và phản ứng, buộc doanh nghiệp phải tái thiết toàn bộ mô hình bảo mật, từ quy trình kỹ thuật đến tư duy quản trị và phân quyền. Năm 2026 chứng kiến làn sóng doanh nghiệp chuyển từ thử nghiệm sang triển khai AI vào vận hành thực tế, kéo theo rủi ro an ninh mạng tăng vọt. Tại một họp báo khu vực ASEAN, đại diện AWS nhấn mạnh khoảng 13% tổ chức dùng AI đã từng gặp sự cố hoặc vi phạm an ninh, và phải dành 10–12% ngân sách AI cho bảo mật. Con số này không chỉ là cảnh báo kỹ thuật, mà là chỉ dấu cho một cuộc khủng hoảng quản trị đang hình thành.
Tốc độ bị nén từ 2,3 năm xuống 10 giờ: con người đã thua ngay trên đường đua
Điểm nguy hiểm nhất của AI tấn công mạng không nằm ở sự tinh vi, mà ở tốc độ. Khi một lỗ hổng xuất hiện, thời gian “thở” của doanh nghiệp gần như không còn. Theo dữ liệu được AWS trích dẫn, năm 2018 khoảng thời gian trung bình từ khi lỗ hổng xuất hiện đến khi kẻ tấn công khai thác là 2,3 năm, nhưng hiện nay đã bị nén xuống chỉ còn khoảng 10 giờ. Trong khi đó, quy trình vá lỗi của đa số doanh nghiệp vẫn diễn ra theo chu kỳ hàng tháng, một nhịp độ chậm chạp hoàn toàn không tương thích với tốc độ máy của AI. Song song, số lượng lỗ hổng phổ biến (CVE) tăng vọt lên 48.000 chỉ trong năm vừa qua và tốc độ công bố đã nhân đôi, từ 5.000 lên 10.000 mỗi tháng. Đây là sự mất cân bằng rõ rệt: bên tấn công tận dụng AI để đọc toàn bộ mã nguồn, nối nhiều lỗ hổng thành chuỗi tấn công và tự động sinh mã khai thác ở tốc độ máy, trong khi bên phòng thủ vẫn trói mình vào quy trình thủ công.
Sai lầm chết người: sợ “ảo giác” của mô hình nhưng bỏ quên kiểm soát quyền truy cập
Điều trớ trêu là nhiều ban lãnh đạo lại lo sai chỗ. Họ tập trung vào nỗi sợ mô hình AI “trả lời sai”, mà bỏ qua điểm yếu thực sự: quản lý định danh và kiểm soát quyền truy cập. Dữ liệu được AWS chia sẻ cho thấy 97% vi phạm an ninh liên quan đến AI bắt nguồn từ lỗi trong kiểm soát truy cập, chứ không phải từ bản thân mô hình. Khi doanh nghiệp giao cho các tác nhân AI quyền tự động thực hiện giao dịch, truy cập dữ liệu nhạy cảm hoặc tương tác trực tiếp với khách hàng, việc cấp thừa quyền biến lỗ hổng kỹ thuật thành rủi ro kinh doanh trực diện. Vấn đề không phải AI “thông minh quá”, mà là con người trao cho AI quyền mà chính họ còn không kiểm soát nổi. Giải pháp ở đây không phải là kìm hãm AI, mà là áp dụng mô hình trách nhiệm chia sẻ: nhà cung cấp đám mây bảo vệ hạ tầng, còn doanh nghiệp phải tự chịu trách nhiệm với cấu hình, phân quyền dữ liệu và giới hạn hành động của tác nhân AI. Nếu không thay đổi tư duy này, mọi khoản đầu tư công cụ bảo mật chỉ là lớp sơn đẹp trên bức tường nứt.
Lấy AI trị AI: vì sao phải dùng AI chuyên biệt, biết suy luận theo ngữ cảnh bảo mật
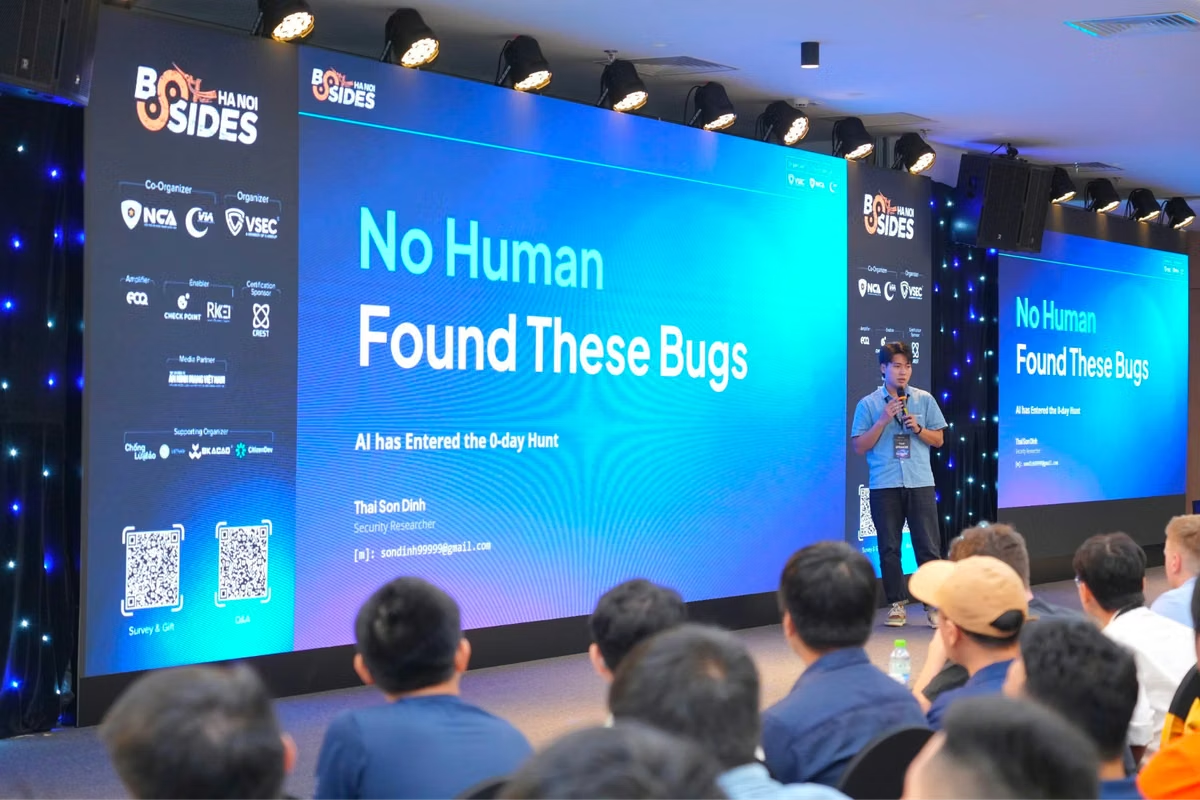
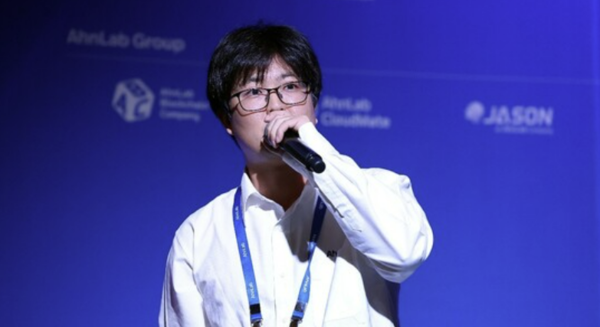
Ở tốc độ máy, con người không còn là tuyến phòng thủ chính; vai trò đó phải thuộc về các hệ thống AI chuyên biệt cho bảo mật. Đại diện AhnLab thẳng thắn: các cuộc tấn công dùng AI không thể đối phó bằng công cụ AI chung chung, mà cần hệ thống AI hiểu rõ ngữ cảnh bảo mật. Nền tảng của loại AI này là dữ liệu được cấu trúc hóa kỹ lưỡng: tri thức mối đe dọa, chỉ báo xâm nhập (IOC), log giám sát, dữ liệu hỗ trợ kỹ thuật được chuyển thành định dạng để AI phân tích. Trên nền đó, AI phòng thủ có thể tự thu thập, sàng lọc và điều tra tín hiệu, dựng giả thuyết theo kịch bản tấn công, tự tìm dữ liệu cần thiết rồi lặp lại quá trình, từ đó kết nối các dấu hiệu rời rạc thành chuỗi tấn công hoàn chỉnh. AhnLab cho biết hiện họ vận hành 2,5 petabyte dữ liệu bảo mật, 13 mô hình chuyên biệt và hơn 60 AI agent, mỗi tháng phân tích khoảng 190 triệu đối tượng bảo mật và xử lý khoảng 50 tỷ token. Đây không phải là cuộc đua về số lượng cảnh báo, mà là cuộc cạnh tranh về năng lực suy luận chuyên môn của AI trong bối cảnh bảo mật.
Chiến lược mới: bảo mật phải được nhúng vào mọi dòng code và quyết định tự chủ của AI
Khi AI tấn công mạng có thể tự quyết định bước đi tiếp theo trong quá trình dò tìm điểm yếu, AI phòng thủ cũng phải có khả năng tự chọn mục tiêu điều tra kế tiếp để lần theo dấu vết. Điều này đòi hỏi chiến lược bảo mật doanh nghiệp phải dịch chuyển về phía trước: phát hiện và sửa lỗi liên tục ngay từ khâu thiết kế và phát triển ứng dụng, thay vì chờ sự cố rồi mới phản ứng. Các giải pháp như hệ thống tác tử AI phòng thủ, có khả năng mô hình hóa đe dọa, đánh giá thiết kế, phân tích mã nguồn và kiểm thử xâm nhập, cho thấy bên phòng thủ hoàn toàn có thể đạt tốc độ tương đương bên tấn công nếu dám tự động hóa đến tận lõi quy trình. Song song, khi AI bắt đầu tự chủ đảm nhận nhiệm vụ bảo mật, doanh nghiệp buộc phải thiết kế cơ chế kiểm soát với các lớp kiểm toán, kiểm soát quyền hạn, bảo vệ chính sách và phê duyệt, như mô hình “tự chủ có kiểm soát” mà AhnLab đang triển khai. Thông điệp cuối cùng rất rõ: bảo mật không còn là trách nhiệm riêng của bộ phận an ninh hay CNTT, mà phải được nhúng vào quy trình làm việc hàng ngày của từng lập trình viên, quản lý sản phẩm và mọi hệ thống AI tự chủ.