
AI trong ngân hàng cần được quản trị như một rủi ro vận hành
AI trong ngân hàng là việc dùng trí tuệ nhân tạo để hỗ trợ hoặc tự động hóa các hoạt động như chấm điểm tín dụng, thẩm định khoản vay, phát hiện gian lận thanh toán và tư vấn khách hàng. Công nghệ này có thể tăng tốc dịch vụ, nhưng khi tác động đến tiền và dữ liệu cá nhân, tiện ích phải đi cùng kiểm soát.
Thông tư 53 của Ngân hàng Nhà nước yêu cầu tổ chức tín dụng phân loại giao dịch có ứng dụng AI theo mức rủi ro cao, trung bình hoặc thấp. Đây là hướng đi cần thiết: thay vì xem AI như một công cụ công nghệ thuần túy, ngân hàng phải coi quyết định của hệ thống là một phần của quản trị rủi ro và trách nhiệm với khách hàng.
Nếu hệ thống AI tự động xử lý giao dịch thanh toán trên 10 triệu đồng mỗi giao dịch, hoặc tổng giá trị giao dịch trong ngày của khách hàng cá nhân vượt 20 triệu đồng, giao dịch được xếp vào nhóm rủi ro cao. Khi đó, ngân hàng phải giám sát liên tục, có khả năng can thiệp hoặc kích hoạt cơ chế dừng khẩn cấp. Quy định này đặt ra giới hạn rõ ràng, nhưng hiệu quả sẽ phụ thuộc vào việc kiểm soát có thực sự vận hành trong thời gian thực hay không.

Một trăm triệu giao dịch mỗi ngày khiến giám sát không thể làm thủ công
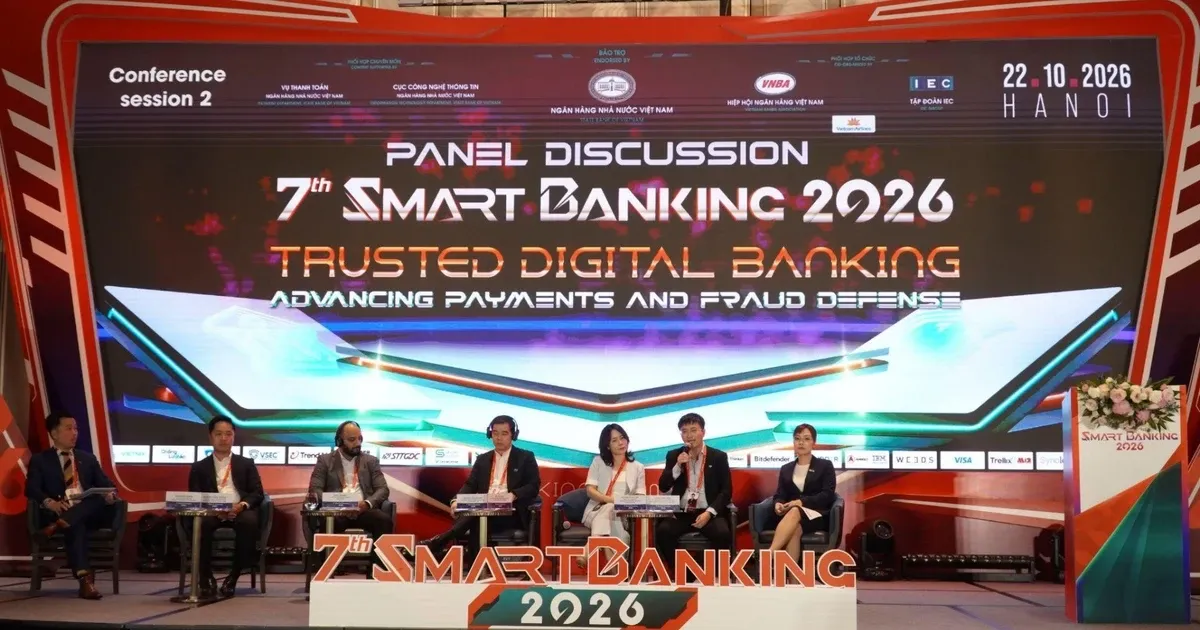
Tại lễ khai mạc Smart Banking 2026 ở Hà Nội ngày 22/10, Phó Thống đốc Ngân hàng Nhà nước Phạm Tiến Dũng cho biết hệ thống ngân hàng đang xử lý khoảng 100 triệu giao dịch thanh toán mỗi ngày, tổng giá trị khoảng 1,2 triệu tỷ đồng. Quy mô ấy khiến giám sát an ninh mạng ngân hàng không thể chỉ dựa vào kiểm tra sau sự việc hoặc các quy trình tách rời.
Khi hoạt động ngân hàng phụ thuộc ngày càng nhiều vào công nghệ, dữ liệu và kết nối với đối tác, một sự cố tại một điểm có thể lan sang toàn hệ thống. Áp lực không chỉ nằm ở số lượng giao dịch: tấn công có thể bắt đầu bằng việc lừa người dùng để lấy thông tin đăng nhập, còn hình ảnh, video và giọng nói giả mạo có thể khiến khách hàng tự chuyển tiền. Vì thế, chỉ xác thực danh tính hoặc thông tin đăng nhập là chưa đủ.
Phòng chống gian lận cần kết hợp nhiều lớp xác thực, phân tích hành vi giao dịch, khai thác cảnh báo và phối hợp với các tổ chức liên quan để nhận diện dấu hiệu sớm. Với người dùng, những biện pháp như công cụ bảo vệ tài khoản và thời gian chờ cho lần chuyển tiền đầu tiên—có thể lên tới 24 giờ—cũng giúp tạo thêm khoảng dừng để phát hiện giao dịch bất thường.

Liên thông dữ liệu giúp nhìn thấy rủi ro mà từng hệ thống bỏ sót
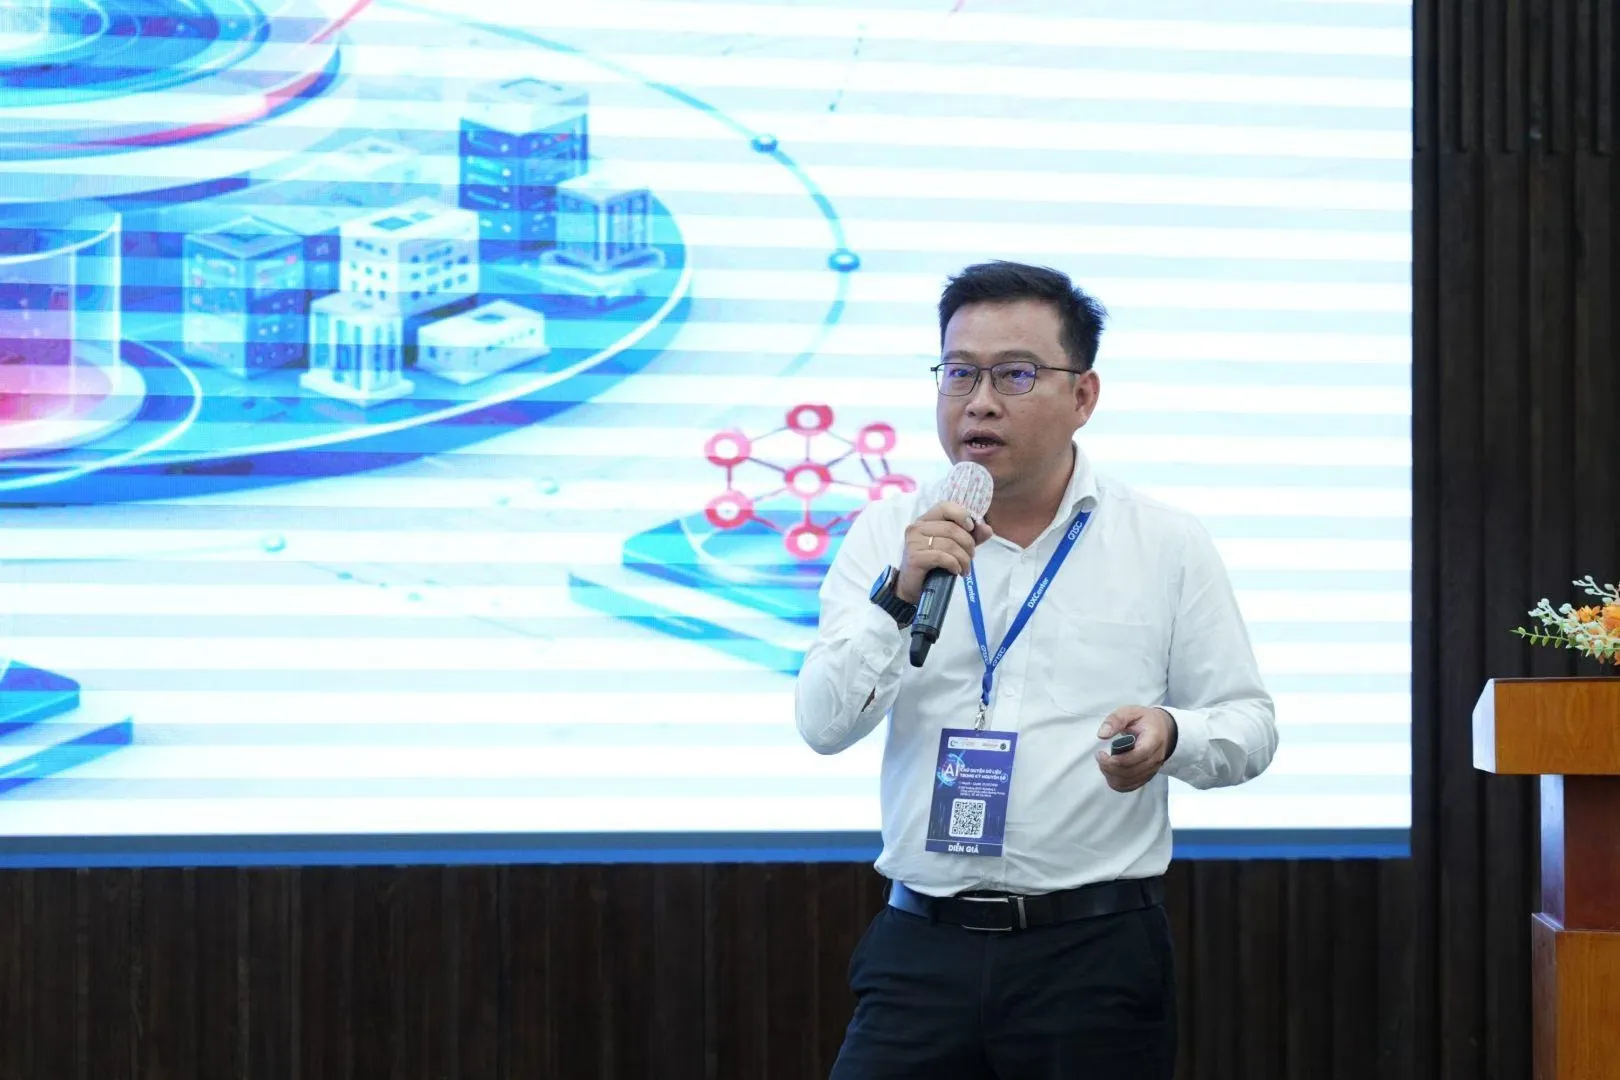
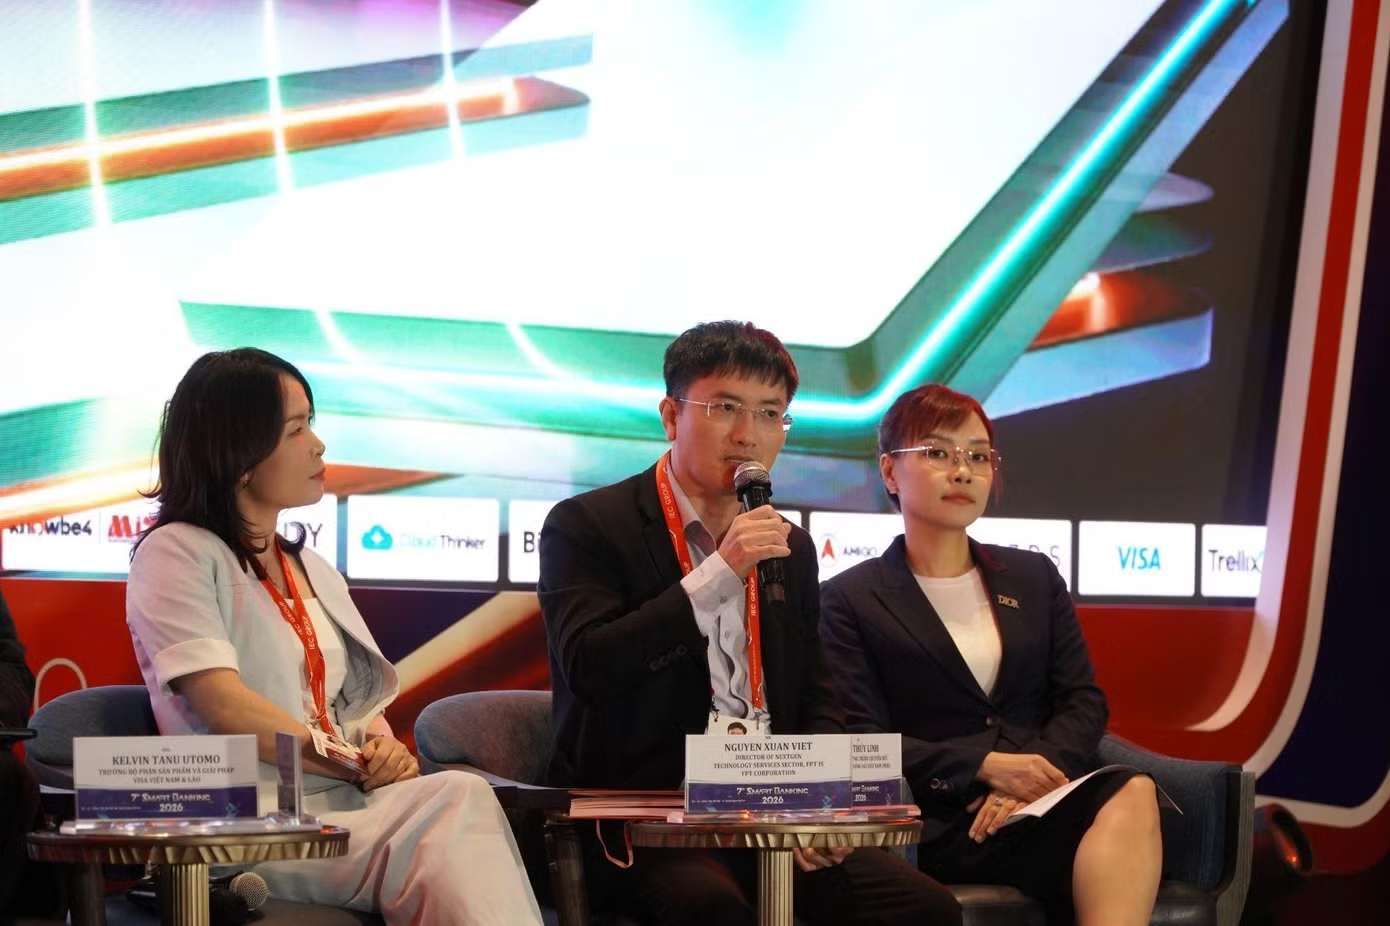
Chuyên gia FPT Nguyễn Xuân Việt đề xuất kết nối dữ liệu từ các hệ thống giám sát an ninh mạng, phát hiện gian lận và chống rửa tiền. Các hệ thống này thường hoạt động riêng: trung tâm điều hành an ninh theo dõi hạ tầng và xâm nhập, hệ thống chống gian lận nhận diện giao dịch bất thường, còn hệ thống chống rửa tiền tìm dấu hiệu dòng tiền đáng ngờ.
Khi tín hiệu được chia sẻ, ngân hàng có thể ghép các dấu hiệu liên quan, hình thành bức tranh rủi ro đầy đủ hơn và ưu tiên tình huống nguy cơ cao. Đây là đề xuất thuyết phục hơn việc chỉ mua thêm công cụ: một giao dịch có thể trông bình thường trong một hệ thống nhưng đáng ngờ khi đặt cạnh cảnh báo đăng nhập, thiết bị hoặc dòng tiền. Tuy nhiên, liên thông cũng đòi hỏi quy định rõ về quyền truy cập, chất lượng dữ liệu và trách nhiệm xử lý để tránh tạo thêm điểm yếu bảo mật.
Theo ông Việt, FPT đang phát triển trung tâm điều hành an ninh mạng ứng dụng AI để hỗ trợ phân tích cảnh báo, điều tra và xử lý sự cố. Công cụ này có thể rút ngắn thời gian phản ứng, nhưng không thay thế chuyên gia: AI có thể tạo thông tin sai nhưng nghe có vẻ thuyết phục, đồng thời bị lợi dụng để tăng tốc tấn công.
Tốc độ triển khai AI phải đi cùng quyền can thiệp của con người
AI có giá trị khi cải thiện trải nghiệm khách hàng, tăng năng suất và giúp nhận diện rủi ro sớm. Nhưng ngân hàng không nên đánh đồng tự động hóa với an toàn. Cần thử nghiệm mô hình, giám sát đầu ra, bảo vệ dữ liệu và xác định rõ ai có quyền dừng hệ thống khi có dấu hiệu bất thường. Với giao dịch rủi ro cao, khả năng can thiệp của con người phải là một phần thiết kế, không phải phương án chữa cháy.
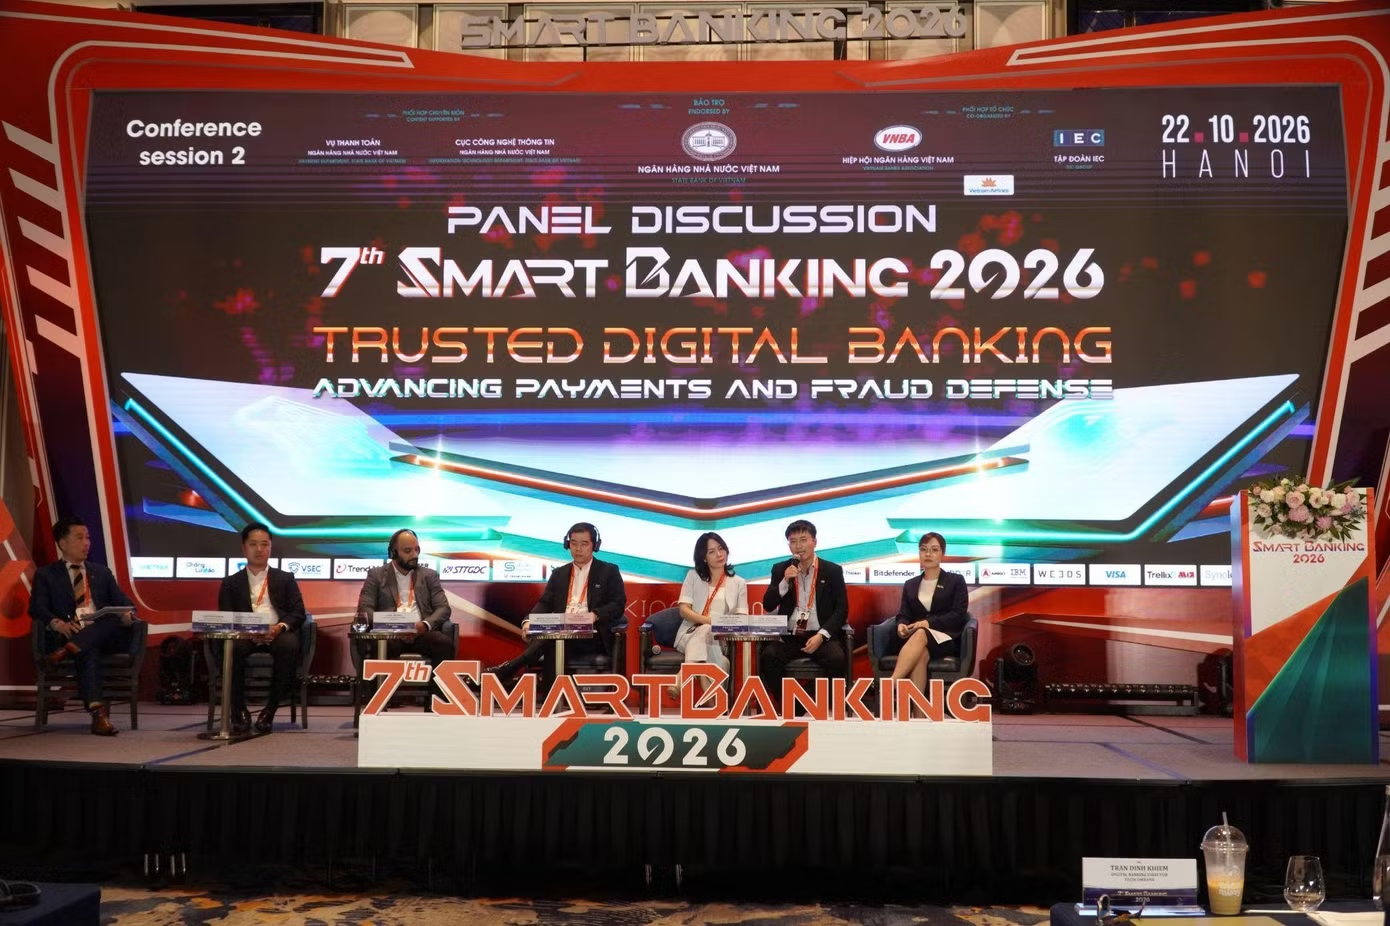
Tại Smart Banking 2026, các đại biểu nhấn mạnh việc gắn ứng dụng AI với hiệu quả thực tế, quản trị rủi ro và bảo đảm an toàn; sự kiện tập trung vào AI, niềm tin khách hàng và khả năng chống chịu số của ngành ngân hàng. Hướng đi đúng không phải là triển khai AI nhanh nhất, mà là xây dựng hệ thống có thể phát hiện, giải thích và xử lý sự cố trước khi thiệt hại lan rộng.
Kết luận, Thông tư 53 tạo khung phân loại và giám sát cần thiết, còn kết nối dữ liệu an ninh mạng, chống gian lận và chống rửa tiền có thể biến các cảnh báo rời rạc thành năng lực phòng thủ chung. Ngân hàng chỉ nên mở rộng AI khi đi kèm quản trị, bảo mật, giám sát liên tục và cơ chế kiểm soát có thể vận hành trong thực tế.