
Danh tính là nền móng để giao quyền cho AI
Tác nhân AI trong doanh nghiệp là phần mềm có thể thực hiện nhiệm vụ nhiều bước, sử dụng công cụ và truy cập dữ liệu hoặc hệ thống theo quyền được giao, thay vì chỉ trả lời câu hỏi của người dùng. IBM đang đặt trọng tâm đúng chỗ: trước khi trao thêm quyền cho các tác nhân, doanh nghiệp cần biết chúng là gì, ai chịu trách nhiệm và hành động nào được phép. Ngày 27 tháng 10 năm 2026, tại TechXchange 2026 ở Atlanta, IBM công bố các năng lực về danh tính, thông tin xác thực, khám phá, cô lập và đánh giá; IBM Agent Identity cùng HashiCorp Vault 2.2 được cung cấp rộng rãi. Đây không chỉ là một gói tính năng bảo mật. Đó là nỗ lực xây dựng quy tắc vận hành cho phần mềm ngày càng có khả năng hành động thay mặt con người. Quy mô dự kiến khiến việc trì hoãn quản trị trở nên rủi ro: Gartner dự báo đến năm 2028, mỗi doanh nghiệp Fortune 500 trung bình có thể dùng hơn 150.000 tác nhân, trong khi chỉ 13% tổ chức tin rằng mình đã có cơ chế quản trị phù hợp.
Quản trị danh tính phải đi cùng quyền hạn
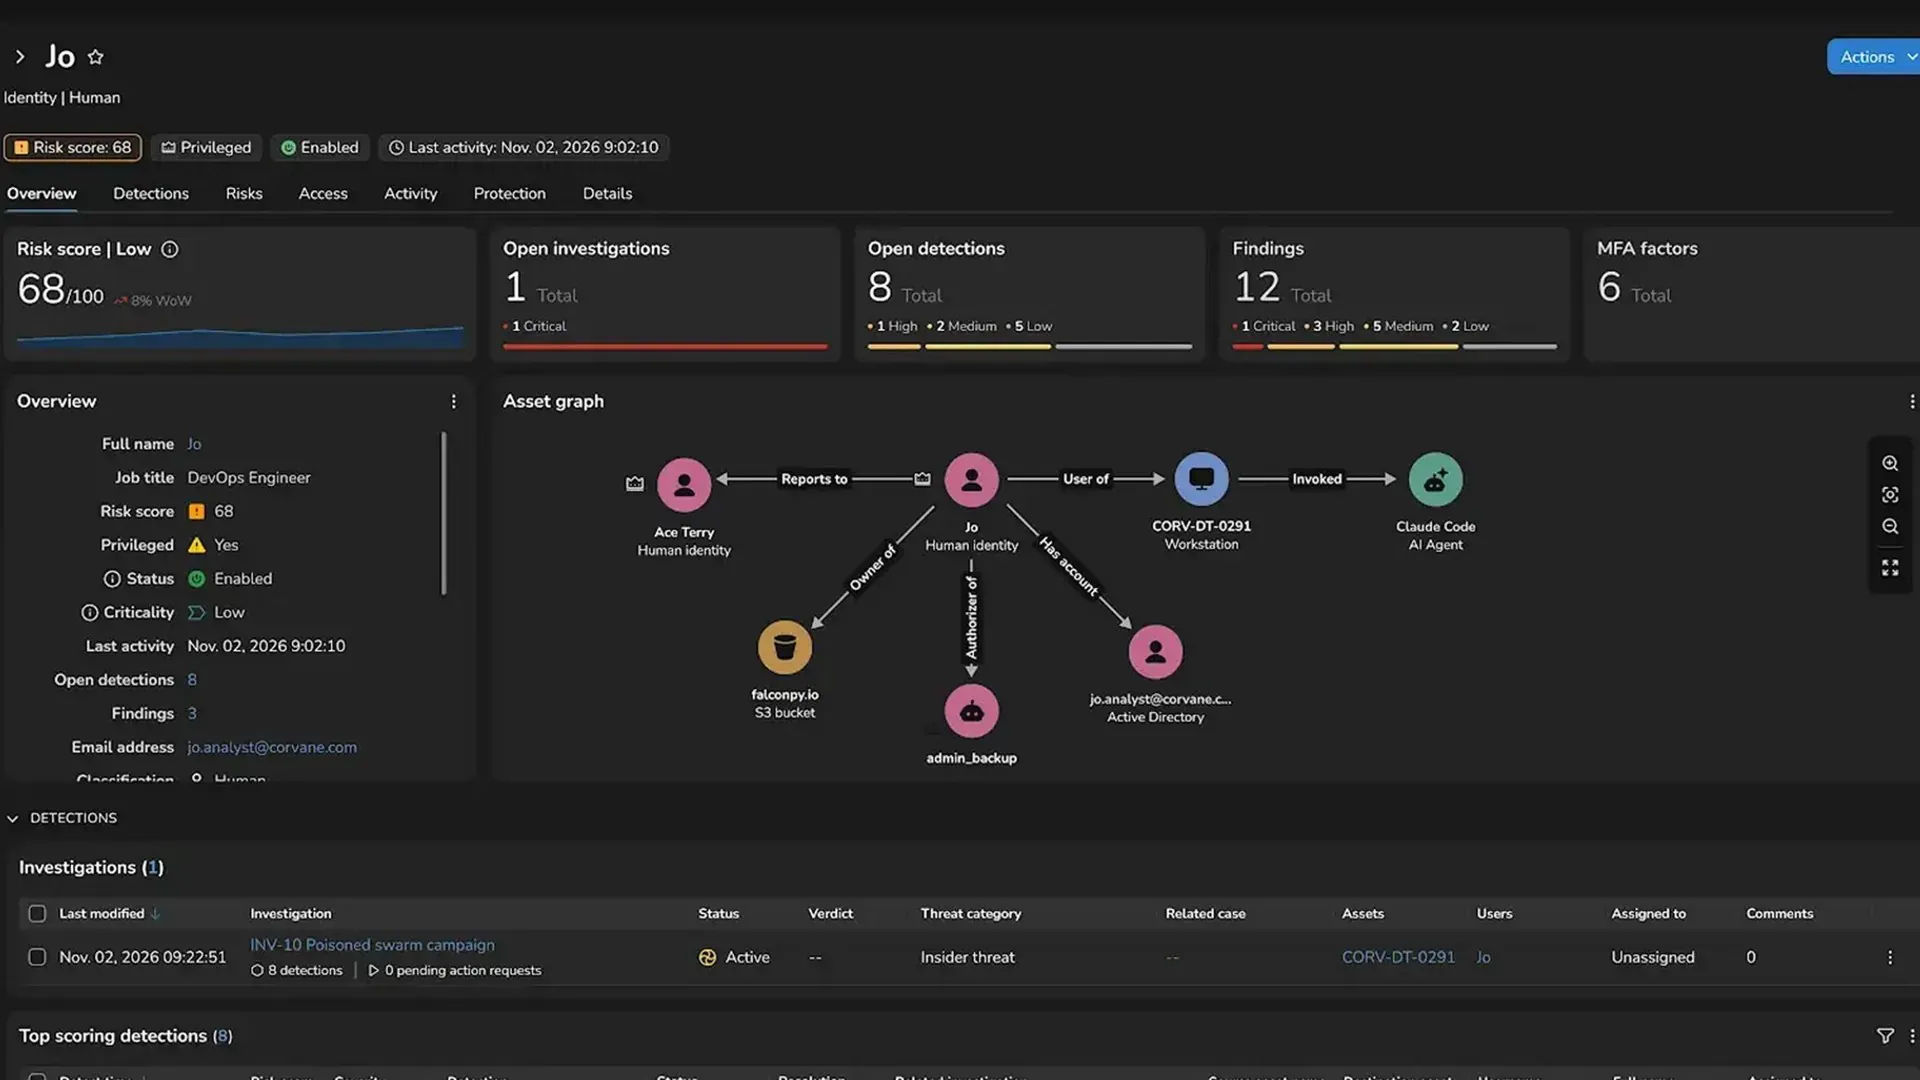
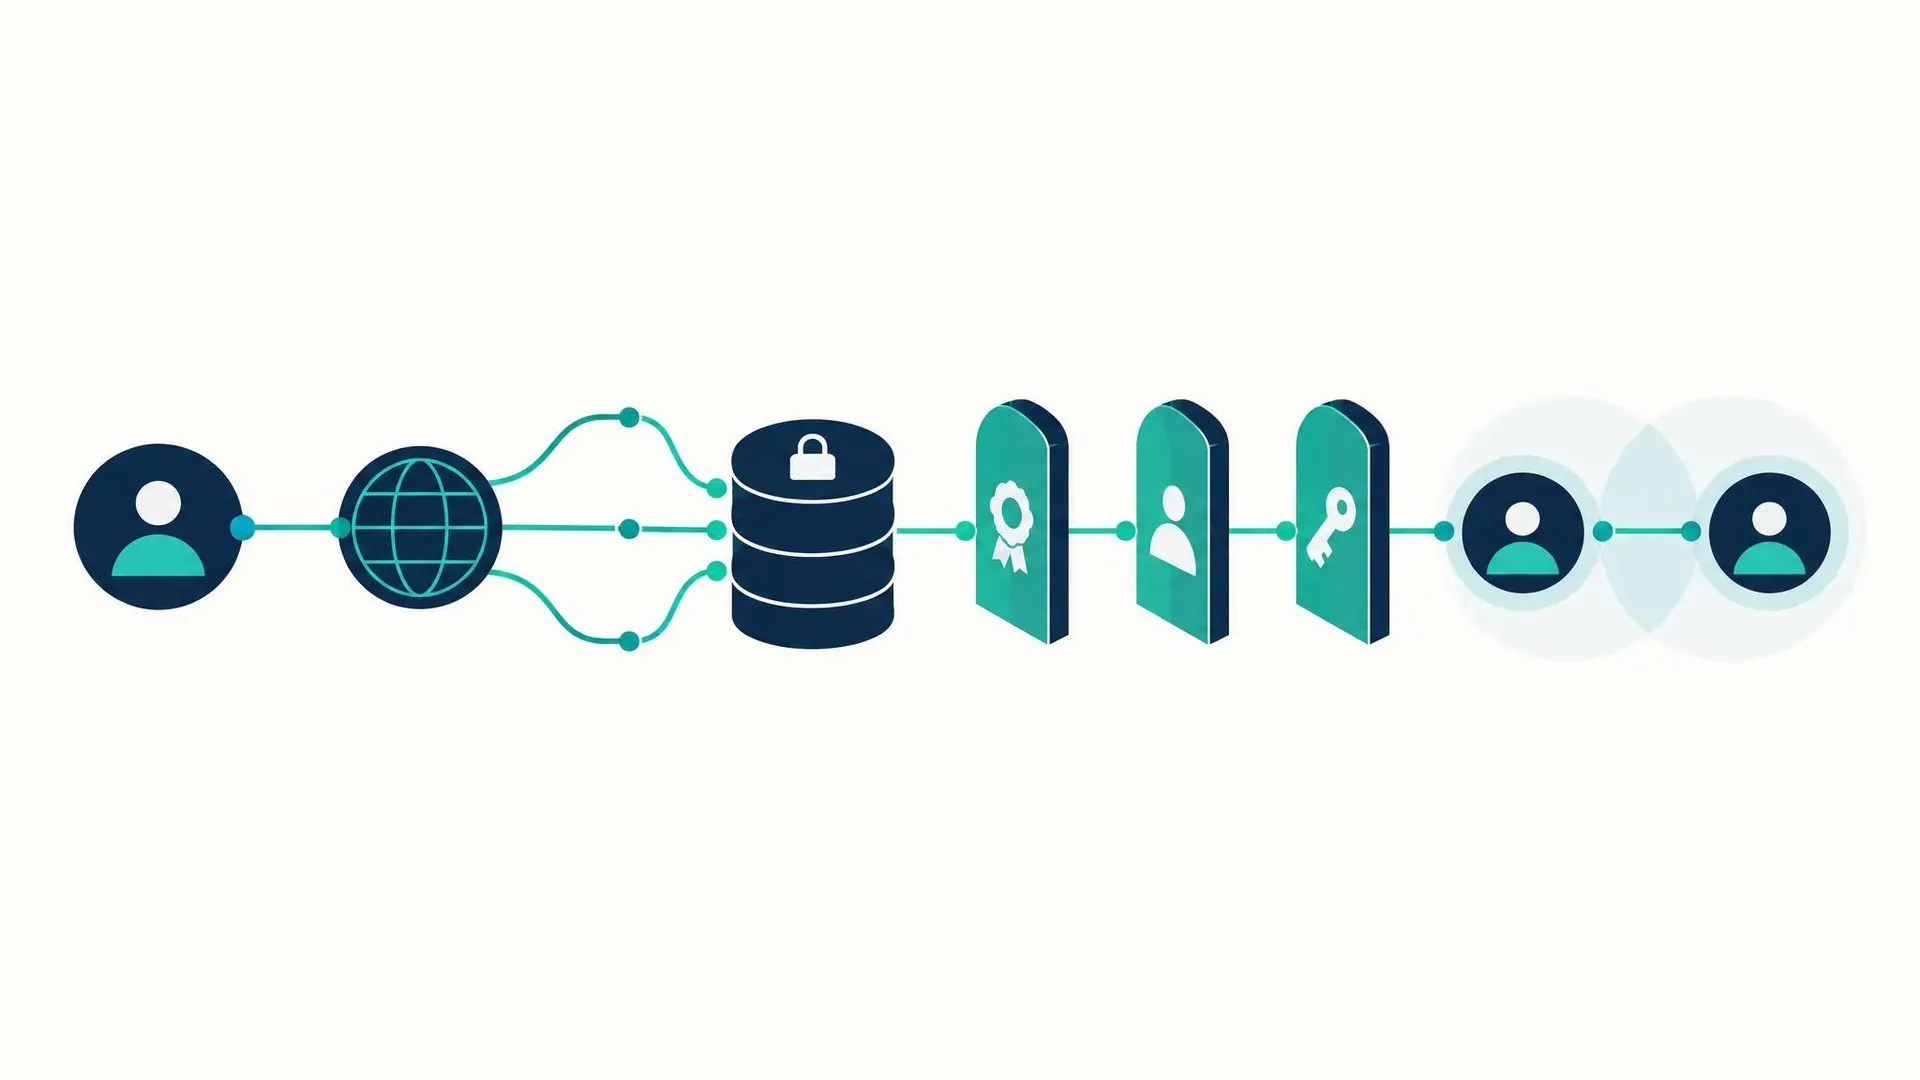
IBM Agent Identity đăng ký tác nhân vào danh mục tập trung, lưu chủ sở hữu, siêu dữ liệu, phân loại rủi ro, công cụ được phê duyệt và trạng thái vòng đời. Cách làm này xử lý một lỗ hổng thường bị xem nhẹ: nếu không xác định được tác nhân thuộc về ai, doanh nghiệp khó biết ai phải giải trình khi nó truy cập sai dữ liệu hoặc thực hiện hành động ngoài dự kiến. IBM Verify cung cấp kiểm soát tập trung về danh tính, cấp quyền, quản trị, trao đổi mã thông báo và kiểm toán; Vault làm trung gian cấp thông tin xác thực đúng lúc, riêng cho hệ thống đích khi hệ thống đó không hỗ trợ trực tiếp mã thông báo được ủy quyền. Thay vì dùng bí mật tồn tại lâu dài, tác nhân có thể nhận mã thông báo OAuth ngắn hạn, giới hạn theo nhiệm vụ. Với hành động nhạy cảm, cơ chế cấp quyền có thể xét đến sự đồng thuận; nhật ký liên kết danh tính con người với tác nhân và quyết định chính sách để hỗ trợ điều tra.
Kiểm soát trong lúc chạy, không chỉ lúc cấp quyền
Một danh mục danh tính không đủ nếu quyền đã cấp không được kiểm soát khi tác nhân hoạt động. IBM cho biết các biện pháp kiểm soát sẽ tiếp tục áp dụng trong suốt quá trình chạy, gồm cấp quyền theo ngữ cảnh, thực thi chính sách, đánh giá rủi ro và kiểm soát thông tin xác thực. Nếu tác nhân tìm cách làm điều trái phép, doanh nghiệp có thể thu hồi quyền theo thời gian thực. Vault 2.2 cấp cho tác nhân tài khoản bảo mật riêng, tự động gia hạn thông tin xác thực và tích hợp mã hóa hậu lượng tử. Trong khi đó, năng lực cô lập đang ở giai đoạn xem trước kỹ thuật, cho phép chạy tác nhân trong hộp cát riêng và cung cấp công tắc khẩn cấp để dừng tác nhân. Đây là những biện pháp có ý nghĩa thiết thực: người dùng ít có nguy cơ chứng kiến một tác nhân tiếp tục hành động sau khi vượt quá nhiệm vụ, còn đội bảo mật có cơ sở để ngắt hoạt động và lần theo diễn biến.
Khám phá và đánh giá lấp khoảng trống quản trị
Doanh nghiệp không thể quản lý những tác nhân mà họ chưa biết đang tồn tại. Năng lực khám phá của IBM, hiện ở giai đoạn xem trước kỹ thuật, kết nối với Amazon Bedrock, Microsoft Foundry và Google Gemini để tìm tác nhân được xây dựng trong môi trường bên thứ ba; phạm vi dự kiến mở rộng sang các mô hình và máy chủ MCP. Đây là bước cần thiết trong bối cảnh công cụ AI có thể được nhiều nhóm triển khai mà không đi qua một quy trình tập trung. Bộ công cụ đánh giá đã được cung cấp rộng rãi, cho phép kiểm tra chất lượng, độ chính xác và mức tuân thủ trước khi triển khai, sau đó tiếp tục giám sát trong môi trường sản xuất, kể cả chi phí sử dụng mô hình và mã thông báo. Các khả năng đánh giá của watsonx Orchestrate, IBM Concert và chính sách Terraform cũng đã sẵn sàng; khám phá và cô lập của Orchestrate vẫn là bản xem trước kỹ thuật. Hướng đi này hợp lý, nhưng giá trị cuối cùng phụ thuộc vào việc doanh nghiệp thiết lập chính sách rõ ràng và thực sự dùng các công cụ để giới hạn quyền.
Quản trị phải bao phủ cả hệ sinh thái AI
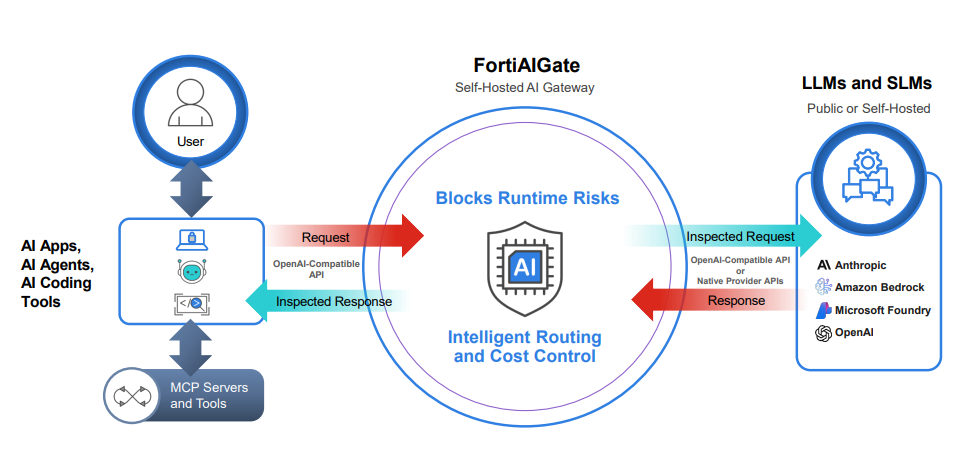
IBM không phải đơn vị duy nhất nhấn mạnh việc kiểm soát AI trong môi trường doanh nghiệp. Fortinet cũng giới thiệu FortiGuard Inline AI Security, hướng tới quan sát hoạt động AI, phát hiện mối đe dọa và giảm nguy cơ lộ dữ liệu khi doanh nghiệp đưa mô hình cùng tác nhân vào vận hành. Dịch vụ tích hợp trên FortiGate, còn FortiAIGate có tùy chọn triển khai tại chỗ hoặc trên đám mây riêng cho tổ chức cần kiểm soát dữ liệu chặt hơn. Hai hướng tiếp cận này cùng cho thấy bảo mật AI doanh nghiệp không thể chỉ dựa vào một lớp chặn lưu lượng. Điểm mấu chốt trong công bố của IBM là gắn mỗi tác nhân với danh tính, quyền hạn, thông tin xác thực và dấu vết kiểm toán. Khi số lượng tác nhân tăng, cấp quyền tối thiểu, kiểm tra liên tục và khả năng thu hồi phải trở thành quy trình vận hành, không phải biện pháp chữa cháy. Doanh nghiệp nên xem các công cụ mới như nền móng quản trị, đồng thời xác định rõ ai phê duyệt quyền và ai chịu trách nhiệm về hành động của từng tác nhân.