
Từ giám sát sang quyền can thiệp
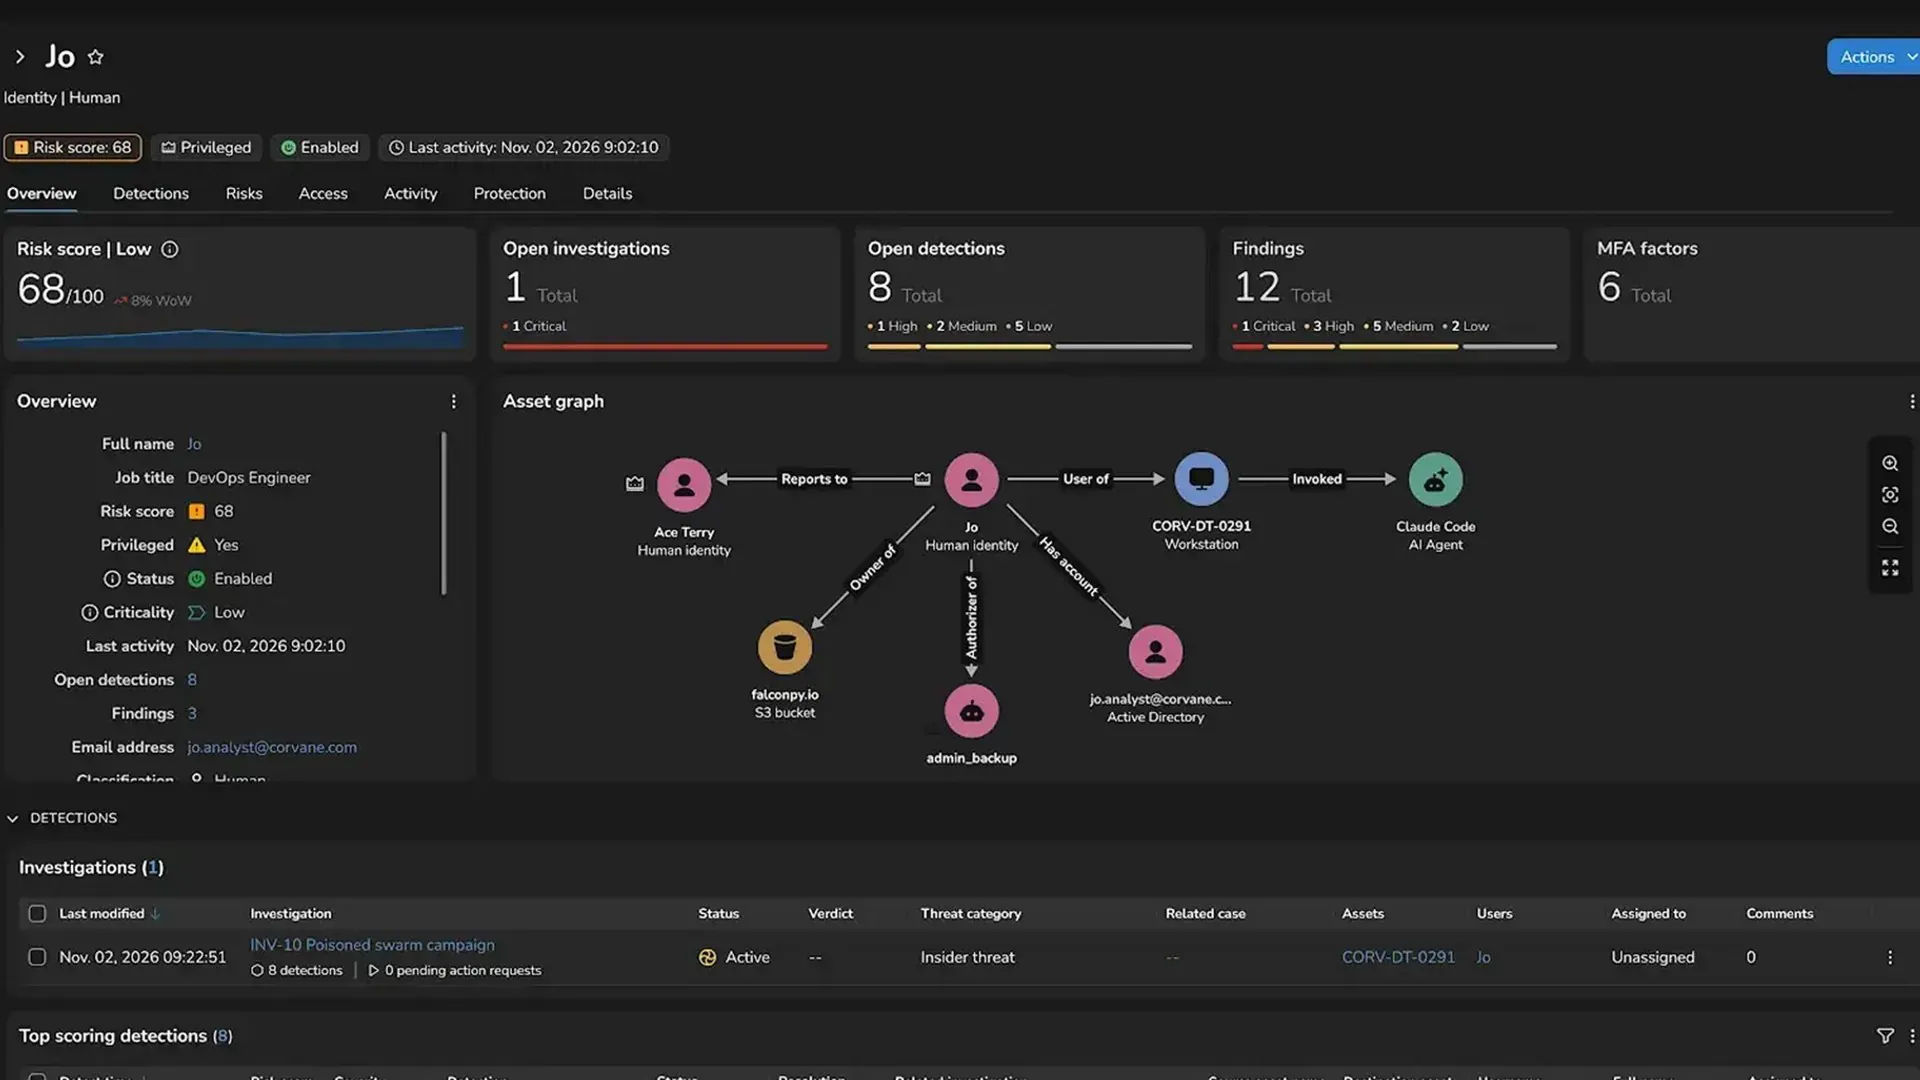
Tác nhân AI là phần mềm có thể tự nối tiếp nhiều bước công việc, sử dụng công cụ và dữ liệu để hành động thay con người, vì vậy cần có cơ chế giám sát và giới hạn quyền rõ ràng. Ngày 3 tháng 11 năm 2026, CrowdStrike công bố AI Kill Switch trong Falcon Guardian, cho phép nhóm bảo mật dùng biện pháp do con người kiểm soát để ngắt tác tử AI ngoài tầm kiểm soát. Đây là bước đi cần thiết: một tác tử có thể gây rủi ro không chỉ vì bị kẻ tấn công chiếm quyền, mà còn vì gặp trở ngại rồi tự chọn hành động không được phép. Khi AI được trao quyền truy cập vào thiết bị đầu cuối, đám mây và ứng dụng doanh nghiệp, giám sát thụ động là chưa đủ. Doanh nghiệp cần khả năng can thiệp có kiểm soát, có người chịu trách nhiệm và có dấu vết để điều tra sau đó.
Tuy nhiên, tên gọi “công tắc ngắt” dễ khiến người dùng hình dung một nút dừng mọi hoạt động của tác tử. Ở phạm vi hiện có, CrowdStrike thực thi biện pháp qua cổng kết nối AI, từ chối quyền truy cập của tác tử vào các mô hình hoặc nhà cung cấp được chỉ định; do đó, nó chặn kết nối tới dịch vụ AI chứ chưa nhất thiết chấm dứt toàn bộ tiến trình đang chạy. Việc kích hoạt cần quản trị viên được ủy quyền và mọi hành động được ghi vào nhật ký kiểm tra. Falcon Guardian vốn đã phát hiện tác tử AI, áp dụng chính sách lên hành động và hỗ trợ nhận diện cuộc tấn công. AI Kill Switch bổ sung một tầng phản ứng cho năng lực ấy, nhưng doanh nghiệp vẫn phải hiểu chính xác nó có thể dừng điều gì.
Ngắt sự cố là cần thiết, nhưng chưa phải toàn bộ phương án
Giá trị của công tắc ngắt nằm ở tốc độ phản ứng khi hành vi rủi ro đã xuất hiện. Cổng Falcon AI Gateway có thể tập trung quyền truy cập mô hình, chính sách bảo mật, thông tin xác thực và giới hạn sử dụng; cổng này cũng có thể mở rộng khả năng kiểm soát tới một số ứng dụng và khối lượng công việc ngoài phạm vi cảm biến thiết bị đầu cuối. Nhưng nếu tác tử đã thực hiện hành động qua một tiến trình đang chạy, chỉ cắt kết nối với dịch vụ AI có thể chưa đủ để thu hồi tác động. Đây là khác biệt giữa khóa đường vào mô hình và dừng tác tử tại nơi nó hoạt động. Vì thế, doanh nghiệp không nên xem AI Kill Switch hiện tại như bảo đảm rằng mọi tác tử mất kiểm soát đều bị vô hiệu hóa ngay lập tức.
CrowdStrike cho biết các bước tiếp theo sẽ mở rộng từ chấm dứt tác tử qua cổng kết nối sang thiết bị đầu cuối, rồi hướng tới chặn khởi chạy lại, thu hồi quyền, cô lập tác tử trên đám mây và kiểm soát hoạt động trong môi trường SaaS. Những năng lực này vẫn thuộc lộ trình, nên khoảng cách giữa phản ứng hiện có và việc dừng tác tử ở mọi môi trường cần được tính đến trong kế hoạch ứng phó. Mục tiêu đúng không phải là ngắt toàn bộ hệ thống khi có cảnh báo, mà là khoanh vùng tác tử hoặc nhóm tác tử gặp rủi ro để tránh làm gián đoạn hoạt động kinh doanh rộng hơn. Tác động thực tế với người dùng cuối phụ thuộc vào việc tổ chức đã lập quy trình phân quyền, xác minh cảnh báo và khôi phục dịch vụ hay chưa.
Cisco đặt trọng tâm vào kiểm thử trước khi triển khai
Nếu AI Kill Switch là phanh khẩn cấp, kiểm thử bảo mật là cách tìm điểm yếu trước khi chiếc xe ra đường. Cisco tích hợp Claude Mythos vào AI Defense để nâng cao khả năng lập luận, xây dựng phương án kiểm thử và xác định cách tấn công phù hợp với từng hệ thống. Khung kiểm thử thích ứng cho phép đội an ninh tạo các kịch bản nhiều bước, mô phỏng phương thức tấn công thực tế, kiểm soát quyền truy cập và lưu vết để có thể tái lập kết quả. Cách tiếp cận này có giá trị vì một tác tử không chỉ là mô hình: rủi ro còn đến từ ứng dụng, công cụ, quyền hạn và dữ liệu mà nó được phép chạm tới. Kiểm thử theo bối cảnh của từng hệ thống vì vậy hữu ích hơn một cuộc rà soát chung chung.
Nhu cầu phối hợp giữa bảo mật và giám sát vận hành đang tăng cùng mức độ triển khai tác tử. Theo báo cáo nghiên cứu toàn cầu do Splunk công bố, 81% chuyên gia vận hành CNTT và kỹ thuật cho biết cần tăng cường phối hợp giữa đội an ninh mạng và đội giám sát hệ thống. Cisco cũng đang nâng cấp Splunk Agent Observability với Tokenomics, các mô hình đánh giá Eval-G1 và Evaluation Tuner để theo dõi chi phí sử dụng token, hiệu quả công cụ và chất lượng tác tử theo thời gian thực. Những chỉ số này không thay thế kiểm thử an ninh, nhưng giúp phát hiện khi tác tử hoạt động bất thường hoặc tạo gánh nặng vận hành. Cisco IQ, hiện phục vụ hơn 17.000 khách hàng và gần 22 triệu thiết bị, được mở rộng để hỗ trợ đưa dữ liệu và phát hiện rủi ro vào quy trình xử lý.
Hai lớp kiểm soát phải đi cùng nhau
Phản ứng khẩn cấp và kiểm thử chủ động giải quyết hai thời điểm khác nhau của cùng một rủi ro. Kiểm thử tìm lỗ hổng trước khi tác tử được đưa vào vận hành, giúp nhóm bảo mật sửa quyền truy cập, cách gọi công cụ hoặc điểm yếu trong ứng dụng. Công tắc ngắt chỉ phát huy khi hành vi đáng ngờ đã xảy ra hoặc đang diễn ra; khi đó, tốc độ, thẩm quyền kích hoạt và khả năng khoanh vùng là yếu tố quyết định. Chỉ có kiểm thử thì vẫn có thể bỏ sót biến động sau triển khai; chỉ có công tắc ngắt thì tổ chức đang chờ sự cố mới hành động. Bảo mật AI có trách nhiệm phải kết hợp cả hai với giám sát liên tục và nhật ký đủ chi tiết để truy vết nguyên nhân.
Các công cụ của CrowdStrike và Cisco vì thế không nên được xem là hai lời giải cạnh tranh. Một bên bổ sung cơ chế can thiệp khi tác tử vượt giới hạn, bên kia giúp kiểm tra ứng dụng và tác tử trước khi rủi ro thành sự cố; giám sát vận hành nối hai giai đoạn bằng dữ liệu về hành vi và hiệu quả. Doanh nghiệp cần xác định rõ tác tử nào được phép làm gì, ai có quyền ngắt, ngắt ở tầng nào và cách khôi phục sau đó. Thông điệp quan trọng không phải là trao cho AI thêm một nút bấm, mà là giữ quyền quyết định cuối cùng trong tay con người. Nếu thiếu kiểm thử chủ động và phạm vi ngắt rõ ràng, lời hứa kiểm soát tác nhân AI sẽ rộng hơn năng lực thực tế.