
Quản trị tác nhân phải theo sát quyền hành động
Bảo mật tác nhân AI là tập hợp biện pháp xác định tác nhân nào được phép truy cập dữ liệu, công cụ và hệ thống nào, đồng thời theo dõi, giới hạn và quy trách nhiệm cho từng hành động của chúng. Đây không còn là bài toán riêng của hạ tầng AI: khi phần mềm có thể đọc tệp, gọi công cụ hoặc thay đổi môi trường sản xuất, quyền hạn và hành vi mới là ranh giới cần bảo vệ.
Quy mô dự kiến khiến việc quản lý thủ công khó đứng vững. Gartner dự đoán đến năm 2028, mỗi doanh nghiệp Fortune 500 trên toàn cầu có thể sử dụng hơn 150.000 tác nhân, so với dưới 15 tác nhân vào năm 2025; chỉ 13% tổ chức tin rằng họ đã có cơ chế quản trị phù hợp. Chênh lệch ấy cho thấy quản trị AI doanh nghiệp không thể chỉ dựa vào quy định trên giấy hoặc bảo vệ máy chủ. Doanh nghiệp cần biết mỗi tác nhân thuộc về ai, được cấp quyền gì và liệu hành động thực tế có phù hợp với nhiệm vụ hay không.
IBM gắn danh tính với thông tin xác thực và vòng đời
Ngày 27 tháng 10 năm 2026, tại TechXchange ở Atlanta, IBM công bố các năng lực khám phá, quản lý danh tính và thông tin xác thực, cô lập và đánh giá tác nhân AI; IBM Agent Identity và HashiCorp Vault 2.2 được cung cấp rộng rãi. Cách tiếp cận này nhắm vào những lỗ hổng phổ biến: thông tin xác thực tồn tại quá lâu, chủ sở hữu không rõ ràng và biện pháp kiểm soát bị chia cắt.
Agent Identity đưa tác nhân vào danh mục tập trung, ghi nhận chủ sở hữu, mức rủi ro, kết nối công cụ được duyệt và trạng thái vòng đời. Hệ thống hỗ trợ mã thông báo có thời hạn ngắn, giới hạn theo nhiệm vụ, cùng nhật ký liên kết danh tính con người với hành động của tác nhân. Khi kết hợp Vault, doanh nghiệp có thể cấp thông tin xác thực đúng lúc, áp dụng quyền tối thiểu cần thiết và thu hồi quyền theo thời gian thực nếu tác nhân tìm cách làm việc trái phép. Đây là nền móng thiết thực cho danh tính tác nhân AI: không chỉ biết tác nhân tồn tại, mà còn xác định được ai chịu trách nhiệm và quyền nào có thể bị thu hồi.
IBM cũng giới thiệu khả năng cô lập tác nhân trong hộp cát, hiện ở giai đoạn xem trước kỹ thuật, với công tắc khẩn cấp để dừng tác nhân. Bộ công cụ đánh giá cho phép nhóm kiểm tra chất lượng, độ chính xác và tuân thủ trước khi triển khai, rồi theo dõi tác nhân, mô hình và máy chủ MCP trong môi trường sản xuất.

Sysdig theo dõi những gì tác nhân thực sự làm
Ngày 4 tháng 11, Sysdig ra mắt AI Defense, sản phẩm bảo mật và quản trị trong thời gian chạy, hiện được cung cấp cho macOS và Windows. Công cụ này phản ánh thay đổi quan trọng: AI không chỉ tạo câu trả lời mà còn vận hành phần mềm, gọi công cụ và khởi chạy tiến trình. Vì thế, giám sát AI cần đối chiếu điều tác nhân khai báo với bằng chứng từ hệ điều hành.
AI Defense kết hợp dữ liệu từ bộ khung tác nhân—như lệnh gọi công cụ, máy chủ MCP, kỹ năng, đối số và đích đến—với dấu vết tiến trình ở cấp hệ điều hành. Sysdig cho biết một quan sát ban đầu ghi nhận khoảng bảy tiến trình nền cho mỗi thao tác trong nhật ký tác nhân; đây là kết quả của công ty, không phải tỷ lệ phổ quát. Sự đối chiếu này quan trọng vì nhật ký do tác nhân báo cáo có thể bỏ sót hoạt động phát sinh hoặc không phản ánh đúng một phiên đã bị xâm phạm.
Doanh nghiệp có thể bắt đầu bằng chế độ cảnh báo rồi bật thực thi chính sách để chặn công cụ hoặc kết nối chưa được duyệt, ngăn truy cập thông tin xác thực có rủi ro, hay tạm dừng hành động để con người phê duyệt. Giá trị nằm ở khả năng can thiệp ngay lúc ranh giới bị vượt qua, thay vì chỉ phát hiện sự cố sau khi hạ tầng đã bị tác động.
CrowdStrike bổ sung góc nhìn về hành vi bất thường
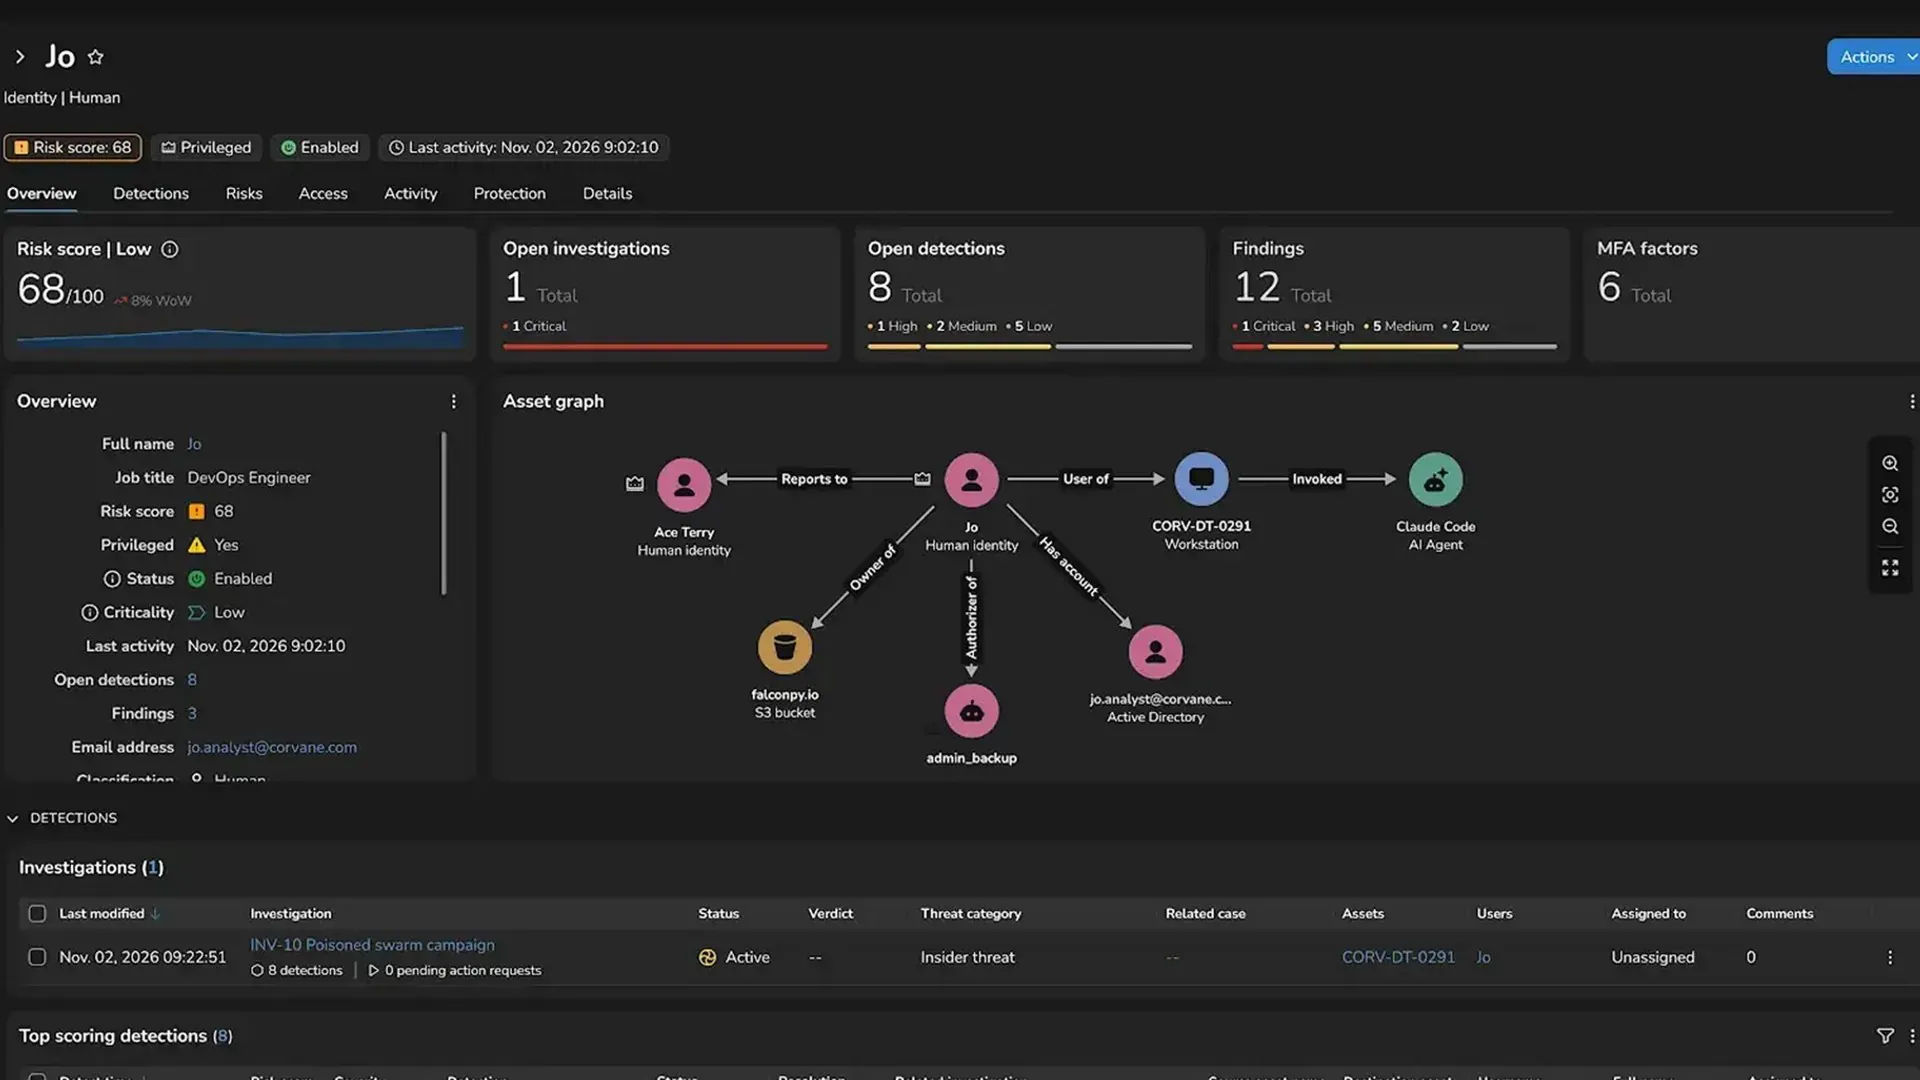
CrowdStrike thông báo ngày 4 tháng 11 tại Fal.Con Europe rằng sẽ bổ sung Agent Insider Threat Detection vào Falcon Next-Gen SIEM trong quý IV. Khác với biện pháp chỉ kích hoạt khi có quy tắc bị vi phạm, tính năng này được thiết kế để học hành vi thông thường của từng tác nhân và chủ sở hữu, rồi đánh dấu sai lệch ngay cả khi không có vi phạm chính sách rõ ràng.
Đây là mảnh ghép cần thiết vì một tác nhân bị thao túng có thể thực hiện những hành động nhìn riêng lẻ vẫn hợp lệ. Khi hành vi bất thường được đưa vào điểm rủi ro và quy trình điều tra, đội bảo mật có thêm cơ hội phát hiện thay đổi trước khi nó biến thành sự cố. CrowdStrike cũng cho biết các cuộc điều tra phối hợp nhiều tác nhân đã được cung cấp rộng rãi từ ngày 2 tháng 9 năm 2026, kết nối tín hiệu trên thiết bị đầu cuối, danh tính, SaaS, đám mây và mạng.
Lộ trình còn bao gồm AI Ecosystem Detections, hướng đến phát hiện lạm dụng API mô hình ngôn ngữ lớn, khóa API bị đánh cắp và xâm nhập liên quan đến trợ lý lập trình, máy chủ MCP hoặc khung tác nhân; Policy-Drift Agent Guardrails dự kiến ra mắt trong quý I năm tài chính 2028. Dù vậy, phát hiện sai lệch chỉ hữu ích khi doanh nghiệp có danh tính rõ, dữ liệu hành vi đủ tin cậy và quy trình ứng phó xác định được người chịu trách nhiệm.
Kiểm soát quyền và hành vi, không chỉ dựng hàng rào hạ tầng
Ba hướng đi cho thấy bảo mật tác nhân AI đang dịch chuyển từ bảo vệ mô hình và máy chủ sang kiểm soát những gì tác nhân được làm trong bối cảnh cụ thể. IBM đặt nền tảng bằng danh tính, thông tin xác thực và vòng đời; Sysdig quan sát thao tác khi chúng diễn ra; CrowdStrike tìm kiếm những thay đổi hành vi có thể lọt qua quy tắc tĩnh. Các lớp này bổ trợ nhau, chứ không thay thế lẫn nhau.
Doanh nghiệp nên bắt đầu bằng việc lập danh mục tác nhân và chủ sở hữu, thu hẹp quyền theo từng nhiệm vụ, rồi thử chính sách ở chế độ cảnh báo trước khi cho phép tự động chặn. Tiếp đó, cần lưu dấu vết đủ để nối người khởi tạo, quyền được cấp và hành động thực tế. Nếu chỉ gia cố hạ tầng mà không kiểm soát quyền truy cập và giám sát hành vi, một tác nhân có thông tin xác thực hợp lệ vẫn có thể gây ra hậu quả ngoài dự kiến.
Kết luận: quản trị AI doanh nghiệp hiệu quả không đến từ việc cấm mọi tác nhân, cũng không thể dựa vào niềm tin rằng chúng sẽ luôn làm đúng. Doanh nghiệp cần cấp quyền tối thiểu, quan sát liên tục và giữ khả năng dừng hoặc thu hồi quyền. Khi danh tính và hành vi được quản lý cùng nhau, quyền tự chủ của AI mới có thể mở rộng mà không biến thành quyền truy cập không kiểm soát.