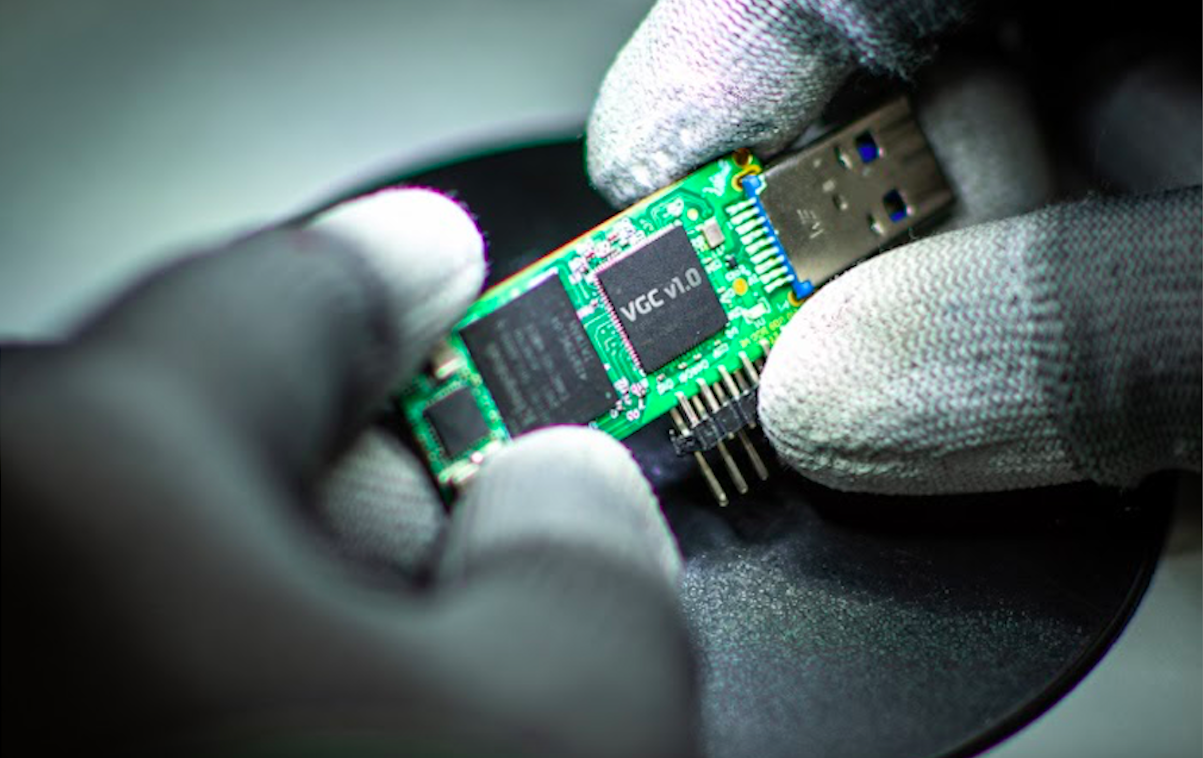

VGC v1.0 đánh dấu bước chuyển sang làm chủ phần cứng
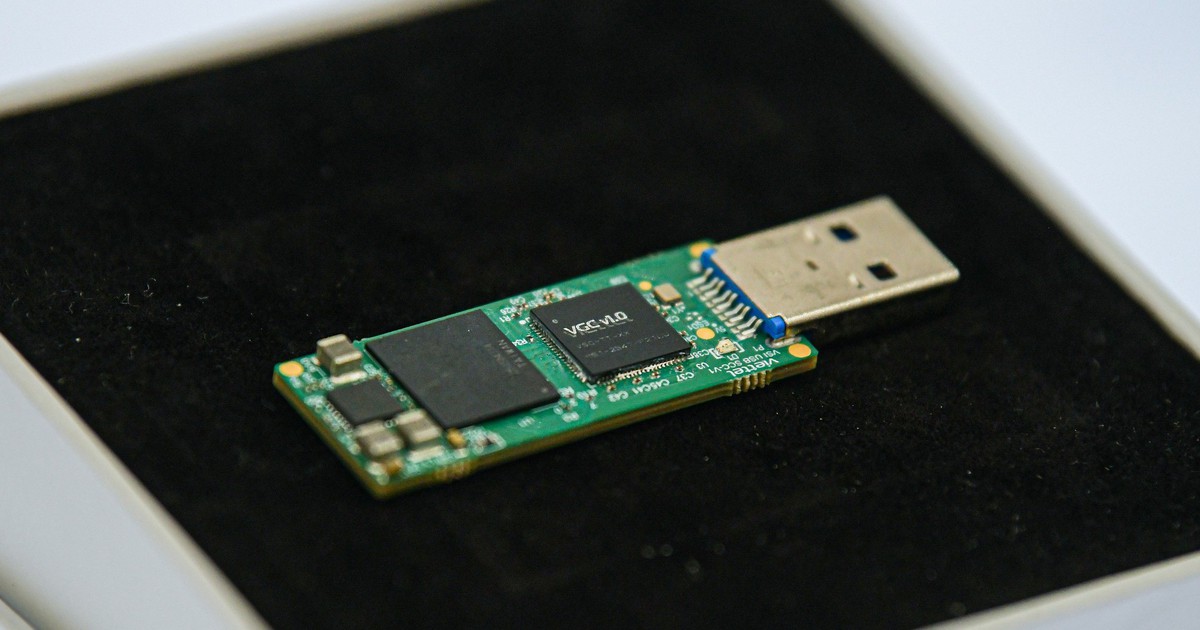
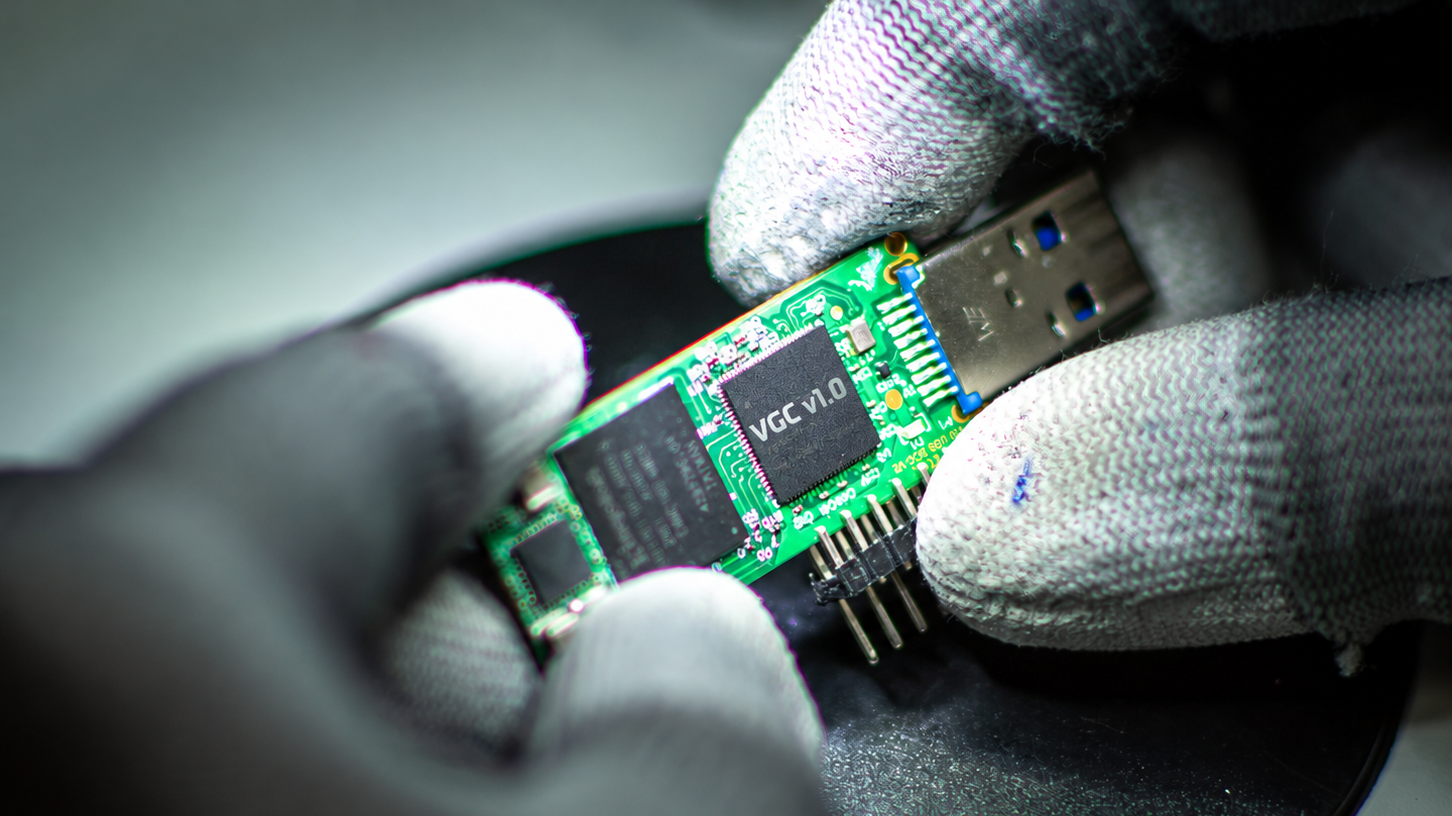
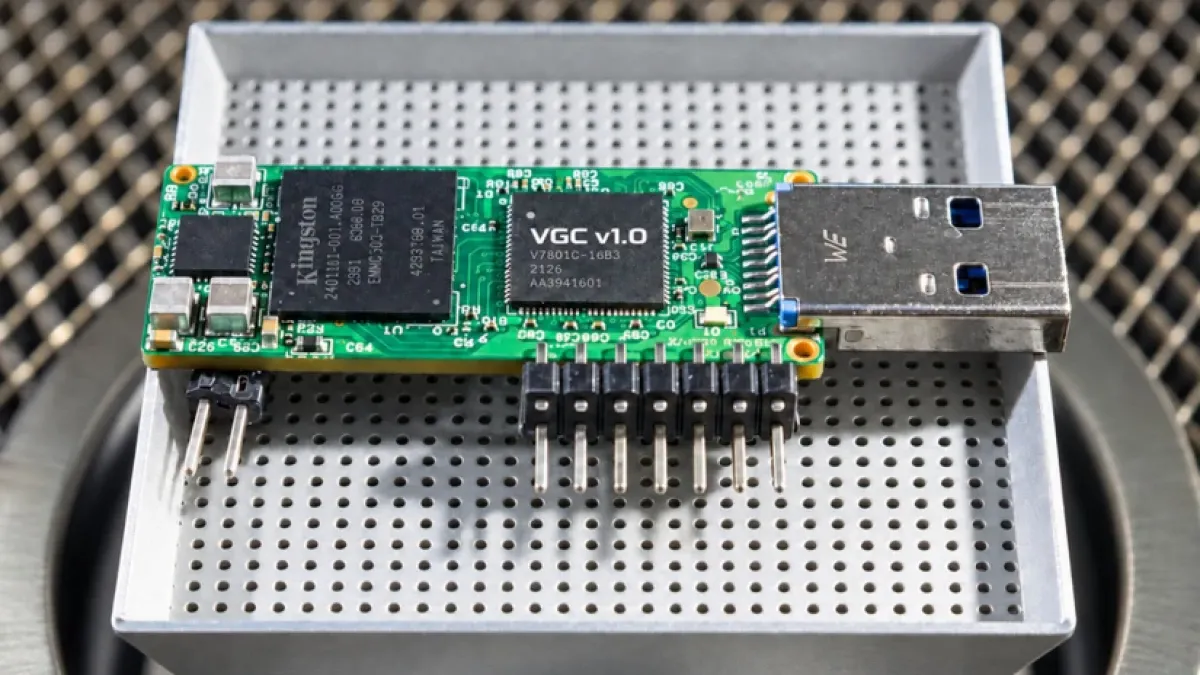
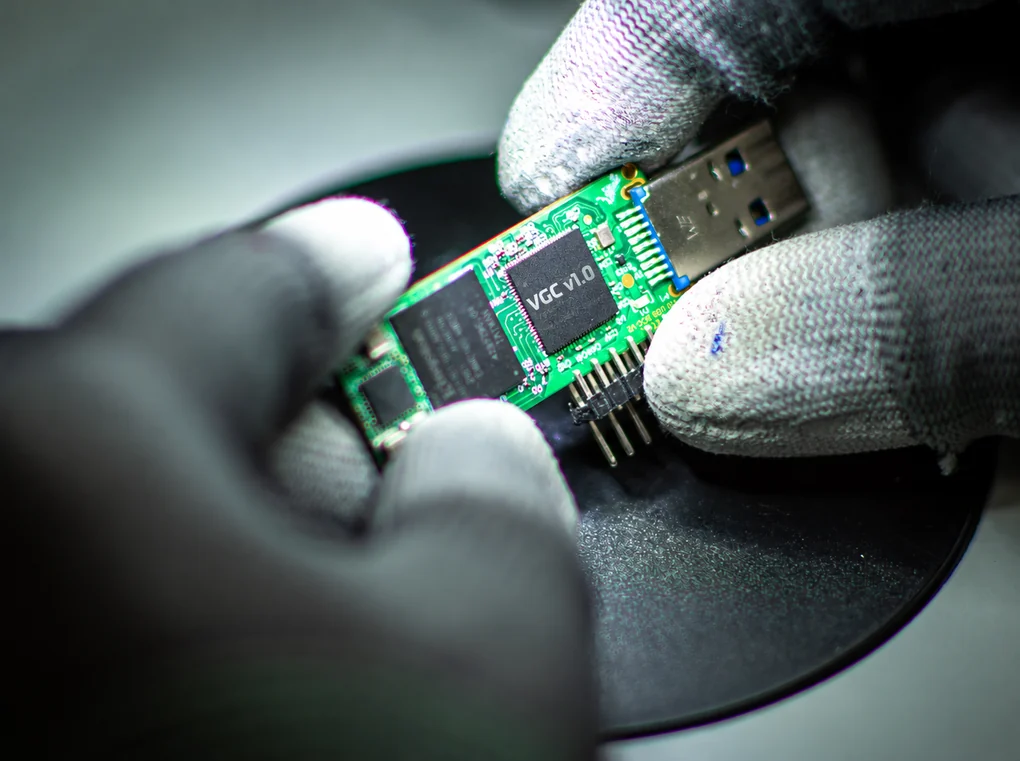
Chip bảo mật VGC v1.0 là vi mạch do Việt Nam làm chủ thiết kế, được phát triển để tích hợp thuật toán mật mã trong nước trực tiếp vào phần cứng và hỗ trợ bảo vệ dữ liệu. Đây là điểm đáng chú ý hơn cả con số hiệu năng: năng lực thiết kế đã tiến từ phần mềm mật mã sang một nền tảng bán dẫn bảo mật có thể hiện thực hóa thuật toán trên silicon. Chiều 3/11, Ban Cơ yếu Chính phủ và Tập đoàn Công nghiệp - Viễn thông Quân đội (Viettel) công bố VGC v1.0 cùng nền tảng bán dẫn bảo mật đầu tiên do Việt Nam làm chủ thiết kế. Thành tựu này mở rộng vai trò của Việt Nam từ người sử dụng công nghệ sang bên tham gia kiến tạo công nghệ lõi. Với an ninh mật mã, quyền chủ động ở khâu thiết kế phần cứng có ý nghĩa chiến lược, dù chưa đồng nghĩa với việc toàn bộ chuỗi sản xuất chip đã nằm trong nước.
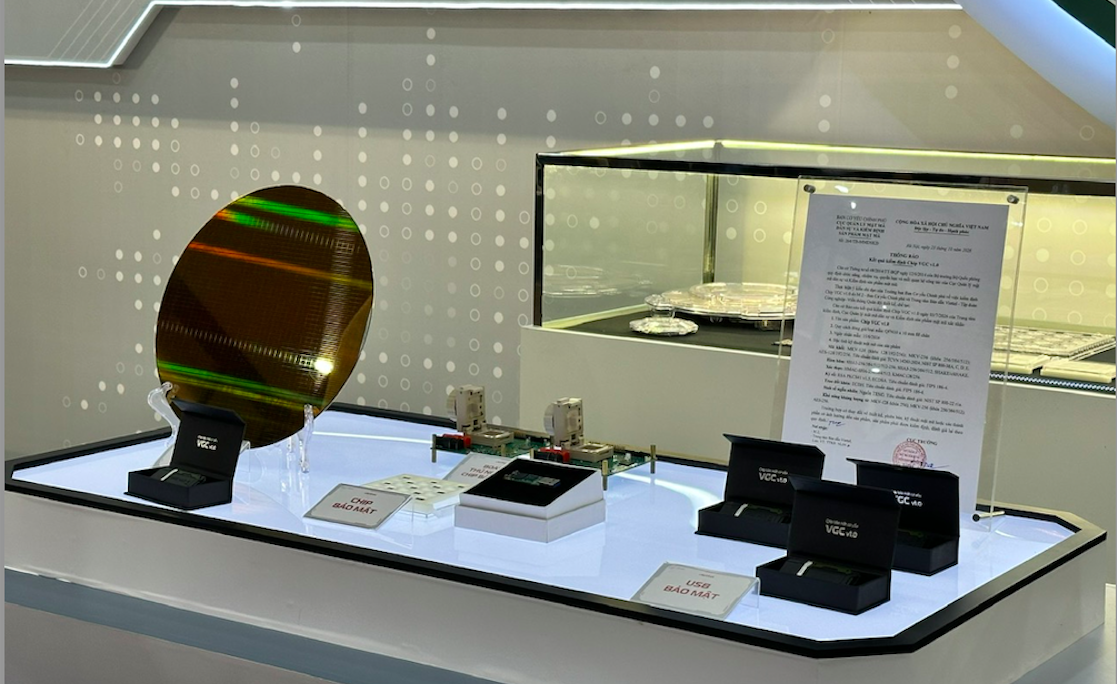
Tốc độ là lợi thế, nhưng bảo vệ thiết kế mới là chiều sâu
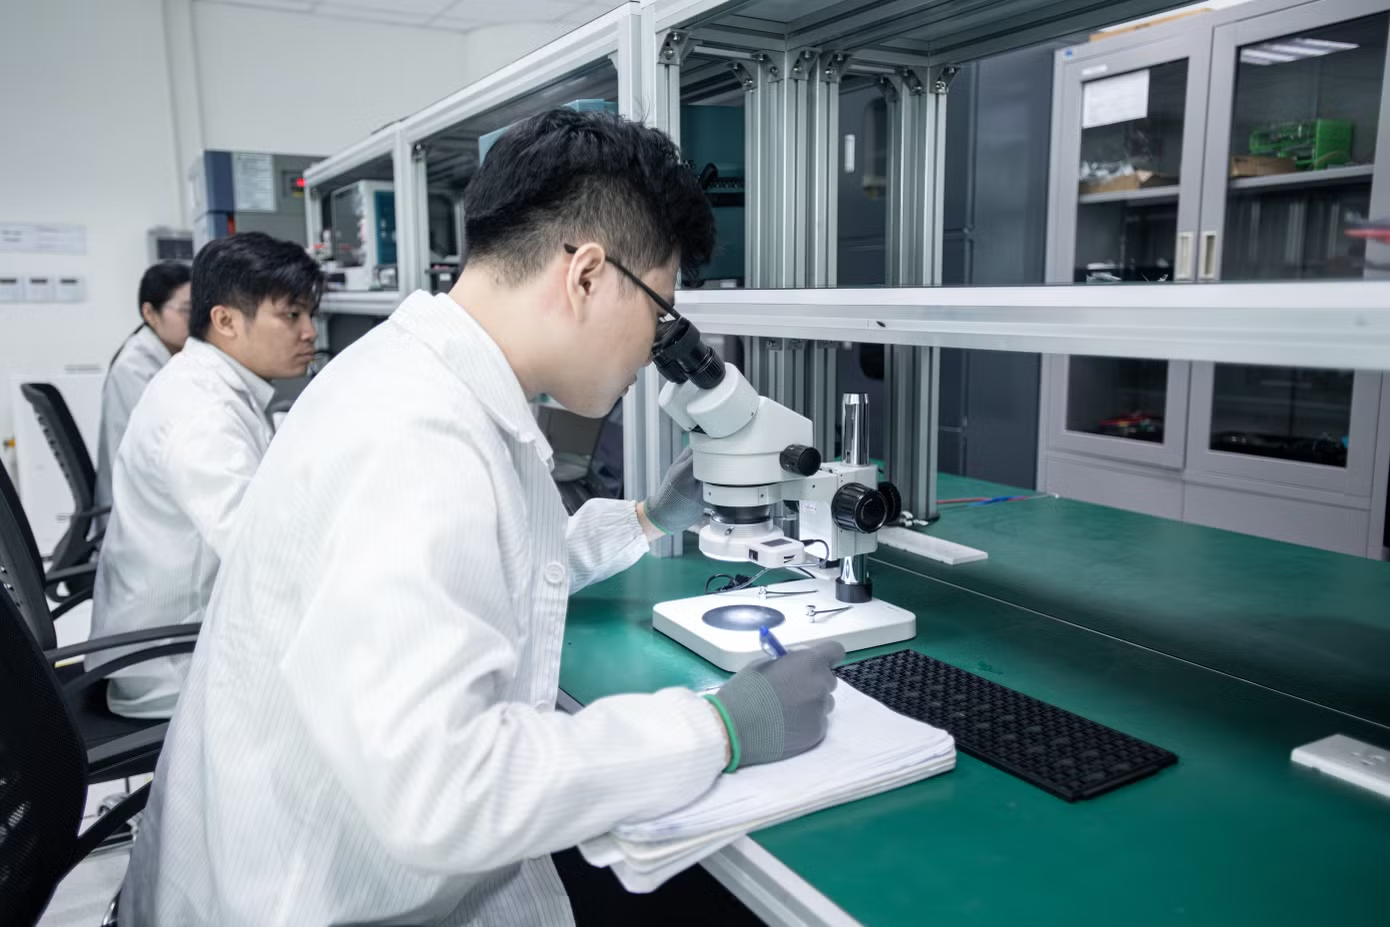
VGC v1.0 có kích thước đóng gói 10 × 10 mm, chứa 300 triệu bóng bán dẫn và được chế tạo trên tiến trình CMOS 28 nm. Theo kết quả đo kiểm, chip mã hóa, giải mã nhanh gấp khoảng 15 lần giải pháp thuần phần mềm trong cùng tác vụ. Mức tăng tốc này cho thấy việc dành phần cứng riêng cho mật mã có thể cải thiện hiệu năng xử lý; tuy nhiên, tốc độ không phải thước đo duy nhất của một chip bảo mật. Nhóm kỹ sư cũng áp dụng biện pháp bảo vệ bản thiết kế trước khi chuyển tới nhà máy chế tạo, nhằm hạn chế nguy cơ lộ lọt hoặc dịch ngược. Đây là chi tiết quan trọng: khi thuật toán và thiết kế vi mạch gắn với an ninh quốc gia, bảo vệ tri thức thiết kế cũng là một phần của năng lực tự chủ. VGC v1.0 đi theo hướng phần cứng bảo mật chuyên dụng đã xuất hiện trên các thiết bị số toàn cầu.
Từ nhu cầu bảo vệ dữ liệu đến ứng dụng thực tế
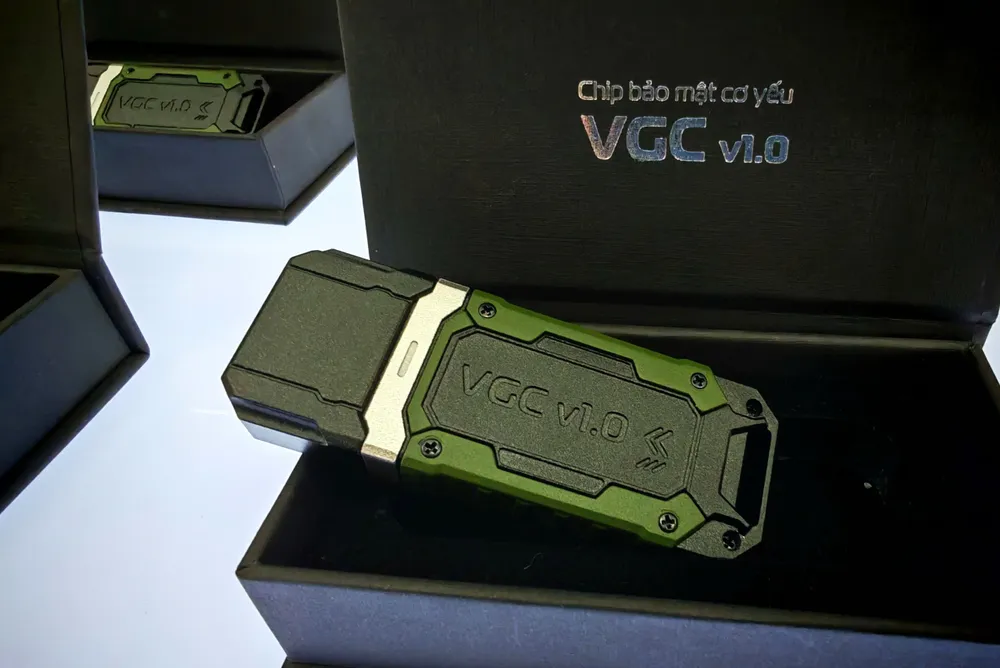
Lý do cần đưa mật mã xuống phần cứng không chỉ là tăng tốc. Trong bối cảnh chip nhập khẩu có thể làm lộ lọt dữ liệu, việc tích hợp thuật toán mật mã quốc gia ngay trên chip tạo thêm một lớp bảo vệ ở nơi thông tin được xử lý. Đây là bước đi có lý: nếu bảo mật chỉ phụ thuộc vào phần mềm, năng lực bảo vệ vẫn chịu giới hạn từ nền tảng phần cứng bên dưới. Lô VGC v1.0 đầu tiên đã vượt qua các hạng mục đo kiểm kỹ thuật và được cấp giấy chứng nhận trong quý I/2026, với phạm vi sử dụng trong kinh tế - xã hội. Chip dự kiến được dùng trước trong USB lưu trữ an toàn cho các cơ quan Đảng, Nhà nước và Quốc phòng, sau đó phục vụ hệ thống chứng thực chữ ký số quốc gia với hơn 2 triệu chứng thư số đang lưu hành. Người dùng phổ thông chưa phải đối tượng ứng dụng trực tiếp ban đầu, nhưng họ có thể hưởng lợi gián tiếp khi các dịch vụ số được bảo vệ tốt hơn.
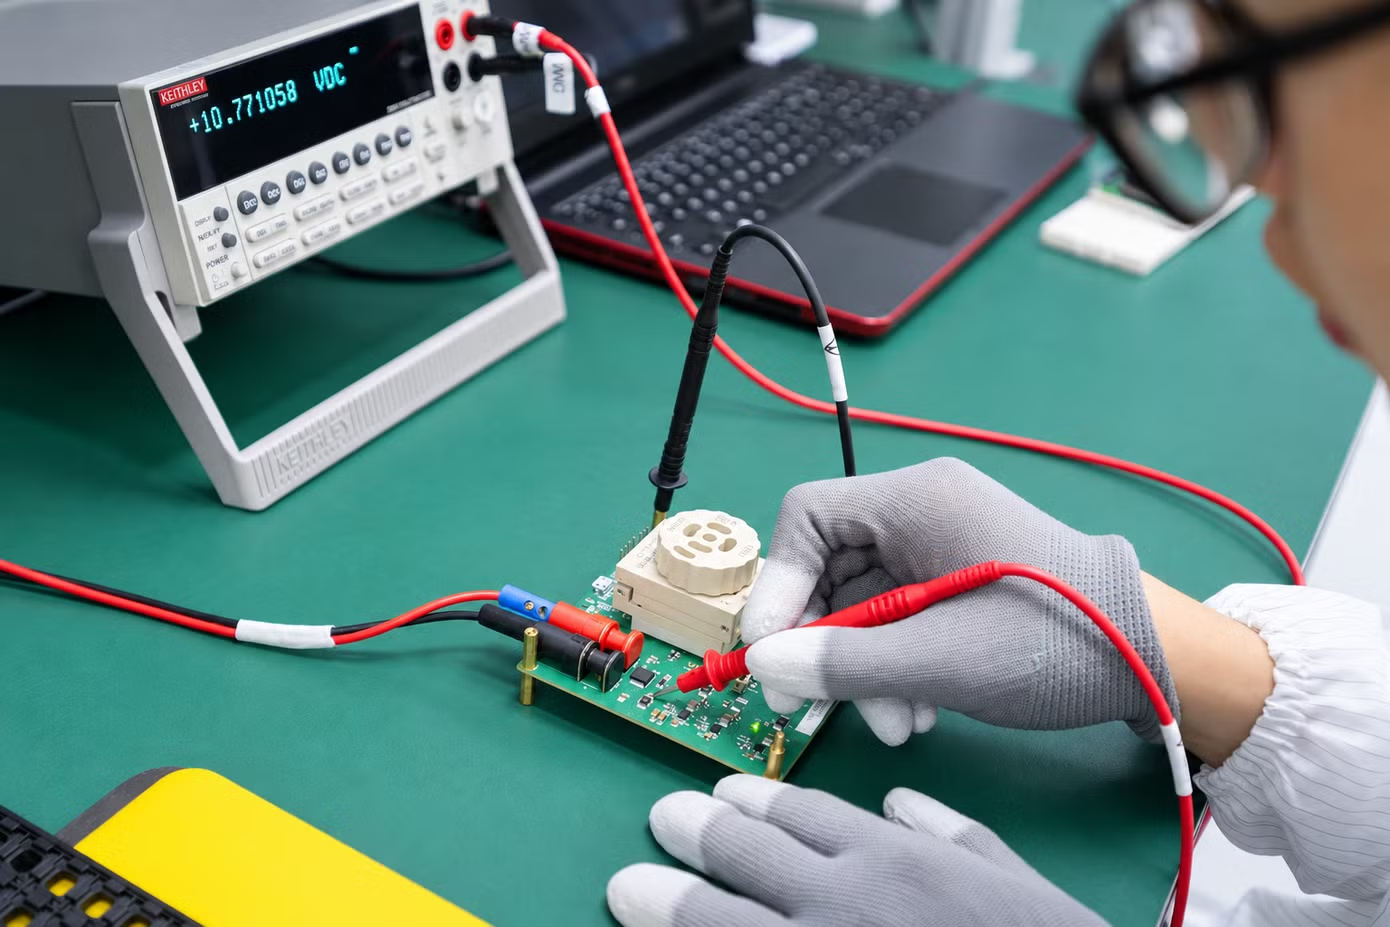
Phép thử tiếp theo là mở rộng nền tảng bán dẫn bảo mật
VGC v1.0 có ý nghĩa vượt ra ngoài một sản phẩm đơn lẻ vì dự án kết hợp yêu cầu mật mã, thiết kế vi mạch và hiện thực hóa chip. Nhưng một mẫu chip thành công chưa đủ để khẳng định đã làm chủ toàn bộ ngành bán dẫn: thước đo tiếp theo phải là khả năng sản xuất loạt, phát triển thế hệ mới và đưa sản phẩm vào các hệ thống thiết yếu. Kế hoạch được nêu gồm triển khai sản xuất loạt VGC v1.0 để trang bị cho thiết bị bảo mật của Ban Cơ yếu Chính phủ, phối hợp phát triển nền tảng vi mạch bảo mật đa lõi cho ứng dụng quy mô lớn, đồng thời đào tạo nhân lực chuyên sâu về thiết kế vi mạch, mật mã và an toàn phần cứng. Đây là hướng đi đúng nếu Việt Nam muốn biến năng lực thiết kế thành nền tảng lâu dài cho an ninh mật mã. Kết luận, VGC v1.0 là cột mốc có giá trị thực, nhưng thành công sẽ được xác nhận qua những thế hệ chip tiếp theo và khả năng triển khai rộng.