
Thiết kế trong nước là điểm nhấn lớn nhất
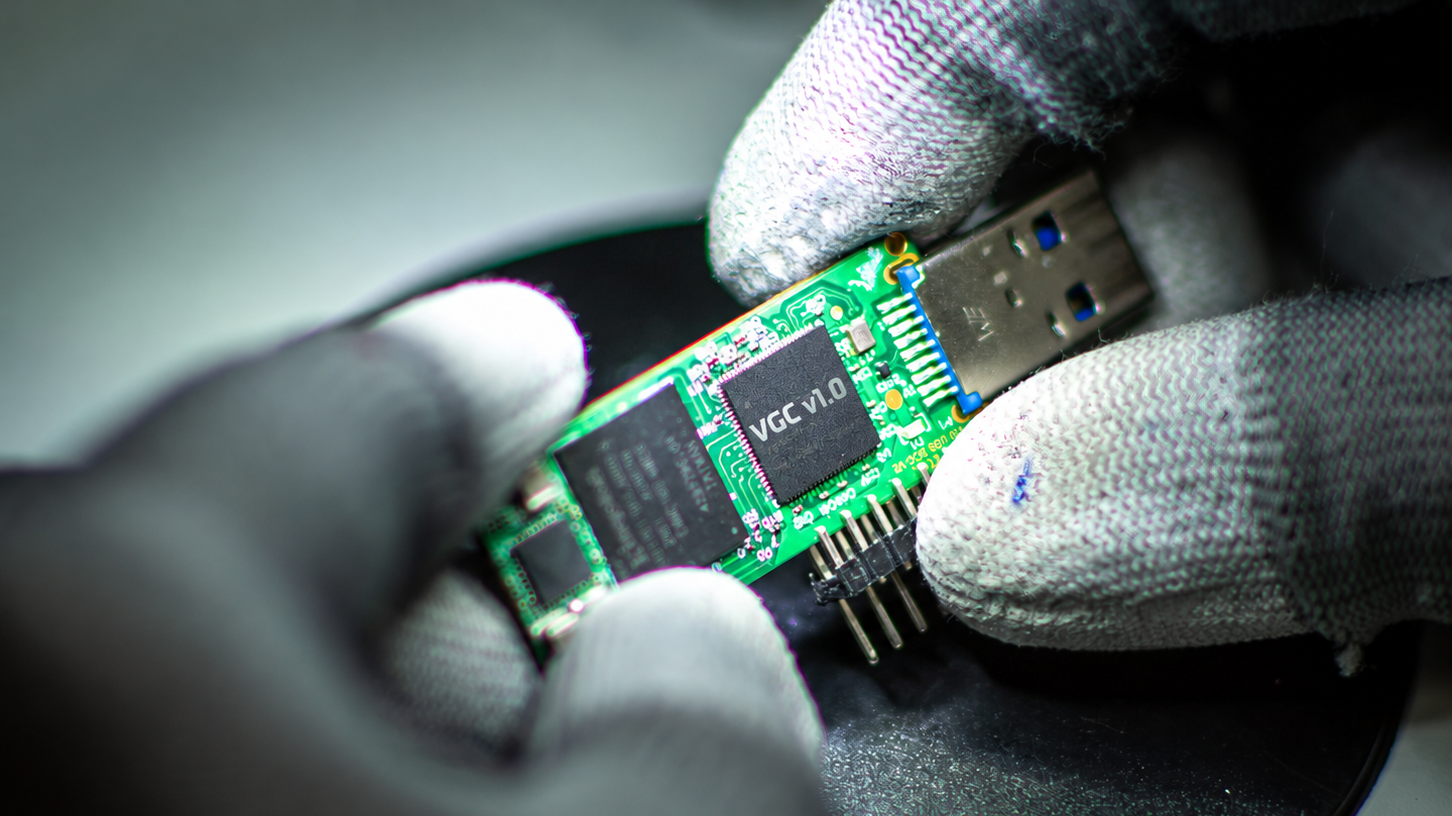
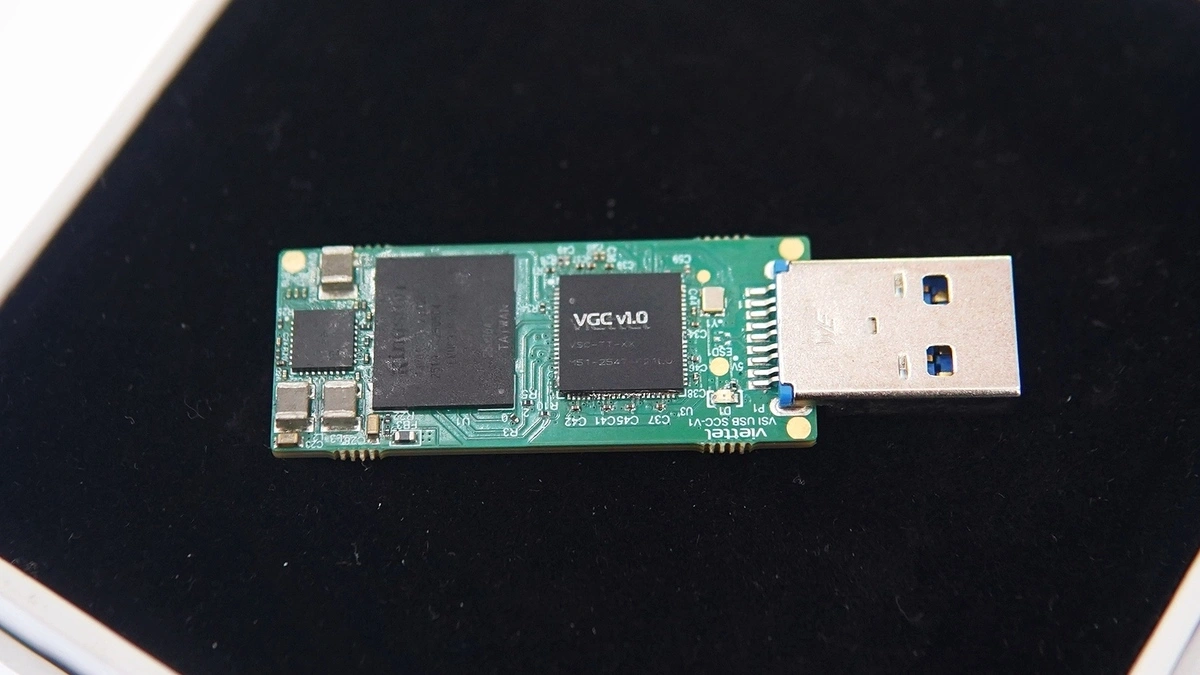
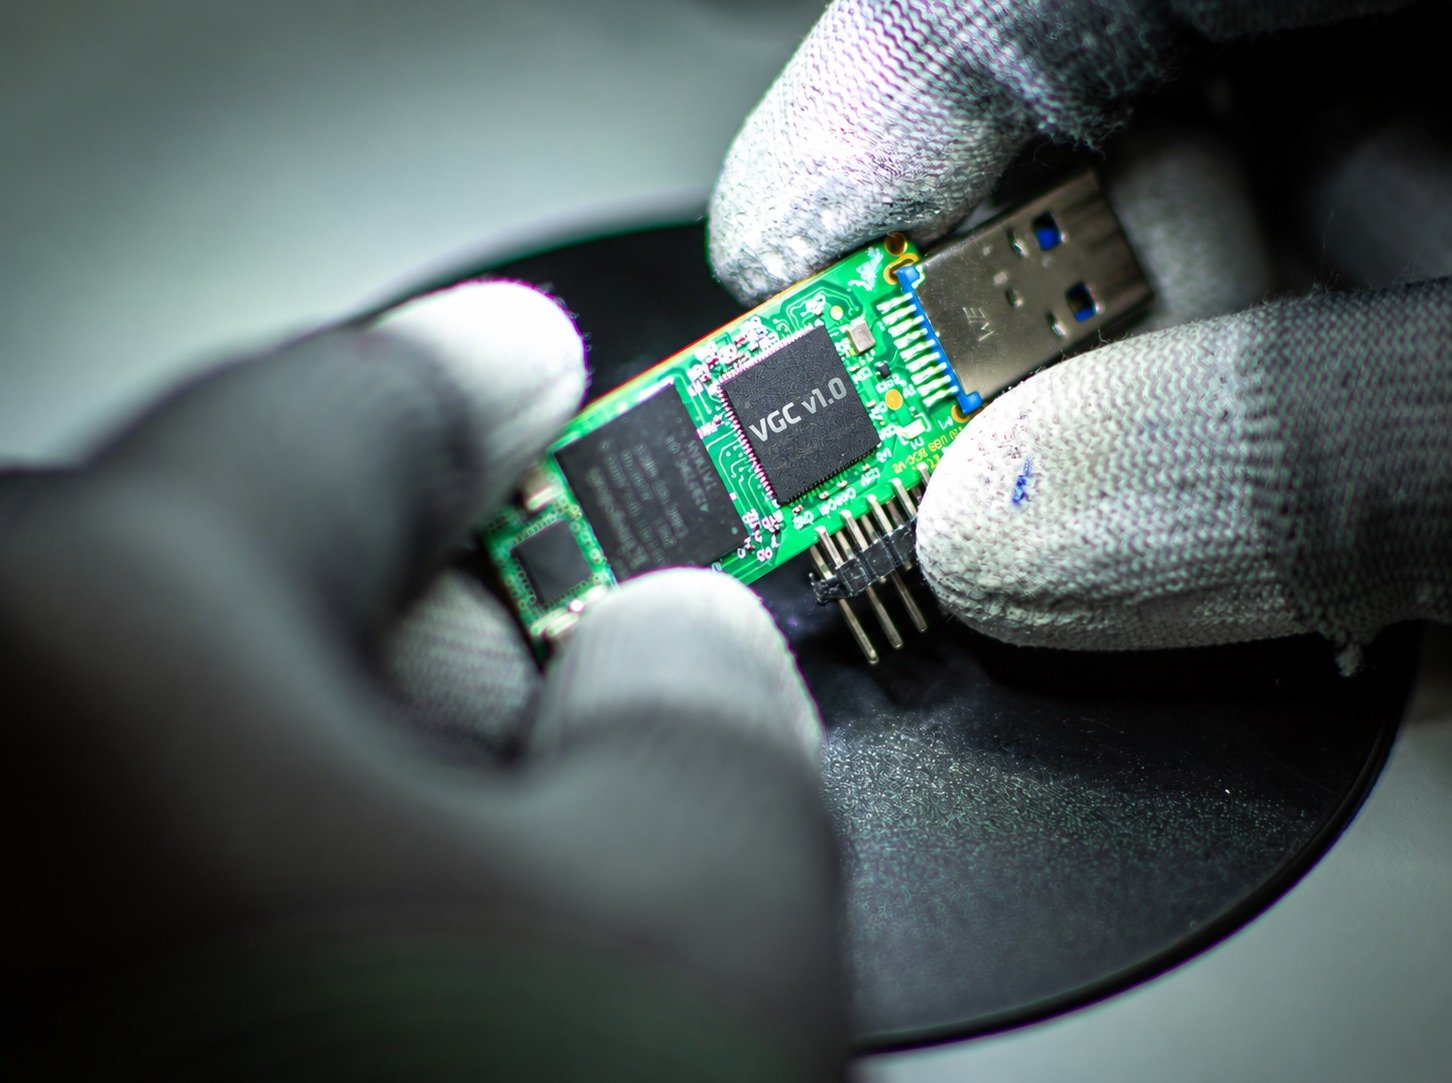
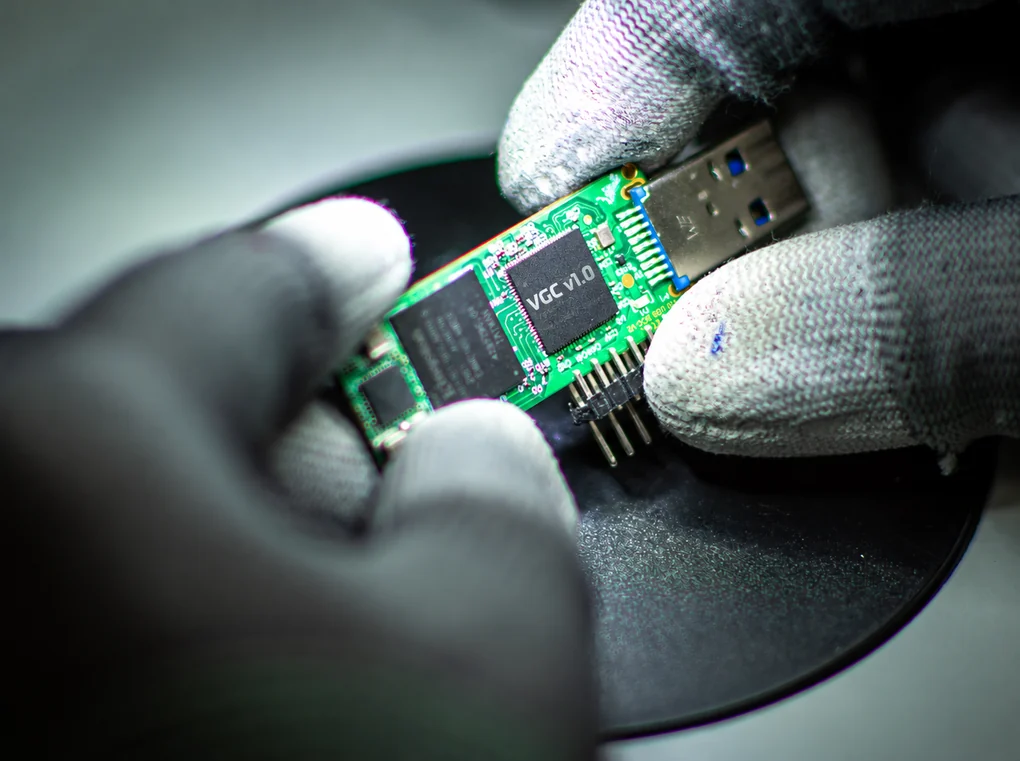
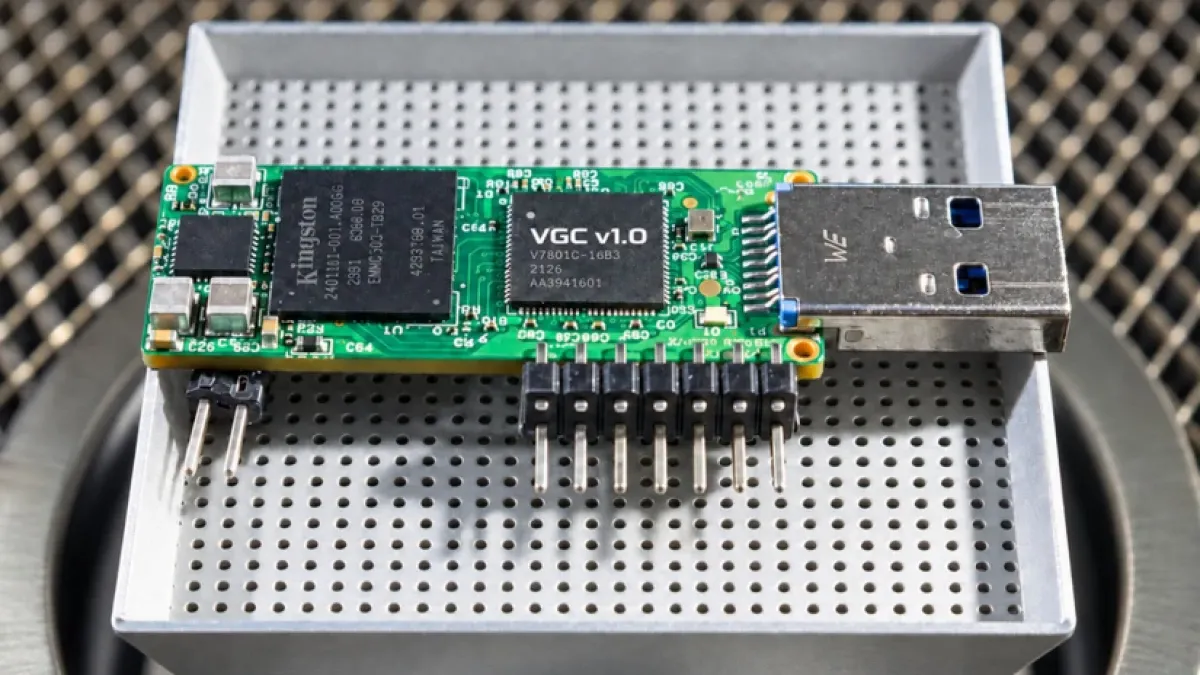
Chip bảo mật là vi mạch chuyên dụng giúp bảo vệ thông tin bằng cách xử lý các chức năng như lưu trữ khóa mật mã, mã hóa, giải mã và xác thực ngay trên phần cứng. VGC v1.0 đáng chú ý không chỉ vì là một chip Make in Vietnam, mà vì hai đơn vị trong nước đã cùng làm chủ thiết kế cho một sản phẩm bảo mật chuyên dụng. Ngày 3/11, Ban Cơ yếu Chính phủ và Tập đoàn Công nghiệp - Viễn thông Quân đội (Viettel) công bố chip tại Hà Nội, đồng thời giới thiệu nền tảng bán dẫn bảo mật do Việt Nam làm chủ thiết kế. Đây là bước tiến có ý nghĩa: năng lực thiết kế phần cứng bảo mật giúp giảm lệ thuộc vào chip nhập khẩu trong những hệ thống xử lý dữ liệu nhạy cảm. Tuy vậy, cần phân biệt làm chủ thiết kế với tự chủ toàn bộ chuỗi sản xuất; thông tin được công bố xác nhận vế đầu, chứ chưa chứng minh Việt Nam đã nắm trọn mọi công đoạn chế tạo.
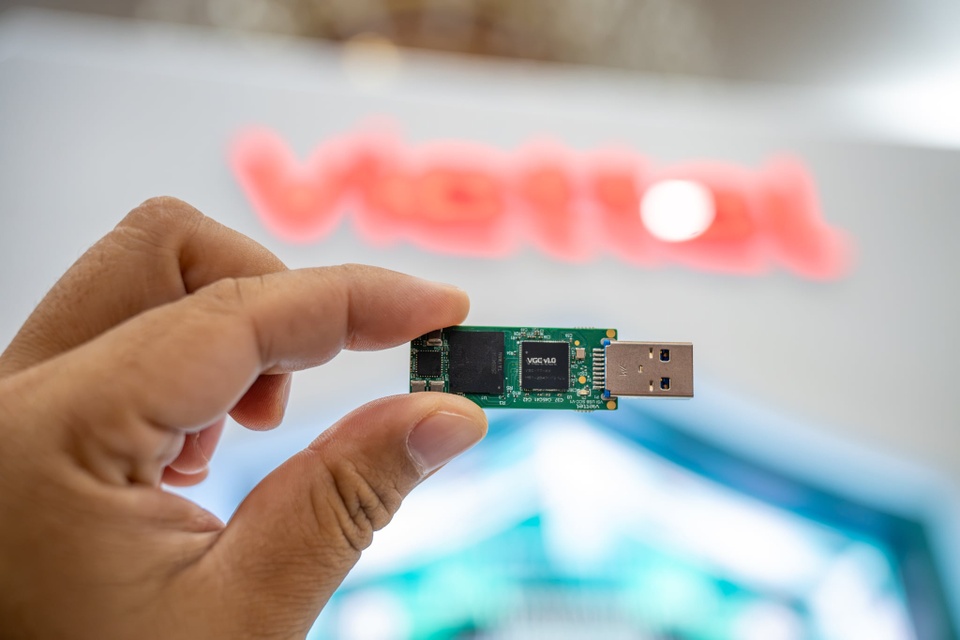
300 triệu transistor và lợi thế mã hóa phần cứng
VGC v1.0 có kích thước đóng gói 10 × 10 mm, chứa 300 triệu transistor và được chế tạo trên tiến trình CMOS 28 nm. Chip dùng kiến trúc tập lệnh mở RISC-V, còn thuật toán mã khối quốc gia MKV do Ban Cơ yếu phát triển được tích hợp trực tiếp vào lõi phần cứng thay vì chạy bằng phần mềm. Đây là cốt lõi của cách tiếp cận mã hóa phần cứng: dành các khối chuyên dụng cho tác vụ mật mã, thay vì yêu cầu bộ xử lý thông thường thực hiện toàn bộ phép tính. Theo kết quả đo kiểm do Viettel công bố, chip mã hóa và giải mã nhanh gấp khoảng 15 lần giải pháp thuần phần mềm trong cùng tác vụ. Con số này là tín hiệu đáng chú ý, nhưng chưa đủ để kết luận về hiệu năng tổng thể. Số transistor không tự nói lên tốc độ, mức tiêu thụ điện hay khả năng bảo vệ khóa; các thông số đó chưa được nêu đầy đủ.
Dấu mốc có giá trị, nhưng dữ liệu triển khai còn thiếu
Ý nghĩa của VGC v1.0 nằm ở việc đưa thuật toán mật mã quốc gia vào silicon và hình thành nền tảng thiết kế có thể được phát triển tiếp. Tuy nhiên, các thông tin về ứng dụng thực tế và phạm vi triển khai chưa được nêu rõ trong tài liệu được cung cấp. Vì vậy, chưa thể đánh giá chip đang được dùng ở những hệ thống nào, quy mô triển khai ra sao, hay người dùng sẽ nhận được lợi ích cụ thể nào. Tương tự, mức tăng tốc khoảng 15 lần chỉ được mô tả trong phép so sánh với giải pháp phần mềm cho cùng tác vụ; không có đủ dữ liệu để đối chiếu trực tiếp với các chip bảo mật quốc tế hoặc đánh giá khả năng vận hành trong những điều kiện khác. Đây không phải lý do để xem nhẹ thành tựu thiết kế, mà là lời nhắc rằng một thông số nổi bật không thể thay thế dữ liệu triển khai và kiểm chứng độc lập.
Kết luận: thành tựu thiết kế cần được chứng minh bằng triển khai
VGC v1.0 là cột mốc đáng ghi nhận cho năng lực thiết kế chip bảo mật trong nước: Viettel và Ban Cơ yếu Chính phủ đã đưa một thuật toán mật mã quốc gia vào phần cứng, với quy mô 300 triệu transistor và mức tăng tốc mã hóa được công bố khoảng 15 lần so với phần mềm trong cùng tác vụ. Nhưng bước tiếp theo để củng cố niềm tin không chỉ là nhấn mạnh thông số. Cần có thông tin rõ hơn về ứng dụng thực tế, phạm vi triển khai và các chỉ số kỹ thuật giúp đánh giá chip trong bối cảnh sử dụng cụ thể. Khi những khoảng trống ấy được lấp đầy, VGC v1.0 mới có thể được nhìn nhận không chỉ như một thành tựu thiết kế, mà còn như một năng lực bảo mật đã chứng minh giá trị trong thực tế.