
AI biến hạ tầng bảo mật cũ thành “gánh nặng an ninh mạng”
Hạ tầng bảo mật cũ trước kỷ nguyên trí tuệ nhân tạo là tập hợp các hệ thống, thiết bị và quy trình an ninh mạng được thiết kế cho tốc độ tấn công thủ công, không có khả năng phát hiện, ứng phó và khắc phục trong thời gian thực trước các cuộc tấn công được tự động hóa quy mô lớn bởi AI, khiến doanh nghiệp ngày càng tích lũy thêm “nợ an ninh mạng” ở cả tầng công nghệ lẫn quy trình vận hành. Ngành ICT Việt Nam đang trải qua giai đoạn bùng nổ mạnh mẽ, và chính sự tăng trưởng đó đang phơi bày thực tế khó chịu: phần lớn lớp phòng thủ số mà doanh nghiệp đang dựa vào đã lỗi thời. CEO của một tập đoàn an ninh mạng toàn cầu cảnh báo rằng hạ tầng bảo mật hiện nay được xây dựng cho giai đoạn trước khi AI bùng nổ và không còn đủ khả năng đối phó với các mối đe dọa đang được tự động hóa nhanh chóng. Nếu doanh nghiệp tiếp tục bám vào các kiến trúc cũ, bảo mật hạ tầng AI sẽ trở thành điểm yếu chí mạng.
Cuộc tấn công tự động hóa: AI là vũ khí tăng tốc cho tin tặc
Lý do căn bản khiến hiện đại hóa an ninh mạng trở thành ưu tiên cấp bách nằm ở việc AI đã “vượt cấp” so với mọi giả định thiết kế của hệ thống bảo mật cũ. Các mô hình AI thế hệ mới có khả năng tự động hóa việc rà quét, liên kết và khai thác các lỗ hổng bảo mật với tốc độ chóng mặt. Không còn những chiến dịch tấn công kéo dài nhiều tuần, mà là các cuộc tấn công tự động hóa có thể được triển khai gần như ngay lập tức. CEO của tập đoàn an ninh mạng nói rõ: AI không chỉ hỗ trợ doanh nghiệp mà còn giúp tin tặc phát hiện và khai thác lỗ hổng nhanh hơn, qua đó gia tăng áp lực lên những tổ chức vẫn duy trì cơ chế phòng thủ cũ. Khi tốc độ tấn công tăng lên mức máy móc, mọi quy trình bảo mật dựa vào thao tác thủ công, phân tích rời rạc và phản ứng chậm đều trở nên vô nghĩa. Doanh nghiệp nào vẫn nghĩ có thể “chắp vá” thêm vài lớp tường lửa là đủ đang đánh giá thấp mức độ thay đổi của cuộc chơi.
Vì sao bảo mật vòng đời phần mềm phải trở thành lớp phòng tuyến chính
Trong bối cảnh cuộc tấn công tự động hóa ngày càng tinh vi, điểm yếu không chỉ nằm ở hệ thống bảo mật mạng mà còn ở chính chuỗi cung ứng phần mềm. Ngành ICT Việt Nam đang mở rộng nhanh, với hàng trăm nghìn lập trình viên và khối lượng mã nguồn, package, mô hình AI được tạo ra mỗi ngày. Nếu không có giải pháp bảo mật phần mềm xuyên suốt vòng đời, mọi nỗ lực bảo vệ ở lớp hạ tầng sẽ bị phá vỡ từ bên trong. Đây là lý do các nền tảng như JFrog Software Supply Chain Platform được các tập đoàn thuộc danh sách Fortune 100 tin dùng để quản trị chuỗi cung ứng phần mềm. Quan điểm mới không phải “quét cho sạch ở cuối pipeline”, mà là biến bảo mật thành tiêu chí bắt buộc ở mọi giai đoạn: từ khi gói phần mềm đầu tiên được tải về, cho đến lúc ứng dụng chạy trong sản xuất. Chỉ khi coi bảo mật vòng đời phần mềm toàn diện là ưu tiên cấp cao, doanh nghiệp mới có cơ hội bắt kịp tốc độ AI.
Từ phòng thủ thụ động sang bảo mật hạ tầng AI chủ động
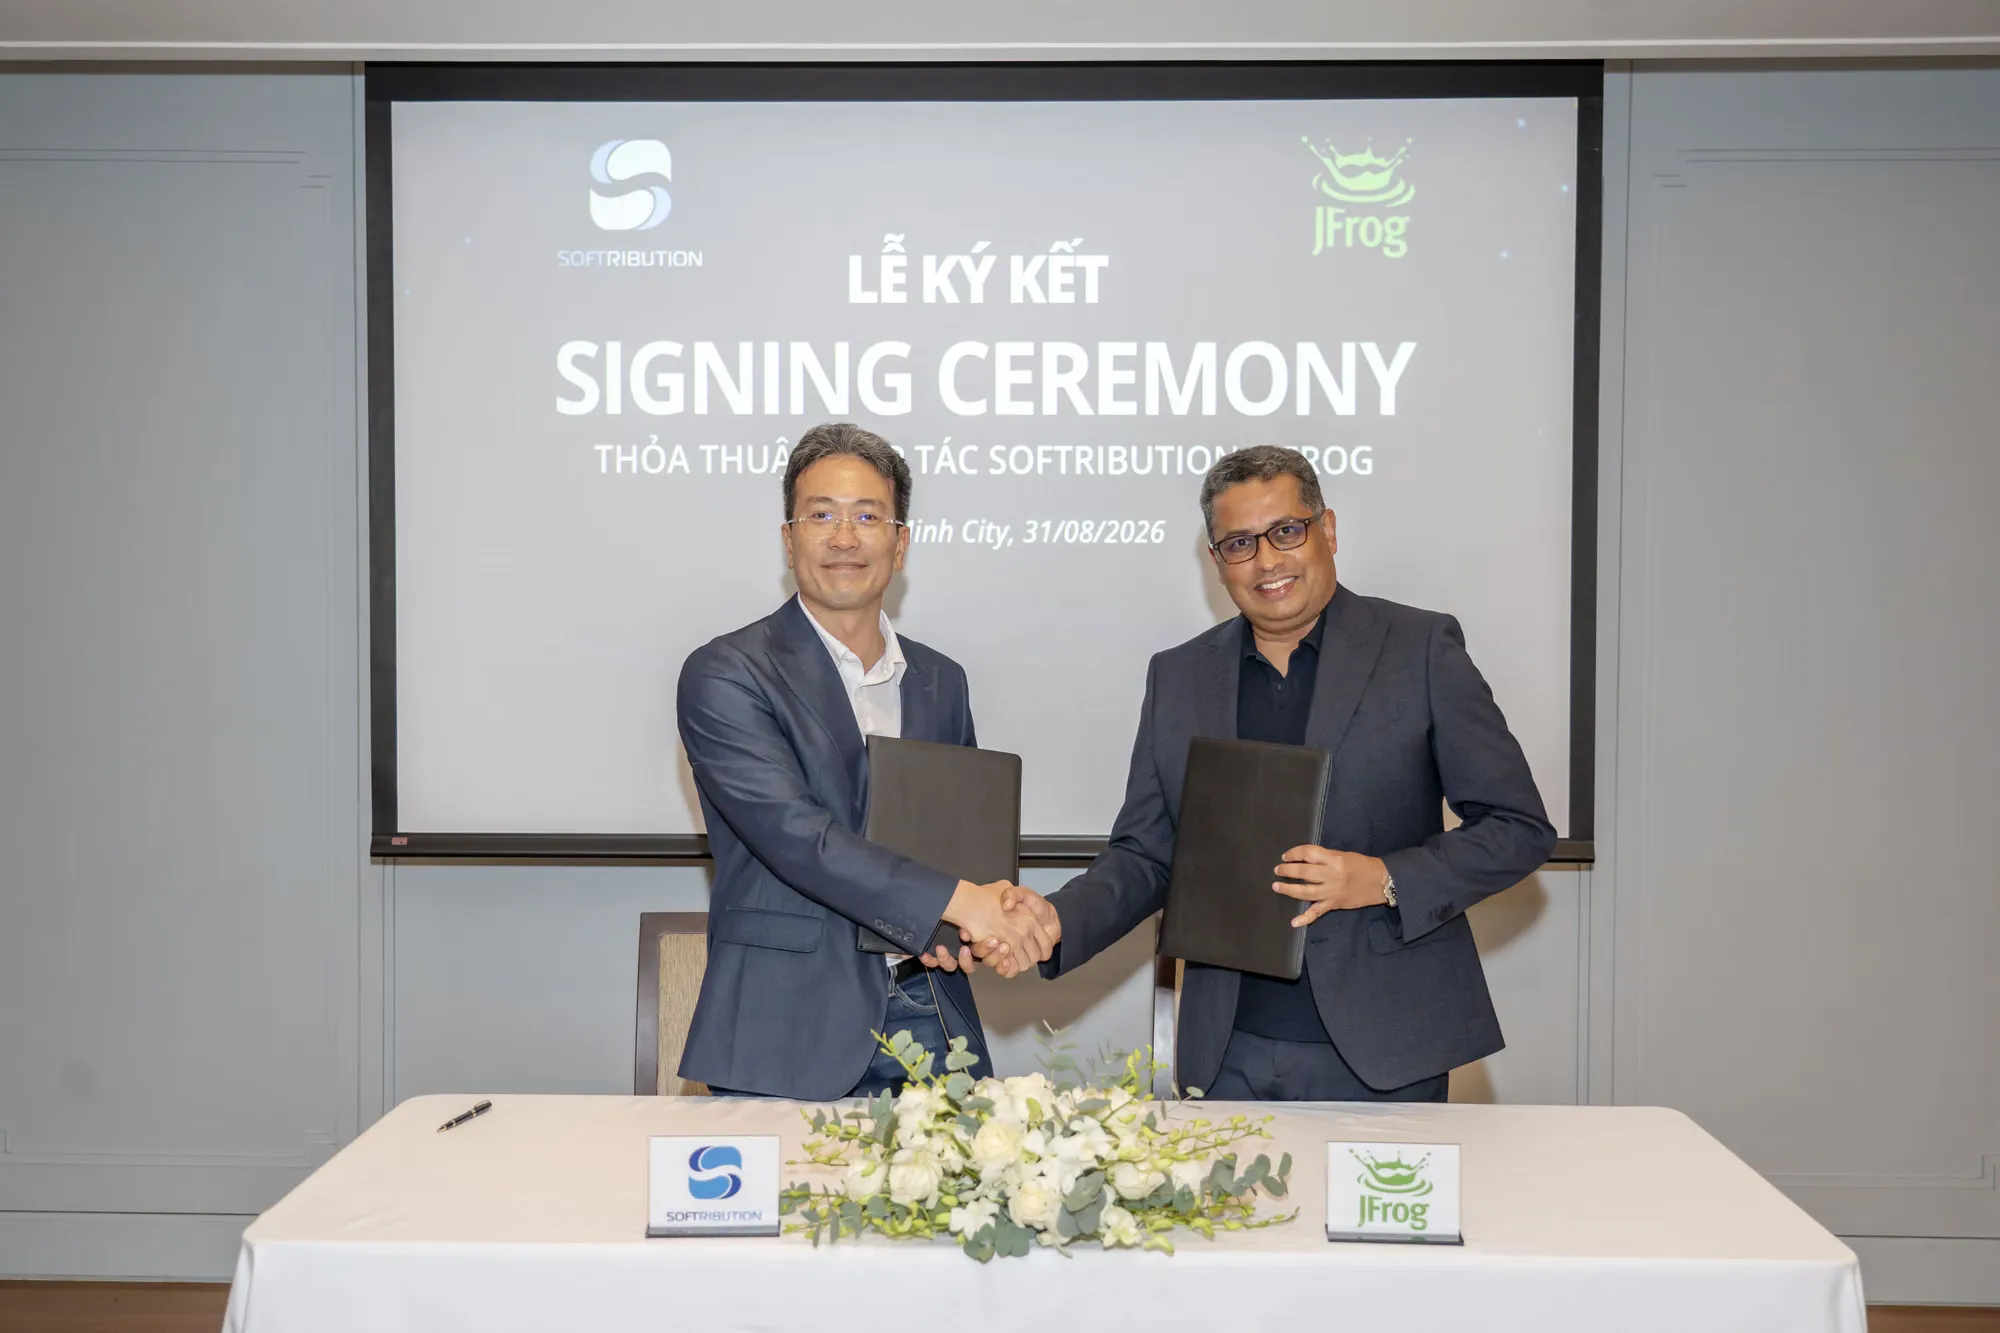
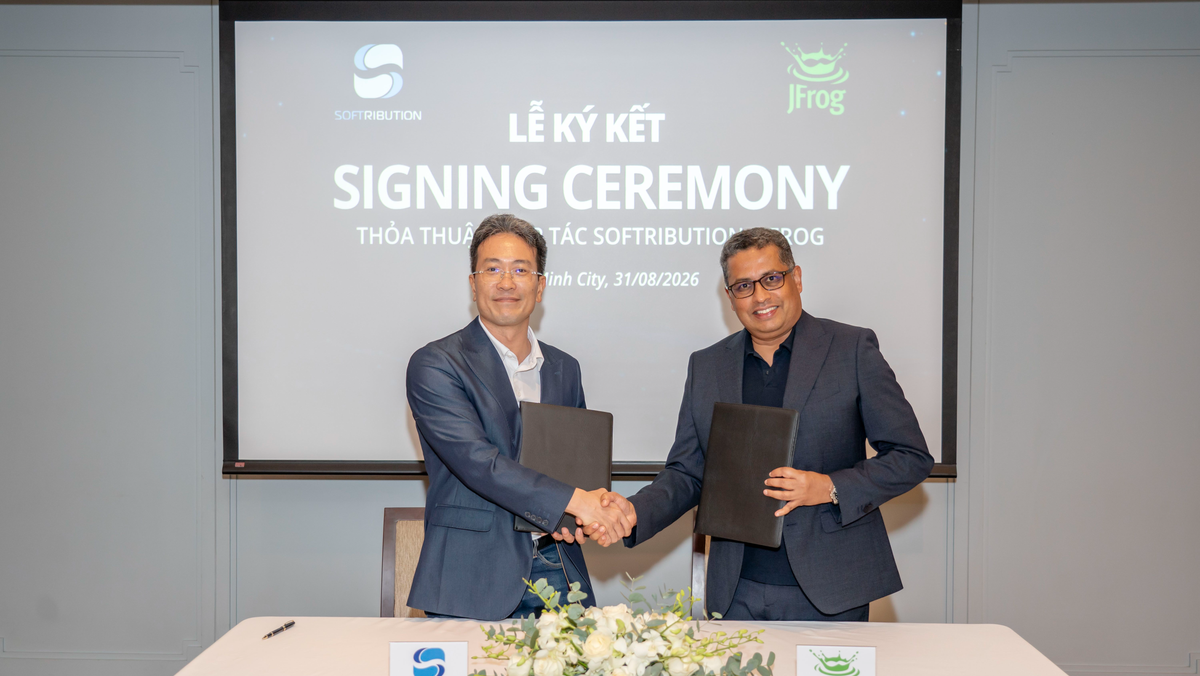
Sự hợp tác giữa Softribution và JFrog cho thấy một hướng chuyển dịch rõ ràng: thay vì xây thêm hàng rào tĩnh, doanh nghiệp cần một nguồn dữ liệu chuẩn duy nhất (Single Source of Truth) cho toàn bộ tài sản phần mềm và AI. JFrog Platform được thiết kế quanh ba trụ cột Protect, Remediate, Control – không phải khẩu hiệu, mà là một mô hình vận hành mới. Ở bước Protect, nền tảng hoạt động như lớp lọc đầu vào, chặn các package, mô hình hoặc dependency chứa rủi ro trước khi chúng chạm vào môi trường phát triển. Ở bước Remediate, công cụ Xray tích hợp Advanced Security cho phép quét SAST, SCA, phát hiện secrets đồng nhất, đồng thời dùng phân tích bối cảnh để cắt giảm tới 90% cảnh báo giả, giúp đội kỹ sư tập trung vào mối đe dọa thật. Cuối cùng, bước Control với AppTrust đưa bảo mật vào mô hình DevGovOps, mã hóa chính sách thành code và thực thi xuyên suốt vòng đời phần mềm, lưu trữ bằng chứng bằng chữ ký mật mã và sẵn sàng phục vụ kiểm toán trong vài giây thay vì nhiều tuần trước đây. Đây là cách tiếp cận bảo mật hạ tầng AI chủ động: vừa kiểm soát được tài sản, vừa biến phản ứng thành hành động tự động.
Hiện đại hóa an ninh mạng: cơ hội dài hạn nhưng không thể trì hoãn
Đáng chú ý, làn sóng AI không chỉ tạo áp lực kỹ thuật mà còn thay đổi cả tâm lý thị trường. Đầu năm, nhiều nhà đầu tư lo các mô hình AI sẽ làm suy yếu vai trò của phần mềm bảo mật truyền thống, nhưng khi xuất hiện những mô hình như Mitos bị cảnh báo có thể dễ dàng bị lợi dụng để khai thác lỗ hổng phần mềm, nhận thức đã đảo chiều và nhóm cổ phiếu an ninh mạng quay lại đà tăng. Để đáp ứng nhu cầu, một tập đoàn an ninh mạng đã triển khai chương trình Frontier AI Critical Defense Program, dùng các mô hình AI tiên tiến để kiểm thử hệ thống phòng thủ của khách hàng và hỗ trợ hiện đại hóa hạ tầng bảo mật; công ty đã trao đổi với khoảng 2.000 doanh nghiệp về chương trình này. Tuy nhiên, dòng tiền cho hiện đại hóa sẽ không được giải ngân ồ ạt trong ngắn hạn; tác động không đến ngay trong quý tới, nhưng AI đang làm gia tăng đáng kể cả quy mô lẫn thời hạn của cơ hội tăng trưởng trong ngành an ninh mạng. Tại Việt Nam, nền tảng JFrog Software Supply Chain Platform đã sẵn sàng tới tay doanh nghiệp qua Softribution dưới dạng SaaS, hybrid hoặc self-hosted. Kết luận thực tế là: dù chi tiêu có thể phân kỳ, quyết định chuyển từ di sản cũ sang kiến trúc bảo mật hạ tầng AI hiện đại không thể tiếp tục bị trì hoãn.