
PHP2Shell không dừng lại ở máy chủ web
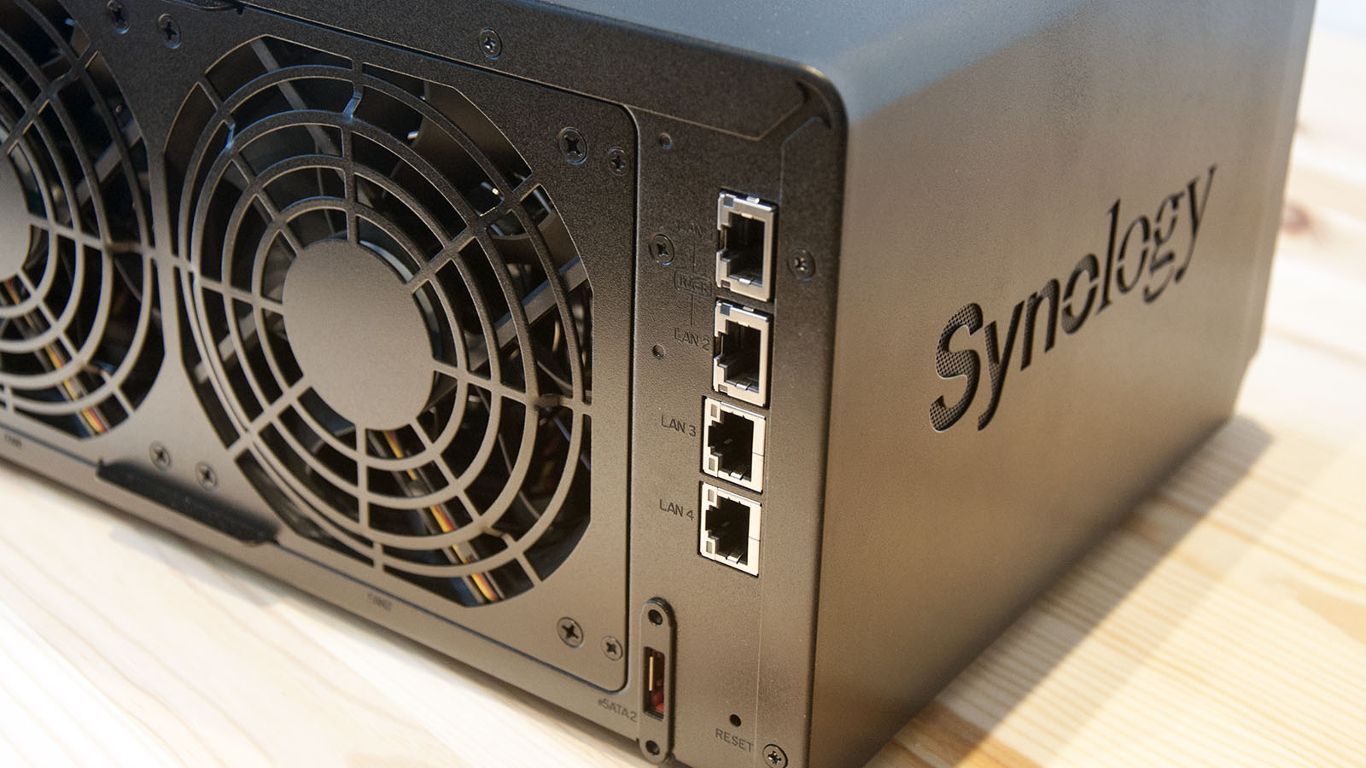
PHP2Shell là tên gọi của hai lỗ hổng nghiêm trọng trong PHP, mang mã CVE-2026-109618 và CVE-2026-109619, có thể cho phép kẻ tấn công thực thi mã từ xa, chiếm quyền hệ thống, đánh cắp dữ liệu hoặc cài phần mềm độc hại.Điều đáng lo là nguy cơ không giới hạn ở website: NAS có phần mềm do nhà sản xuất duy trì hoặc chạy ứng dụng PHP trong Docker cũng có thể bị ảnh hưởng nếu thiết bị phơi ra Internet. Vì vậy, gọi đây là lỗ hổng bảo mật NAS không phải phóng đại; một thiết bị lưu trữ tưởng như chỉ phục vụ nội bộ có thể trở thành cửa ngõ xâm nhập khi bật dịch vụ web hoặc chuyển tiếp cổng quản trị. Mức độ cấp thiết còn thể hiện ở tốc độ khai thác: Cloudflare ghi nhận số nỗ lực tấn công tăng từ hàng nghìn trước khi thông tin lan rộng lên hàng triệu. Không nên chờ bằng chứng thiết bị của mình đã bị xâm nhập mới hành động.
Nhà cung cấp nào đã có bản sửa?
Tình trạng vá lỗi không đồng đều, nên người dùng không thể mặc định rằng NAS của mình đã an toàn. Synology đã phát hành gói PHP cập nhật để xử lý lỗ hổng; hãng nêu các phiên bản PHP 7.3–8.4, Mail Station và Synology Calendar thuộc diện ảnh hưởng. Người dùng thiết bị Synology nên kiểm tra Package Center và kho tải của hãng để tìm các gói PHP 8.2 hoặc PHP 8.4 mới. Hãng cũng phân biệt gói PHP cài riêng với thành phần PHP tích hợp trong DiskStation Manager, vốn không phơi trực tiếp ra Internet. QNAP xác nhận nhiều sản phẩm bị ảnh hưởng, gồm QTS 5.2.11 trở xuống, QTS 6.1.9, QuTS hero, QuTScloud và Note Station 3; hãng đang phát triển bản sửa nhưng chưa công bố thời điểm phát hành. TerraMaster, Ugreen và Asustor cũng đang làm bản vá. Khoảng trống cập nhật này khiến việc giảm phơi nhiễm quan trọng không kém chờ firmware.
Việc cần làm ngay để bảo vệ NAS
Hãy bắt đầu bằng trang thông báo bảo mật chính thức của nhà sản xuất, tra đúng model và phiên bản hệ điều hành, rồi thực hiện cập nhật firmware NAS hoặc gói PHP khi có bản phù hợp. Với Docker, kiểm tra phiên bản PHP trong từng ảnh chứa dịch vụ và cập nhật ảnh bị ảnh hưởng; bản vá hệ điều hành NAS không tự động sửa mọi vùng chứa độc lập. Trong lúc chờ nhà cung cấp, hãy gỡ NAS khỏi Internet công cộng, tắt chuyển tiếp cổng, UPnP và dịch vụ truy cập từ xa không cần thiết. Chặn kết nối đến không được yêu cầu và chỉ cho thiết bị truy cập trong mạng cục bộ; nếu cần kết nối từ xa, dùng VPN an toàn thay vì mở cổng quản trị NAS. Thiết bị đã hết vòng đời hỗ trợ càng không nên để lộ ra Internet. Những bước này không thay thế bản vá, nhưng giảm cơ hội bị khai thác trong thời gian chờ.
Đừng để lịch cập nhật quyết định mức độ rủi ro
PHP2Shell NAS là lời nhắc rằng NAS không chỉ là ổ đĩa mạng: khi chạy thành phần web, PHP hay ứng dụng Docker, nó cũng chịu rủi ro như một máy chủ. Hàng triệu nỗ lực khai thác đã xuất hiện sau khi lỗ hổng được công khai, trong khi một số nhà sản xuất vẫn chưa đưa ra bản vá và chưa hẹn ngày phát hành. Chủ thiết bị cần chủ động kiểm tra thông báo theo đúng model, cài mọi bản cập nhật đã có và thu hẹp quyền truy cập ngay, thay vì chờ cảnh báo riêng hay mặc định rằng thiết bị chưa bị nhắm đến. Nếu sản phẩm không còn được hỗ trợ, hãy giữ nó ngoại tuyến hoặc chỉ dùng trong mạng cục bộ. Kết luận rất rõ: cập nhật là cần thiết, nhưng giảm phơi nhiễm ngay hôm nay mới là cách thực tế nhất để bảo vệ thiết bị NAS trong lúc chờ bản vá.