
AI tăng tốc phát hiện, nhưng không thể thay thế khâu xử lý
AI an ninh mạng là việc sử dụng trí tuệ nhân tạo để phân tích phần mềm, nhận diện dấu hiệu bất thường và hỗ trợ kiểm chứng xem một điểm yếu có thể bị khai thác hay không. Trong sự cố PHP được công bố ngày 21.10, các nhóm nghiên cứu tại OpenAI, Wiz, Calif.io và đối tác phát hiện những lỗi nghiêm trọng, sau đó phối hợp với nhóm duy trì PHP để xử lý. AI giúp rà soát nhiều ứng dụng trong vài giờ, thay vì để chuyên gia lần theo mã nguồn hoàn toàn thủ công. Các lỗi được tìm ra từ cuối tháng 8, nhưng chỉ công khai sau khi bản vá bảo mật được phát hành. Trình tự này là cần thiết: công bố lỗ hổng trước khi có bản sửa có thể trao lợi thế cho kẻ tấn công. Tuy nhiên, AI làm ngắn khâu tìm lỗi; nó không tự bảo đảm rằng mọi máy chủ chịu ảnh hưởng sẽ được cập nhật kịp thời.
Theo thông tin được công bố, với mô hình tiên tiến và công cụ phù hợp, một nhà nghiên cứu có thể hoàn thành một tuần công việc mà trước đây một đội chuyên gia hàng đầu có thể cần nhiều tháng. Đây là bước tiến đáng kể, nhưng cũng khiến năng lực phản ứng của tổ chức trở thành mắt xích yếu nhất.

Lỗ hổng PHP có thể gây hậu quả ngoài màn hình
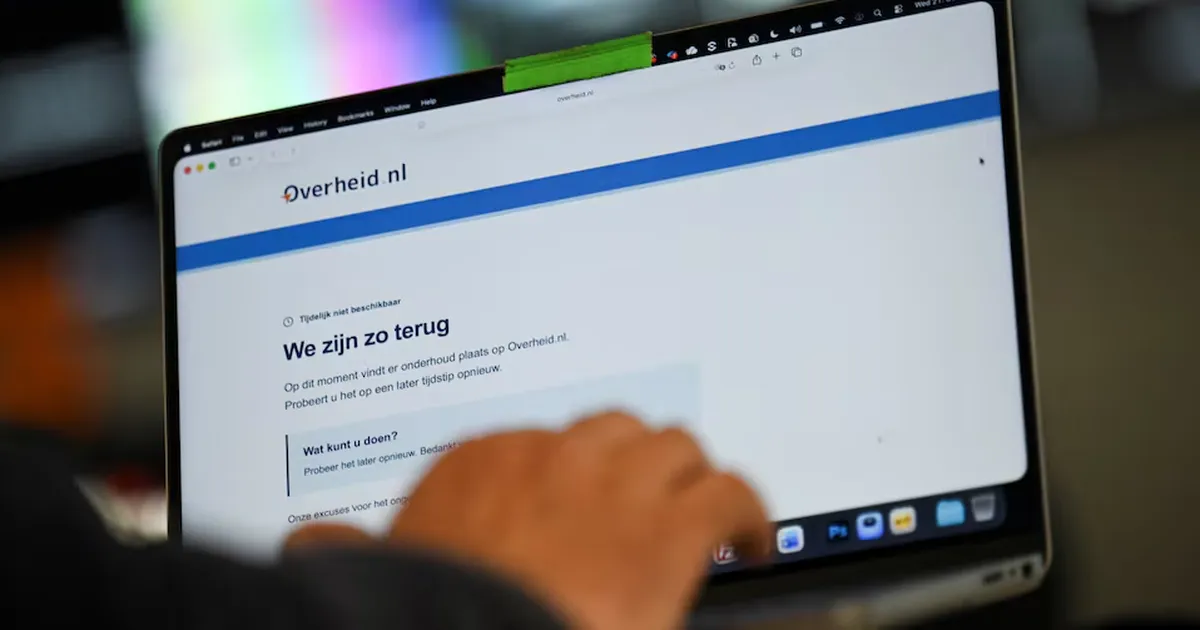
Các lỗi mang tên PHP2Shell có thể cho phép thực thi mã từ xa và đọc dữ liệu trong bộ nhớ, nơi có thể lưu thông tin nhạy cảm như mật khẩu. Theo Cloudflare, nguy cơ còn gồm gián đoạn dịch vụ và lộ dữ liệu khách hàng. Với người dùng thông thường, hậu quả có thể là trang web không truy cập được, tài khoản hoặc thông tin cá nhân bị phơi lộ, hay dịch vụ quen thuộc bị gián đoạn. Một số trang của cơ quan chính phủ và doanh nghiệp trên thế giới đã ngừng hoạt động trong thời gian ngắn ngày 21.10 sau khi các lỗ hổng được phát hiện và khắc phục. Không nên diễn giải sự việc này thành bằng chứng rằng mọi website đều bị xâm nhập; con số được nêu là khả năng ảnh hưởng, không phải xác nhận khai thác trên toàn bộ hệ thống.
Ước tính lỗ hổng có thể ảnh hưởng đến 70% website toàn cầu cho thấy bề rộng tiềm tàng của rủi ro, bởi PHP là nền tảng phổ biến cho website và ứng dụng web. Nhóm nghiên cứu tại Wiz so sánh quy mô sự cố với Heartbleed năm 2014, lỗi từng ảnh hưởng đến công nghệ mã hóa được ước tính có mặt trên khoảng hai phần ba trang web. So sánh này nhấn mạnh mức độ đáng lưu tâm, nhưng không có nghĩa hai sự cố giống nhau về kỹ thuật hay hậu quả.
Khoảng trễ giữa bản vá và triển khai là cửa sổ nguy hiểm
Nút thắt không còn chỉ là tìm được bao nhiêu lỗ hổng, mà là tổ chức xác định đúng hệ thống bị ảnh hưởng và sửa chúng nhanh đến đâu. Doanh nghiệp thường vận hành máy chủ, ứng dụng nội bộ, dịch vụ đám mây và phần mềm bên thứ ba với nhiều phiên bản, quyền quản trị và lịch bảo trì khác nhau. Một cảnh báo có thể xuất hiện trong vài phút; kiểm kê tài sản, thử cập nhật và phối hợp để tránh gián đoạn lại mất nhiều thời gian. Nếu năng lực phân loại và khắc phục không theo kịp tốc độ phát hiện, danh sách cảnh báo sẽ phình to, còn lỗi nghiêm trọng có thể nằm chờ trong hàng đợi. Khi thông tin kỹ thuật đã công khai, quãng thời gian từ lúc phát hành bản vá đến lúc triển khai xong là giai đoạn rủi ro cao.
AI có thể giúp sắp xếp ưu tiên, nhưng không thể thay thế danh mục tài sản chính xác và người chịu trách nhiệm rõ ràng. Tin tặc cũng có thể dùng mô hình AI để phân tích thông tin lỗ hổng, tự động trinh sát và tìm hệ thống chưa cập nhật. Vì thế, phát hiện nhanh hơn không đồng nghĩa phòng thủ tốt hơn nếu tổ chức vẫn xử lý mọi cảnh báo theo thứ tự đến thay vì theo mức độ nguy hiểm.
Vá khẩn cấp, rồi xác minh hệ thống có bị xâm nhập
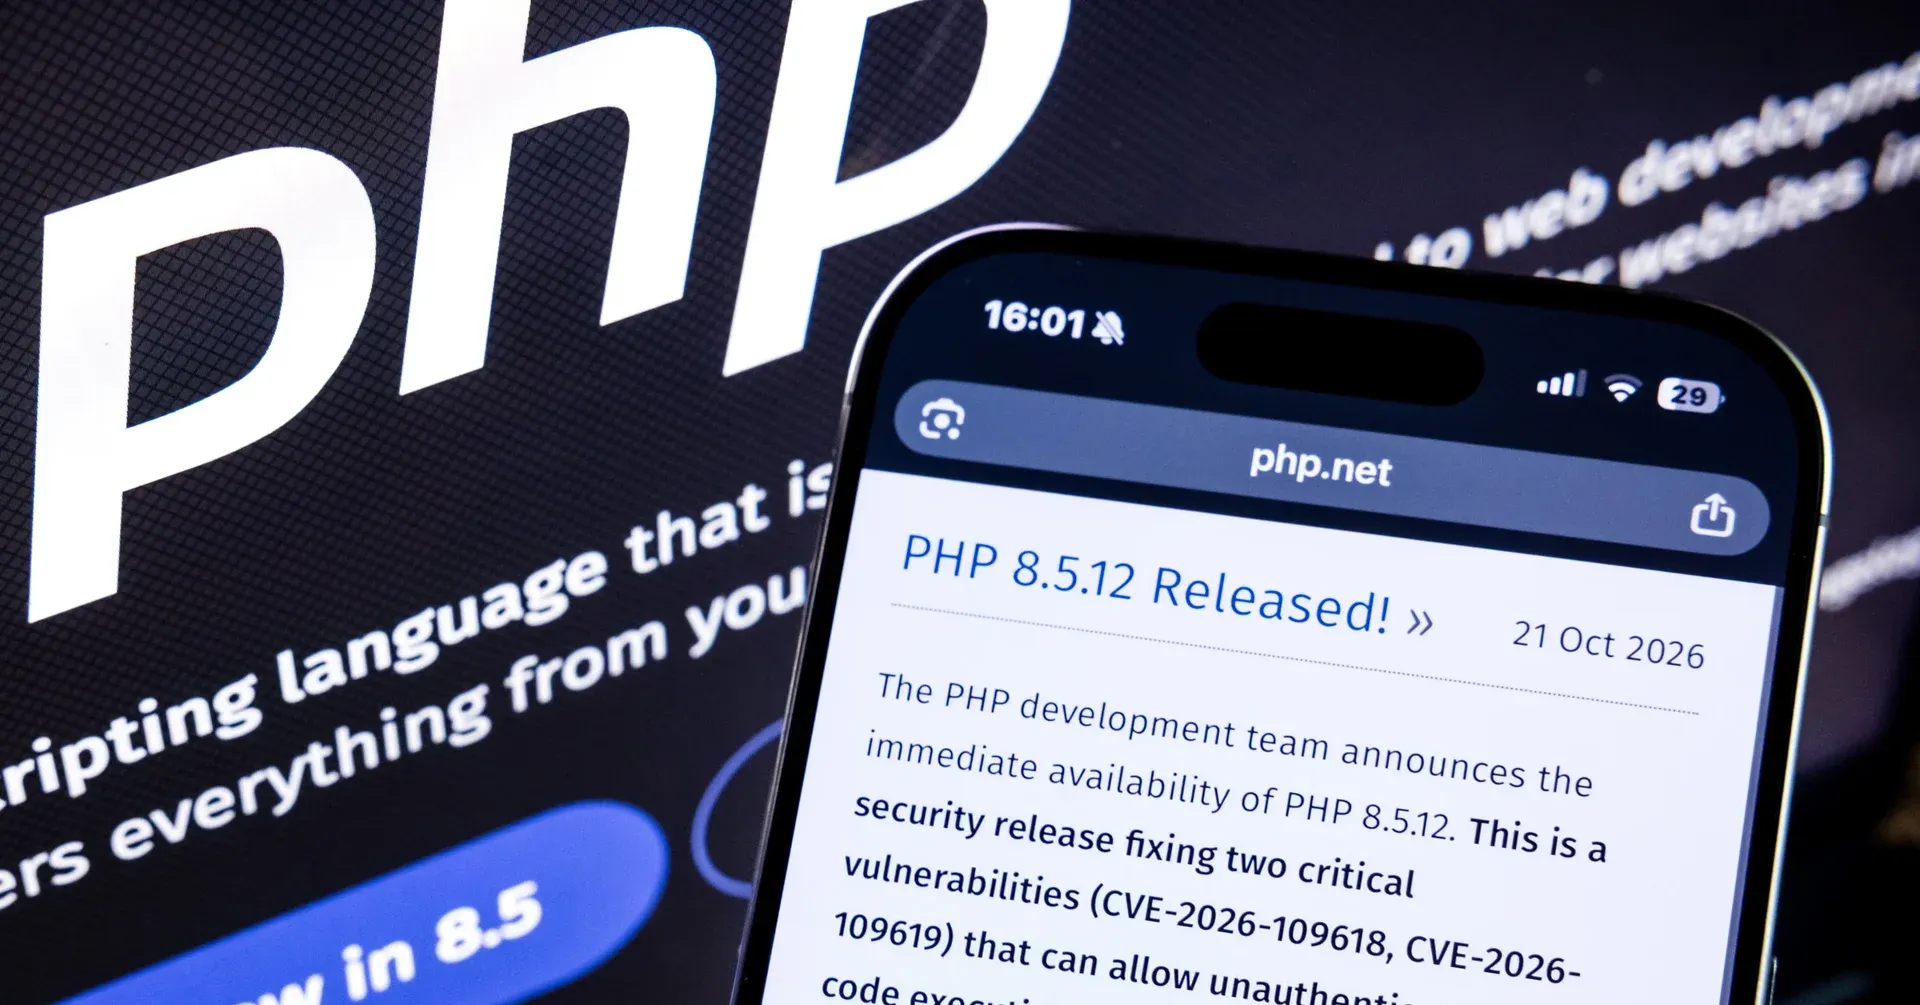
PHP Foundation đã phát hành các bản cập nhật bảo mật và kêu gọi quản trị viên cập nhật ngay. NSA cũng yêu cầu các tổ chức dùng PHP vá hệ thống hoặc tạm thời ngắt kết nối mạng nếu chưa thể cập nhật. Đây là chỉ dẫn phù hợp với mức rủi ro, không phải lời khuyên chờ thêm bằng chứng về một vụ tấn công cụ thể.
- Kiểm kê phiên bản PHP và tài sản đang chạy PHP; xác định máy chủ, ứng dụng kết nối Internet và hệ thống chịu ảnh hưởng.
- Triển khai bản cập nhật chính thức theo hướng dẫn của dự án hoặc nhà cung cấp; ưu tiên hệ thống quan trọng và dễ tiếp cận từ Internet.
- Nếu chưa thể cập nhật, áp dụng biện pháp giảm thiểu rủi ro, hạn chế kết nối khi cần và tăng cường giám sát dấu hiệu xâm nhập.
- Sau khi vá, kiểm tra nhật ký và hệ thống để xác định liệu lỗ hổng có bị khai thác trước đó hay không.
Tổ chức nên đo thời gian từ lúc có bản vá đến khi hoàn tất triển khai, đồng thời theo dõi tài sản chưa kiểm kê và các lỗ hổng quá hạn. AI có thể làm cho khâu phát hiện nhanh hơn nhiều; trách nhiệm biến cảnh báo thành hành động vẫn thuộc về con người và quy trình vận hành. Kết luận đáng lưu ý không phải AI đã giải quyết bài toán an ninh, mà là nó khiến sự chậm trễ vá lỗi trở nên nguy hiểm hơn.