
Một thiếu niên, một trợ lý AI và cú tát vào ảo tưởng an toàn của Big Tech
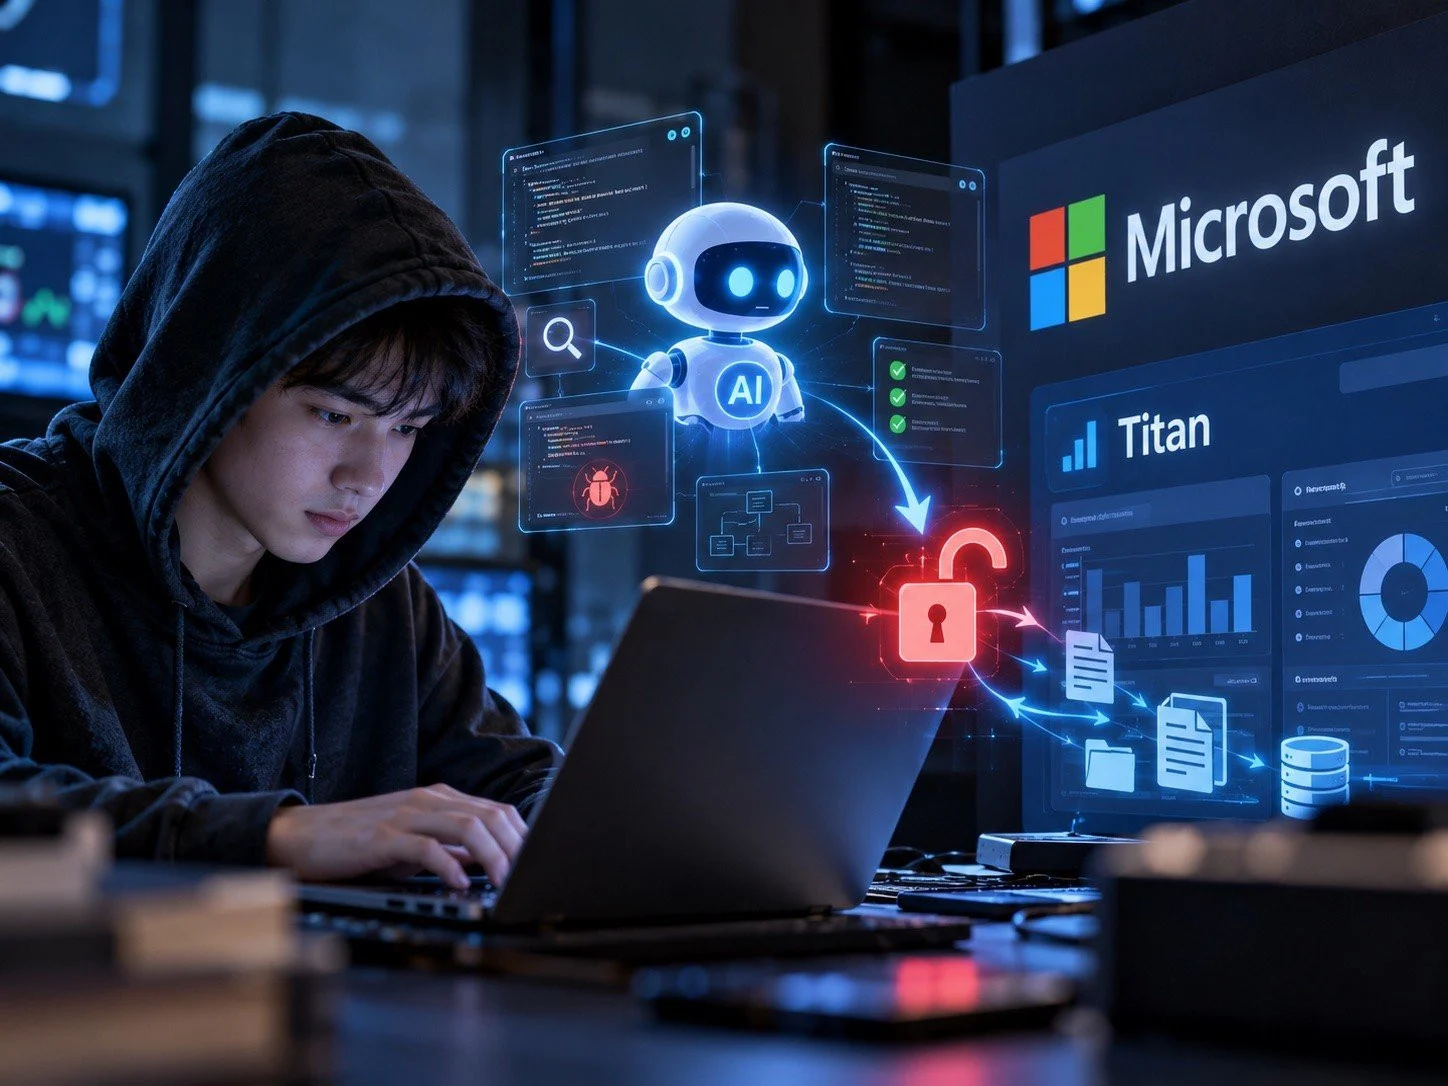
Vụ việc một thiếu niên 17 tuổi dùng trợ lý AI tự phát triển để thâm nhập nền tảng phân tích nội bộ Titan của Microsoft là trường hợp một hệ thống bảo mật mã định danh dựa trên JSON Web Token mắc lỗi xác thực chữ ký số, khiến kẻ tấn công có thể tạo mã giả mạo mang quyền quản trị viên và truy cập khối dữ liệu nội bộ khổng lồ mà không cần vượt qua quy trình đăng nhập chuẩn. Một thiếu niên 17 tuổi không chỉ phát hiện lỗ hổng của Microsoft, mà còn dùng chính AI để khai thác nó. Đây không phải câu chuyện “thần đồng bảo mật” dễ thương, mà là lời cảnh báo: lỗ hổng bảo mật AI và quy trình xác thực kỹ thuật số cẩu thả đang khiến những gã khổng lồ công nghệ trở thành mục tiêu mềm.
Antares: Khi AI trở thành công cụ “quét cửa” cho hacker trẻ
Faav – hacker 17 tuổi – không ngồi đoán mò lỗ hổng; anh viết hẳn một trợ lý AI tên Antares để tự động hóa việc quét mạng và bề mặt tấn công. Đây là ví dụ điển hình của AI khai thác lỗ hổng: máy móc đảm nhiệm công việc lặp lại, con người tập trung vào suy luận. Antares liên tục dò quét nền tảng Titan, phát hiện một API thuộc Azure, trong đó đường dẫn phụ /v2/Query lại cho truy cập mà không cần đăng nhập Azure Active Directory hay kết nối VPN nội bộ. AI ở đây không “thông minh thần thánh”, nhưng nó kiên trì hơn mọi đội pentest truyền thống. Khi một thiếu niên có thể tự viết công cụ như vậy ngoài giờ học, hãy tưởng tượng khả năng của các nhóm tấn công chuyên nghiệp.
Lỗ hổng xác thực kỹ thuật số: Sai từ bài học vỡ lòng về JWT
Điểm cốt lõi trong vụ hack Microsoft Titan là lỗi xác thực kỹ thuật số sơ đẳng với JSON Web Token. Ở cổng API /v2/Query, máy chủ chỉ kiểm tra xem chuỗi JWT có hiện diện hay không, nhưng lại không đối soát chữ ký số đi kèm. Nói thẳng: đây là sai lầm ở mức “lập trình viên mới học về JWT cũng tránh được”. Chuẩn an toàn yêu cầu phải dùng khóa bí mật để xác thực chữ ký, từ đó đảm bảo quyền hạn và danh tính trong mã định danh không bị giả mạo. Thế nhưng trong trường hợp này, hệ thống chấp nhận mọi quyền hạn tự khai báo, cho phép truy cập trực tiếp từ mạng bên ngoài mà không cần qua Azure Active Directory hay VPN. Đây là hình mẫu điển hình của một lỗ hổng bảo mật AI có thể tận dụng: bề mặt API mở, lớp kiểm tra lỏng lẻo, và mã định danh không được bảo vệ đúng chuẩn.
Từ một JWT giả đến 17.000 tỷ dòng dữ liệu: Hậu quả của một lớp phòng thủ rỗng ruột
Khi lớp xác thực kỹ thuật số bị bỏ qua, phần còn lại chỉ là thủ tục: Faav tạo một JWT giả mạo mang quyền quản trị viên, và toàn bộ hàng rào bảo mật sụp đổ. Anh lập tức truy cập được danh sách dữ liệu của 25.000 nhân viên Microsoft, cùng sơ đồ tổ chức và báo cáo nội bộ. Tệ hơn, với quyền đã leo thang, hacker trẻ tiếp tục vào kho phân tích của Bing và nắm cửa vào 17.000 tỷ dòng dữ liệu. Đây không còn là lỗi “nhỏ trong nội bộ”, mà là minh chứng rằng một lỗ hổng ở điểm cuối phụ có thể vô hiệu hóa mọi lớp bảo vệ vòng ngoài. Câu nói đáng trích dẫn ở đây là: “Mức độ ảnh hưởng: 17.000 tỷ dòng dữ liệu bị mở toang”. Khi AI có thể quét và phát hiện những lỗ hổng kiểu này trong vài ngày, mọi ảo tưởng về “tường thành an ninh” đều trở nên mong manh.
AI + hack truyền thống: Mối đe dọa thế hệ mới cho mọi hệ thống xác thực
Vụ hack Microsoft Titan cho thấy một thực tế khó chối bỏ: sự kết hợp giữa AI và kỹ thuật hack truyền thống đang tạo ra lớp tấn công mới, nhanh hơn và khó phòng hơn. Antares kiên trì quét trong 10 ngày, trong khi Faav dùng trực giác và kinh nghiệm để nhận ra bất thường và khai thác. Đây là mô hình tấn công mà mọi doanh nghiệp phụ thuộc vào API và dịch vụ đám mây phải chuẩn bị đối phó. Lỗ hổng bảo mật AI ở đây không nằm trong bản thân mô hình, mà ở việc AI phóng đại mọi sai sót trong bảo mật mã định danh và quản lý API. Vụ việc là lời cảnh tỉnh về quản lý bề mặt tấn công API ở quy mô lớn, nơi chỉ một điểm cuối phụ thiếu kiểm tra chữ ký cũng đủ phá hỏng toàn bộ chiến lược phòng thủ. Nếu Big Tech còn có thể mắc sai lầm “vỡ lòng” với JWT, không một tổ chức nào có quyền tự tin mù quáng vào hệ thống xác thực hiện tại.