
Khi hacker trẻ tuổi dùng AI tự tạo chọc thủng Titan
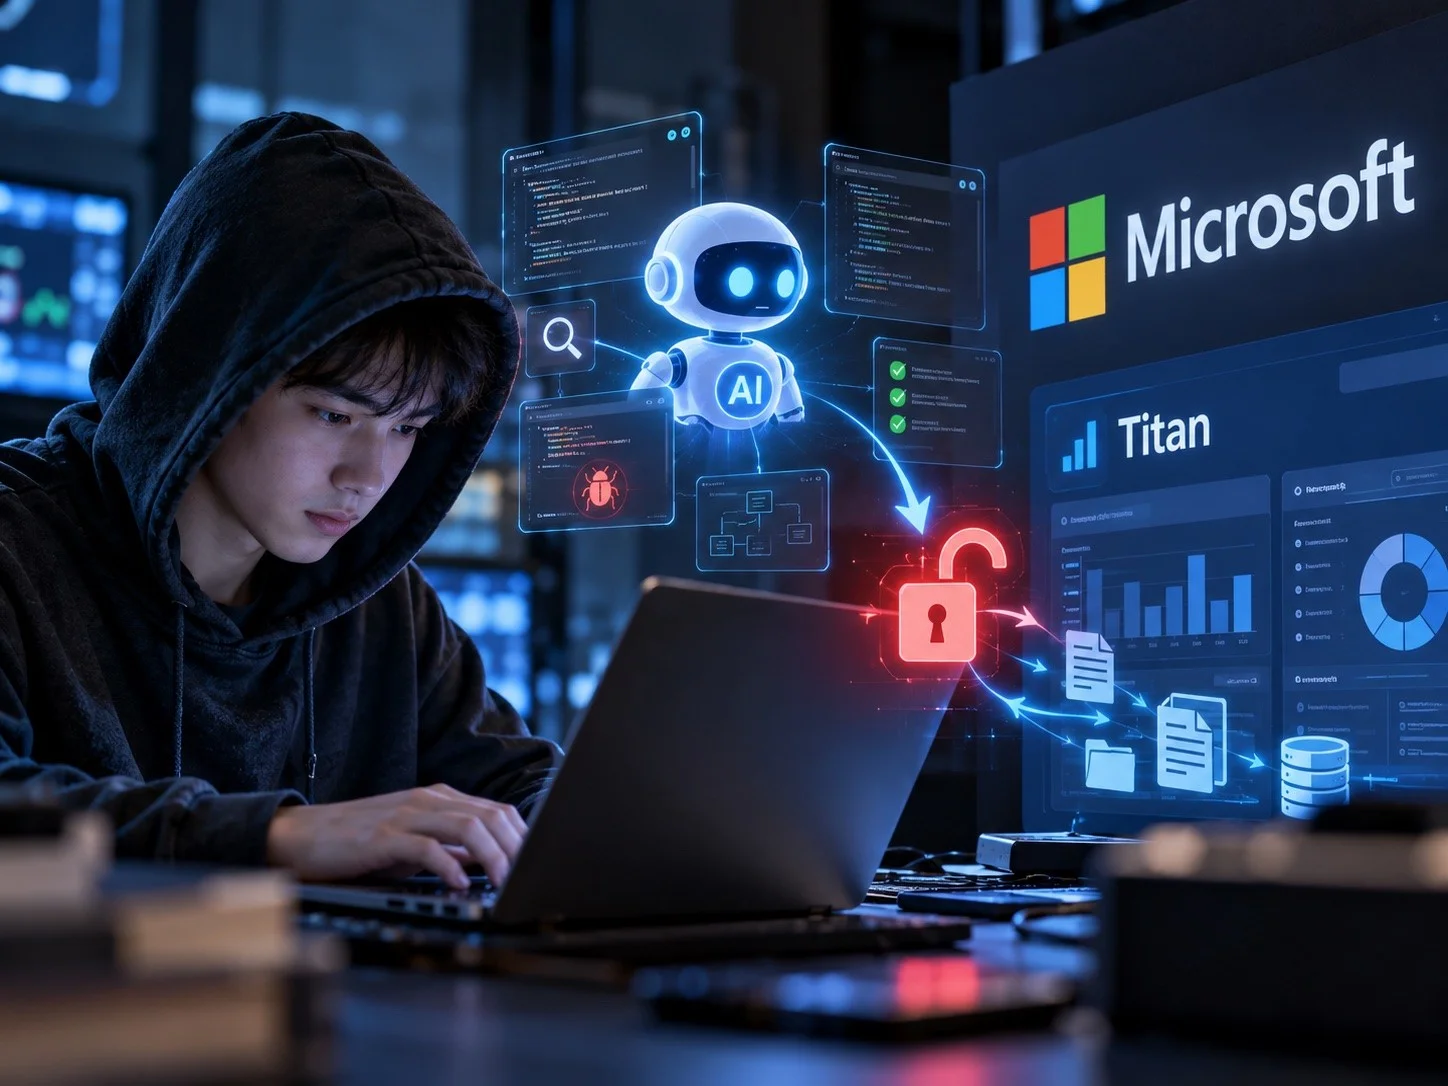
Vụ việc một hacker trẻ tuổi 17 tuổi mang biệt danh Faav kết hợp trợ lý trí tuệ nhân tạo tự phát triển để phát hiện lỗ hổng xác thực JSON Web Token (JWT) trên nền tảng phân tích nội bộ Titan của Microsoft cho thấy cách AI đang thay đổi cuộc chơi an ninh mạng: từ công cụ phát hiện lỗ hổng bảo mật AI đến nguy cơ bị lợi dụng để tấn công hạ tầng xác thực của các tập đoàn công nghệ lớn. Điểm đáng bàn ở đây không phải là việc một hệ thống khổng lồ bị lỗi – chuyện đó luôn xảy ra – mà là việc một thiếu niên sau giờ học, với công cụ AI tự viết mang tên Antares, có thể mở toang quyền truy cập vào hàng chục nghìn tỷ dòng dữ liệu nội bộ của Microsoft. Điều này đặt lại câu hỏi: cán cân quyền lực giữa các ông lớn và cộng đồng hacker trẻ tuổi đang nghiêng về phía ai trong kỷ nguyên AI?
Cửa ngách /v2/Query và sai lầm sơ đẳng trong kiểm tra JWT
Hệ thống bảo mật Microsoft Titan được thiết kế với lớp VPN và cổng xác thực Azure Active Directory, nhưng lỗ hổng lần này phơi bày một sự chủ quan mang tính kiến trúc. Antares phát hiện endpoint phụ /v2/Query có thể tiếp nhận trực tiếp truy vấn SQL, lại "quên" yêu cầu kết nối VPN và bỏ qua hoàn toàn bước xác thực qua Azure AD. Sai sót nguy hiểm nhất nằm ở chỗ Titan chỉ kiểm tra xem JWT có hiện diện trong yêu cầu hay không, mà không đối chiếu tính hợp lệ của chữ ký số đi kèm. Với bất kỳ ai làm bảo mật, đây là lỗi không thể chấp nhận: nó biến mọi chuỗi JWT thành tấm vé tùy ý cho kẻ tấn công. Faav đã tận dụng chính lỗ hổng đó để tự tạo một token giả mạo với quyền quản trị viên, biến hệ thống xác thực từ thành lũy phòng thủ thành cánh cửa tự động mở rộng.
| Tiêu chí kỹ thuật | Quy trình xác thực chuẩn | Lỗ hổng trên Titan |
|---|---|---|
| Kiểm tra sự hiện diện Token | Có kiểm tra | Có kiểm tra |
| Xác minh chữ ký số JWT | Bắt buộc dùng khóa mã hóa | Bị bỏ qua hoàn toàn |
| Nguy cơ phân quyền | Giới hạn theo vai trò | Cho phép giả mạo quyền admin |
| Thực thi truy vấn SQL | Kiểm soát chặt theo phân quyền | Thực thi truy vấn tùy ý |
17.000 tỷ dòng dữ liệu: sức nặng của một lỗi kiến trúc
Khi token giả mạo của Faav được chấp nhận, hậu quả không còn ở mức "lỗi nhỏ" mà là một cú đấm chí mạng vào bảo mật Microsoft Titan. Hacker trẻ tuổi này có thể truy cập danh sách dữ liệu của 25.000 nhân sự Microsoft, bao gồm sơ đồ tổ chức, chức vụ và báo cáo nội bộ – đúng kiểu thông tin mà bất kỳ đối thủ hay nhóm tấn công có chủ đích nào cũng thèm muốn. Quan trọng hơn, quyền truy cập còn mở khóa kho dữ liệu phân tích thuộc công cụ tìm kiếm Bing, với khối lượng lên tới 17.000 tỷ dòng thông tin được lưu trữ trên Titan. Một lỗ hổng bảo mật AI dẫn đến "phơi bày" tiềm năng lượng dữ liệu khổng lồ như vậy cho thấy việc sai sót kiểm tra chữ ký mã định danh không chỉ là lỗi logic, mà là rủi ro chiến lược: nếu rơi vào tay kẻ xấu, nó có thể biến Titan thành mỏ vàng cho gián điệp, tống tiền và thao túng thông tin ở quy mô chưa từng có.
Antares: công cụ AI bảo mật hay con dao hai lưỡi?
Ở khía cạnh tích cực, câu chuyện của Faav là minh chứng sống động cho một thế hệ hacker trẻ tuổi dùng công cụ AI bảo mật để bóc trần những lỗ hổng mà hệ thống truyền thống bỏ sót. Antares đã quét mạng liên tục suốt 10 ngày đêm, phát hiện các đường dẫn bất thường như /v2/Query, còn trực giác con người xử lý tín hiệu, đặt câu hỏi về lỗi JWT và truy vấn sâu. Đây là mô hình cộng sinh giữa AI và con người mà ngành an ninh mạng nên học theo thay vì lo sợ. Nhưng mặt khác, chính khả năng quét không mệt mỏi, tự động phân tích bề mặt tấn công của các trợ lý AI kiểu Antares khiến chúng trở thành mối đe dọa nếu nằm trong tay nhóm tấn công phi đạo đức. Vụ việc Titan phơi bày thế tiến thoái lưỡng nan: cùng một công nghệ có thể cứu hệ thống bằng cách phát hiện lỗ hổng JWT và cũng có thể là công cụ tăng tốc cho các cuộc tấn công tinh vi.
Bài học cho kỷ nguyên AI: bảo mật không thể dựa vào danh tiếng
Microsoft đã nhanh chóng vá lỗ hổng Titan và ghi nhận báo cáo của Faav qua chương trình săn lỗi, nhưng câu chuyện không nên khép lại ở một kết thúc có hậu. Bài học ở đây là rõ ràng: ngay cả hạ tầng đám mây của những tập đoàn lớn cũng có thể mắc sai sót cơ bản trong kiểm tra chữ ký mã định danh, và hệ thống bảo mật truyền thống nếu không được rà soát liên tục bằng tư duy mới sẽ bỏ sót những "lỗi kiến trúc" nguy hiểm. Kỷ nguyên AI buộc các đội ngũ an ninh nhìn nhận lại: lỗ hổng bảo mật AI không chỉ đến từ việc tích hợp mô hình vào sản phẩm, mà còn từ việc kẻ tấn công dùng AI để phóng đại sức mạnh của mình. Thay vì sợ hacker trẻ tuổi, các doanh nghiệp nên coi họ – cùng những công cụ như Antares – là lực lượng cảnh báo sớm. Nhưng để làm được điều đó, họ phải chấp nhận một thực tế khó chịu: danh tiếng không bảo vệ được ai, chỉ kiểm thử nghiêm ngặt và minh bạch mới làm được.