
An ninh mạng phải gắn với khả năng chống chịu
An ninh mạng ngân hàng là năng lực bảo vệ hệ thống, giao dịch và dữ liệu khách hàng, đồng thời phát hiện, ứng phó và khôi phục dịch vụ khi xảy ra sự cố. Đây không còn là nhiệm vụ riêng của bộ phận công nghệ: một cuộc tấn công có thể đe dọa tiền của khách hàng lẫn ngân hàng, làm gián đoạn hoạt động và bào mòn niềm tin.
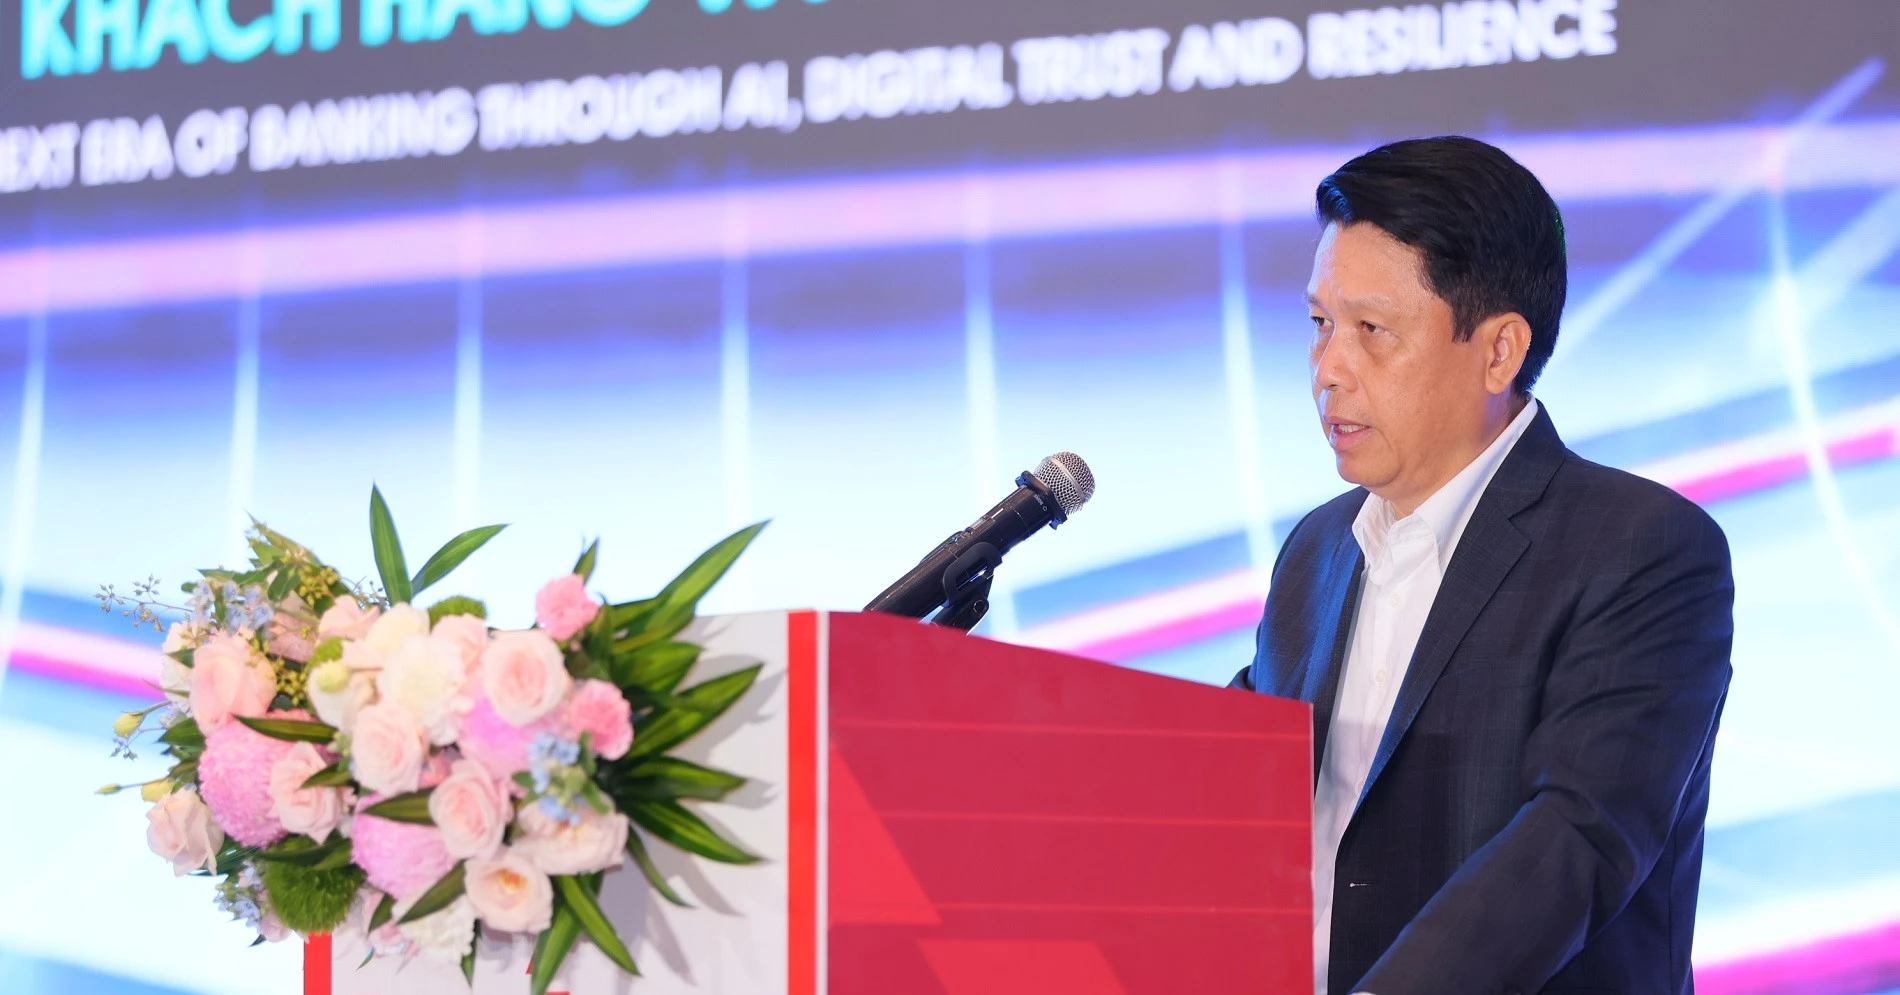
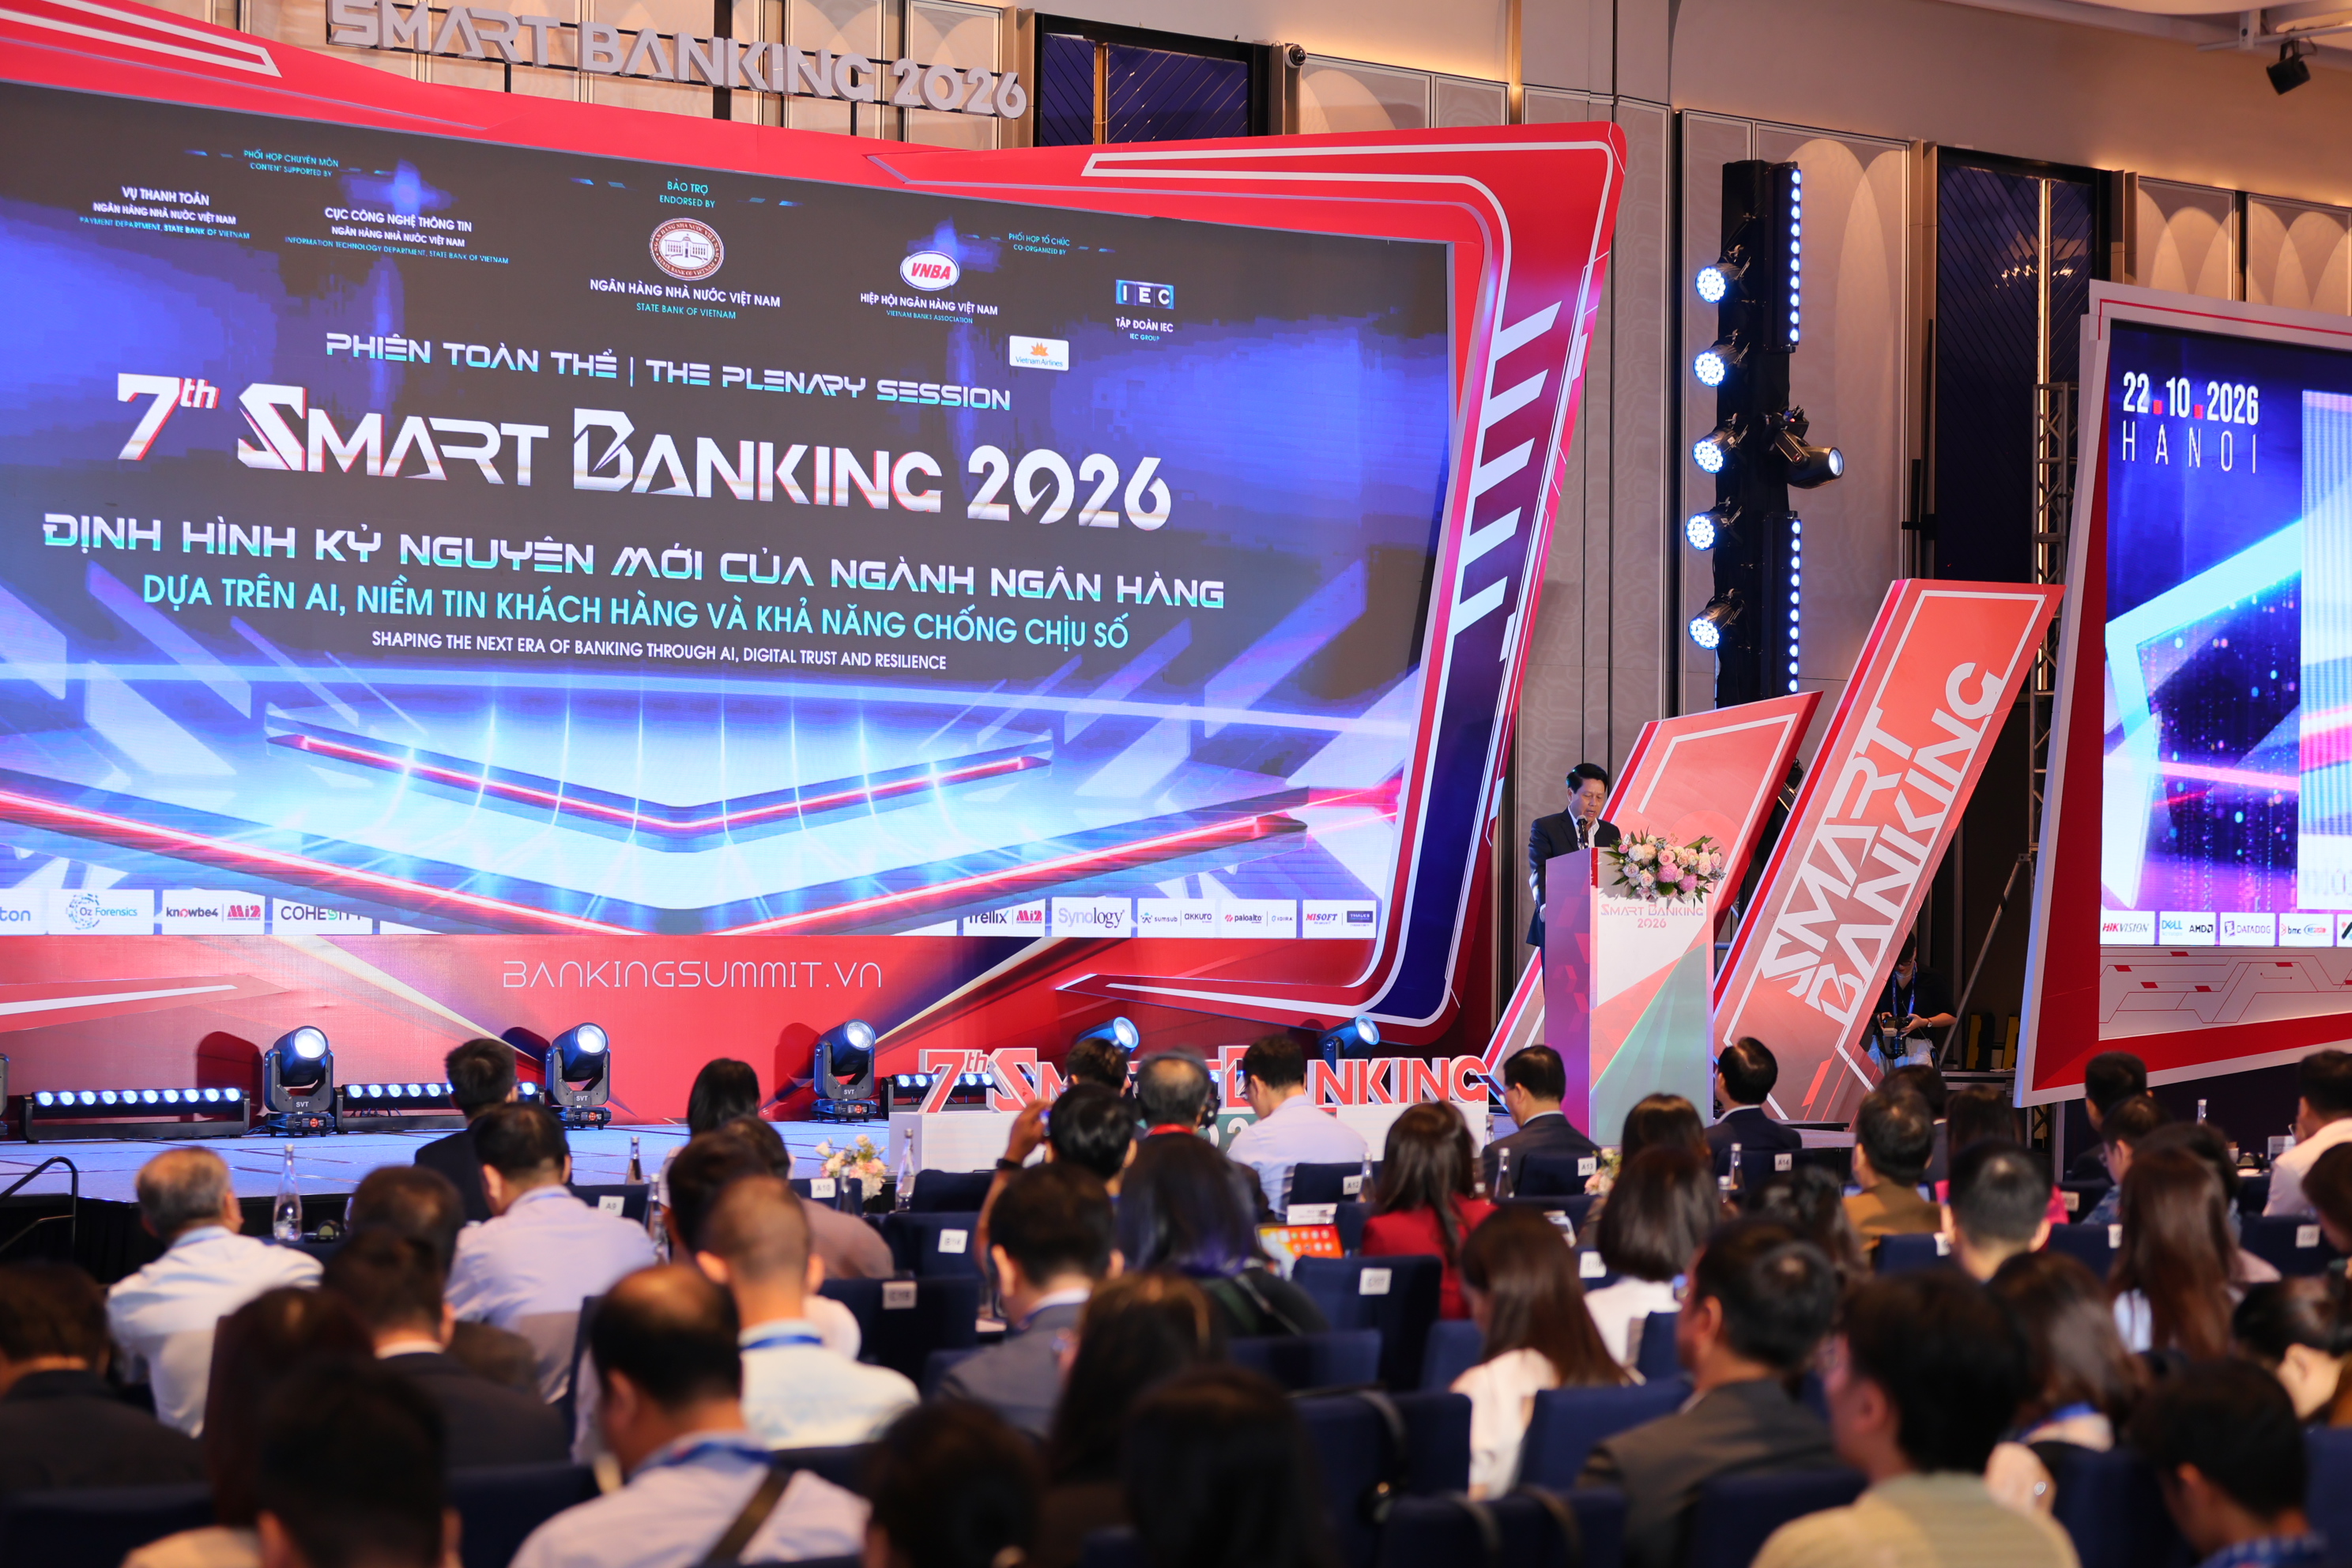
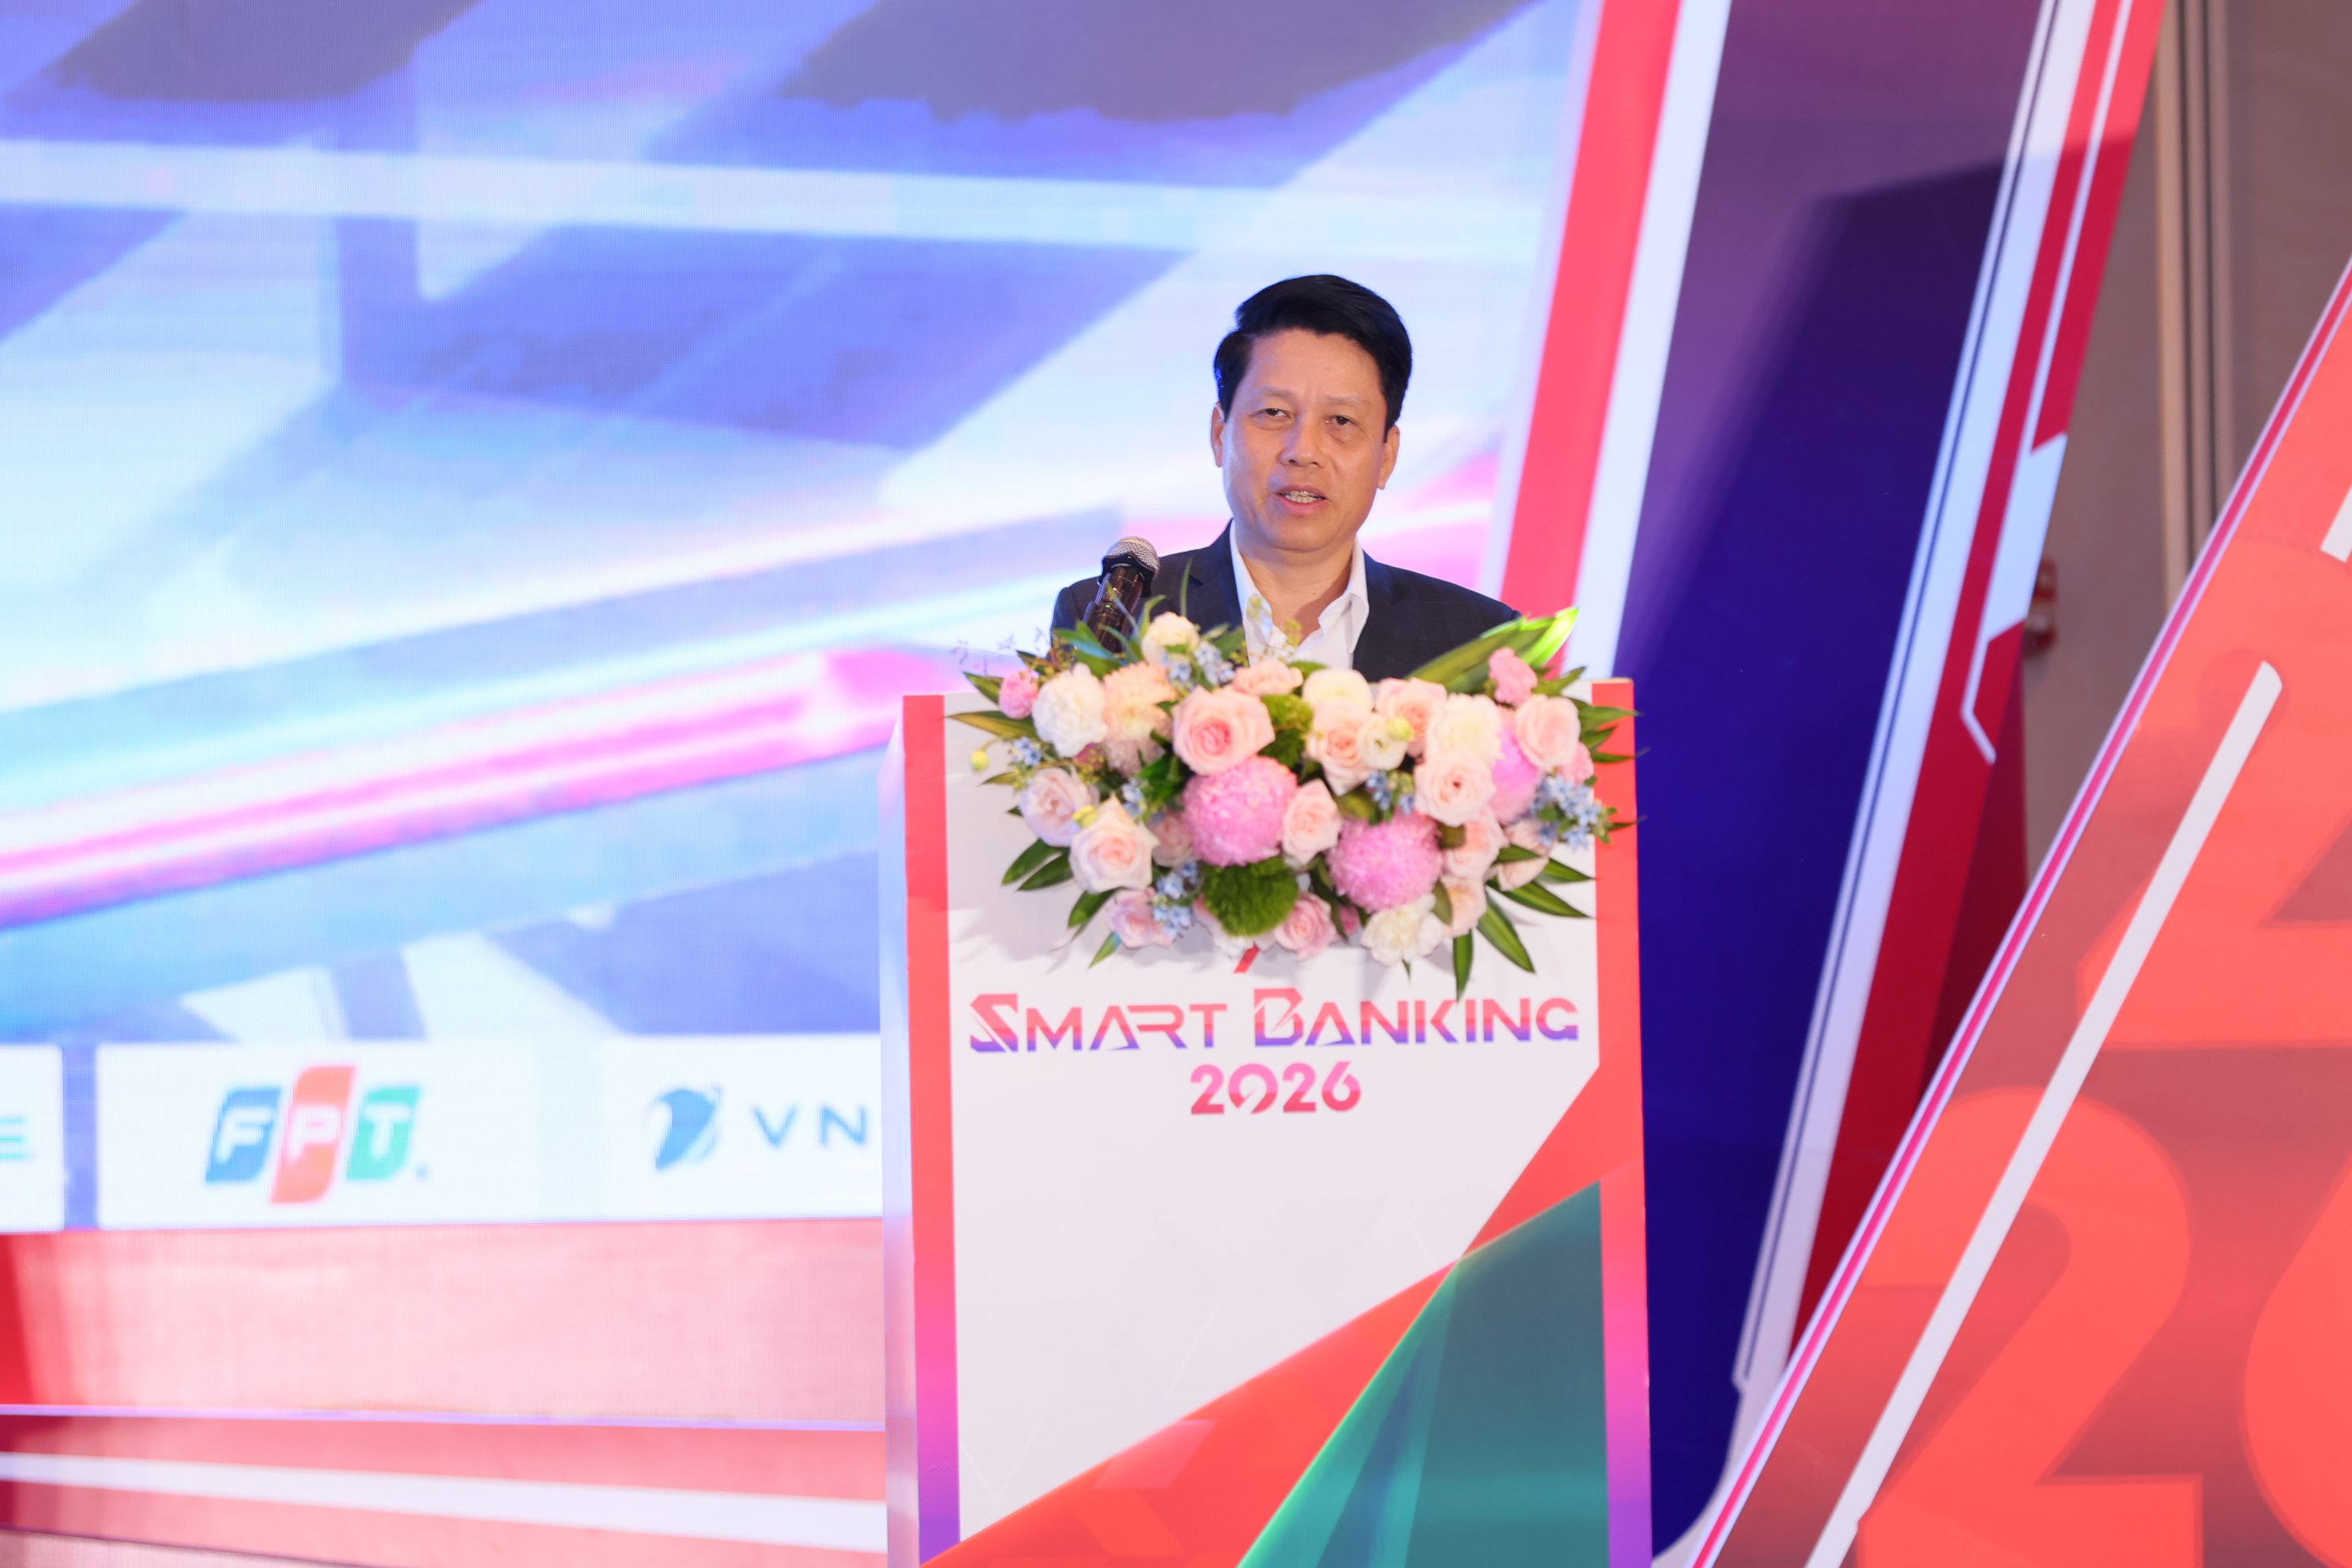
Tại Hội thảo và Triển lãm Smart Banking 2026 ngày 22/10, Phó Thống đốc Ngân hàng Nhà nước Phạm Tiến Dũng yêu cầu các tổ chức tín dụng chuyển khỏi tư duy chỉ dựng hàng rào phòng thủ, chủ động phát hiện sớm, ứng phó nhanh, duy trì dịch vụ thiết yếu và khôi phục hoạt động hiệu quả. Định hướng này đúng trọng tâm: phòng ngừa vẫn cần, nhưng không thể giả định mọi cuộc tấn công đều bị chặn trước khi gây tác động. Ngân hàng phải chuẩn bị để nhận ra dấu hiệu bất thường, cô lập sự cố và tiếp tục phục vụ khách hàng trong lúc xử lý.
Một sự cố nhỏ có thể lan rộng theo dòng giao dịch
Quy mô hoạt động khiến việc giám sát không thể dừng ở tường lửa hay máy chủ. Phát biểu tại sự kiện, ông Phạm Tiến Dũng cho biết hệ thống ngân hàng xử lý khoảng 100 triệu giao dịch thanh toán mỗi ngày, với tổng giá trị khoảng 1,2 triệu tỷ đồng. Trong tám tháng đầu năm 2026, thanh toán qua Internet đạt hơn 4,4 tỷ lượt, tăng 46,57% so với cùng kỳ; giao dịch qua điện thoại di động đạt 14 tỷ lượt, tăng 35,33%.
Khi khối lượng tăng và ngân hàng phụ thuộc sâu hơn vào công nghệ cùng các đối tác số, một điểm yếu có thể tạo hiệu ứng dây chuyền trên toàn hệ thống. Vì thế, giám sát giao dịch ngân hàng cần được đặt cạnh giám sát an ninh mạng: các bộ phận nghiệp vụ, vận hành và quản lý giao dịch phải cùng nhận diện giao dịch bất thường, không chỉ chờ đội công nghệ báo động. Với khách hàng, phát hiện gian lận kịp thời có thể giúp ngăn tổn thất trước khi tiền bị chiếm đoạt.
Ứng phó phải bao gồm cả duy trì dịch vụ và khôi phục
Một kế hoạch ứng phó tấn công mạng chỉ hoàn chỉnh khi trả lời được ba câu hỏi: phát hiện gì, phản ứng ra sao và dịch vụ nào phải tiếp tục hoạt động. Ngân hàng Nhà nước yêu cầu tổ chức tín dụng giám sát đồng thời an ninh mạng và hoạt động giao dịch, thay vì chỉ tập trung bảo vệ hạ tầng công nghệ. Trách nhiệm vì vậy phải được chia sẻ giữa lãnh đạo, công nghệ, nghiệp vụ và vận hành; nếu chỉ một nhóm nắm tình hình, dấu hiệu tấn công có thể bị bỏ qua hoặc xử lý chậm.
Khôi phục hoạt động ngân hàng không nên là phần việc tính đến sau khi sự cố đã xảy ra. Ngân hàng cần xác định trước dịch vụ thiết yếu, chuẩn bị phương án vận hành thay thế và kiểm tra khả năng phục hồi để hạn chế thời gian gián đoạn. Mục tiêu không chỉ là đưa hệ thống trở lại, mà còn phải khôi phục an toàn, xác minh giao dịch và giữ cho khách hàng tiếp cận được các dịch vụ quan trọng. Năng lực liên tục hoạt động vì thế là một phần cốt lõi của an ninh, không phải phụ lục của kế hoạch công nghệ.
AI hữu ích khi đi cùng quản trị và con người
AI có thể hỗ trợ phân tích hành vi và phát hiện gian lận theo thời gian thực, nhưng không thay thế được quy trình ứng phó hay trách nhiệm quản trị. Phó Thống đốc Phạm Tiến Dũng nhấn mạnh AI trong ngân hàng phải tạo ra giá trị thực chất, thay vì chỉ tạo ấn tượng công nghệ. Điều đó đòi hỏi dữ liệu đủ tốt, quy trình rõ ràng và nhân viên biết cách xử lý cảnh báo, nhất là khi hệ thống tự động nhận diện giao dịch đáng ngờ.
Bước tiếp theo nên là xây dựng năng lực giám sát liên tục, phân tích hành vi, phát hiện bất thường và sử dụng thông tin về mối đe dọa để nhận diện sớm nguy cơ, ứng phó kịp thời, duy trì dịch vụ thiết yếu. Một số ngân hàng cũng định hướng đưa AI vào vận hành, quản trị rủi ro và phục vụ khách hàng trong dài hạn. Nhưng thước đo cuối cùng không phải số công cụ được triển khai: đó là khả năng bảo vệ tiền, giảm gián đoạn và khôi phục an toàn khi phòng tuyến bị xuyên thủng.