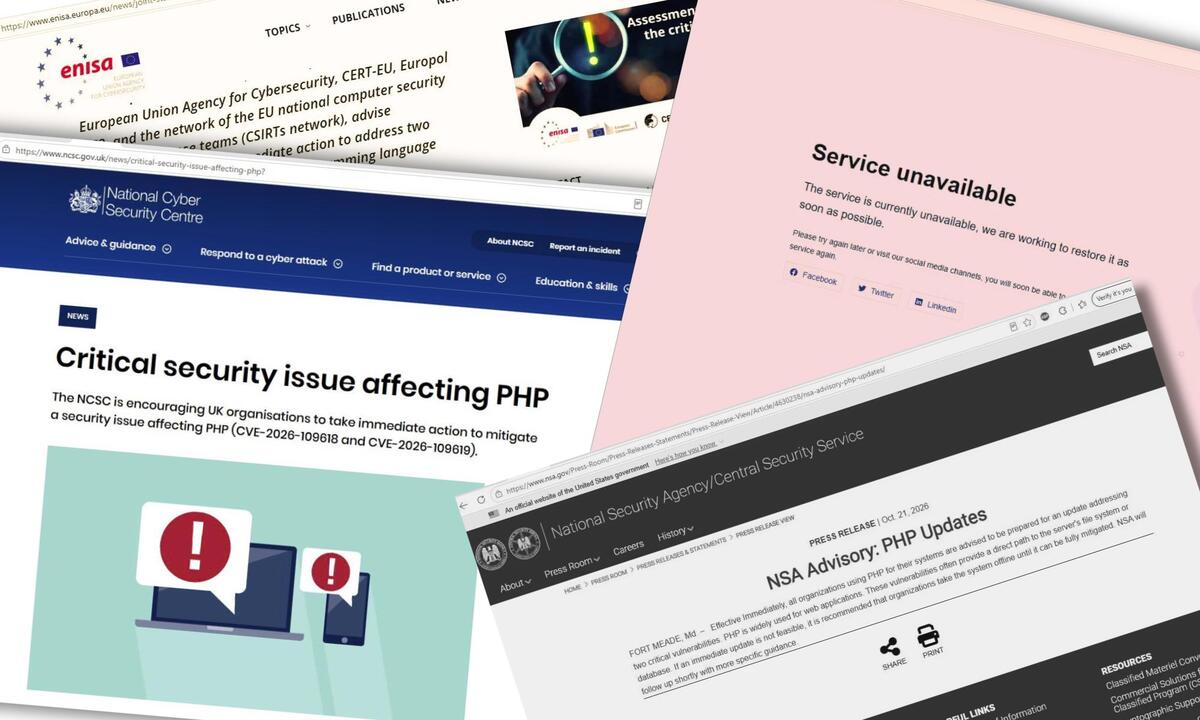

Lỗ hổng nghiêm trọng, phạm vi ảnh hưởng rộng
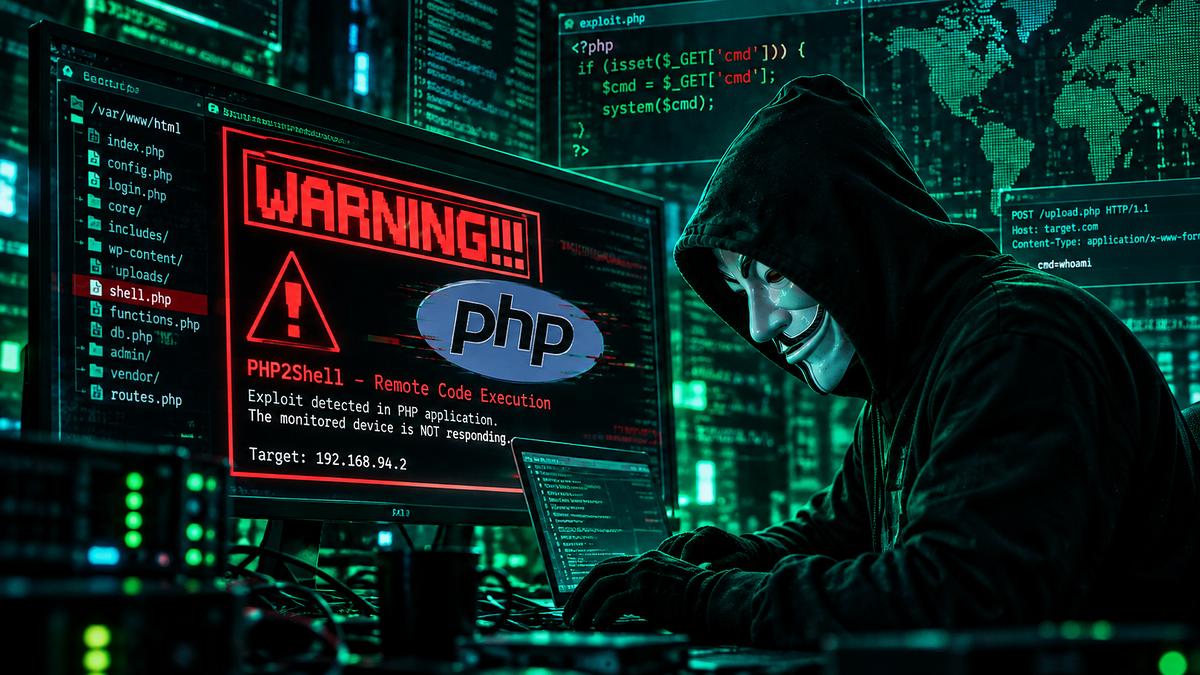
Lỗ hổng PHP là điểm yếu trong phần mềm vận hành máy chủ web, có thể cho phép kẻ tấn công từ xa chạy mã và chiếm quyền kiểm soát hệ thống mà không cần đăng nhập. Hai lỗi mang mã CVE-2026-109618 và CVE-2026-109619, được gọi chung là PHP2Shell, đạt mức nghiêm trọng 9,2/10 theo thang CVSS 4.0. Đây không phải cảnh báo có thể để lại cho đợt bảo trì kế tiếp: PHP hiện hiện diện trên 69,3% số website có thể xác định công nghệ máy chủ. Theo dữ liệu được công bố, khoảng 1,5 triệu máy chủ vẫn chạy phiên bản chưa được vá. Quy mô ấy biến một lỗi trong ngôn ngữ lập trình thành rủi ro hạ tầng diện rộng. Kẻ tấn công có thể nhắm tới máy chủ, dữ liệu nhạy cảm và mạng nội bộ; vì vậy bảo mật máy chủ phải được xem là ưu tiên vận hành, không chỉ là việc của nhóm phát triển.
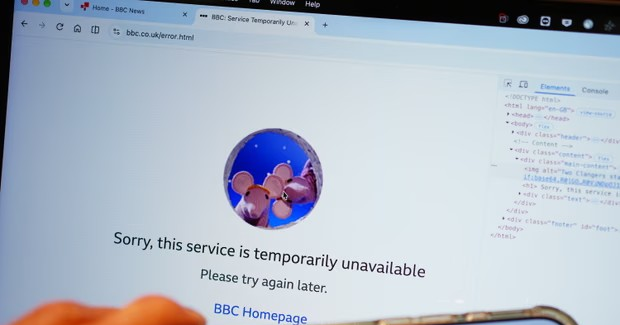
Đóng website là biện pháp phòng ngừa, không phải dấu hiệu chắc chắn đã bị xâm nhập
Nhiều chính phủ và tổ chức đã tạm ngắt dịch vụ trực tuyến để giảm nguy cơ trong lúc xử lý lỗ hổng. Tại châu Âu, một số website công cộng được đưa ngoại tuyến; ở Anh, 32 dịch vụ công tạm ngừng truy cập như biện pháp phòng ngừa. Các nền tảng lớn và dịch vụ trực tuyến ở nhiều nơi cũng ghi nhận gián đoạn. Những quyết định này có thể gây bất tiện, nhưng trong bối cảnh lỗi cho phép thực thi mã từ xa, duy trì một hệ thống chưa được bảo vệ có thể tạo rủi ro lớn hơn. Tấn công website đã được ghi nhận dưới dạng các đợt dò quét và nỗ lực khai thác với số lượng tăng nhanh. Tuy nhiên, cần phân biệt nỗ lực tấn công với việc xâm nhập thành công: việc một trang bị đóng không tự chứng minh dữ liệu đã bị đánh cắp. Tổ chức nên thông tin rõ lý do gián đoạn và cập nhật tình trạng sau khi kiểm tra.
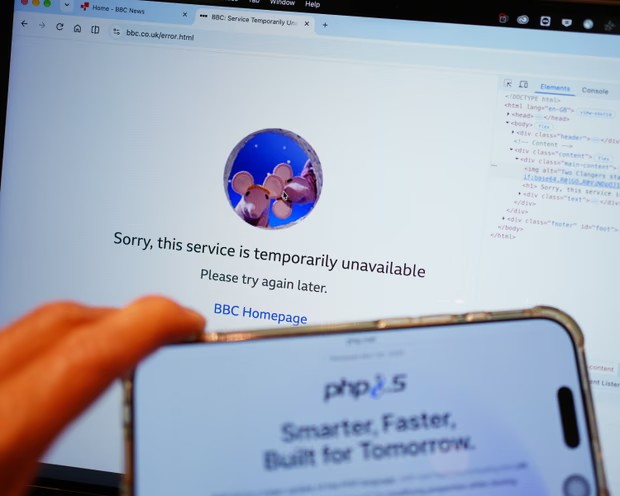
Vá ngay, nhưng đừng dừng ở thao tác cập nhật
Nhóm phát triển PHP phát hành bản sửa lỗi khẩn cấp ngày 21/10, gồm các phiên bản 8.2.35, 8.3.36, 8.4.27 và 8.5.12. Đơn vị vận hành cần xác định chính xác phiên bản đang dùng, chọn bản vá tương ứng và ưu tiên máy chủ có thể truy cập từ Internet. Nếu chưa thể cập nhật tức thì, cần hạn chế phơi lộ dịch vụ và cân nhắc tạm ngắt hệ thống có nguy cơ cao theo hướng dẫn của cơ quan an ninh mạng. Sau khi vá lỗi PHP, hãy rà soát nhật ký truy cập, tiến trình bất thường, tài khoản mới, thay đổi tệp và dấu hiệu rò rỉ dữ liệu. Các chuyên gia cảnh báo công việc không kết thúc ở bản vá: cần xác định liệu kẻ tấn công đã vào hệ thống trước khi tổ chức kịp cập nhật hay chưa. Bản vá giảm nguy cơ bị khai thác tiếp; kiểm tra sau cập nhật mới giúp phát hiện sự cố đã xảy ra.
Bài học dài hạn: cập nhật phải đi cùng rà soát hệ thống
Sự cố cho thấy tốc độ phát hành bản vá không đồng nghĩa mọi tổ chức có thể khắc phục nhanh tương ứng. Những hệ thống cũ có thể không còn cài được bản cập nhật, còn môi trường phức tạp thường đòi hỏi kiểm thử và thao tác thủ công. Vì vậy, quản lý tài sản phần mềm cần trả lời được máy chủ nào chạy PHP, phiên bản nào đang hoạt động và ai chịu trách nhiệm cập nhật. Cũng cần duy trì quy trình ứng phó gồm sao lưu, phân loại mức độ phơi lộ, kiểm tra xâm nhập và kế hoạch khôi phục dịch vụ. Người dùng cá nhân nên bật xác thực hai yếu tố cho tài khoản quan trọng, cập nhật trình duyệt và hệ điều hành, đồng thời cảnh giác với tin nhắn hoặc email giả mạo mượn danh sự cố. Kết luận thẳng thắn: vá lỗi là bước bắt buộc, nhưng chỉ rà soát toàn diện mới cho biết hệ thống đã an toàn hay chưa.