
Quản trị rủi ro AI không phải là chuyện cấm hay cho
Quản trị rủi ro AI là quá trình thiết kế nguyên tắc, công cụ và quy trình để doanh nghiệp tận dụng AI tăng năng suất trong khi kiểm soát rủi ro rò rỉ dữ liệu, tấn công mạng và sai sót từ con người, thay vì cấm đoán hoàn toàn các công cụ AI mà nhân viên đang sử dụng hàng ngày.
Nền kinh tế Việt Nam có hơn 95% là doanh nghiệp vừa và nhỏ (SME), với nguồn lực an ninh mạng hạn chế nhưng lại đứng trước làn sóng AI tạo sinh được nhân viên dùng ngày càng nhiều, nhiều khi nằm ngoài kiểm soát của bộ phận CNTT. Trong bối cảnh đó, câu hỏi thực tế không phải là “có nên dùng AI hay không”, mà là “dùng thế nào để vừa an toàn vừa không tăng chi phí vận hành”. AI đang cực kỳ phát triển và được thừa nhận là công cụ hữu ích để cải thiện năng suất lao động, nếu ngăn hoàn toàn nhân viên sử dụng AI thì sẽ gây lãng phí năng suất. Vì vậy, SME cần một cách tiếp cận quản trị rủi ro AI thông minh, chọn lọc và bám sát thực tế kinh doanh Việt Nam.
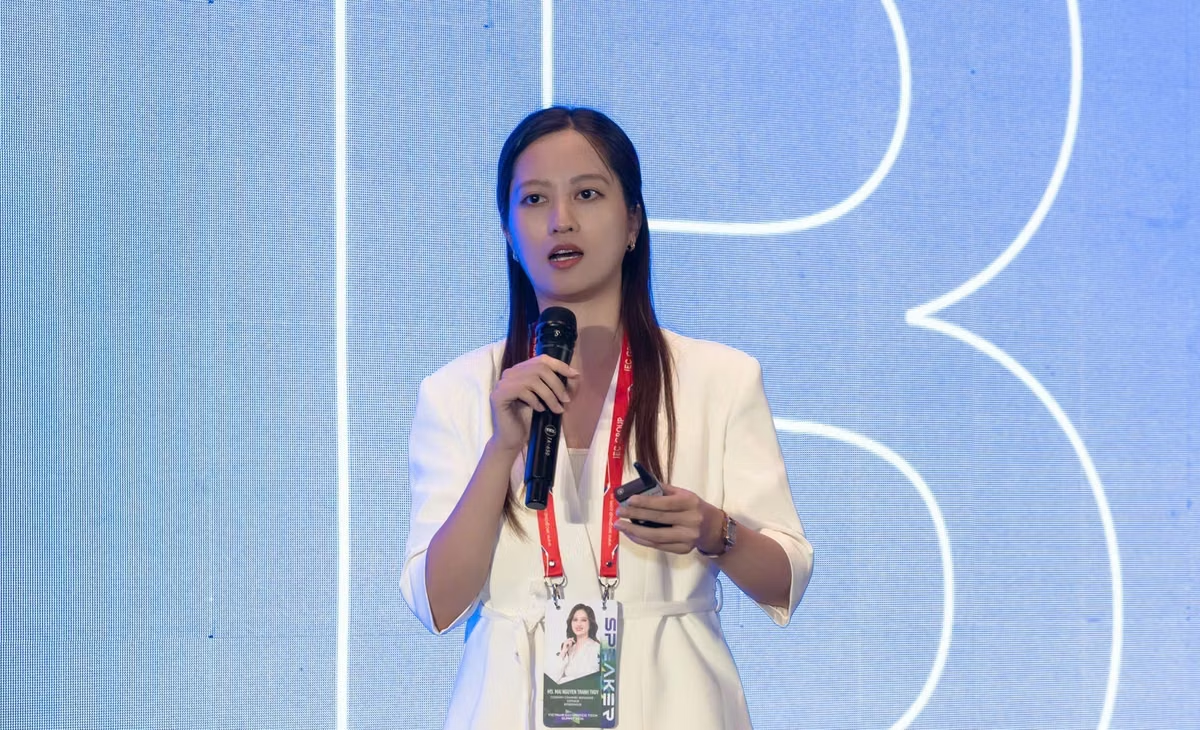
Nguy cơ thật sự: dữ liệu và con người, không chỉ là hệ thống
AI mở cửa cho tăng năng suất nhưng đồng thời tạo thêm nhiều “cổng” mới để rò rỉ dữ liệu và tấn công an ninh mạng. Điểm khác biệt so với trước là kẻ tấn công không chỉ nhắm vào hệ thống, mà tập trung nhiều hơn vào con người. Nhân viên – những người hiểu rõ quy trình, biết dữ liệu nằm ở đâu – trở thành mắt xích dễ bị lợi dụng hoặc tự gây ra sự cố. Theo đánh giá của SearchInform, khoảng 40% sự cố an ninh mạng được công bố không đến từ hacker bên ngoài mà xuất phát từ bên trong, do hacker lợi dụng hoặc rủi ro từ người lao động.
Khi nhân viên tự đưa dữ liệu nội bộ, dữ liệu khách hàng hoặc thông tin nhạy cảm lên các nền tảng AI tạo sinh, SME đã vô tình mở rộng bề mặt tấn công mà không hề có chiến lược bảo vệ dữ liệu AI. Điều nguy hiểm là nhiều hành vi diễn ra ngoài quy trình chính thức, vượt khỏi tầm nhìn của phòng CNTT. Trong bối cảnh đó, nếu lãnh đạo SME vẫn coi an ninh mạng doanh nghiệp là việc riêng của bộ phận kỹ thuật thì là một “điểm mù” nghiêm trọng: quản trị rủi ro AI trước hết là câu chuyện quản trị doanh nghiệp.
Ba nguyên tắc nền tảng để SME quản trị rủi ro AI
Tin xấu là SME không thể loại bỏ hết rủi ro AI; tin tốt là có thể giới hạn chúng trong mức chấp nhận được nếu có khung quản trị rủi ro AI rõ ràng. Việc đầu tiên không phải là mua công nghệ đắt tiền mà là đặt ra luật chơi. Doanh nghiệp cần xây dựng nguyên tắc về sử dụng AI, trong đó xác định loại dữ liệu nào được phép đưa vào công cụ AI, loại dữ liệu nào hạn chế hoặc cấm tuyệt đối. Quy định có thể đơn giản nhưng phải được truyền đạt rõ ràng cho toàn bộ nhân viên.
Bước tiếp theo là nhận diện toàn bộ công cụ AI đang được dùng, kể cả những công cụ ngoài quy trình chính thức, để biết dữ liệu đang đi đâu và lỗ hổng kiểm soát nằm ở chỗ nào. Từ đó, SME cần ưu tiên bảo vệ các nhóm dữ liệu có tác động lớn nhất nếu xảy ra sự cố: dữ liệu cá nhân và khách hàng, thông tin tài chính, kinh doanh nhạy cảm, thông tin xác thực, tài sản trí tuệ. Không phải mọi dữ liệu đều cần mức kiểm soát giống nhau; chính sự phân tầng này giúp SME tiết kiệm chi phí, tập trung bảo vệ những gì thực sự sống còn thay vì rải nguồn lực mỏng và kém hiệu quả.
Giải pháp vừa túi tiền: chọn đúng kênh, đúng công nghệ, đúng quy trình
Với SME có nguồn lực hạn chế, điều quan trọng không phải “chi bao nhiêu” mà là “ưu tiên cái gì trước” trong quản trị an ninh mạng doanh nghiệp. Khuyến cáo của SearchInform là doanh nghiệp nên bắt đầu từ tư duy, thiết kế sự phối hợp giữa các phòng ban, rồi mới đến công nghệ. Không có công nghệ, gần như không thể quản lý toàn diện rò rỉ dữ liệu và rủi ro an ninh; nhưng mua công nghệ mà không có quy trình và trách nhiệm rõ ràng thì cũng vô nghĩa.
Một hướng đi thực tế là chọn giải pháp phù hợp đúng ngữ cảnh Việt Nam thay vì chạy theo bộ công cụ quốc tế đầy đủ nhưng dư thừa. Ví dụ, trên thị trường có những giải pháp chuyên theo dõi một kênh như Zalo; nếu phần lớn nhân viên trao đổi với khách hàng qua kênh đó, SME có thể triển khai mô-đun riêng, chỉ tập trung kênh này để tiết kiệm chi phí. Doanh nghiệp vẫn cho phép dùng AI, nhưng với tài liệu mật như bảng lương, hợp đồng kinh doanh, bí mật kinh doanh, tài liệu sáng chế thì phải có cơ chế ngăn nhân viên tải lên nền tảng AI. Trọng tâm là kiểm soát theo rủi ro chứ không cấm đoán đại trà.
Từ hội thảo đến hành động: SME cần khung riêng, không dùng khuôn mẫu
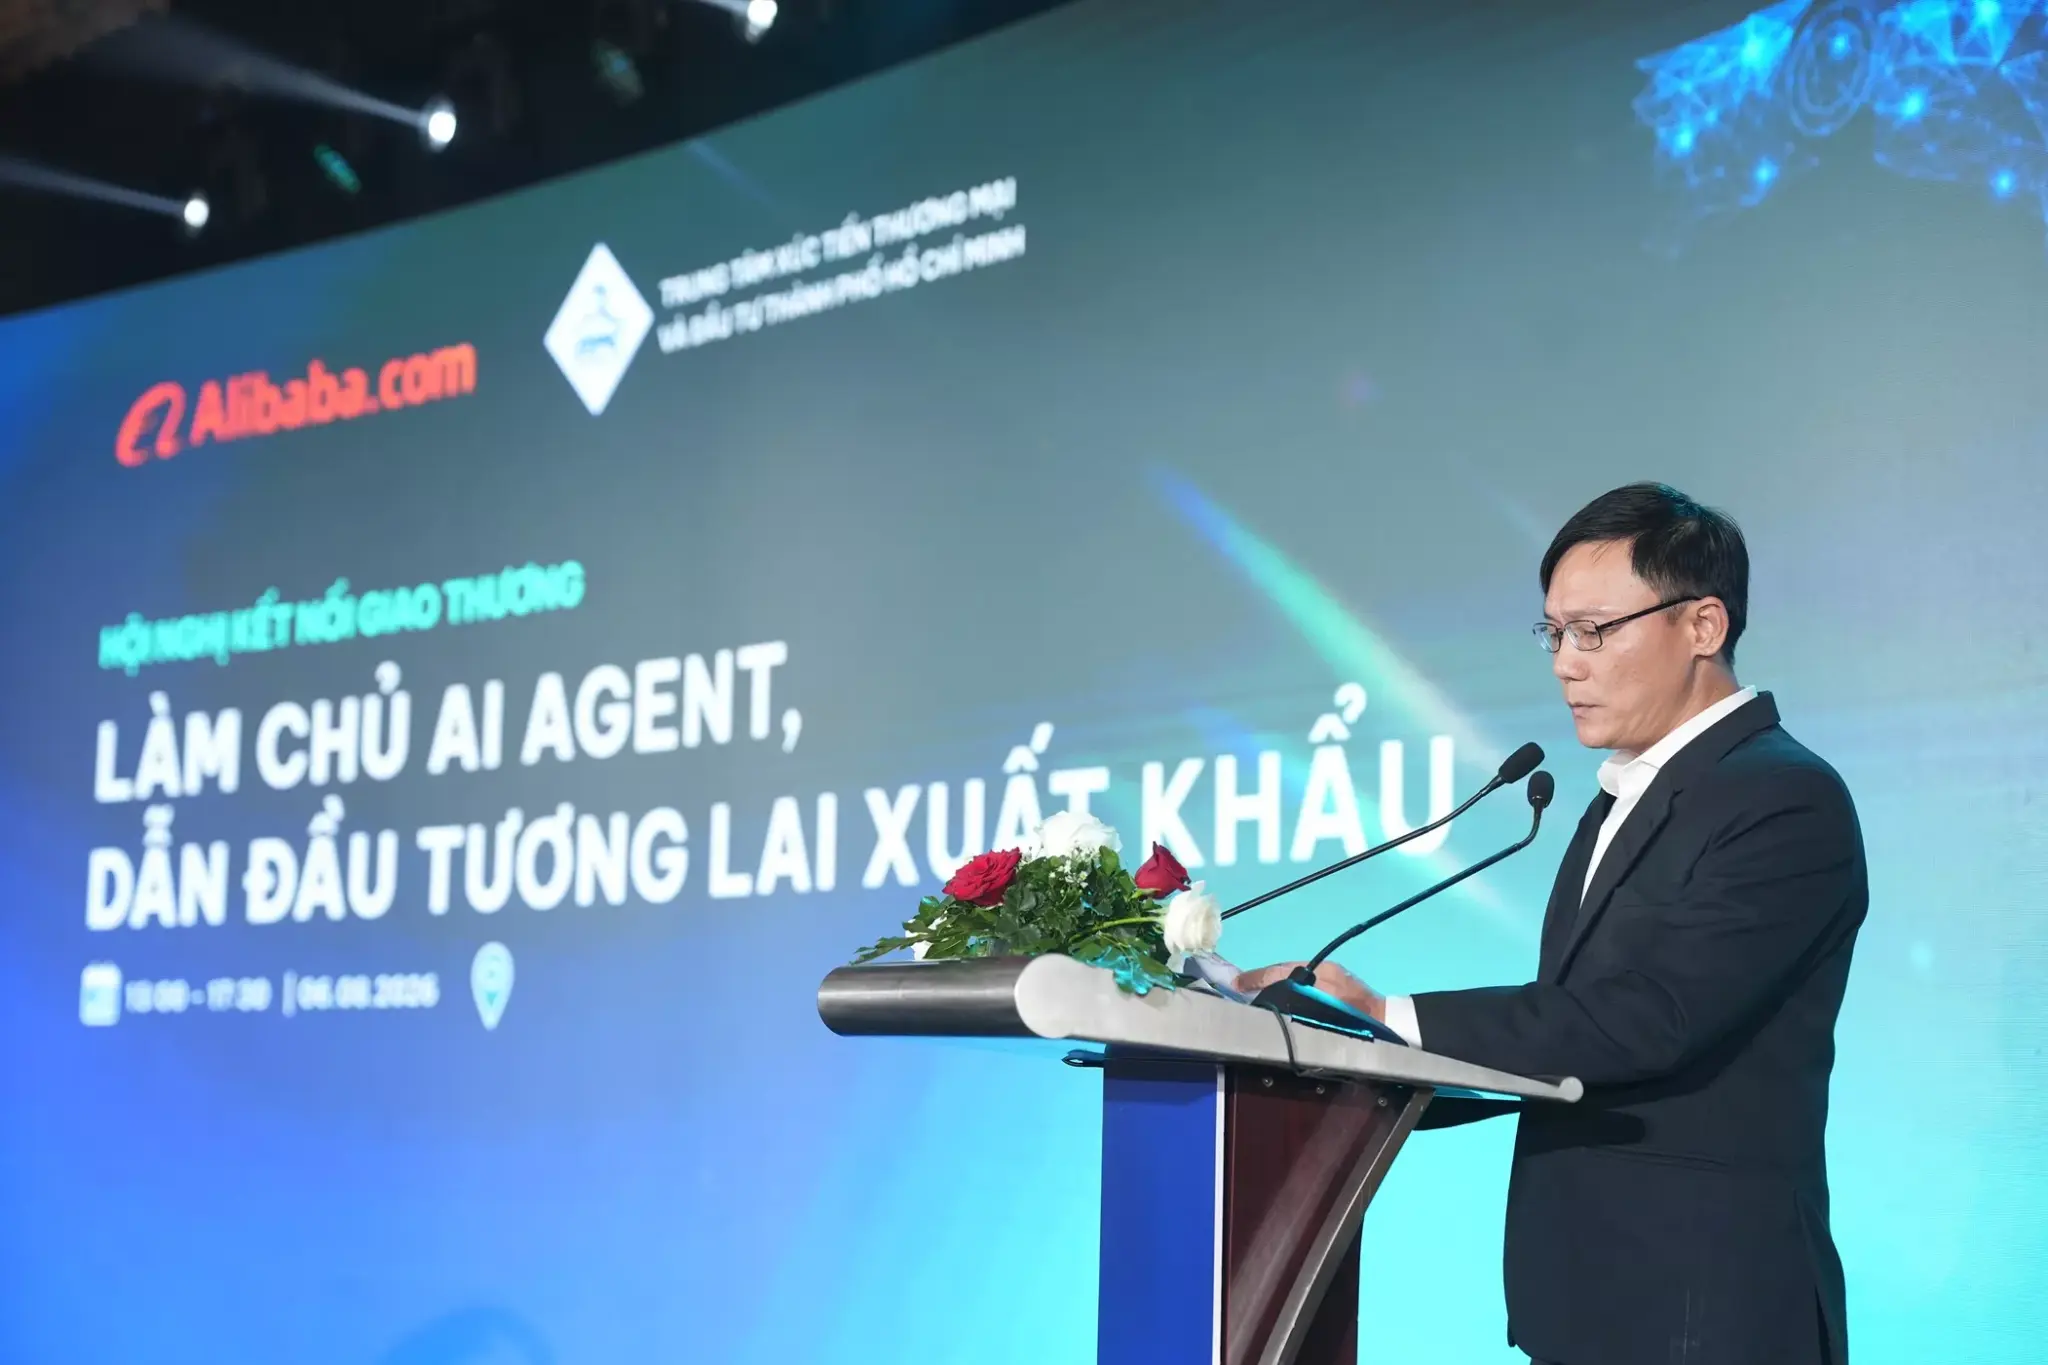
Ngày 2/10 tại TP.HCM, các lãnh đạo doanh nghiệp đã cùng bàn về “Quản trị rủi ro và bảo đảm an ninh mạng cho doanh nghiệp trong kỷ nguyên AI”, nhấn mạnh rằng AI vừa là công cụ tăng năng suất, vừa có thể mở ra những cửa ngõ làm rò rỉ dữ liệu và rủi ro an ninh mạng. Từ những trao đổi đó, một thông điệp nổi bật là: an ninh mạng không còn là việc riêng của phòng CNTT; đây là quyết định quản trị, phải xuất phát từ ý chí của ban lãnh đạo và lan đến từng nhân viên.
SME Việt Nam không thể sao chép nguyên xi mô hình quản trị của các tập đoàn đa quốc gia. Thực tế vận hành, kênh giao tiếp (như Zalo), văn hóa nội bộ và mức độ chấp nhận rủi ro đều khác. Các biện pháp bảo vệ cần được thiết kế để quản lý rủi ro thay vì ngăn cản việc sử dụng AI. Doanh nghiệp phải biết rủi ro nằm ở đâu, ưu tiên bảo vệ điều quan trọng nhất và tạo môi trường đủ an toàn để nhân viên khai thác AI nâng cao năng suất. Giải pháp và công nghệ đã có sẵn trên thị trường; thứ còn thiếu, như chính các chuyên gia nhấn mạnh, là quyết tâm thực sự muốn làm của lãnh đạo doanh nghiệp.