
Tính năng chuyển đổi trình quản lý mật khẩu ở cấp độ hệ thống là gì?
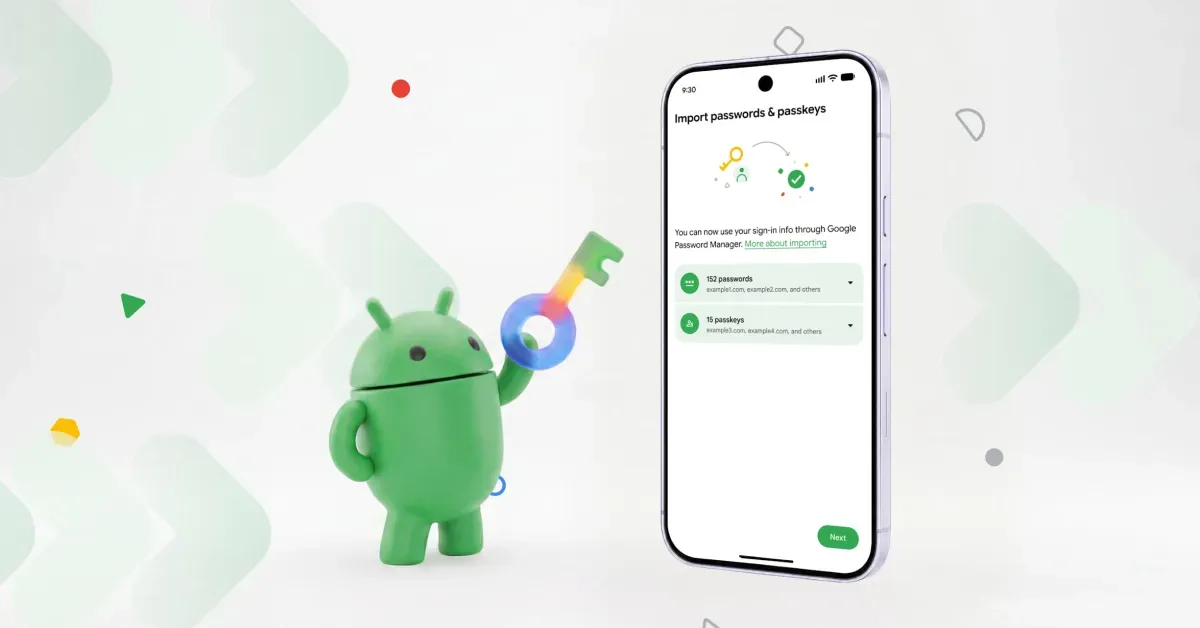
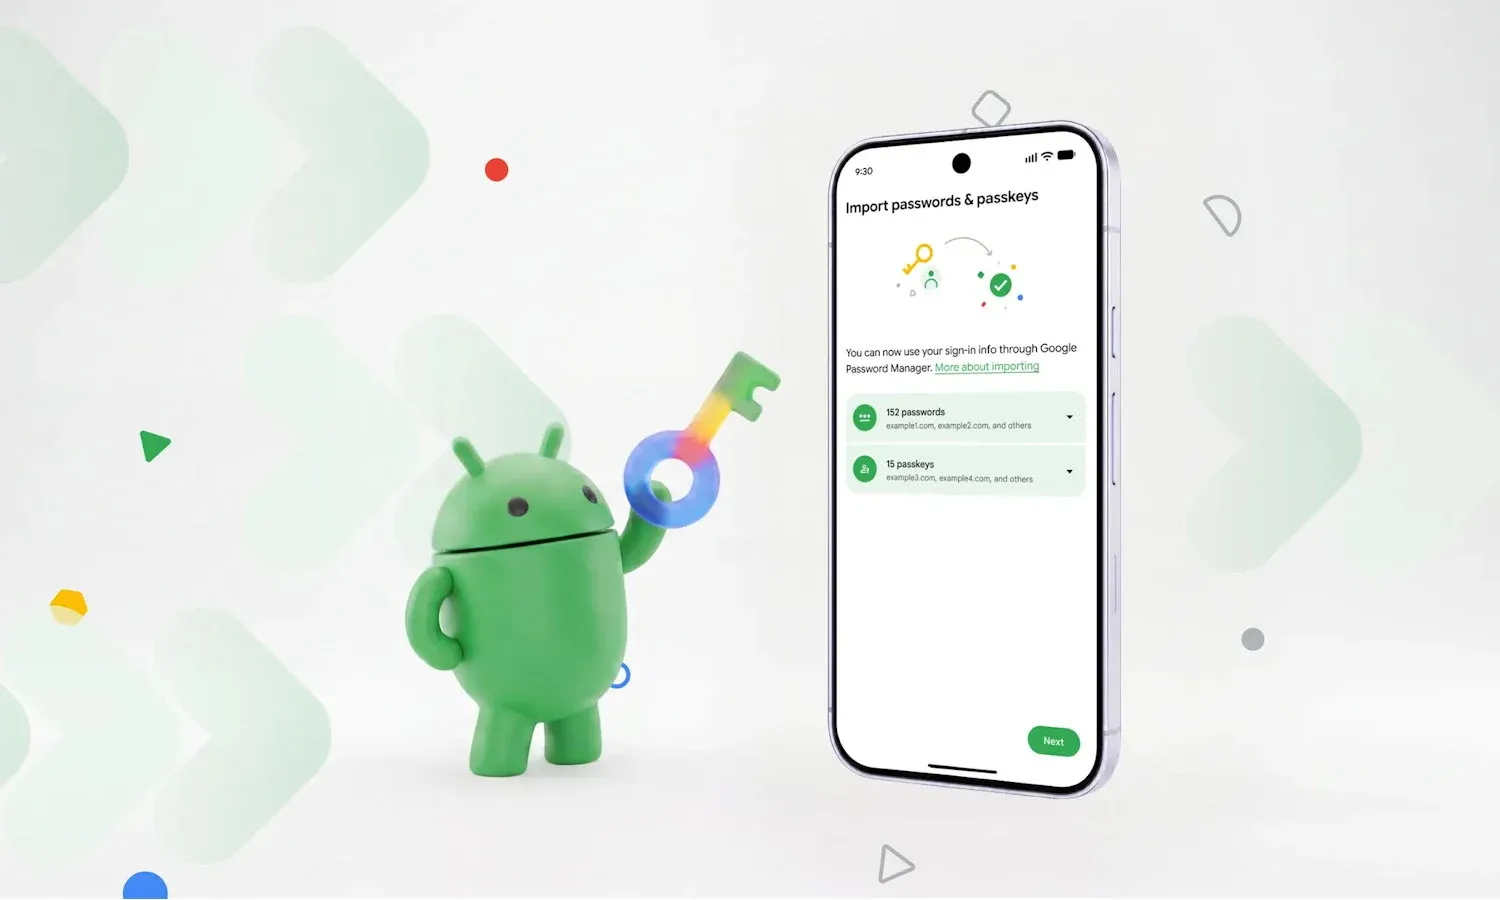
Tính năng chuyển đổi trình quản lý mật khẩu ở cấp độ hệ thống trên Android là cơ chế cho phép người dùng nhập xuất mật khẩu và passkey trực tiếp giữa các ứng dụng quản lý mật khẩu, được điều phối bởi hệ điều hành, giúp loại bỏ việc tải tệp văn bản không mã hóa và giảm rủi ro lộ thông tin đăng nhập khi thay đổi nhà cung cấp.
Điểm quan trọng ở đây: Google đã mang việc chuyển đổi trình quản lý mật khẩu lên cấp hệ điều hành chứ không còn phụ thuộc mẹo thủ công của từng ứng dụng riêng lẻ. Thay vì tải mật khẩu xuống dạng file TXT trần trụi, bạn để Android xử lý toàn bộ dòng chảy dữ liệu. Điều này trực tiếp tăng bảo mật mật khẩu Android, vì tệp văn bản không mã hóa từng là "cơn ác mộng" với bất kỳ ai quan tâm tới an toàn thông tin. Nếu bạn nghiêm túc với bảo mật cá nhân, đây không phải tính năng tuỳ chọn, mà là cách mặc định nên dùng khi muốn đổi trình quản lý.
Vì sao nên dùng hệ thống mới thay vì nhập xuất thủ công?
Trước đây, chuyển đổi trình quản lý mật khẩu thường đồng nghĩa với việc tải toàn bộ dữ liệu đăng nhập xuống dưới dạng tệp văn bản không được mã hóa, khiến chúng nằm phơi trên thiết bị. Đó là hướng đi ngược với mọi nguyên tắc bảo mật cơ bản: chỉ cần một ứng dụng độc hại, một lần mất máy hoặc sao lưu thiếu kiểm soát, toàn bộ tài khoản của bạn có thể bị lộ. Tệ hơn, passkey trên Android thậm chí không có cách chuyển chính thức, buộc người dùng phải tạo lại thủ công trên từng website và từng ứng dụng khác nhau.
Cách mới của Android giải quyết trực diện hai vấn đề đó: hệ điều hành đứng ra điều phối, mật khẩu không xuất hiện dưới dạng tệp trần, và passkey được chuyển thẳng giữa các dịch vụ mà không cần tạo lại. Ở đây, lợi ích không chỉ nằm ở sự tiện lợi. Việc giảm tối đa dữ liệu nhạy cảm nằm ở dạng rõ ràng (plaintext) là một bước nên làm từ rất lâu trong bảo mật mật khẩu Android. Nếu bạn vẫn dùng file TXT hoặc CSV để di chuyển mật khẩu, bạn đang tự đặt mình vào vùng rủi ro không cần thiết.
Chuẩn bị trước khi chuyển đổi: điều kiện và lưu ý
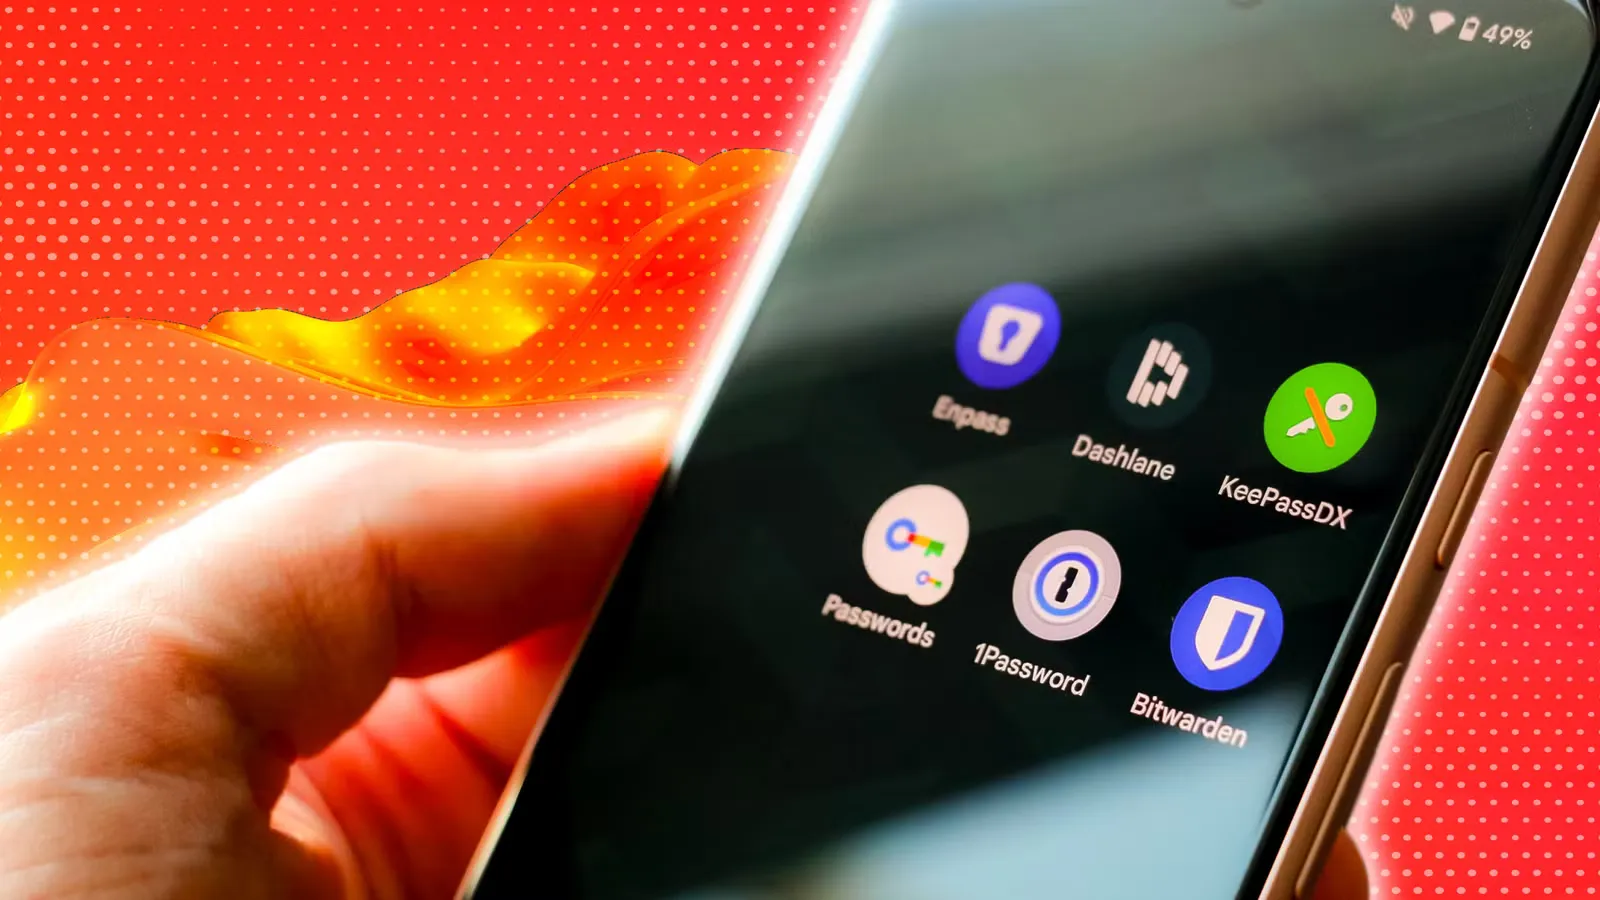
Để dùng tính năng chuyển đổi trình quản lý mật khẩu mới, bạn cần hai yếu tố cơ bản: một ứng dụng trình quản lý mật khẩu mới đã cài trên thiết bị và ít nhất một trình quản lý hiện tại mà Android có thể nhận diện. Google Password Manager, 1Password, Bitwarden Password Manager và Dashlane đã hỗ trợ trải nghiệm chuyển đổi này ngay từ giai đoạn hiện tại; các nhà cung cấp khác có thể tham gia bằng cách hỗ trợ Credentials Transfer API của Credential Manager.
Trước khi bắt đầu, hãy bật khoá màn hình mạnh (PIN, pattern khó đoán, hoặc sinh trắc) và đảm bảo bạn đang đăng nhập đầy đủ trên cả trình quản lý cũ lẫn mới. Nếu bạn sử dụng xác thực hai yếu tố cho password manager, hãy chuẩn bị phương thức xác thực đó vì hệ thống sẽ yêu cầu bạn xác nhận trước khi chuyển. Đây là lúc nhìn lại toàn bộ chiến lược bảo mật mật khẩu Android: nếu bạn vẫn dùng mật khẩu yếu, ghi chép ra giấy rồi chụp ảnh, việc chuyển đổi là cơ hội tốt để thay đổi thói quen. Đừng biến một tính năng bảo mật mới thành đường tắt cho thói quen thiếu an toàn.
Hướng dẫn từng bước nhập xuất mật khẩu và passkey trên Android
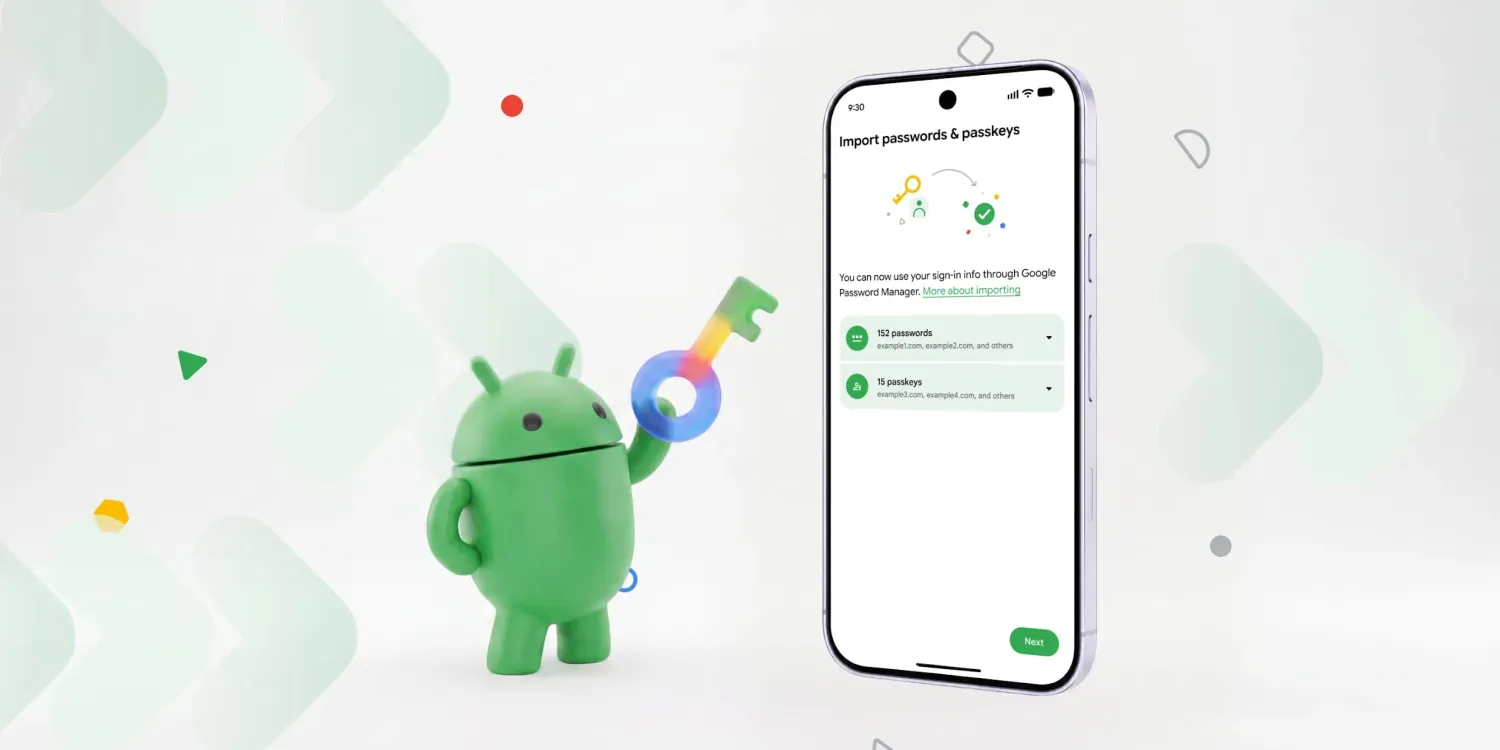
Quy trình chuyển đổi thực tế trên Android khá thẳng thắn, nhưng điều làm nó khác biệt là cách hệ thống đứng ra bảo vệ bạn trong từng bước. Dưới đây là cách Google thiết kế dòng chảy dữ liệu để dữ liệu chuyển đi nhanh nhưng vẫn an toàn: bắt đầu từ ứng dụng mới, Android tự động tìm nguồn dữ liệu cũ, rồi yêu cầu bạn duyệt qua và cấp phép trước khi bất cứ thứ gì được di chuyển.
- Mở ứng dụng trình quản lý mật khẩu mới, chọn tùy chọn nhập hoặc sao chép mật khẩu và passkey từ nhà cung cấp khác.
- Android tự động phát hiện các trình quản lý mật khẩu hiện có trên thiết bị và hiển thị những nguồn mà bạn có thể nhập.
- Nhấn "Tiếp tục" để Android chuyển bạn sang ứng dụng trình quản lý hiện tại, nơi bạn chọn, xem lại và xác nhận dữ liệu muốn chuyển.
- Xác thực theo yêu cầu (mở khóa, mật khẩu chính, 2FA nếu có) rồi cấp phép; dữ liệu sẽ được chuyển giữa hai ứng dụng trong vài giây một cách an toàn.
- Nếu muốn xuất ngược lại, dùng tùy chọn xuất của trình quản lý hiện tại để cho phép Android chuyển dữ liệu sang bên còn lại trong cùng cơ chế bảo vệ.
Theo mô tả chính thức, "sau đó dữ liệu sẽ được chuyển giữa các ứng dụng chỉ trong vài giây". Đây là tuyên bố đáng chú ý vì liên quan trực tiếp tới tính dùng được: bảo mật thường đồng nghĩa với rườm rà, nhưng lần này Android chứng minh bạn có thể giữ an toàn mà vẫn không phải hi sinh trải nghiệm.
Passkey trên Android: chuyển đổi an toàn khi đổi trình quản lý
Passkey trên Android đang dần trở thành trung tâm của đăng nhập an toàn, nhưng chúng từng là điểm yếu khi nói tới chuyển đổi trình quản lý mật khẩu: không có cách chuyển chính thức, người dùng buộc phải tạo lại chúng trên nhiều trang web và ứng dụng khác nhau. Điều đó vừa mất thời gian, vừa dễ nảy sinh lỗi cấu hình, tạo ra lỗ hổng bảo mật nhỏ nhưng nguy hiểm – nhất là khi người dùng vội vàng và bỏ quên vài tài khoản quan trọng.
Tính năng mới cho phép passkey hiện có thể được chuyển trực tiếp giữa các dịch vụ, dùng cùng cơ chế hệ thống đảm bảo an toàn cho quá trình này. Khi Android đứng giữa, passkey không bị xuất ra ngoài theo định dạng dễ đọc; chúng được chuyển trong đường ống bảo vệ của hệ điều hành. Về mặt thực tế, điều này giảm hẳn rủi ro khi bạn quyết định đổi trình quản lý: thay vì phải "động" vào từng dịch vụ, bạn giữ nguyên cấu trúc bảo mật và để Android lo phần nặng. Nếu coi passkey là tương lai đăng nhập, thì chuyển đổi an toàn phải là tiêu chuẩn, không phải ngoại lệ.