
Android malware nguy hiểm là gì và vì sao bạn không thể tiếp tục xem nhẹ
Malware Android nguy hiểm là các phần mềm độc hại được thiết kế để xâm nhập điện thoại, đánh cắp dữ liệu tài chính, theo dõi hoạt động cá nhân và thậm chí chiếm quyền điều khiển thiết bị từ xa, thường thông qua ứng dụng giả mạo, quyền truy cập hệ thống bị lạm dụng hoặc firmware bị cài cắm sẵn, khiến người dùng gần như không nhận ra cho đến khi tiền, dữ liệu và quyền riêng tư đã bị tổn hại nghiêm trọng. Quan điểm thẳng thắn: nếu bạn vẫn nghĩ malware chỉ là vài app quảng cáo phiền phức, bạn đang đánh giá thấp rủi ro. Các chiến dịch mới như Manic và Midnight Mimosa cho thấy điện thoại Android đã trở thành mục tiêu ưu tiên của tội phạm công nghệ, với khả năng theo dõi, gian lận tài chính và kiểm soát thiết bị ở mức mà trước đây chỉ thấy trên phần mềm gián điệp chuyên dụng.
Manic: từ mã độc ngân hàng đến công cụ gián điệp trên điện thoại
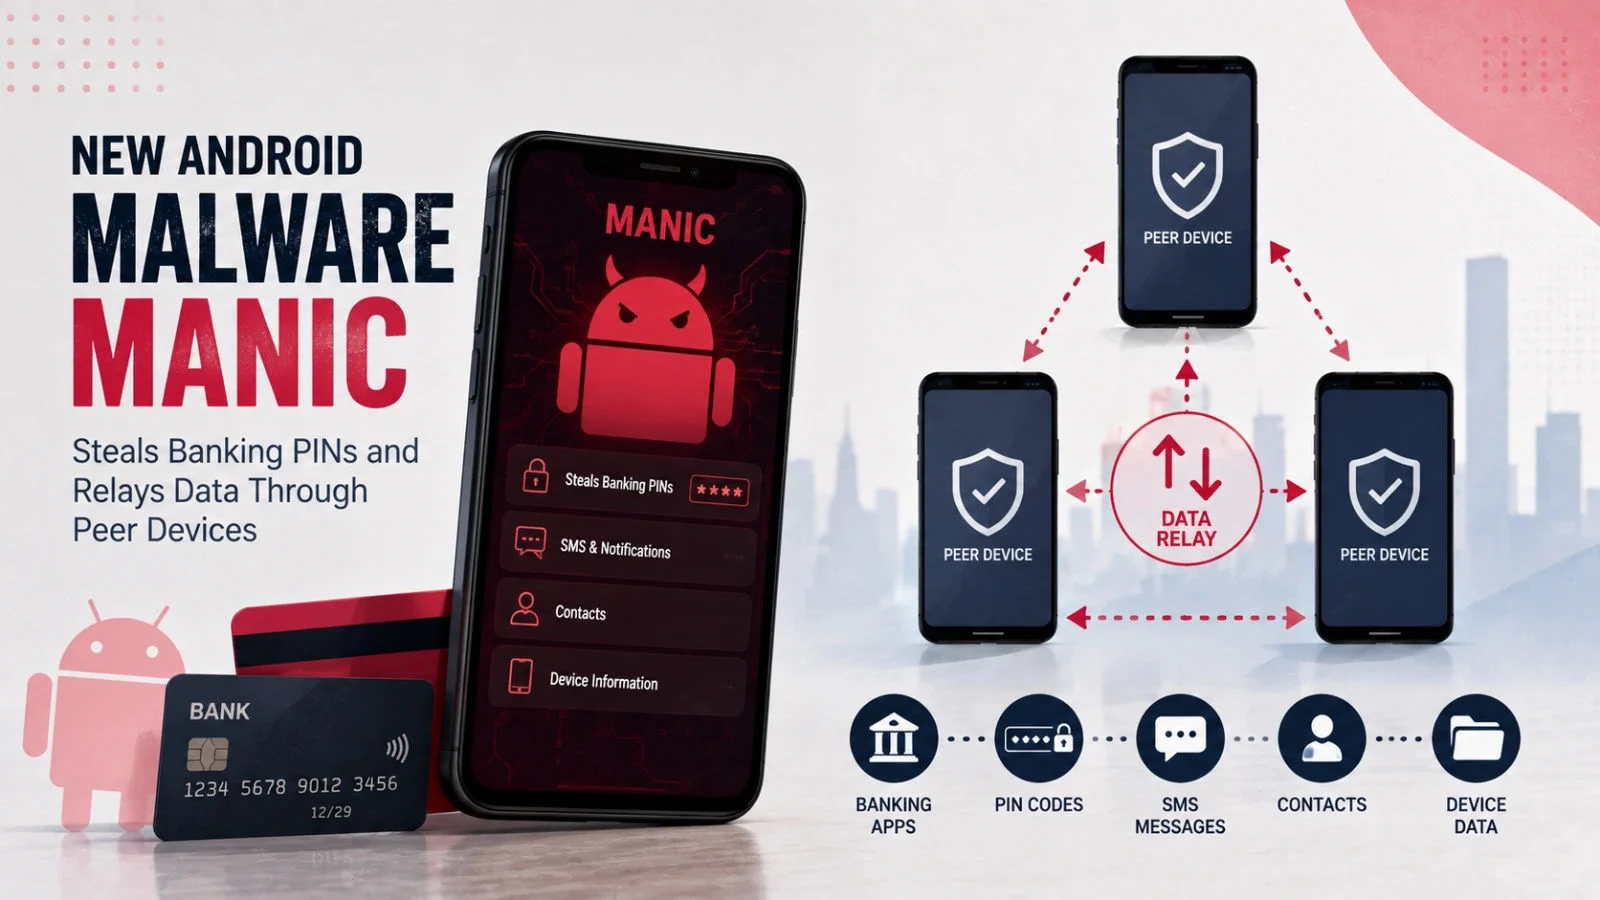
Manic là một malware Android được thiết kế phục vụ đồng thời mục tiêu gian lận tài chính và theo dõi nạn nhân, làm mờ ranh giới giữa mã độc ngân hàng và phần mềm gián điệp. Theo các nhà nghiên cứu, Manic có thể theo dõi tới 169 ứng dụng, từ ngân hàng, ví điện tử, dịch vụ thanh toán, sàn tiền mã hóa đến ứng dụng nhắn tin, email, trình duyệt, app xác thực và một số dịch vụ chính phủ. Đây không còn là kiểu malware chỉ nhắm vào một app ngân hàng cụ thể; nó là lớp ký sinh bám lên toàn bộ đời sống số của bạn. Điểm nguy hiểm nhất là cách Manic lạm dụng quyền Dịch vụ hỗ trợ (Accessibility) và quyền đọc thông báo để quan sát, tương tác với thiết bị. Nó có thể thu thập mật khẩu, mã OTP, cụm từ khôi phục tài khoản, đọc SMS, theo dõi nội dung màn hình và dùng màn hình giả để bắt người dùng nhập thông tin đăng nhập vào giao diện ngân hàng hoặc ví tiền mã hóa giả mạo. Một câu nói đáng nhớ từ nhóm nghiên cứu là: "Thay vì chỉ tập trung vào việc đánh cắp mật khẩu ngân hàng, các mối đe dọa mới có thể kết hợp giám sát và kiểm soát thiết bị, đánh cắp dữ liệu và dùng thiết bị nhiễm để mở rộng phạm vi tấn công". Quan điểm của tôi: bất kỳ ứng dụng nào cố xin quyền Accessibility mà không có lý do rõ ràng nên được xem là tín hiệu đỏ.
Midnight Mimosa: ác mộng firmware trên điện thoại Android giá rẻ
Nếu Manic là mối đe dọa bạn có thể tránh bằng cách không cài app lạ, Midnight Mimosa lại nguy hiểm ở chỗ nó có mặt ngay trong firmware của nhiều điện thoại Android giá rẻ, trước cả khi bạn bật máy lần đầu. Các nhà nghiên cứu đã phát hiện chiến dịch malware này nhắm vào thiết bị giá rẻ đa thương hiệu dùng nền tảng MediaTek, với phạm vi ảnh hưởng trên hơn 150 quốc gia. Điều đó nghĩa là hàng triệu người dùng có thể đang cầm trên tay một chiếc điện thoại bị xâm phạm sẵn, dù họ chưa từng tải một APK lạ nào. Midnight Mimosa dựa vào một ứng dụng hệ thống tồn tại dai dẳng trong firmware, có quyền hệ thống cho phép cài và gỡ app, tải thêm mã từ máy chủ từ xa và tự cấp quyền cho chính nó. Nó dùng ít nhất 32 ứng dụng ngụy trang để thực hiện gian lận quảng cáo và click, tạo lượt hiển thị giả mà người dùng không hề hay biết. Nguy hiểm hơn, malware có thể tạm thời vô hiệu hóa Google Play Store để né Play Protect trong quá trình cài payload, rồi bật lại sau đó. Theo một báo cáo, Midnight Mimosa là lời nhắc rằng người dùng nên mua điện thoại từ nhà bán hàng được ủy quyền và ưu tiên thiết bị chính hãng để tránh bị giao cho phần mềm độc hại ngay từ đầu. Quan điểm cá nhân: với phân khúc giá rẻ, rủi ro bảo mật đôi khi lớn hơn khoản tiền tiết kiệm được.
Cách phát hiện malware điện thoại và bảo vệ Android khỏi virus
Để phát hiện malware điện thoại trong bối cảnh các chiến dịch như Manic và Midnight Mimosa ngày càng tinh vi, người dùng Android cần thay đổi thói quen sử dụng chứ không chỉ trông chờ vào may mắn. Trước hết, hãy cảnh giác với mọi gói cài đặt APK không rõ nguồn gốc; các nhà nghiên cứu khuyến nghị người dùng Android nên đặc biệt thận trọng với việc cài app ngoài kho chính thức. Những ứng dụng yêu cầu quyền Accessibility hoặc quyền đọc thông báo mà không có chức năng tương ứng rõ ràng cũng nên bị từ chối. Ngoài ra, bạn cần cập nhật hệ điều hành và ứng dụng thường xuyên, bật các cơ chế bảo vệ tích hợp sẵn trên Android và tránh bấm vào liên kết yêu cầu cài app để "xác minh tài khoản", "nhận ưu đãi" hoặc "cập nhật bảo mật". Đây là những kịch bản lừa đảo phổ biến mà malware Android nguy hiểm thường lợi dụng. Quan điểm của tôi: bất kỳ thao tác nào liên quan đến tiền, OTP, hoặc đăng nhập nên được thực hiện trực tiếp trong app chính thức, không qua đường link gửi trong email, SMS hay ứng dụng chat.
Phần mềm diệt virus Android nên dùng để gia cố lớp phòng thủ
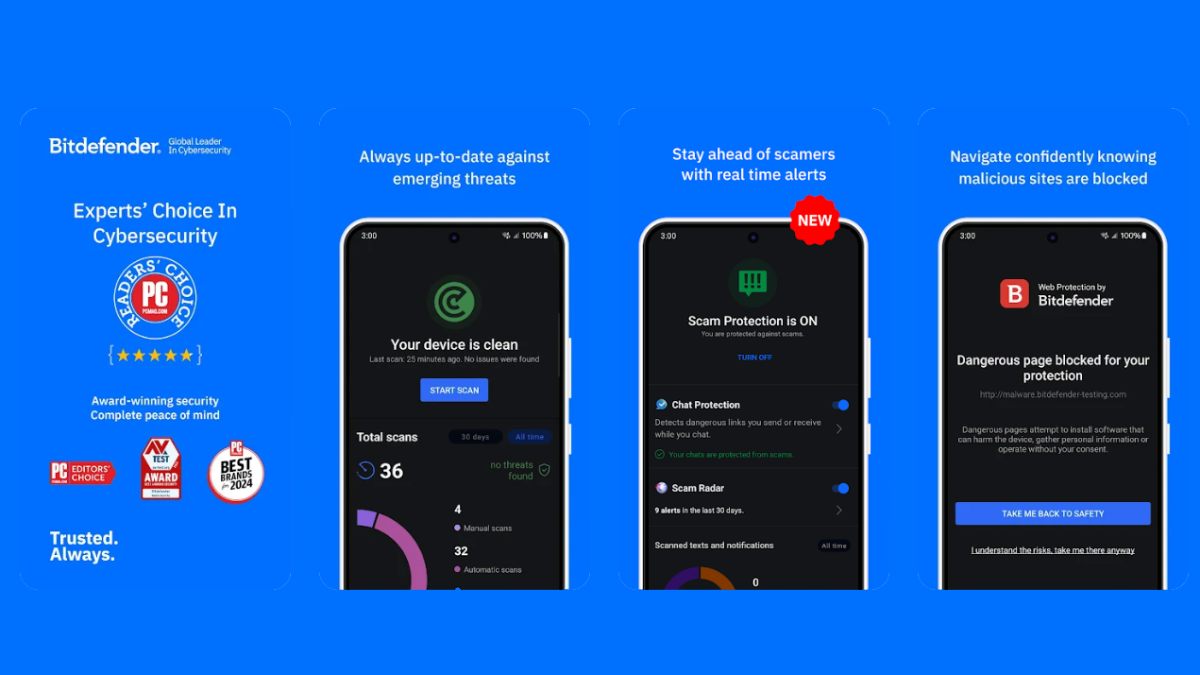
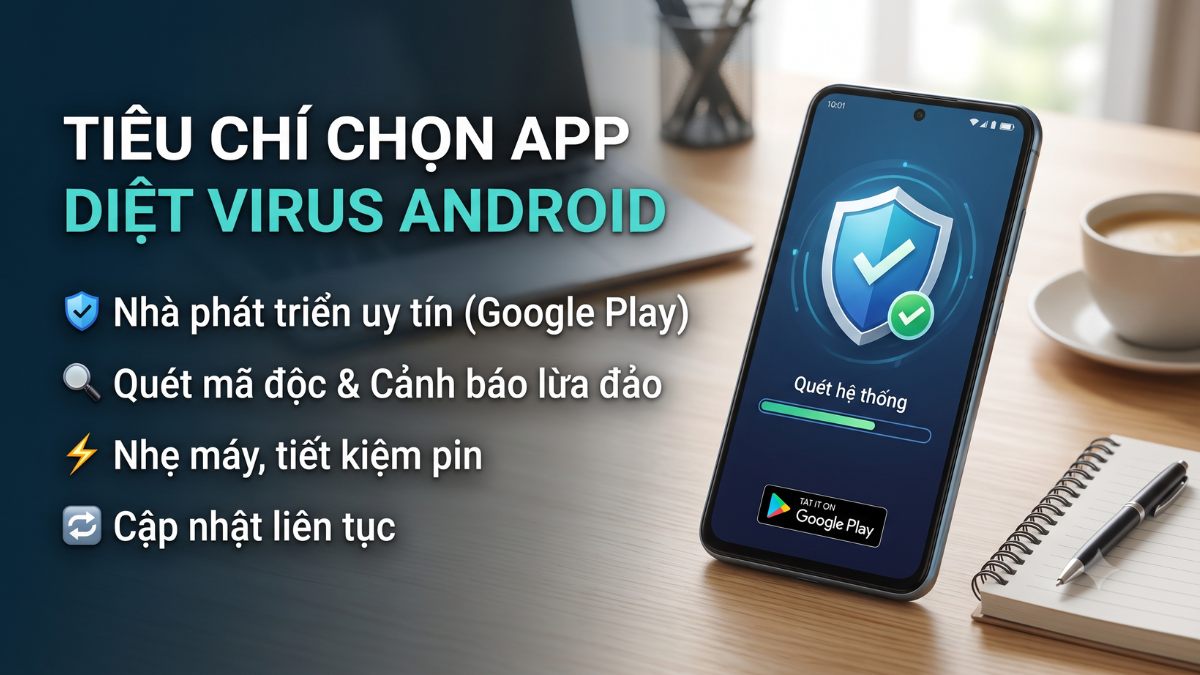
Không có phần mềm diệt virus Android nào là "lá chắn tuyệt đối", nhưng bỏ qua lớp bảo vệ này trong khi malware ngày càng tinh vi là một quyết định thiếu khôn ngoan. Khi chọn app diệt virus, bạn nên ưu tiên khả năng phát hiện mã độc, bảo vệ web, kiểm soát quyền truy cập và hỗ trợ phiên bản Android trên thiết bị. Các ứng dụng đến từ nhà phát triển có thông tin rõ ràng, được phân phối qua kho ứng dụng chính thức hoặc website chính thức, có tính năng quét thời gian thực và cập nhật cơ sở dữ liệu bảo mật thường xuyên là lựa chọn an toàn hơn. Trong số các phần mềm diệt virus Android đáng cân nhắc, có thể kể đến Dr.Web Security Space (hỗ trợ Android 5.0 đến 16.0), ESET Mobile Security, Bitdefender Mobile Security, Avast Mobile Security và Malwarebytes Mobile Security, mỗi ứng dụng tiếp cận bảo mật theo cách khác nhau, từ quét mã độc theo thời gian thực đến chống lừa đảo, kiểm tra website và bảo vệ kết nối. Người dùng nên đối chiếu phiên bản Android trên máy, xem app yêu cầu những quyền nào, ảnh hưởng đến pin và hiệu năng ra sao, đồng thời kiểm tra tính năng nào bị giới hạn ở bản miễn phí hoặc cần nâng cấp trả phí. Quan điểm của tôi: hãy coi phần mềm diệt virus là một lớp phòng thủ bắt buộc, nhưng vẫn giữ thói quen sử dụng an toàn, vì không có công cụ nào bảo vệ được bạn khỏi mọi cú click thiếu suy nghĩ.