
Mã độc Android thế hệ mới: điện thoại của bạn có thể đang bị lợi dụng
Mã độc Android thế hệ mới là các chương trình độc hại lén cài vào điện thoại, âm thầm chiếm quyền điều khiển hệ thống, mã hóa tệp, theo dõi hoạt động cá nhân và đánh cắp dữ liệu nhạy cảm như tin nhắn, tài khoản ngân hàng hay vị trí địa lý, sau đó dùng chính thông tin đó để tống tiền hoặc chiếm đoạt tài sản của người dùng. Mantax Otax là ví dụ điển hình: nó quét vùng nhớ chia sẻ rồi mã hóa nhiều loại tệp bằng khóa AES riêng cho từng nạn nhân, xóa bản gốc và đổi đuôi thành “.enc”, thay ảnh trên máy bằng thông điệp đòi tiền chuộc, đồng thời mở màn hình chat toàn màn để ép người dùng thương lượng trả tiền. Đây không chỉ là một ransomware Android, mà còn kiêm spyware có thể đọc PIN khóa màn hình, tin nhắn, mật khẩu một lần và dữ liệu WhatsApp lẫn tài khoản Google.
Từ chụp ảnh lén tới tống tiền: Mantax Otax nguy hiểm ở điểm nào?
Điều đáng sợ của Mantax Otax không phải là kỹ thuật mã hóa phức tạp, mà là cách nó biến chiếc smartphone thân quen thành công cụ giám sát và uy hiếp bạn. Sau khi kết nối tới máy chủ điều khiển, mã độc âm thầm gửi vị trí, nhà mạng, phiên bản Android và ID thiết bị về cho kẻ tấn công. Đây là kiểu kiểm soát mà nếu bạn xem điện thoại như “nhật ký đời sống số” thì phải thực sự lo ngại. Virus này kết hợp cả ransomware Android lẫn spyware, vừa khóa dữ liệu để đòi tiền, vừa đọc lịch sử cuộc gọi, danh bạ, trình duyệt, danh sách ứng dụng, tin nhắn WhatsApp và dữ liệu tài khoản Google. Tệ hơn, nó còn có thể bí mật dùng camera để chụp ảnh mà bạn không hề biết. Theo Zimperium, mô-đun ransomware của Mantax Otax hoạt động đầy đủ trên các thiết bị chạy Android 9 trở xuống, cho thấy việc tự hài lòng với máy cũ không cập nhật bảo mật là một quyết định liều lĩnh.
Ứng dụng ngân hàng giả và Gigabud: mất tiền trước khi kịp nhận ra
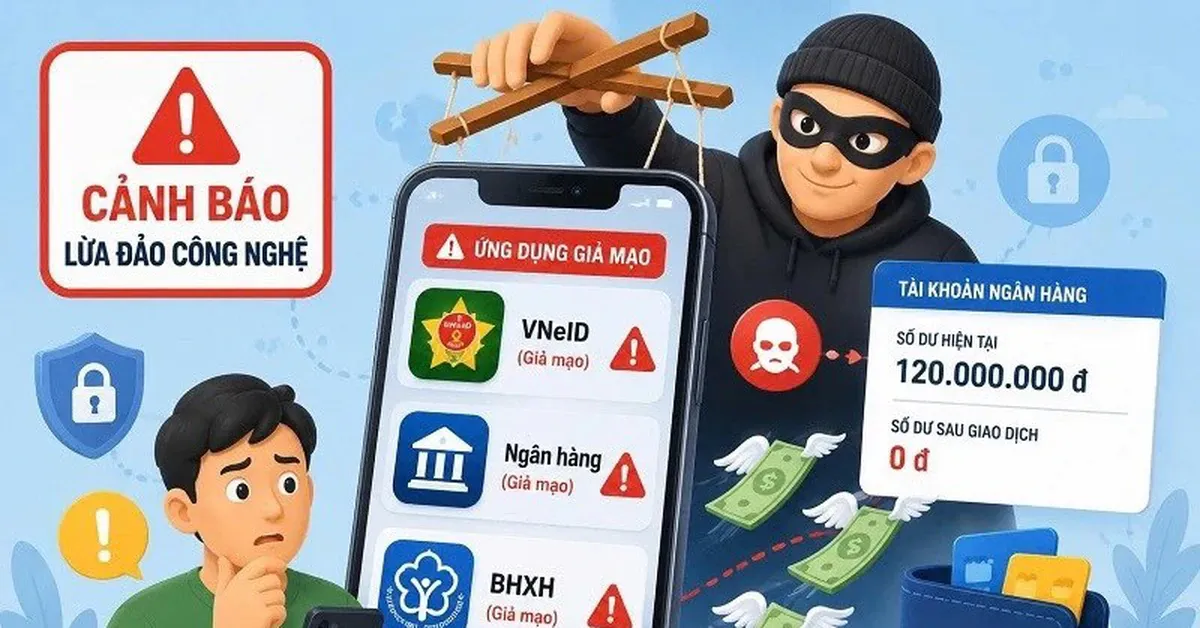
Nếu Mantax Otax chủ yếu nhắm vào dữ liệu cá nhân để tống tiền, thì Gigabud lại đánh thẳng vào ví điện tử và tài khoản ngân hàng của bạn. Mã độc Android này ẩn mình trong ứng dụng giả mạo, lợi dụng việc người dùng dễ tin các phần mềm “cơ quan nhà nước”, “thuế” hay “hãng hàng không” rồi cài bằng file APK từ đường dẫn lạ. Sau khi được cấp quyền Trợ năng và quyền hiển thị đè, Gigabud có thể theo dõi thao tác, chèn giao diện giả để bạn nhập mật khẩu ngân hàng hoặc mã PIN. Nguy hiểm hơn, nó dùng công cụ độc hại Vwork để tạo hồ sơ công việc mới trên máy, rồi đưa một bản sao ứng dụng ngân hàng vào khu vực này và điều khiển từ xa để thực hiện giao dịch trái phép, nhiều thao tác còn bị che sau màn hình đen. Đây là cấp độ ứng dụng ngân hàng giả tinh vi: tài khoản bị rút tiền nhưng ứng dụng trên màn hình chính vẫn trông bình thường, khiến cả bạn lẫn hệ thống chống gian lận khó lần ra nguồn gốc bất thường.
Thói quen sử dụng biến bạn thành mục tiêu: những sai lầm cần bỏ ngay
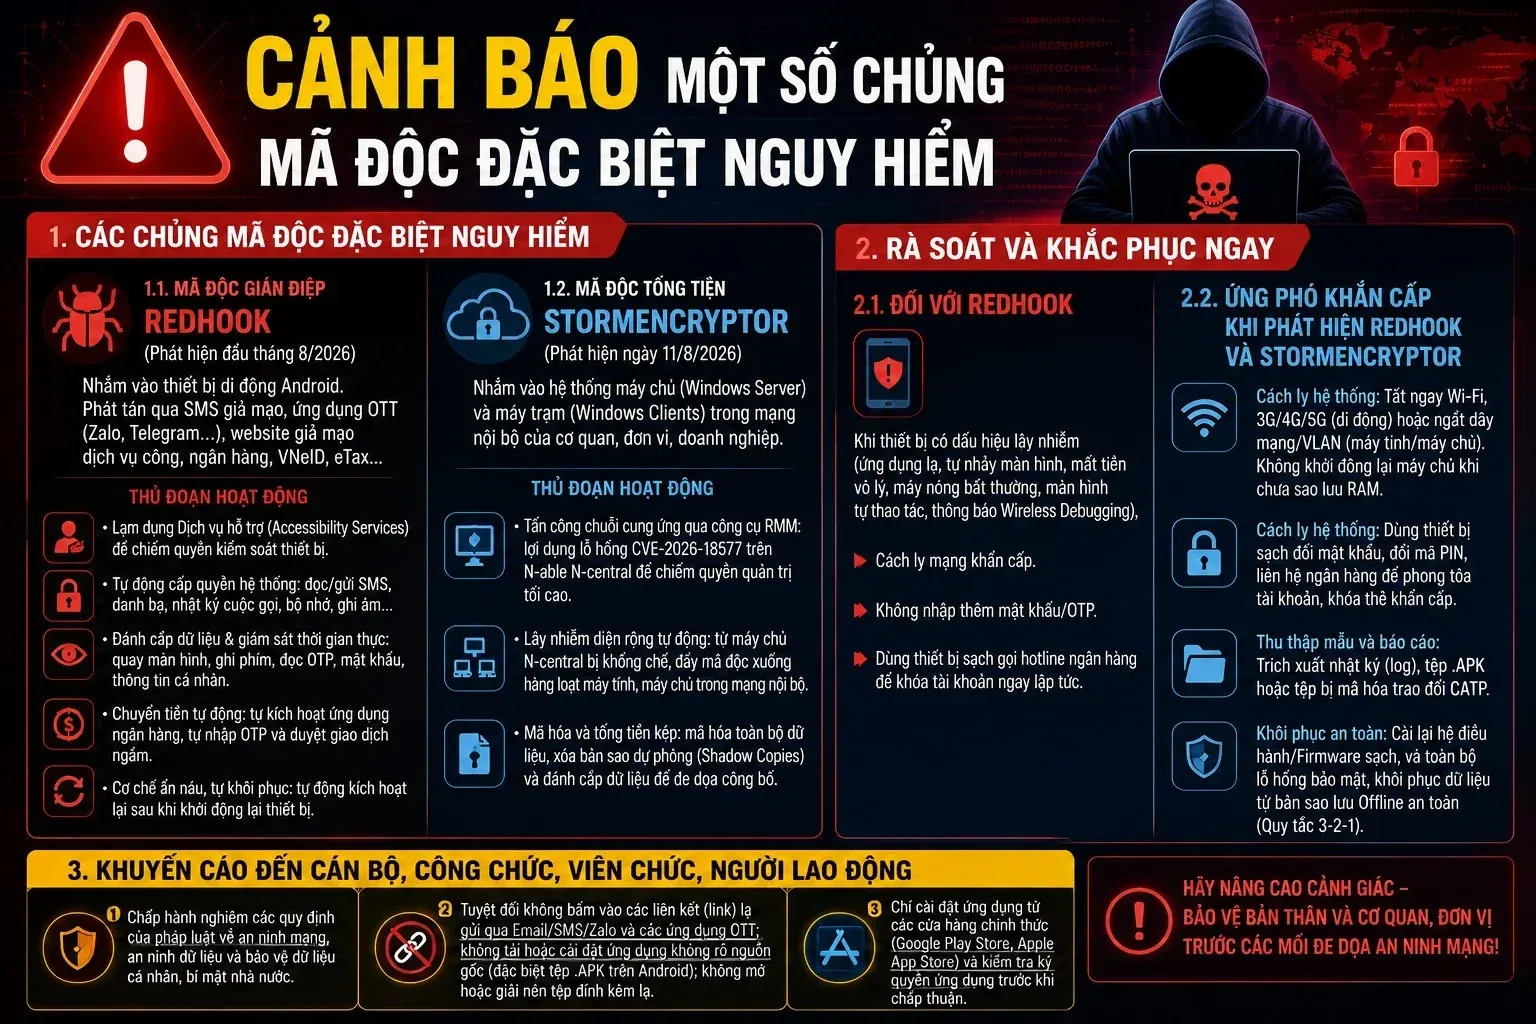
Các chiến dịch mã độc Android như Mantax Otax và Gigabud tồn tại được vì chúng dựa vào một điều: người dùng thiếu kiên nhẫn, hay “nhấn cho xong” và coi nhẹ quyền riêng tư. Mantax Otax không thể khai thác sâu nếu bạn không vội vã cấp quyền Zpřístupnění (Trợ năng), vốn được tạo cho người khuyết tật nhưng lại bị hacker xoay thành cửa hậu để chiếm quyền điều khiển điện thoại. Gigabud cũng dùng chiêu tương tự, dụ bạn bật quyền Trợ năng và quyền hiển thị đè lên ứng dụng khác để theo dõi mọi thao tác trên màn hình. Thêm vào đó, thói quen sideloading APK từ email, tin nhắn hay website không rõ nguồn gốc là hành vi “mở cửa nhà và treo chìa khóa trước cổng” cho mã độc[xử lý từ. Việc phớt lờ cập nhật bảo mật, sử dụng máy Android đời cũ không còn được vá lỗi, và không bao giờ kiểm tra lại danh sách quyền ứng dụng là những sai lầm biến bạn từ người dùng thành nạn nhân tiềm năng.
Bảo vệ điện thoại Android: các bước thực tế bạn phải làm ngay hôm nay
Nếu coi điện thoại là ví tiền, hộp thư và nhật ký cuộc sống, bạn phải bảo vệ nó như cách bảo vệ nhà riêng. Đầu tiên, bật Google Play Protect để quét ứng dụng độc hại, công cụ này có thể phát hiện Mantax Otax trên thiết bị của bạn. Tiếp theo, ưu tiên cài đặt ứng dụng từ kho chính thức, hạn chế sideloading và luôn nghi ngờ mọi file APK gửi qua email, tin nhắn hay link lạ. Hãy thường xuyên xem lại quyền ứng dụng: nếu một phần mềm không liên quan tới trợ năng, tài chính hay hiển thị nhưng vẫn đòi quyền Trợ năng hoặc quyền hiển thị đè, đó là tín hiệu đỏ rõ ràng. Đồng thời, giữ máy luôn cập nhật hệ điều hành và bản vá bảo mật để tránh bị tấn công vào các phiên bản Android 9 trở xuống vốn là mục tiêu quen thuộc của Mantax Otax. Nếu trót cài ứng dụng đáng ngờ, hãy thu hồi quyền đặc biệt, gỡ bỏ, kiểm tra xem có bản sao ứng dụng ngân hàng lạ, liên hệ ngân hàng qua kênh chính thức và cân nhắc khôi phục cài đặt gốc sau khi đã sao lưu dữ liệu quan trọng.