
Execution Containers là gì và vì sao doanh nghiệp không thể bỏ qua
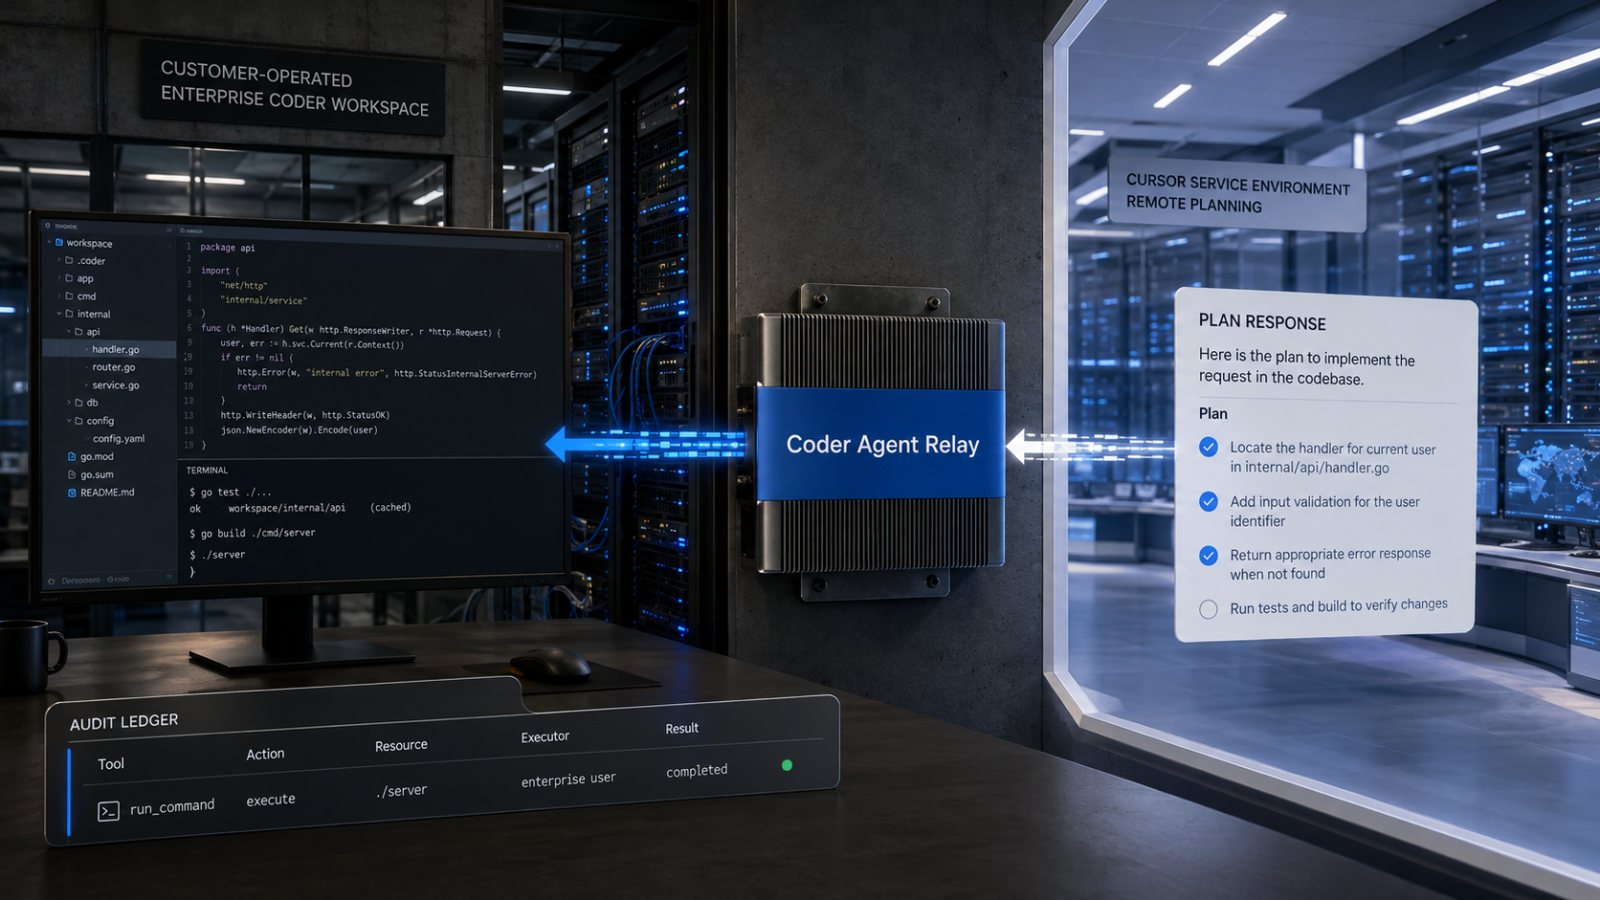
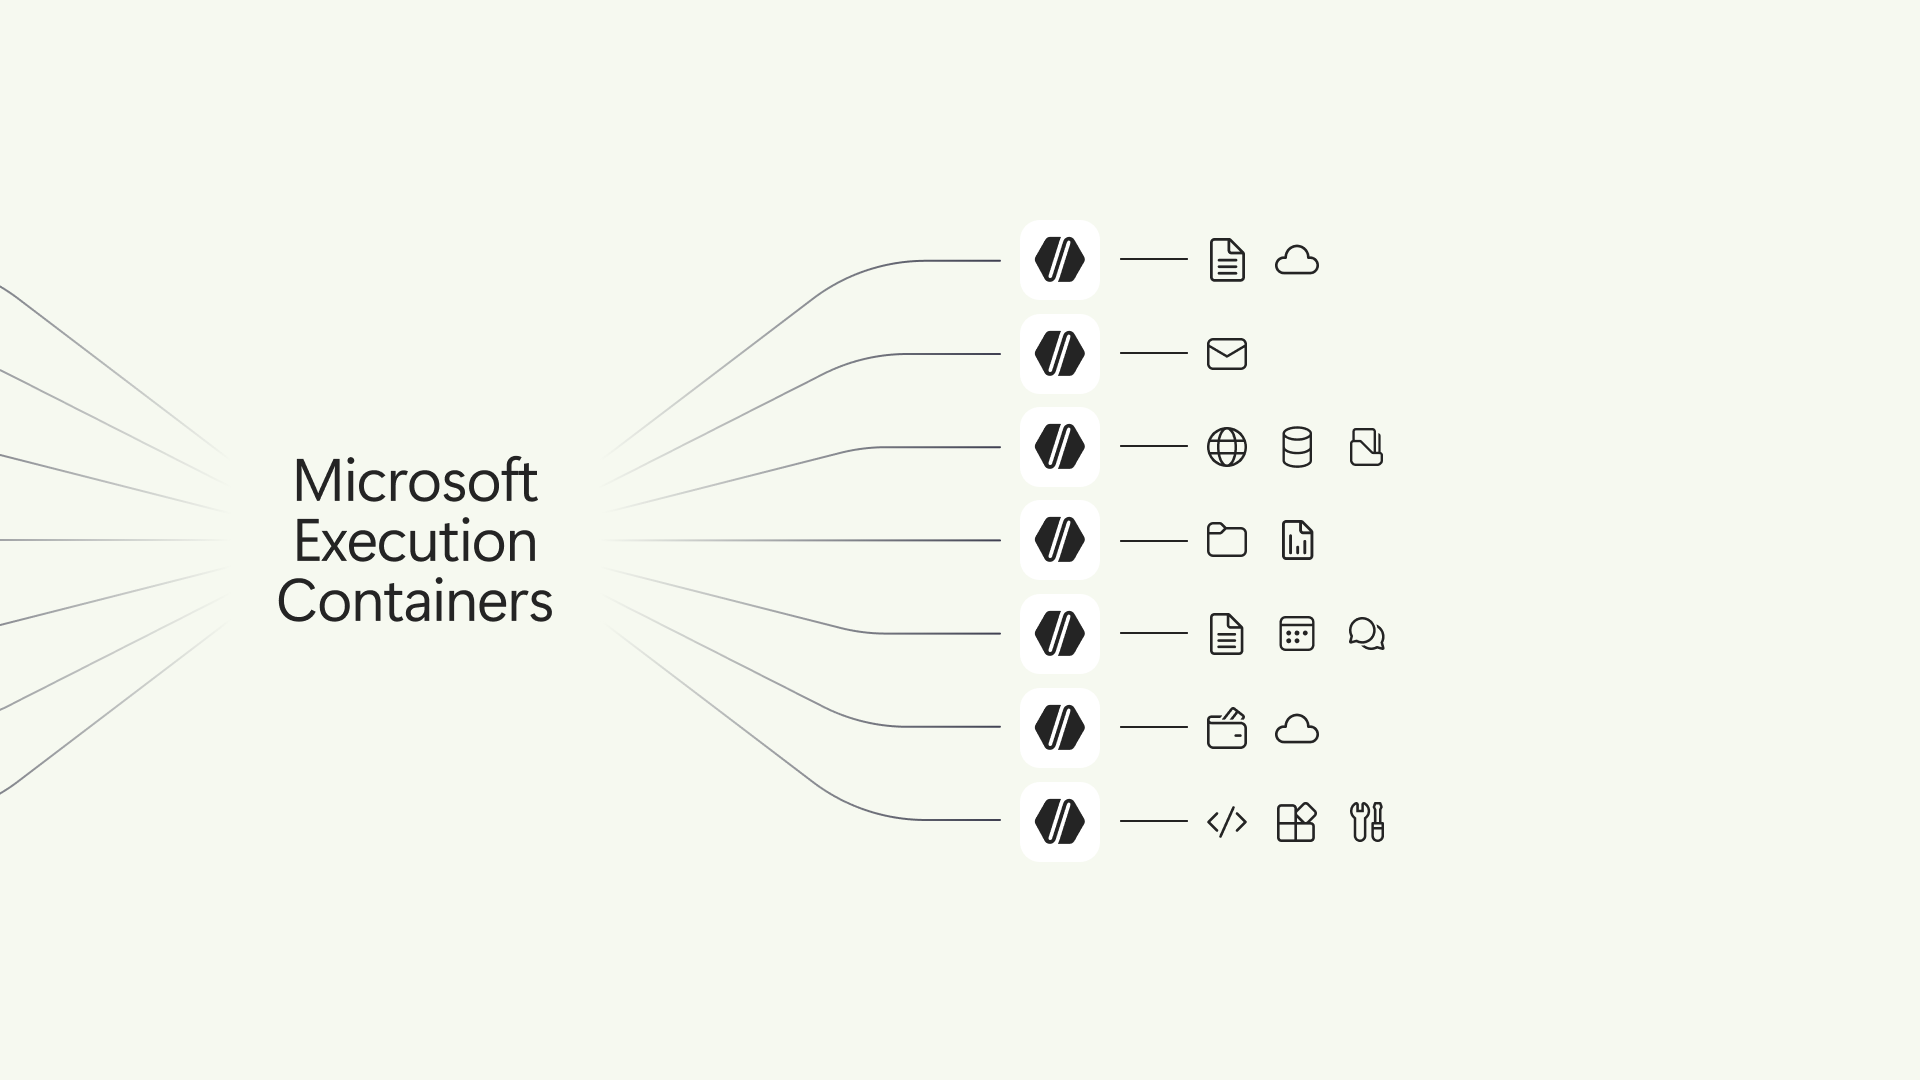
Execution Containers là lớp thực thi dựa trên chính sách dùng để đặt AI agent và các đoạn mã sinh động vào một biên giới an toàn, nơi truy cập vào file, mạng và ứng dụng được giới hạn chi tiết theo nhu cầu công việc, bảo vệ dữ liệu doanh nghiệp khỏi lỗi thao tác và lạm quyền khi tự động hóa tăng tốc. Quan điểm quan trọng ở đây: AI agent không được phép tự trở thành “cơ quan bảo mật” của chính nó; nó phải chạy trong một ranh giới do nhà phát triển hoặc tổ chức định nghĩa và được hệ điều hành cưỡng chế độc lập với bản thân agent. Khi agent ngày càng tự động hơn, lựa chọn “cho toàn quyền hoặc chặn hoàn toàn” không còn chấp nhận được, vì điều đó đồng nghĩa hoặc đánh đổi an toàn, hoặc đánh mất lợi ích tự động hóa. Execution Containers, cụ thể là Microsoft Execution Containers (MXC), xuất hiện để phá vỡ thế tiến thoái lưỡng nan đó.
Kiểm soát truy cập chi tiết: từ file, mạng đến giao diện người dùng
Điểm mạnh mang tính bước ngoặt của MXC nằm ở việc biến AI agent security thành bài toán chính sách chi tiết, chứ không phải niềm tin mơ hồ vào mô hình. Thay vì cho agent quyền ngang với người dùng đang đăng nhập, tổ chức có thể khai báo chính xác những tài nguyên mà workload được phép chạm tới: file nào được đọc, thư mục nào được ghi, địa chỉ mạng nào được kết nối, công cụ nào được chạy. Chính sách MXC điều khiển nhiều lớp kiểm soát truy cập: môi trường chứa (process container, session container…), tiến trình khởi chạy, quyền trên hệ thống file, kết nối mạng inbound/outbound, thậm chí khả năng tương tác với desktop và UI. Câu nói đáng trích dẫn ở đây là: “An agent cannot be its own security authority. It must run within a boundary defined by the developer or organization and enforced independently of the agent itself.” Đó là sự đảo chiều tư duy: bảo mật nằm ở hệ điều hành và chính sách, không nằm trong logic của agent.
| Chính sách | Nội dung kiểm soát | Ý nghĩa với doanh nghiệp |
|---|---|---|
| Containment | Chọn kiểu container và mức cô lập cho workload | Đặt trần rủi ro phù hợp từng loại tác vụ AI agent security |
| File system | Phân quyền đọc/ghi/không truy cập với từng vị trí | Bảo vệ dữ liệu doanh nghiệp nhạy cảm khỏi truy cập vô tình |
| Network | Quy định kết nối ra/vào, kể cả loopback | Giảm nguy cơ rò rỉ dữ liệu và hành vi trái ý trên hệ thống mạng |
| User interface | Cho hoặc chặn tương tác desktop, clipboard, UI | Ngăn tự động hóa an toàn bị trượt sang điều khiển máy người dùng |
Giải bài toán năng suất – rủi ro trong tự động hóa an toàn
Doanh nghiệp chọn AI agent vì năng suất: agent có thể truy cập file, ứng dụng, mạng để xử lý coding, vận hành và tự động hóa quy trình ở tốc độ cao. Nhưng chính khả năng truy cập rộng này mở ra nguy cơ lỗi cấu hình, lạm quyền và rò rỉ dữ liệu doanh nghiệp khi agent hoạt động với toàn bộ quyền của người dùng khởi tạo. Từ đó nảy sinh mâu thuẫn quen thuộc: siết chặt kiểm soát truy cập thì sợ triệt tiêu ích lợi, mở rộng quá thì phơi dữ liệu và hệ thống trước rủi ro. MXC xử lý mâu thuẫn này bằng nguyên tắc “least-privilege”: mỗi workload chỉ được cấp đúng những quyền cần để hoàn thành nhiệm vụ, không hơn. Một coding agent có thể đọc cấu hình server nhưng không thể sửa trực tiếp môi trường production; nếu agent hoặc mã sinh ra tìm cách làm vượt quyền, container sẽ chặn hành vi đó bất kể “lập luận” của mô hình là gì. Kết quả là tự động hóa an toàn: agent đủ quyền để làm việc, nhưng không đủ quyền để gây thảm họa.
General availability: đã đến lúc triển khai AI agent ở cấp độ doanh nghiệp
Điểm đáng chú ý về mặt chiến lược là MXC hiện đã được phát hành ở trạng thái “now generally available” cho khách hàng doanh nghiệp, tức nền tảng này không còn là thử nghiệm mà đã sẵn sàng để trở thành lớp chuẩn cho AI agent security ở quy mô lớn. Windows 365 và nhiều backend container khác nhau giúp doanh nghiệp chọn mức cô lập phù hợp cho từng workload: process container nhẹ cho tác vụ code sinh động, session container cho agent dài hạn cần desktop, WSL container cho toolchain Linux-first, microVM cho workload rủi ro cao. Sắp tới, chính sách Intune sẽ cho phép quản lý MXC process containers trên Windows 11, đồng nghĩa team IT có thể áp chính sách và giám sát hoạt động agent ở cả cấp độ endpoint. Nói cách khác, triển khai AI agent ở chuẩn doanh nghiệp không còn là câu chuyện “chấp nhận liều”; nó trở thành quyết định khả thi nhờ một khung bảo mật cụ thể, có thể quản lý và kiểm chứng.
Doanh nghiệp nên làm gì ngay bây giờ để giữ quyền kiểm soát
General availability chỉ là điểm xuất phát; MXC không tự biến môi trường AI thành an toàn nếu doanh nghiệp không đầu tư vào chính sách. Tổ chức cần chấp nhận sự thật là: tăng cường kiểm soát sẽ kéo theo công việc cấu hình, thử nghiệm và duy trì chính sách để tránh chặn nhầm hoạt động hợp lệ của agent. Về phía kỹ thuật, nhà phát triển agent nên thiết kế workload để vận hành tốt trong ranh giới hạn chế hơn cấu hình mặc định; nếu chính sách tổ chức chặn một tài nguyên, agent phải giải thích rõ không thể hoàn thành nhiệm vụ trong phạm vi quyền hiện tại, yêu cầu hành động bổ sung (khi được hỗ trợ) hoặc chọn phương án an toàn hơn, thay vì âm thầm thất bại. Tin tốt là việc tích hợp MXC khá thẳng: nhà phát triển có thể dùng chính coding agent quen thuộc để tích hợp SDK MXC, sinh bản chính sách ban đầu dưới dạng JSON, sau đó rà soát, kiểm thử và tinh chỉnh. Điều này biến kiểm soát truy cập chi tiết thành một phần tự nhiên của vòng đời phát triển AI, chứ không phải “phụ lục bảo mật” bị bỏ quên.
- Chuẩn hóa yêu cầu quyền của từng loại AI agent và workload để tránh cấp quyền tràn lan.
- Tích hợp MXC SDK vào agent, xây bản chính sách ban đầu và kiểm thử trên môi trường thí điểm.
- Huấn luyện đội ngũ phát triển/IT về nguyên tắc least-privilege và cách diễn giải lỗi do thiếu quyền, thay vì “bật toàn quyền cho nhanh”.
- Thiết lập quy trình định kỳ rà soát chính sách, cập nhật khi quy trình kinh doanh hoặc phạm vi dữ liệu doanh nghiệp thay đổi.