
Lỗ hổng PHP phơi bày khoảng cách tốc độ
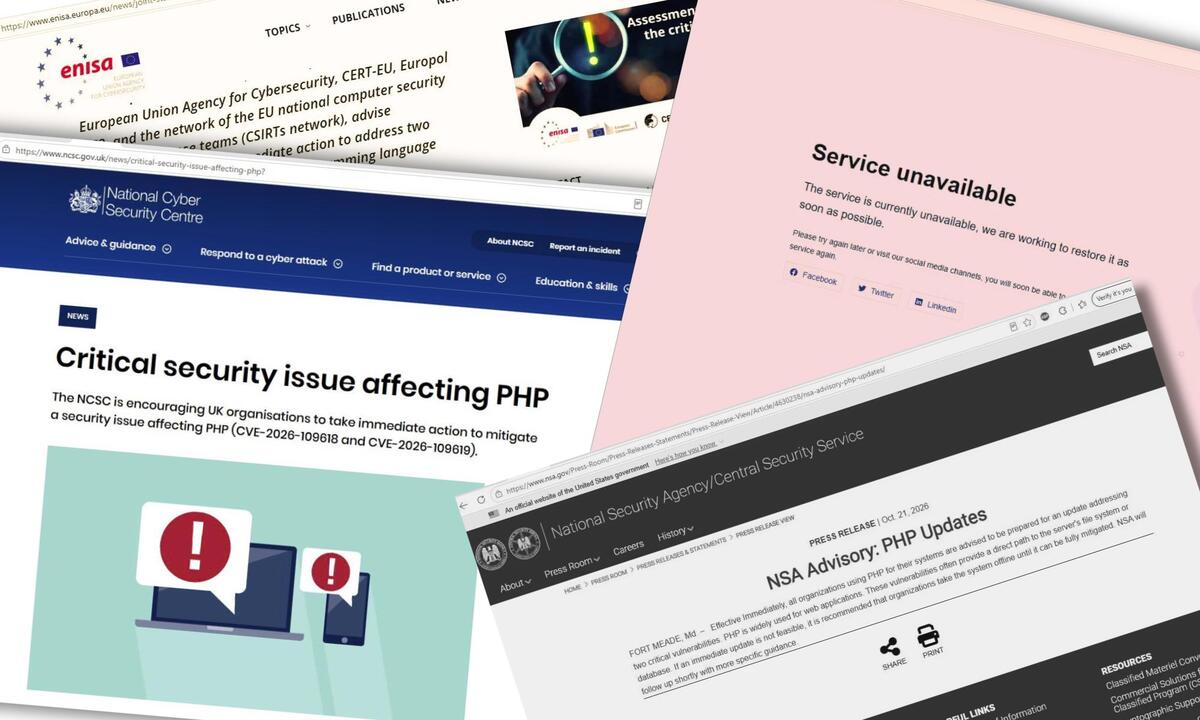
Tấn công mạng AI là việc sử dụng trí tuệ nhân tạo để tự động hoặc tăng tốc tìm kiếm, phân tích và khai thác điểm yếu trong phần mềm, khiến cuộc đua giữa phát hiện lỗ hổng và khắc phục trở nên gấp gáp hơn. Cảnh báo ấy không còn là giả định: các nhóm nghiên cứu tại OpenAI, Wiz, Calif Research và những đối tác khác đã dùng AI góp phần phát hiện các lỗi PHP2Shell nghiêm trọng. Hai lỗi được phát hiện từ cuối tháng 8, nhưng chỉ công khai ngày 21/10, sau khi nhóm phát triển PHP phát hành bản vá bảo mật. Một số website của chính phủ và doanh nghiệp trên thế giới đã tạm ngừng hoạt động trong ngày công bố để hạn chế rủi ro. Đây không phải dấu hiệu cho thấy AI tự nó gây ra sự cố; đó là lời nhắc rằng mã nguồn cũ, phổ biến và chưa được cập nhật có thể nhanh chóng trở thành mục tiêu.
PHP vận hành khoảng 70% website toàn cầu, nên lỗ hổng bảo mật PHP có thể tạo ra bề mặt rủi ro rộng hơn nhiều so với một ứng dụng đơn lẻ. Các lỗi PHP2Shell có thể cho phép kẻ tấn công thực thi mã và đọc dữ liệu trong bộ nhớ, bao gồm thông tin nhạy cảm như mật khẩu. Cloudflare cảnh báo hệ quả có thể gồm chiếm quyền máy chủ, gián đoạn dịch vụ và lộ dữ liệu khách hàng. Với người dùng thông thường, điều đó có thể biểu hiện thành trang web không truy cập được, tài khoản bị xâm phạm hoặc dữ liệu cá nhân bị lộ. Quy mô ảnh hưởng tiềm tàng khiến việc trì hoãn cập nhật không còn là lựa chọn quản trị vô hại.

AI rút ngắn thời gian tìm lỗi — và phản ứng
Điểm đáng lo không chỉ là AI phát hiện lỗ hổng, mà là tốc độ. Thay vì cần nhiều tuần hoặc nhiều tháng để rà soát, mô hình có thể liên tục phân tích mã nguồn, xác định điểm yếu trong vài giờ và mở rộng quy trình đó sang nhiều ứng dụng. Các nhà nghiên cứu sử dụng những mô hình như GPT-5.6 Sol và Gemini 4 Argon trong quá trình tìm lỗi PHP. Khả năng này có giá trị phòng thủ rõ ràng: lỗi bị bỏ quên lâu năm có thể được tìm ra trước khi bị khai thác, giúp nhóm phát triển phát hành bản sửa. Nhưng lợi thế thời gian không thuộc riêng bên phòng thủ. Khi phát hiện và khai thác cùng tăng tốc, khoảng thời gian để tổ chức đánh giá mức độ ảnh hưởng, thử bản vá và triển khai diện rộng sẽ bị thu hẹp.
Shane Fry, Giám đốc công nghệ RunSafe Security, nhận định điều đang thay đổi là thời gian phát hiện lỗi và tốc độ đối thủ có thể biến chúng thành vũ khí. Những nhóm tin tặc cũng có thể dùng mô hình AI để tự động hóa, tăng tốc khai thác các lỗ hổng đã lộ diện. Vì thế, công cụ tìm lỗi không tự quyết định ai thắng; lợi thế phụ thuộc vào việc ai tiếp cận được thông tin, có thể xác minh lỗi và triển khai phản ứng trước. Dù một số chuyên gia lưu ý rằng tìm thấy nhiều lỗi hơn không đồng nghĩa mọi lỗi đều dễ khai thác, điều đó không xóa đi áp lực thực tế: nếu kẻ tấn công biến phát hiện thành hành động nhanh hơn đội vận hành triển khai bản vá, người dùng sẽ gánh rủi ro.
Bản vá là cần thiết, nhưng không đủ nếu triển khai chậm
Phản ứng trước PHP2Shell cho thấy vá lỗi bảo mật vẫn là tuyến phòng thủ trực tiếp nhất. PHP Foundation đã phát hành các bản cập nhật và kêu gọi quản trị viên cập nhật hệ thống ngay; Cơ quan An ninh Quốc gia Mỹ cũng khuyến cáo cập nhật hoặc tạm ngắt kết nối mạng nếu chưa thể vá. Lời khuyên này có vẻ quyết liệt, nhưng phù hợp với nguy cơ kẻ tấn công chiếm máy chủ, lấy dữ liệu hoặc xâm nhập sâu hơn vào mạng nội bộ. Cloudflare ghi nhận hàng triệu nỗ lực khai thác trong thời gian ngắn sau khi thông tin được công bố. Con số ấy cho thấy thời gian chần chừ có thể biến một lỗ hổng đã biết thành một cuộc chạy đua ngoài đời thực, chứ không chỉ là mục trong báo cáo kỹ thuật.
Vấn đề lớn hơn nằm ở khả năng duy trì nhịp ứng phó. Theo dữ liệu được dẫn từ Chương trình CVE, số lỗ hổng được tìm thấy trong năm đã tăng từ khoảng 4.000 lên hơn 15.000, tức hơn 275%. Sam Altman cảnh báo rằng có thể không còn đủ khả năng vá hết mọi lỗ hổng, còn Jason Clinton của Anthropic dự báo vài tháng tới sẽ có làn sóng lỗi dữ dội và thiếu thời gian vá hạ tầng trọng yếu. Những lời cảnh báo không nên bị xem là lời tiên tri chắc chắn về thảm họa; chúng nhấn mạnh một điểm quản trị cụ thể: tổ chức cần biết hệ thống nào đang chạy phiên bản dễ bị ảnh hưởng, ưu tiên tài sản quan trọng và có kế hoạch cập nhật trước khi khủng hoảng xuất hiện.
Cuộc đua mới đòi hỏi phòng thủ chủ động
Trong những tháng tới, giới an ninh mạng dự báo sẽ tiếp tục phát hiện nhiều điểm yếu trên các nền tảng quan trọng; các lãnh đạo ngành cũng cảnh báo hai năm tới có thể đặc biệt căng thẳng khi công cụ AI kiên trì rà quét Internet. Điều đó không có nghĩa mọi tổ chức đều sắp bị tấn công, nhưng cho thấy mô hình ứng phó chỉ bắt đầu sau khi có cảnh báo công khai sẽ ngày càng khó theo kịp. AI có thể giúp đội phòng thủ rà mã, phân loại lỗi và rút ngắn thời gian điều tra; đồng thời, cùng năng lực ấy trao cho kẻ tấn công thêm cơ hội tìm điểm yếu và tự động hóa bước khai thác. Câu trả lời không phải né tránh AI, mà là dùng nó để kiểm kê tài sản, theo dõi bản vá và phát hiện dấu hiệu xâm nhập trước khi lỗ hổng trở thành sự cố.
Bài học từ PHP2Shell không phải là con người đã hết khả năng bảo vệ Internet, mà là quy trình thủ công, chậm và thiếu ưu tiên sẽ khó đứng vững trước tốc độ mới. AI đã làm lộ rõ những món nợ kỹ thuật tồn tại lâu năm; trách nhiệm khắc phục vẫn thuộc về tổ chức đang vận hành hệ thống. Các đơn vị cần cập nhật ngay những máy chủ PHP bị ảnh hưởng, tạm cô lập hệ thống chưa thể vá và chuẩn bị quy trình phản ứng có thể thực hiện nhanh. Nếu AI giúp tìm lỗi trong vài giờ, phòng thủ cũng phải rút ngắn thời gian từ nhận cảnh báo đến hành động. Internet không nhất thiết bước vào khủng hoảng, nhưng sẽ dễ tổn thương hơn nếu tốc độ vá tiếp tục tụt lại phía sau tốc độ phát hiện và khai thác.