
Mantax Otax là gì và vì sao người dùng Android phải lo lắng?
Mantax Otax là một biến thể mã độc Android hiếm gặp, được phát triển bởi tác nhân đe dọa tại Indonesia, kết hợp đồng thời khả năng đánh cắp dữ liệu, gián điệp điều khiển từ xa, mở cửa hậu thiết bị và mã hóa tống tiền trong cùng một gói APK phát tán ngoài kho ứng dụng chính thống. Thay vì chỉ là malware hay ransomware thông thường, mã độc Android Mantax là một công cụ tội phạm mạng "all‑in‑one" hướng thẳng vào điện thoại – nơi chứa gần như toàn bộ đời sống số của chúng ta. Việc nó đang lưu hành ngoài thực tế cho thấy an ninh mạng Android không còn là câu chuyện xa vời; bất kỳ ai cài APK từ Telegram, diễn đàn hoặc mạng xã hội đều có thể trở thành nạn nhân tiếp theo.
Cơ chế tấn công: từ gián điệp điện thoại Android đến ransomware Android nguy hiểm
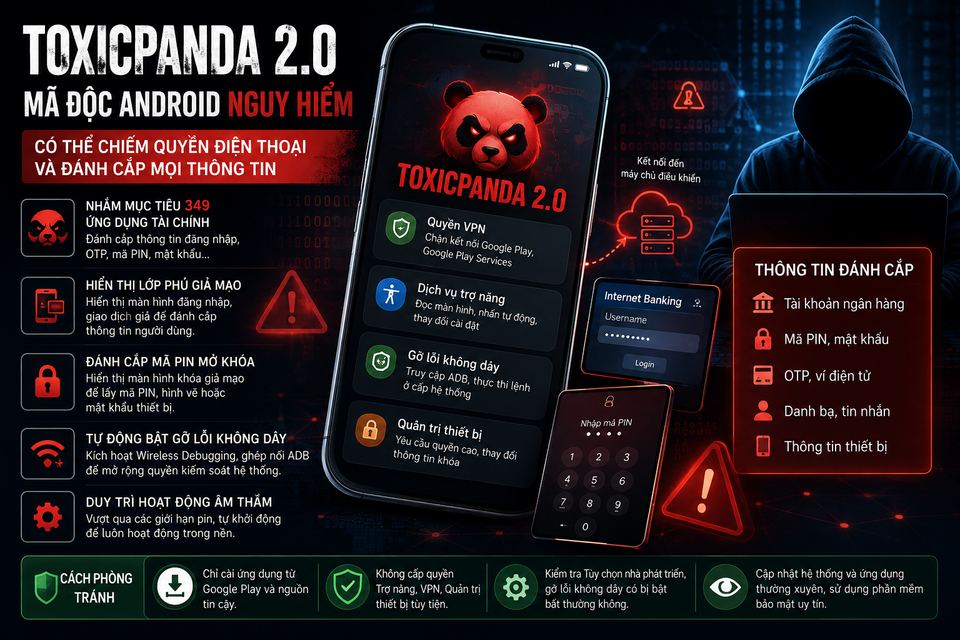
Điểm đáng sợ nhất của Mantax Otax là nó nhập vai đủ mọi loại mã độc trong một lần lây nhiễm. Về phía gián điệp điện thoại Android, nó âm thầm thu thập lịch sử trình duyệt, danh bạ, nhật ký cuộc gọi, SMS, thông báo, tệp tin, ảnh, thông tin tài khoản Google, dữ liệu thiết bị, vị trí và danh sách ứng dụng. Mã độc còn moi thêm thông tin WhatsApp, hồ sơ người dùng, cùng mã PIN khóa màn hình trên Telegram. Song song, nó hoạt động như RAT và backdoor: chụp ảnh bằng cả hai camera, ghi và livestream màn hình về máy chủ điều khiển. Sau khi hút sạch dữ liệu, Mantax Otax kích hoạt mã hóa AES, xóa tệp gốc, đổi đuôi sang .enc rồi mở giao diện chat để ép nạn nhân thương lượng tiền chuộc nhằm khôi phục thiết bị. Đây là ransomware Android nguy hiểm đúng nghĩa: nó không chỉ khóa dữ liệu, mà còn nắm trọn cuộc sống số của bạn.
Ai đang bị nhắm tới: vì sao máy Android đời cũ là mục tiêu ưu tiên
Mantax Otax không tấn công ngẫu nhiên; nó ưu tiên thiết bị Android đời cũ – cụ thể là Android 9 trở xuống. Trên các phiên bản này, kẻ tấn công có thể khai thác trọn vẹn mọi tính năng gián điệp, điều khiển từ xa và ransomware mà mã độc tích hợp. Ngược lại, các máy chạy Android 10 trở lên được hệ điều hành bảo vệ tốt hơn nhờ Scoped Storage, cơ chế giới hạn quyền truy cập bộ nhớ khiến ransomware chỉ quét được thư mục tệp ngoài của ứng dụng, giảm đáng kể phạm vi tấn công và số lượng tệp người dùng bị mã hóa. Điều đáng lo là chiến dịch này nhắm vào người dùng tại Indonesia nhưng chưa rõ quy mô, cũng không rõ trọng tâm là doanh nghiệp hay cá nhân. Tuy nhiên, bất cứ ai còn dùng máy đời cũ, lưu nhiều dữ liệu quan trọng mà không sao lưu đều đang nằm trong vùng rủi ro an ninh mạng Android cao nhất.
Dấu hiệu nghi nhiễm Mantax Otax và thói quen an toàn tối thiểu
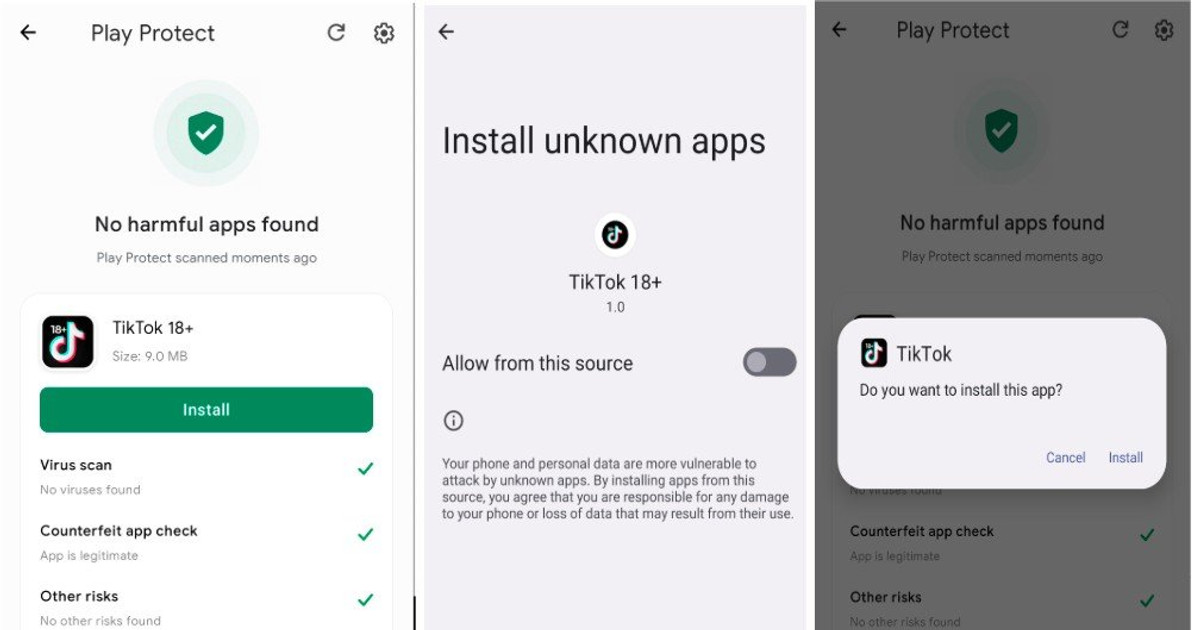
Dù chưa rõ Mantax Otax giả dạng loại ứng dụng nào, có vài dấu hiệu người dùng Android nên đặc biệt cảnh giác. Nếu một APK từ Telegram, diễn đàn hay mạng xã hội yêu cầu quyền quản trị viên (Device Admin) và quyền trợ năng (Accessibility) ngay khi cài đặt, đó là tín hiệu đỏ. Sau khi được cấp quyền, mã độc có thể tự ý thao tác trên màn hình, đọc nội dung thông báo, điều khiển thiết bị từ xa. Các biểu hiện khác gồm máy tự bật camera, pin tụt nhanh bất thường, lưu lượng dữ liệu nền tăng mạnh, hoặc xuất hiện tệp lạ có đuôi .enc và không thể mở. Ở thời điểm chưa có thông tin chi tiết hơn, nguyên tắc bảo vệ Android khỏi mã độc cơ bản nhất là: tuyệt đối không cài đặt tệp APK từ nguồn không chính thống, kể cả khi được bạn bè gửi hoặc quảng cáo dưới dạng "app tiện ích" hấp dẫn.
Chiến lược phòng vệ: biến điện thoại thành pháo đài an ninh mạng Android
Sự xuất hiện của Mantax Otax là lời nhắc thẳng thắn: điện thoại Android không còn là thiết bị phụ, mà là mục tiêu trung tâm của tội phạm mạng. Người dùng cần chủ động xây dựng "pháo đài" an ninh cho thiết bị. Trước hết, hãy ưu tiên dùng máy hỗ trợ Android 10 trở lên để tận dụng Scoped Storage, vốn đã chứng minh khả năng giảm hiệu quả của ransomware trên di động. Kế tiếp, chỉ cài ứng dụng từ kho chính thống, tắt tùy chọn "Cho phép cài đặt từ nguồn không xác định", và luôn từ chối các yêu cầu quyền quản trị viên, trợ năng nếu không hiểu rõ lý do. Sử dụng giải pháp bảo mật di động đáng tin cậy giúp phát hiện sớm mã độc Android Mantax và các biến thể tương tự. Cuối cùng, hãy thường xuyên sao lưu dữ liệu quan trọng lên không gian an toàn; khi ransomware tấn công, bản sao lưu là thứ quyết định bạn có bị ép trả tiền chuộc hay không.