
Mã độc NFC relay: Khi smartphone Android trở thành công cụ đánh cắp thẻ ngân hàng
Mã độc NFC relay trên Android là dạng mã độc gián điệp lợi dụng công nghệ kết nối tầm gần NFC và điều khiển từ xa để biến điện thoại thông minh của nạn nhân thành thiết bị đọc trộm dữ liệu thẻ ngân hàng vật lý, sau đó truyền tiếp tín hiệu sang thiết bị của kẻ tấn công nhằm thực hiện giao dịch không tiếp xúc mà nạn nhân không hay biết.
Điểm nguy hiểm của mã độc NFC relay không nằm ở việc “hack” hệ thống ngân hàng, mà ở chỗ nó lợi dụng chính thói quen tin người và sự chủ quan trong bảo mật Android của người dùng. Thay vì dụ dỗ mã OTP hay mật khẩu như các chiêu trò quen thuộc, biến thể mã độc mới nhắm thẳng vào dữ liệu thẻ, biến mỗi cú chạm NFC vô hại thành một lệnh rút tiền. Khi điện thoại đã bị chiếm quyền, bạn không còn kiểm soát được việc thẻ của mình đang bị “quẹt” ở đâu, vào lúc nào. Đây không còn là rủi ro công nghệ xa vời, mà là mối đe dọa trực tiếp đến túi tiền hàng ngày.
Chuỗi tấn công: Từ thao túng tâm lý đến chiếm quyền thiết bị Android
Nếu nghĩ rằng chỉ người nhẹ dạ mới dính mã độc NFC relay, bạn đang đánh giá thấp trình độ thao túng tâm lý của kẻ gian. Theo báo cáo, chúng thu thập thông tin cá nhân từ trước, mạo danh nhân viên ngân hàng hoặc ngành điện lực để gọi điện, nhắn tin tạo lòng tin. Một giọng nói tự tin, vài thông tin “đúng phắt” về bạn, là đủ để khiến nhiều người mất cảnh giác và làm theo hướng dẫn.
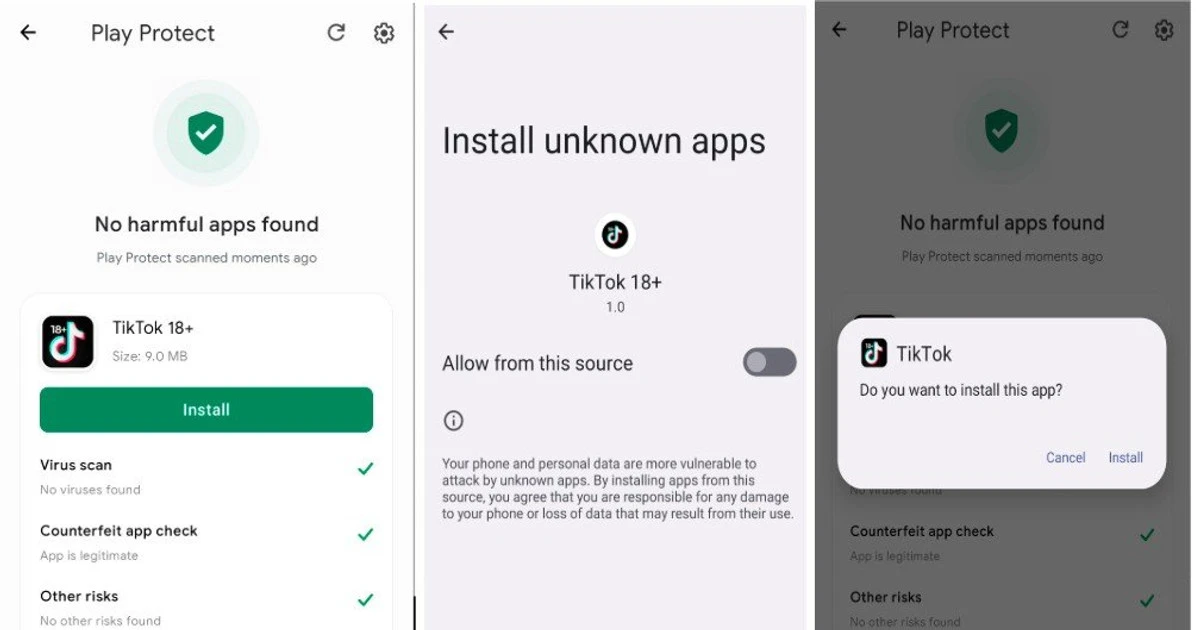
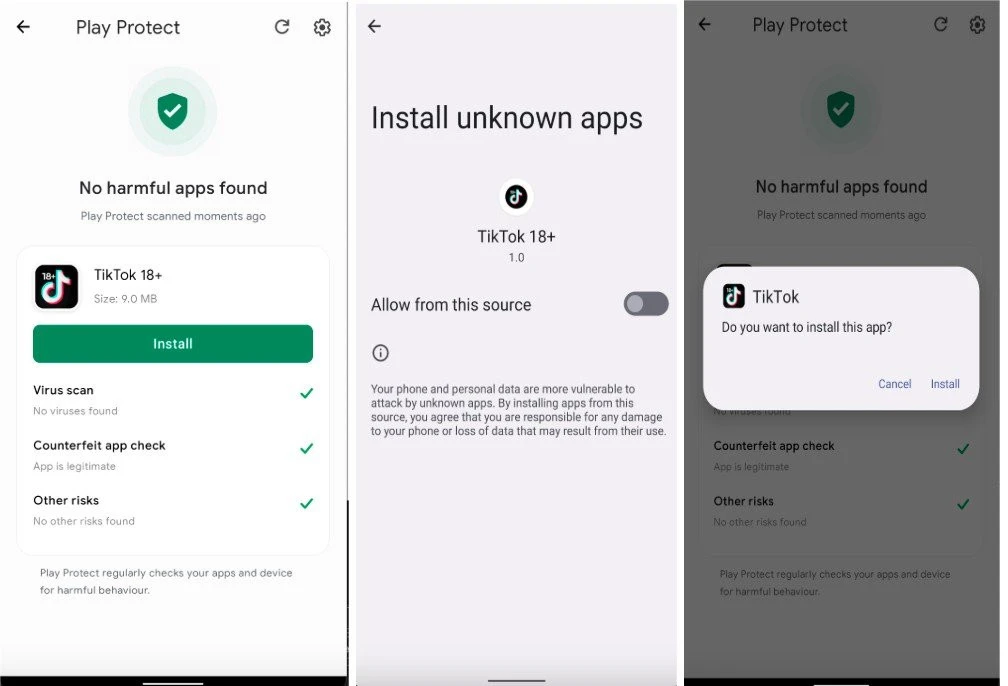
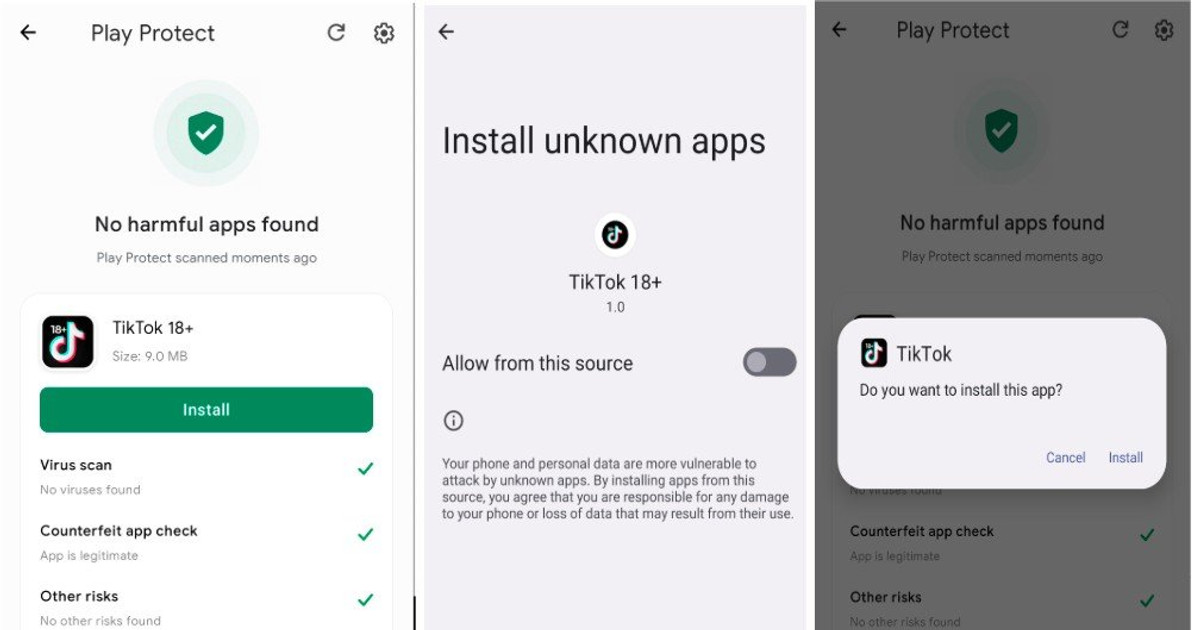
Bước tiếp theo, chúng dẫn dụ bạn cài đặt file APK chứa mã độc điều khiển từ xa, điển hình là các biến thể mã độc gián điệp như SpyNote. Khi quyền điều khiển thiết bị đã bị chiếm, hacker âm thầm cài thêm thành phần xử lý dữ liệu NFC, yêu cầu bạn áp thẻ ngân hàng vật lý vào mặt lưng điện thoại với lý do “kiểm tra” hay “cập nhật” thông tin. Bạn nghĩ mình đang làm việc với ngân hàng, nhưng thực tế là đang cho kẻ xấu quyền đọc trọn dữ liệu thẻ. Câu chuyện này cho thấy mọi cơ chế bảo mật công nghệ đều trở nên vô nghĩa nếu người dùng bị lừa ngay từ khâu giao tiếp ban đầu.
Bên trong kỹ thuật NFC relay: Cách hacker rút tiền ngân hàng âm thầm
Về mặt kỹ thuật, NFC relay là trò “truyền tiếp” tín hiệu gian xảo giữa ba điểm: điện thoại của bạn, máy chủ điều khiển và thiết bị thanh toán của kẻ tấn công. Smartphone Android đã nhiễm mã độc đóng vai trò thiết bị đọc (Reader), thu nhận dữ liệu thẻ khi bạn áp thẻ vào. Toàn bộ gói tin giao tiếp NFC sau đó được chuyển ngay lập tức qua hạ tầng máy chủ của hacker, rồi được tái hiện trên một điện thoại khác hoạt động như thiết bị thanh toán giả (Emulator) tại máy POS hoặc ATM.
Nhờ cơ chế truyền tiếp thời gian thực này, tội phạm mạng có thể thực hiện giao dịch không tiếp xúc mà không cần cầm thẻ, cũng không phải sao chép phôi như các chiêu skimming truyền thống. Bạn ngồi ở nhà, điện thoại nằm trên bàn, nhưng dữ liệu thẻ đang được dùng để chi trả cho giao dịch ở một địa điểm hoàn toàn khác. Đáng lo hơn, dữ liệu từ Group-IB cho thấy có hơn 54 tệp APK liên quan đến các chiến dịch NFC malware đang được phân phối ngầm – một con số đủ để khẳng định kỹ thuật này đang được khai thác tích cực chứ không phải mối nguy trên giấy.
Những lỗ hổng thói quen của người dùng Android mà mã độc gián điệp khai thác
Vấn đề không chỉ nằm ở việc mã độc NFC relay tinh vi, mà ở chỗ nó “dựa” lên chính những thói quen xấu phổ biến của người dùng Android. Chúng ta tải file APK từ SMS, email, nhóm mạng xã hội mà hiếm khi kiểm tra nguồn gốc; cấp quyền Trợ năng, quyền hiển thị đè màn hình, quyền quản trị thiết bị cho ứng dụng lạ vì ngại đọc điều khoản; bật NFC thường trực mà không nghĩ đây cũng là cổng giao tiếp nhạy cảm.
Các biến thể mã độc gián điệp như SpyNote không thể làm gì nếu không được cấp quyền, nhưng người dùng lại tự trao những quyền đó vì quên một nguyên tắc đơn giản: ứng dụng càng xin nhiều quyền, rủi ro càng lớn. Khi một ứng dụng “nghe có vẻ hữu ích” yêu cầu vừa Trợ năng, vừa quản trị thiết bị, vừa quyền dùng NFC, đó nên là lúc bạn dừng lại và nghi ngờ. Bảo mật Android không phải chỉ là cài phần mềm diệt virus, mà là ý thức rằng mỗi lần chạm vào nút “Cho phép” là bạn đang đặt cược an toàn của thẻ ngân hàng.
Làm gì ngay hôm nay để không trở thành nạn nhân của mã độc NFC relay
Nếu chờ đến khi ngân hàng báo giao dịch lạ mới nghĩ tới mã độc NFC relay, bạn đã đi sau hacker vài bước. Việc cần làm là thay đổi hành vi ngay hôm nay. Đầu tiên, tuyệt đối không cài file APK lạ được gửi qua SMS, email, mạng xã hội hoặc từ website không rõ nguồn gốc – quy tắc này tưởng cũ nhưng vẫn bị phá vỡ mỗi ngày.
Tiếp theo, siết lại quyền trên thiết bị: từ chối quyền Trợ năng, hiển thị đè màn hình và quyền quản trị thiết bị cho ứng dụng không rõ danh tính; thường xuyên kiểm tra danh sách ứng dụng có quyền đặc biệt và gỡ bỏ những cái không cần thiết. Luôn xác thực mọi yêu cầu “cài app ngân hàng”, “cập nhật sinh trắc học”, “xử lý tài khoản” qua kênh chính thống; ngắt cuộc gọi ngay nếu có dấu hiệu bất thường. Khi nghi ngờ bị nhiễm mã độc, hãy ngắt kết nối mạng, đưa máy về Safe Mode để gỡ ứng dụng hoặc khôi phục cài đặt gốc, đồng thời liên hệ ngân hàng để khóa thẻ và tài khoản khẩn. Kết luận rõ ràng: bảo vệ thẻ ngân hàng trước mã độc NFC relay không nằm ở một giải pháp kỹ thuật thần kỳ, mà ở kỷ luật số mà mỗi người phải tự áp dụng cho mình.